Rezidența datelor AI în UE: unde ajung prompturile
Ce înseamnă de fapt rezidența datelor AI în UE, de ce nu e același lucru cu suveranitatea și cum verifici unde îți procesează prompturile un furnizor AI.
Promptul tău ajunge la o mașină dintr-o clădire cu o adresă. Rezidența datelor AI în UE înseamnă că acea clădire se află în Uniunea Europeană, și e un fapt pe care îl poți verifica. Nu e același lucru cu suveranitatea, care ține de ce guvern poate obliga compania care deține mașina, iar majoritatea furnizorilor te lasă bucuroși să le amesteci pe cele două.
Union AI rulează toată inferența AI pe infrastructură din Uniunea Europeană. Hostingul, baza de date și procesarea plăților implică însă companii cu societăți-mamă în Statele Unite, așa că nu îți spunem că nicio dată nu părăsește vreodată UE. Fraza asta e tot rostul articolului: rezidența e o proprietate reală și utilă, dar se oprește mult înainte de ce sugerează cuvântul „suveran”.
Îmi părăsesc datele UE când folosesc un API AI?
Întrebarea nu are un singur răspuns, pentru că „datele mele” înseamnă cel puțin patru lucruri diferite, care circulă diferit. Să le separi e cel mai rapid mod de a trece de textele de marketing.
| Date | Ce sunt | Unde ajung la Union AI |
|---|---|---|
| Prompt și răspuns | Textul pe care îl trimiți și răspunsul scris de model | Procesate în Uniunea Europeană, niciodată în SUA sau China |
| Date de cont și de utilizare | Contul tău, soldul, numărul de tokeni, marcajele de timp | O regiune din UE, administrată de o companie cu societate-mamă în SUA |
| Date de facturare | Nume, email, cod de TVA, detalii de plată | Procesare în UE, societate-mamă în SUA |
| Trafic în tranzit | Cererea criptată, în drum spre noi | Prin edge-ul Cloudflare, în regiunea sa UE |
Majoritatea furnizorilor răspund cu primul rând și se opresc acolo. E rândul care contează cel mai mult, pentru că acolo sunt citite efectiv contractul clientului tău, notița despre un pacient sau codul încă nelansat. E și rândul la care e cel mai ușor să fii onest, ceea ce face tăcerea despre celelalte trei cu atât mai grăitoare.
Rezidența datelor, suveranitatea și jurisdicția sunt trei lucruri diferite
Rezidența datelor e geografie. Răspunde la întrebarea: în ce țară se află hardware-ul care stochează sau procesează aceste date? Se poate verifica, iar un furnizor care refuză să răspundă îți spune deja ceva.
Jurisdicția e raza legală. Răspunde la întrebarea: instanțele și agențiile cărui stat pot emite un ordin obligatoriu pentru compania care controlează acel hardware? Jurisdicția urmează compania, nu cablul.
Suveranitatea datelor e afirmația că răspunsurile la ambele întrebări duc în același loc și că nicio autoritate străină nu poate ajunge la datele tale. E cea mai puternică afirmație dintre cele trei și cea făcută cel mai des de companii care nu o pot susține.
Regiunea nu e același lucru cu jurisdicția. O societate-mamă din SUA intră sub CLOUD Act, iar asta nu schimbă nimic din locul în care îți sunt procesate prompturile, dar schimbă ce poate promite cineva, cinstit, despre ele.
Suveranitatea în sens deplin are mai multe straturi decât aceste două, iar articolul pereche despre AI suverană europeană le desface pe toate patru. Tocmai din cauza acestei distincții pagina noastră de subprocesatori listează trei părți cu societăți-mamă în SUA, în loc să le ascundă în spatele unui steag european. O listă care lasă pe dinafară rândurile incomode nu e transparență, e reclamă.
Ajunge CLOUD Act-ul american la datele stocate în Europa?
Da, în principiu. Clarifying Lawful Overseas Use of Data Act din 2018 permite autorităților din Statele Unite să ceară unui furnizor aflat sub jurisdicție americană datele pe care le are în posesie, custodie sau control, oriunde în lume ar fi stocate. Un centru de date în Frankfurt nu scoate datele din această rază dacă operatorul e o companie americană sau filiala uneia.
Ce înseamnă asta în practică
Nu înseamnă că prompturile tale sunt citite. Înseamnă că întrebarea juridică „cine ar putea fi obligat să le predea?” are alt răspuns decât întrebarea tehnică „unde rulează?”, iar tu ar trebui să răspunzi la amândouă înainte să semnezi ceva.
Pentru majoritatea echipelor, consecința practică e limitată. Dacă procesezi date de business obișnuite, expunerea e un risc de documentat, nu un motiv de panică. Dacă lucrezi cu dosare medicale, dosare juridice, secrete comerciale sau orice ține de secretul profesional, răspunsul la întrebarea jurisdicției face parte din povestea ta de conformitate, iar clienții ți-l vor cere, mai devreme sau mai târziu, în scris.
Ce reduce efectiv expunerea
Patru lucruri, aproximativ în ordinea efectului:
- Mai puține părți cu societăți-mamă străine pe traseu. Fiecare parte eliminată înseamnă o țintă în minus pentru o citație.
- Separarea conținutului de identitate. Furnizorul nostru de inferență vede promptul, dar nu și cine l-a trimis. Baza noastră de date știe cine ești, dar nu și ce ai întrebat.
- Păstrare scurtă. Datele care nu mai există nu pot fi predate.
- Criptare cu chei ținute de tine, acolo unde volumul de lucru o permite. Inferența e tocmai cazul în care de obicei nu o permite, pentru că modelul trebuie să citească textul.
Dispozitivul tău
Oriunde te afli
- Poate citi
- Promptul în clar, înainte ca ceva să-l cripteze.
- Nu poate citi
- Nimic. E singura etapă pe care o controlezi complet.
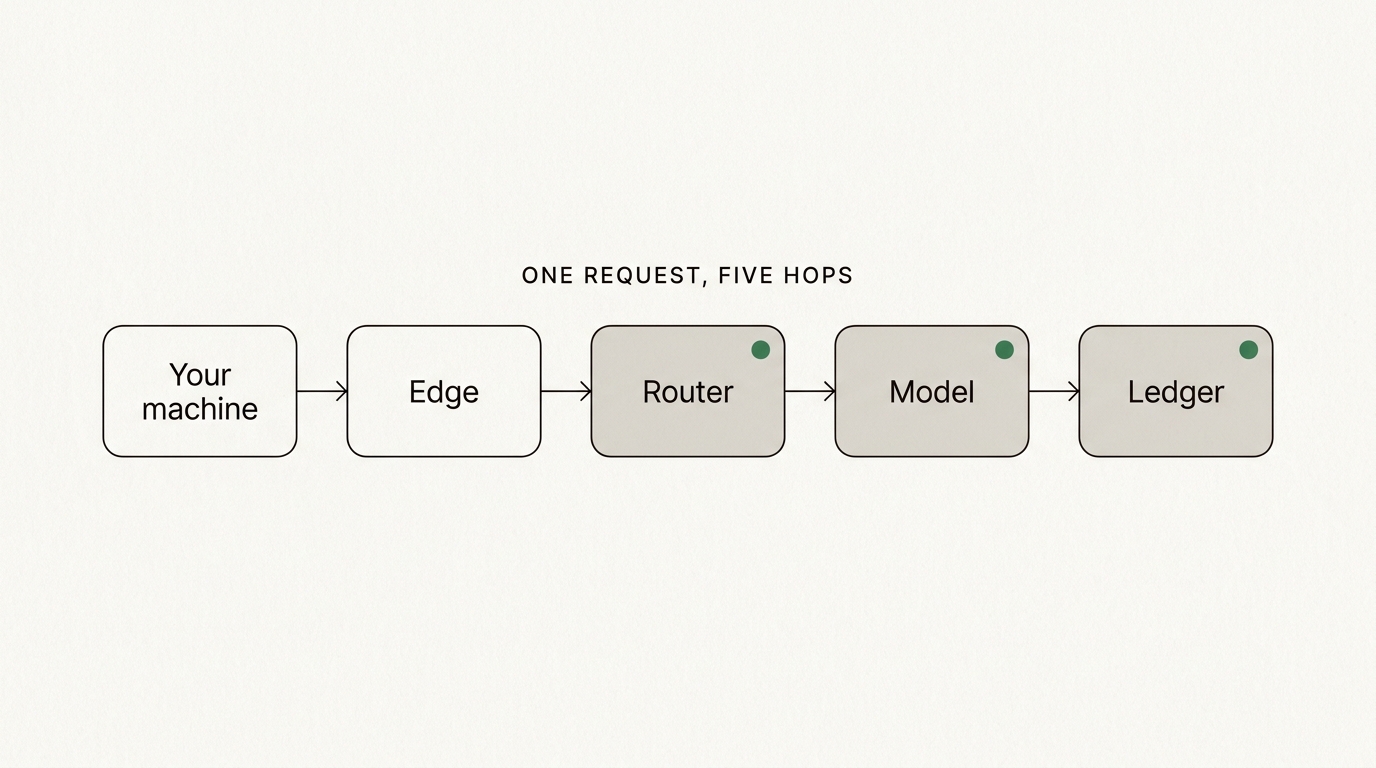
Fiecare etapă de după propriul tău dispozitiv rulează în Uniunea Europeană și doar modelul îți citește promptul.
Care etape ale unei cereri îți pot citi promptul?
Cinci etape, și doar una dintre ele citește textul. Să le parcurgi e diferența dintre o afirmație și o înțelegere.
Dispozitivul tău ține promptul în clar înainte ca ceva să-l cripteze. Edge-ul termină conexiunea TLS, deci cererea ta trece prin memoria acelei mașini, dar nimic nu e pus în cache acolo. Routerul nostru vede cheia ta, soldul tău și nivelul pe care l-ai cerut, apoi transmite promptul mai departe fără să-l noteze nicăieri. Modelul citește promptul și scrie răspunsul, pe infrastructură din Uniunea Europeană, fără să aibă idee cine ești. Registrul notează numărul de tokeni, un marcaj de timp și un preț, niciodată conținutul.
Edge-ul rulează în regiunea UE a Cloudflare, așa că și etapa care termină TLS se află în Uniunea Europeană. Lista completă a părților, cu regiunea lor și entitatea din spatele fiecăreia, e pe pagina de subprocesatori.
Ce se așteaptă GDPR să știi despre furnizorul tău AI?
Mai mult decât cer majoritatea cumpărătorilor. Conform GDPR, tu ești de regulă operatorul, iar furnizorul tău AI e persoana împuternicită, ceea ce înseamnă că le datorezi propriilor utilizatori un răspuns despre cine le procesează datele, unde și pe ce temei legal. De aici decurg trei lucruri concrete.
Ai nevoie de un acord de prelucrare a datelor (DPA) care numește rolurile și garanțiile. Al nostru e publicat integral pe pagina DPA, nu trimis la cerere după un apel de vânzări. Ai nevoie de o listă actualizată de subprocesatori, cu dreptul de a obiecta înainte ca o parte nouă să fie adăugată. Și trebuie să știi dacă prompturile sunt folosite la antrenare, pentru că asta schimbă scopul prelucrării, nu doar riscul.
Ce date ai voie să pui într-un instrument AI e o întrebare separată de locul în care rulează acel instrument, iar ea e tratată, cu o politică de utilizare pe care o poți copia, în este ChatGPT conform cu GDPR pentru datele companiei.
Autoritățile de reglementare încă lămuresc cum se aplică GDPR modelelor înseși. Avizul 28/2024 al Comitetului European pentru Protecția Datelor privind aspectele de protecție a datelor legate de modelele AI, adoptat în decembrie 2024, stabilește când un model antrenat pe date personale poate fi tratat ca anonim și când interesul legitim poate servi drept temei legal. Răspunsul care revine mereu este că totul trebuie evaluat de la caz la caz, ceea ce e nesatisfăcător și, totodată, corect. Cine îți vinde o garanție de conformitate într-o singură frază îți vinde o poveste.
Ce s-a schimbat pe 2 august 2026 prin AI Act
Obligațiile de transparență din articolul 50 al AI Act (Regulamentul UE privind inteligența artificială), Regulamentul (UE) 2024/1689, se aplică de la 2 august 2026. Dacă construiești un sistem care vorbește cu oamenii, ai acum obligația legală să te asiguri că aceștia știu că vorbesc cu o mașină.
Ghidul Comisiei Europene despre obligațiile de transparență din articolul 50 e precis în privința modului: utilizatorii trebuie informați de la începutul primei interacțiuni, într-un mod clar și distinct. Un rând îngropat în termenii și condițiile tale nu contează. Nici o etichetă pe care doar un dezvoltator ar recunoaște-o.
Ștacheta e joasă și merită trecută cum trebuie. E și un moment bun să verifici ce le va spune furnizorul tău utilizatorilor despre modelul din spatele răspunsului. Noi publicăm modelul, licența și promptul de sistem pentru fiecare nivel pe pagina de transparență AI, ca să poți transmite informația mai departe în loc să ghicești.
Cum verifici în zece minute ce afirmă orice furnizor despre rezidența datelor
Aplică lista și la noi. O afirmație pe care nu o poți verifica e o afirmație pe care n-ar trebui să le-o repeți propriilor clienți.
- Găsește lista de subprocesatori. Dacă nu există, oprește-te aici. Orice persoană împuternicită serioasă publică una.
- Caută coloana cu regiunea și coloana cu entitatea. O listă cu regiuni, dar fără entități juridice, ascunde exact lucrul care contează.
- Numără societățile-mamă din afara UE. Nu ca să le descalifici, ci ca să știi numărul.
- Citește clauza despre antrenare din termeni. Caută „train” și citește fiecare rezultat.
- Cere dovezi la nivel de cerere. Noi returnăm nivelul la fiecare răspuns API, alături de numărul de tokeni și de costul cererii, iar documentația listează fiecare header.
- Verifică păstrarea datelor. Cât timp sunt păstrate prompturile, de cine și poți dezactiva asta?
Zece minute petrecute așa bat o oră de citit pagina despre suveranitate a unui furnizor, pentru că răspunsurile sunt structurale. Nu se schimbă odată cu textele de marketing.
Ce afirmăm și ce refuzăm să afirmăm
Afirmăm că toată inferența AI rulează în Uniunea Europeană, că prompturile și răspunsurile tale nu ajung niciodată în Statele Unite sau China și că modelele rulează sub administrarea noastră și nu sunt niciodată antrenate pe datele clienților.
Nu afirmăm că nicio dată nu părăsește UE, pentru că hostingul, baza de date și plățile sunt pe traseu. Nu afirmăm un stack complet suveran și nu afirmăm că am fi în afara CLOUD Act. Tehnic, se poate pune fiecare strat în Europa. Nu se poate face asta azi, să ruleze fiabil și la prețurile de pe pagina de prețuri. Dacă asta se schimbă, ne mutăm și vom anunța.
Dacă partea financiară e următorul lucru pe care îl cântărești, articolul pereche despre cât costă de fapt un API AI per token aplică același test de onestitate prețurilor, nu geografiei.
Întrebări frecvente
Care e diferența dintre rezidența datelor și suveranitatea datelor?
Rezidența datelor ține de geografie: în ce țară se află mașina care îți procesează datele. Suveranitatea datelor ține de jurisdicție: ce guvern poate obliga compania care controlează acea mașină. Un set de date poate sta într-un centru de date european și totuși să fie accesibil unei autorități străine, dacă operatorul are o societate-mamă în afara UE.
Se aplică CLOUD Act-ul american datelor stocate în Europa?
În principiu, da. CLOUD Act permite autorităților din Statele Unite să ceară furnizorilor aflați sub jurisdicție americană datele pe care le au în posesie, custodie sau control, indiferent unde sunt stocate. Faptul că datele stau în Frankfurt sau Amsterdam nu le scoate singur din această rază dacă operatorul e o companie americană sau filiala uneia.
Este un furnizor AI american conform cu GDPR?
Poate fi. Conformitatea cu GDPR ține de contracte, garanții pentru transferuri, limitarea scopului și securitate, nu doar de geografie. Ce schimbă geografia este expunerea ta la cereri de acces din partea unor autorități străine și cât de ușor îți explici configurația în fața autorității de supraveghere (ANSPDCP) sau a unui client.
Cum îi dovedesc unui auditor unde sunt procesate cererile mele AI?
Cere-i furnizorului o listă scrisă de subprocesatori, cu regiunea de procesare pentru fiecare parte, un acord de prelucrare a datelor (DPA) și un header de răspuns sau o intrare de log care numește regiunea pentru fiecare cerere în parte. O afirmație pe o pagină de marketing nu e o dovadă. Un DPA semnat plus dovezi la nivel de cerere sunt.
Cere GDPR rezidența datelor în UE?
Nu. GDPR nu cere ca datele personale să rămână în UE; reglementează transferurile în afara ei și le permite cu garanțiile potrivite, cum ar fi o decizie de adecvare sau clauze contractuale standard (SCC). Păstrarea procesării în UE e o cale de a face documentația scurtă și ușor de explicat, nu o obligație legală în sine.
Care e diferența dintre hosting în UE și o companie din UE?
Hostingul în UE ține de geografie: hardware-ul se află într-un stat membru. O companie din UE ține de jurisdicție: instanțele și agențiile cărui stat îl pot obliga pe operator. O regiune europeană administrată de o firmă cu societate-mamă în Statele Unite îți dă primul lucru fără al doilea, iar doar al doilea răspunde la întrebarea accesului străin.