Este ChatGPT conform GDPR pentru datele firmei?
Da, cu condiții. Tipul de cont, clauzele și datele decid, plus o politică de utilizare AI pe o singură pagină pe care echipa ta chiar o poate respecta.
Da, cu condiții, iar condițiile sunt toată povestea. GDPR nu certifică instrumente, guvernează prelucrarea: același chatbot poate fi folosit legal de o echipă și ilegal de echipa de alături. Ce le desparte e varianta de cont pe care au cumpărat-o, dacă există un acord de prelucrare a datelor, dacă datele de intrare sunt folosite la antrenare și ce date lipește de fapt fiecare acolo.
Ultimul punct e cel pe care îl ratează majoritatea politicilor. Nimeni din firma ta nu decide „folosim AI sau nu”; oamenii decid de patruzeci de ori pe zi dacă paragraful ăsta anume poate intra în căsuță. O politică ce răspunde la această întrebare pe o singură pagină bate o analiză de achiziții care nu răspunde la nimic.
Răspunsul scurt și cele patru condiții
Orice asistent AI poate face parte dintr-o prelucrare conformă cu GDPR dacă patru lucruri sunt adevărate în același timp.
- Un temei legal pentru prelucrarea de bază, de care aveai nevoie oricum. Instrumentul AI nu creează unul și nici nu îl elimină.
- Un acord de prelucrare cu furnizorul, conform articolului 28, pentru că datele personale din prompturile tale îl fac persoană împuternicită.
- Fără antrenare pe datele tale de intrare, în scris, în termenii pe care i-ai semnat efectiv, nu într-un articol de blog al furnizorului.
- Un răspuns despre păstrare: cât timp sunt ținute prompturile, de cine și dacă poți opri asta.
Dacă lipsește una, nu ai o problemă de conformitate teoretică; ai un paragraf pe care nu îl poți scrie în propria notă de informare. De obicei acela e momentul în care echipele descoperă lipsa.
Cont pentru consumatori sau cont business: diferența care contează
Furnizorii vând același model de două ori, în condiții foarte diferite. Nu modelul e ce se schimbă.
| Abonament pentru consumatori | Variantă business sau API | |
|---|---|---|
| Acord de prelucrare | De obicei niciunul | Standard, adesea în regim self-service |
| Antrenare pe datele de intrare | Adesea implicit, uneori cu opt-out | Exclusă în mod normal prin contract |
| Control asupra păstrării | Niciunul | Definit, uneori configurabil |
| Cine răspunde | Angajatul care și-a făcut contul | Organizația ta |
| Potrivit pentru | Material public, uz personal | Date interne și ale clienților, în condițiile de mai sus |
Citește-ți propriul contract, nu tabelul ăsta, pentru că termenii se schimbă. Verificarea durează zece minute: deschide termenii, caută „train”, caută „retention” și uită-te după cuvintele „data processing agreement”. Dacă o căutare după aceste trei nu găsește nimic, ești pe un produs pentru consumatori, orice ar scrie pe factură.
Conformitatea nu e o proprietate a instrumentului. E o proprietate a aranjamentului dintre tine, furnizor și datele pe care le trimiți.
Am nevoie de un DPA ca să folosesc AI la serviciu?
Dacă datele personale ale altor oameni ajung în prompturile tale, da. Tu ești operatorul, furnizorul AI e persoana împuternicită, iar articolul 28 cere ca acordul să fie în scris. Asta e valabil pentru un instrument de rezumat, pentru unul care redactează răspunsuri la tichete de suport și pentru un asistent de programare care vede din întâmplare numele unui client într-un stack trace.
Pe al nostru îl rezumăm pe pagina DPA, iar textul de semnat e la un e-mail distanță, fără apel de vânzări, și e un standard bun pe care să-l ceri oricărui furnizor: dacă termenii apar abia când ești deja într-un proces de achiziție, asta îți spune cât de des se schimbă.
Două lucruri pe care oamenii se așteaptă să le facă un DPA și pe care nu le face. Nu îți dă un temei legal. Și nu face sigură lipirea categoriilor speciale de date; datele despre sănătate, datele biometrice și altele similare au nevoie de propria evaluare, iar ghidul autorității franceze de supraveghere despre AI și GDPR e un punct de plecare rezonabil pentru ce ar trebui să acopere acea evaluare.
Public
Orice instrument, inclusiv un cont gratuit.
E deja public. Nimic din ce lipești nu poate scurge ceva ce lumea nu poate citi oricum.
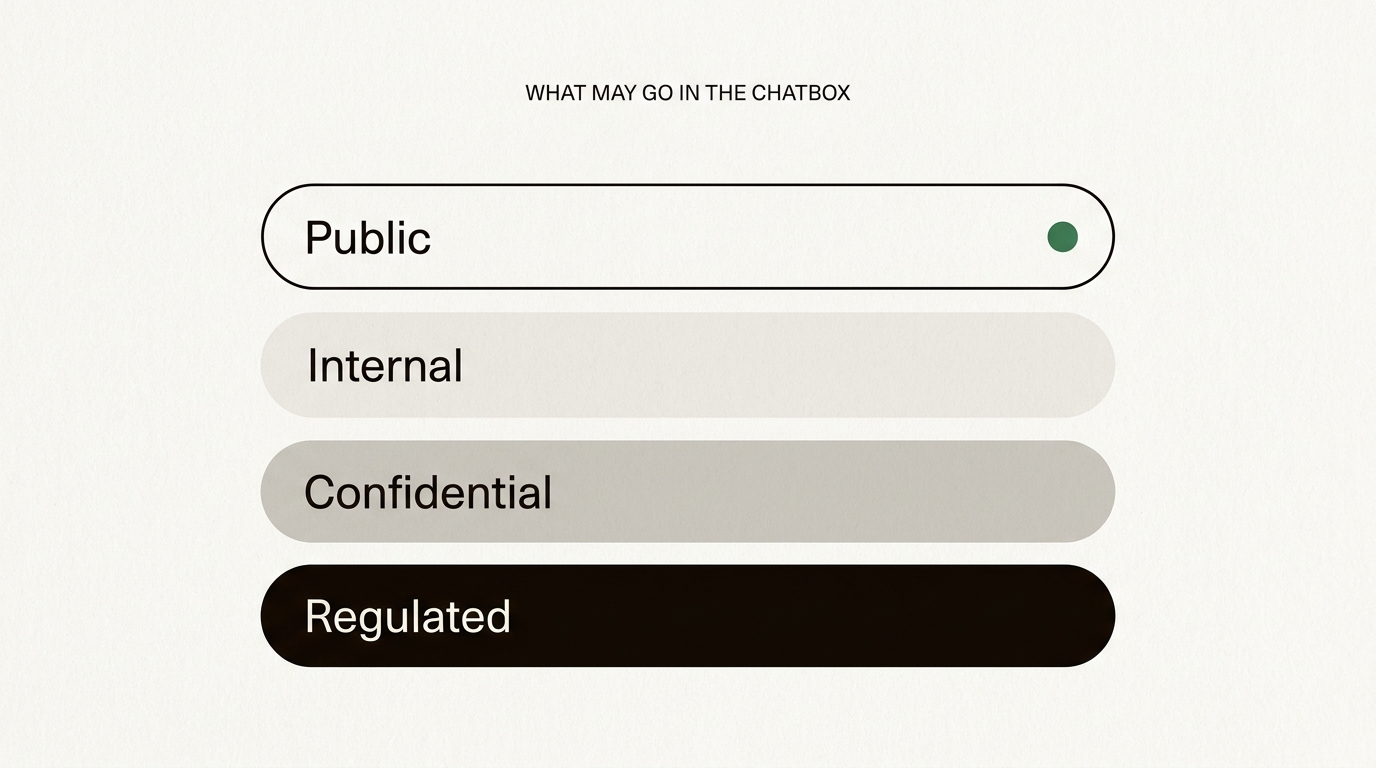
Patru clase, câte o regulă pentru fiecare, iar clasa merge odată cu datele, nu cu instrumentul. Clasificarea ta poate trasa liniile altundeva, și e în regulă, cât timp e scrisă și are un responsabil.
Cele patru clase de date și unde poate merge fiecare
O interdicție generală eșuează pentru că mare parte din ce lipesc oamenii e inofensiv, iar interdicția îi învață să te ignore înainte să ajungă la partea care nu e.
Public
Orice e deja publicat: propriile texte de marketing, un FAQ public, un comunicat de presă, documentație deschisă. Orice instrument, orice cont. Nu are ce să se scurgă.
Intern
Roadmap-uri, ciorne, metrici interne, note de ședință fără date personale ale unor terți. Nicio problemă GDPR, dar rău comercial real dacă ies la suprafață. Cont business și verifică clauza despre antrenare, pentru că un model antrenat pe roadmap-ul tău e un model pe care cineva îl poate întreba despre el.
Confidențial
Contracte cu clienții, condiții de la furnizori, orice e acoperit de o clauză de confidențialitate pe care ai semnat-o, plus date personale obișnuite, cum ar fi nume, emailuri și istoricul conturilor. Doar instrumentul aprobat, sub un DPA, cu antrenarea exclusă. Aceasta e clasa în care „am folosit doar varianta gratuită” se transformă într-o discuție despre notificarea unei încălcări.
Reglementat
Date despre sănătate, date biometrice, cazier judiciar, apartenență sindicală și orice alimentează o decizie automată despre o persoană, cum ar fi trierea candidaților la un job. Nu e o întrebare despre instrumente. Aici e nevoie mai întâi de o evaluare documentată, iar adesea răspunsul cinstit e că procesul nu ar trebui automatizat deloc.
Riscul real e shadow AI, nu centrul de date
Cele mai multe date ale unei firme ajung la un furnizor AI prin contul personal al unui angajat, într-o marți după-amiază, nu printr-o decizie de achiziție. Blocarea domeniului mută asta pe un telefon, unde nu o mai poți nici vedea, nici înregistra.
Soluția e lipsită de glamour: aprobă un instrument, fă-l ușor de accesat și scrie ce poate intra în el. Oamenii respectă o regulă pe care și-o pot aminti. Ocolesc o regulă care îi costă douăzeci de minute și un tichet, iar al doilea tip de regulă e felul în care un contract cu un client ajunge într-un chatbot pentru consumatori.
Avizul 28/2024 al Comitetului European pentru Protecția Datelor privind modelele AI merită citit aici, fie și doar pentru ton: răspunsul lui recurent e că aceste întrebări trebuie evaluate de la caz la caz. Aceasta e și lecția practică. Nu există o setare care să facă problema să dispară, doar o decizie pe care cineva trebuie să și-o asume.
O politică de utilizare AI pe o pagină, gata de copiat
Destul de scurtă încât oamenii s-o citească, destul de precisă încât să se poată acționa pe baza ei. Adaptează numele instrumentelor și responsabilul, păstrează forma.
- Instrumente aprobate. Numește-le. Unul ajunge. Orice altceva cere o solicitare către responsabilul numit mai jos, iar solicitarea durează de obicei o zi, nu un trimestru.
- Ce poate intra. Material public și intern, liber. Material confidențial doar în instrumentul aprobat. Date reglementate niciodată, fără aprobare scrisă.
- Ce nu intră niciodată. Parole și date de autentificare, chei API, date personale ale candidaților sau pacienților, orice e acoperit de secretul profesional și orice n-ai pune într-un email trimis la adresa greșită.
- Verifică rezultatul. Modelele greșesc cu convingere. Persoana care a folosit instrumentul răspunde de rezultat, exact cum răspunde de o formulă din spreadsheet pe care nu a verificat-o.
- Spune când l-ai folosit. Nu e nevoie de confesiuni, doar de un rând în documentul unde AI a redactat ceva pe care se va baza un coleg.
- Raportează greșelile fără dramă. Dacă material confidențial a ajuns unde nu trebuia, spune-i responsabilului în aceeași zi. O greșeală ascunsă devine o notificare de încălcare întârziată, adică genul scump.
- Cine răspunde de politică. Un nume, un email, o dată de revizuire. O politică fără responsabil degenerează într-o pagină de wiki pe care n-a mai deschis-o nimeni de la onboarding.
Printeaz-o, pune-o în manualul angajatului, discut-o cincisprezece minute la o ședință de echipă. E un câștig de conformitate mai mare decât orice chestionar pentru furnizori.
Ce se schimbă cu un furnizor european și ce nu
Scurtează o discuție. Dacă inferența are loc pe infrastructură din Uniunea Europeană, analiza transferurilor nu mai e cel mai greu paragraf din documentația ta, iar întrebarea „unde ajung aceste date” primește un răspuns scurt pe care îl poți pune într-o notă de informare. Tot drumul cererii merită înțeles o dată, pentru că are și forma răspunsului pe care îl vei da propriilor clienți.
Nu schimbă nimic la celelalte trei condiții. Tot îți trebuie un temei legal, un acord scris, un răspuns despre păstrare și o politică pe care oamenii o respectă. Și nici nu face ca lanțul furnizorului să devină ca prin magie european: pe al nostru îl publicăm integral, inclusiv cele trei părți cu o societate-mamă în Statele Unite, pentru că o listă care le ascunde e marketing, nu transparență. Cât valorează de fapt cuvântul „suveran”, strat cu strat, analizăm în AI suverană europeană.
Cinci verificări înainte să aprobi un instrument
Fă-le înainte de pilot, nu după implementare. Durează o după-amiază.
- Găsește acordul de prelucrare a datelor. Dacă nu există, instrumentul iese din discuție pentru orice altceva decât material public.
- Caută „train” în termeni. Citește fiecare rezultat, inclusiv pe cele despre „service improvement”, care e adesea același lucru într-o haină mai frumoasă.
- Cere lista de subprocesatori. Cu regiuni și entități juridice. Apoi numără societățile-mamă din afara UE, nu ca să le descalifici, ci ca să știi numărul.
- Întreabă ce se întâmplă cu un prompt după răspuns. Cât timp e păstrat, cine îl poate vedea și dacă poți opri asta.
- Verifică ce ar trebui să spună propria ta notă de informare. Dacă nu poți scrie cinstit acel paragraf, ai răspunsul, și a venit înainte de contract, nu după.
Nimic din toate astea nu cere un avocat la prima trecere. Cere pe cineva cu o după-amiază liberă și obiceiul de a citi clauza, nu pagina de prezentare. Odată ce un instrument trece de aceste cinci, rămâne întrebarea ce fel de furnizor vrei de fapt, iar cele patru opțiuni realiste sunt comparate în furnizori europeni de AI comparați.
Întrebări frecvente
Este ChatGPT conform GDPR?
Un instrument nu e conform sau neconform în sine; prelucrarea pe care o faci cu el este. O variantă business cu un acord de prelucrare a datelor semnat, o clauză care exclude antrenarea și o perioadă de păstrare definită poate fi folosită conform. Un cont personal, folosit pentru datele clienților, fără ca cineva să fi citit termenii, de obicei nu.
Pot pune datele clienților într-un chatbot AI?
Doar dacă ai un temei legal, un acord de prelucrare cu furnizorul și o clauză care spune că datele tale de intrare nu sunt folosite la antrenare. Chiar și atunci, ține deoparte categoriile speciale de date, cum ar fi informațiile despre sănătate sau datele biometrice, dacă o evaluare a impactului asupra protecției datelor nu spune altceva.
Am voie să folosesc un cont ChatGPT gratuit la serviciu?
Pentru materiale publice sau deja publicate, de obicei da. Pentru orice e intern, confidențial sau personal, e instrumentul greșit: termenii pentru consumatori permit de regulă antrenarea pe datele tale de intrare, nu oferă un acord de prelucrare și nu îi dau organizației tale niciun control asupra păstrării.
Ce este shadow AI?
Shadow AI înseamnă angajați care folosesc instrumente AI neaprobate de organizație, de obicei pe conturi personale. E cea mai frecventă cale prin care datele firmei ajung la un furnizor AI, iar blocarea instrumentelor tinde să o amplifice, nu să o reducă. Un instrument aprobat plus o politică scurtă, scrisă, funcționează mai bine.
Trebuie să le spunem oamenilor că folosim AI pe datele lor?
În cele mai multe cazuri, da. Obligațiile de transparență din GDPR înseamnă că nota ta de informare ar trebui să spună că un furnizor AI prelucrează date personale în numele tău, iar AI Act adaugă propria obligație de a le spune oamenilor când interacționează cu un sistem AI și nu cu o persoană.
Pot avocații sau contabilii să folosească ChatGPT cu dosarele clienților?
Doar după ce verifică două lucruri care se adaugă peste GDPR: regulile de secret profesional ale propriului organism de reglementare sau barou și clauzele de confidențialitate din contractele cu clienții. Ambele cer de obicei un acord de prelucrare, o clauză care exclude antrenarea și o decizie documentată despre ce categorii de dosare pot fi folosite deloc. E o întrebare pentru organismul tău profesional, nu pentru pagina de marketing a unui furnizor.
Putem folosi AI pentru trierea candidaților la un job?
Cu mare grijă. GDPR restricționează deciziile bazate exclusiv pe prelucrare automată care afectează semnificativ o persoană, iar AI Act tratează utilizările în recrutare și în relațiile de muncă drept risc ridicat, ceea ce aduce obligații suplimentare. Să folosești AI ca să ajuți un om să citească candidaturile e altceva decât să-l lași să respingă oameni, iar al doilea caz are nevoie de o evaluare documentată înainte să se apropie de producție.