Zákaznická data v AI chatbotu? Kontrola podle GDPR
Ano, pokud projdeš šesti kontrolami GDPR: osobní údaje, zvláštní kategorie, účel, smlouva o zpracování, předávání a uchovávání. Rozhodovací strom krok za krokem.
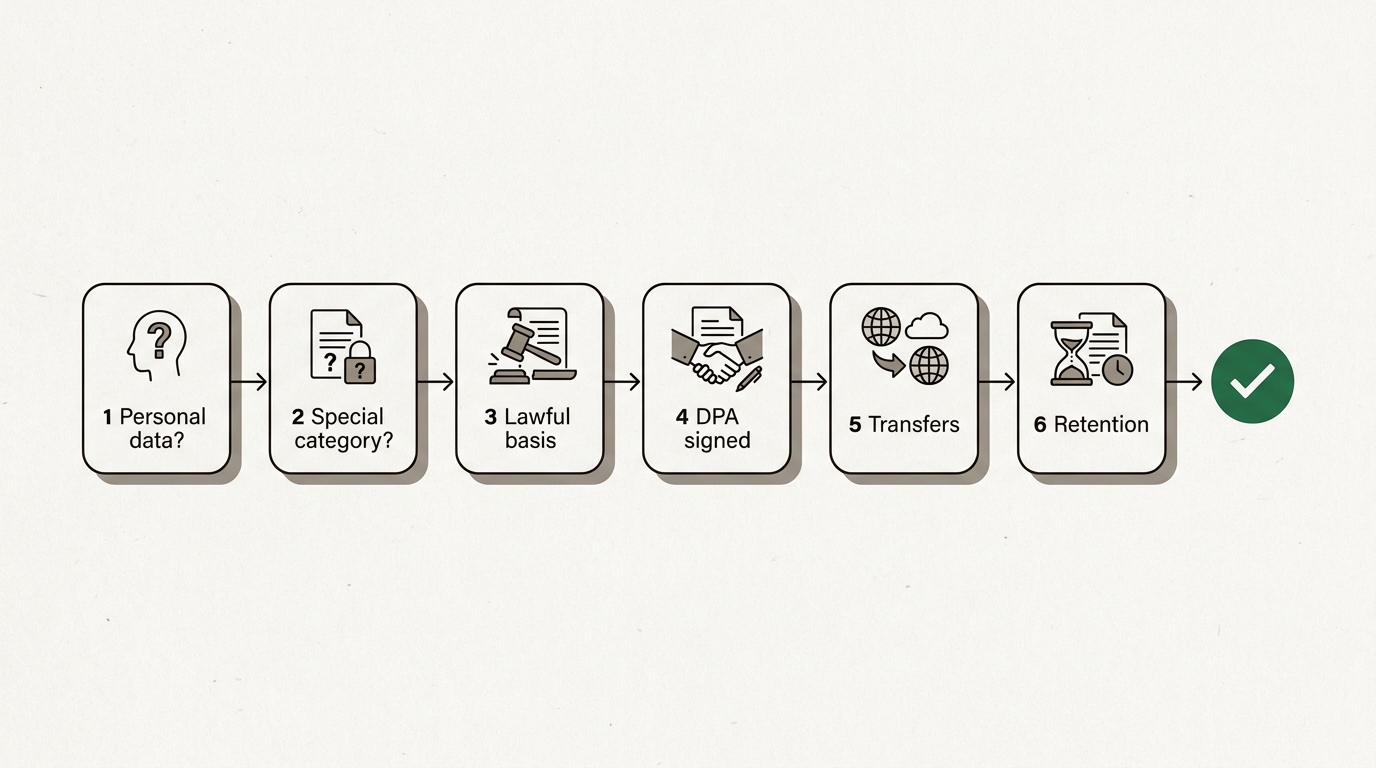
Ano, zákaznická data do AI chatbota legálně vložit můžeš, ale jen když zároveň platí krátký seznam podmínek GDPR. Data nesmějí patřit do zvláštní kategorie, jako je zdraví nebo náboženství. Úkol pro AI musí sloužit účelu, pro který jsi data získal. Tvoje organizace potřebuje s poskytovatelem podepsanou smlouvu o zpracování osobních údajů, která vylučuje trénování na tvých vstupech. A musíš vědět, kde se data zpracovávají a jak dlouho se uchovávají. Když jedna podmínka chybí, odpověď zní ne, ať používáš jakýkoli nástroj.
To je celý článek v jednom odstavci. Zbytek je o tom, v jakém pořadí ty věci kontrolovat, proč na pořadí záleží a co dělat, když odpověď zní „zatím ne“. Jde o obecné informace, ne o právní radu. Poslední slovo má tvůj pověřenec pro ochranu osobních údajů a tvoje vlastní smlouvy.
Jde vůbec o osobní údaje?
Začni tady, protože spousta toho, co lidé vkládají, osobní údaje nejsou, a GDPR se vztahuje jen na to, co jimi je. Článek 4 GDPR definuje osobní údaje jako veškeré informace o identifikované nebo identifikovatelné fyzické osobě. Klíčové je slovo „identifikovatelné“.
Jméno a e-mailová adresa jsou jasné. Méně zjevné: číslo objednávky, zákaznické ID, IP adresa nebo popis typu „zubařka z Utrechtu, která si dvakrát stěžovala na fakturu 4471“. Pokud by někdo mohl rozumně zjistit, o koho jde, jsou to osobní údaje. Firemní údaje o podniku osobními údaji nejsou, jméno člověka, který podepsal smlouvu, ale ano.
Užitečný test je v bodě 26 odůvodnění GDPR: bereš v úvahu všechny prostředky, u nichž lze „rozumně předpokládat, že budou použity“ k identifikaci člověka, včetně nákladů a času. Text, který tímhle testem projde, je anonymní a GDPR se na něj vůbec nevztahuje.
První krok je tedy praktický, ne právní. Podívej se, co se chystáš vložit, a zeptej se, jestli úkol identifikační části potřebuje.
Nejdřív anonymizuj nebo pseudonymizuj
Většina úkolů pro chatbota jméno nepotřebuje. Shrnout stížnost, najít vzorec ve třiceti tiketech na podporu, přepsat neobratnou odpověď: to všechno funguje se „Zákazníkem A“ místo „Marie Dvořákové“.
Tady záleží na dvou pojmech a nejsou totéž.
| Pseudonymizované | Anonymizované | |
|---|---|---|
| Co uděláš | Nahradíš identifikátory zástupnými znaky, klíč si necháš | Odstraníš nebo zobecníš údaje, dokud nikdo nemůže člověka znovu identifikovat |
| Dá se to zpětně přiřadit? | Ano, s klíčem, který sis nechal | Ne, žádnými rozumně pravděpodobnými prostředky |
| Pořád osobní údaje? | Ano | Ne |
| Platí GDPR? | Ano, ale riziko je nižší | Ne |
| Typické použití v chatbotu | Návrh odpovědi, kterou později doplníš o osobní údaje | Analýza témat napříč tikety |
Pseudonymizace je záruka, kterou GDPR výslovně oceňuje. Pokyny EDPB 01/2025 k pseudonymizaci procházejí, kdy funguje a kdy ne. Ve zkratce: pomáhá jen tehdy, když klíč zůstane u tebe a když zbylý text sám o sobě člověka neidentifikuje. „Čtyřiatřicetiletý zákazník ve vesnici se 300 obyvateli, který jezdí na vozíku“ neobsahuje žádné jméno, a přesto jde o osobní údaje.
Jde o zvláštní kategorii údajů?
Pokud data prozrazují zdravotní stav, rasový nebo etnický původ, politické názory, náboženské nebo filozofické přesvědčení, členství v odborech, genetické nebo biometrické údaje nebo něčí sexuální život či sexuální orientaci, jde o zvláštní kategorii osobních údajů podle článku 9 GDPR. Jejich zpracování je zakázané, pokud neplatí některá z krátkého seznamu výjimek. Údaje o trestných činech mají podle článku 10 podobný režim.
Tohle zachytí víc běžného materiálu, než lidé čekají. Tiket na podporu s větou „Nemohl jsem zaplatit, protože jsem ležel v nemocnici“ obsahuje zdravotní údaje. Žádost o modlitebnu na akci prozrazuje náboženství. Poznámka personálního oddělení o dni nemoci je taky zdravotní údaj.
Pro použití v chatbotu je praktická odpověď jednoduchá: drž to mimo obecné nástroje. Ne proto, že by to nikdy nemohlo být legální, ale proto, že k legálnosti potřebuješ výjimku, na kterou můžeš ukázat, posouzení vlivu na ochranu osobních údajů (DPIA) podle článku 35 a obvykle nástroj nastavený přímo pro tenhle účel. To je projekt, ne prompt.
Nizozemský dozorový úřad, Autoriteit Persoonsgegevens, to ukázal na skutečném případu ve svém varování před AI chatboty ze srpna 2024. Zaměstnanec praxe praktického lékaře zadal do chatbota zdravotní údaje pacientů, v rozporu s vlastními pravidly praxe.
Zdravotní údaje jsou vysoce citlivé údaje a zákon jim ne náhodou poskytuje zvláštní ochranu.
Tahle věta pochází z oznámení dozorového úřadu. Stejná stránka popisuje zaměstnance telekomunikační firmy, který do chatbota zadal soubor s adresami zákazníků. Oba případy byly ohlášené jako porušení zabezpečení osobních údajů.
Máš právní základ a odpovídá použití AI účelu?
Tady to lidé zbytečně komplikují. Použití AI nástroje nepotřebuje vlastní právní základ, pokud ti jen pomáhá dělat práci, pro kterou už základ máš. Podle článku 6 GDPR se u zpracování údajů daného zákazníka už o něco opíráš: obvykle o plnění smlouvy, právní povinnost nebo oprávněný zájem. Napsat odpověď na jeho tiket s pomocí chatbota je stejné zpracování, jen jiným nástrojem.
Potíže začínají, když je použití AI novým účelem. Tam zabírá omezení účelu. Článek 6 odst. 4 vyjmenovává, co zvažuješ, když data použiješ k něčemu jinému:
- Vazbu mezi původním a novým účelem.
- Kontext, ve kterém jsi data získal, a co by zákazník mohl rozumně očekávat.
- Povahu údajů, zejména zvláštní kategorie.
- Možné důsledky pro dotčené lidi.
- Záruky, jako je šifrování nebo pseudonymizace.
Hranici ukážou dva příklady. Odpovědět zákazníkovi na jeho vlastní otázku s pomocí AI: stejný účel, v pořádku. Nasypat pět let tiketů na podporu do modelu, který ohodnotí, kteří zákazníci pravděpodobně odejdou, a pak na ně cílit nabídky: nový účel, a to takový, který by většina zákazníků nečekala. Ten druhý případ potřebuje písemné posouzení slučitelnosti nebo nový základ, případně i DPIA.
Pokud výstup chatbota rozhodne o člověku s právními nebo podobně významnými účinky, třeba o zamítnutí reklamace nebo žádosti, přichází ke slovu i článek 22 o automatizovaném rozhodování. Nech v procesu člověka, který případ opravdu přečte, ne takového, který jen klikne na schválit.
A pak je tu transparentnost. Články 13 a 14 vyžadují, aby tvoje informace o zpracování osobních údajů uváděly kategorie příjemců osobních údajů. Pokud pro tebe zákaznická data zpracovává poskytovatel AI, patří to tam. Pokud ten odstavec nedokážeš poctivě napsat, našel jsi svou mezeru.
Než se pustíš do kontrol smluv, vyzkoušej svůj případ v průvodci níže. Klade otázky v pořadí, v jakém by se ptal pověřenec pro ochranu osobních údajů, a zastaví se u první skutečné překážky.
Čl. 4 bod 1 GDPR
Mohl by kdokoli text spojit s konkrétním člověkem?
Počítají se jména a e-maily, ale i čísla objednávek, telefonní číslo nebo popis natolik podrobný, že ukazuje na jednoho zákazníka.
Pro ilustraci, nejde o právní radu. Otázky jdou v pořadí, v jakém by se ptal pověřenec pro ochranu osobních údajů; poslední slovo má tvůj vlastní pověřenec a tvoje vlastní smlouvy.
Máš s poskytovatelem smlouvu o zpracování osobních údajů?
Jakmile data a účel projdou, otázka se přesouvá k nástroji. Když poskytovatel zpracovává osobní údaje tvým jménem, jsi správce a poskytovatel je zpracovatel. Článek 28 vyžaduje mezi vámi písemnou smlouvu a stanoví, co v ní musí být. Mimo jiné to, že zpracovatel smí jednat jen na základě tvých doložených pokynů.
Tahle jediná doložka řeší otázku trénování. Pokud poskytovatel používá zprávy tvých zákazníků k trénování vlastních modelů, sleduje vlastní účel, ne tvůj. Zpracovatel, který to dělá, se nechová jako zpracovatel. V podmínkách, které jsi skutečně podepsal, proto hledej dvě věci:
- Smlouvu o zpracování osobních údajů (DPA) mezi tvou organizací a poskytovatelem. Osobní účet u stejné značky se nepočítá, protože tvůj zaměstnavatel není jeho smluvní stranou.
- Výslovné vyloučení trénování na tvých vstupech a výstupech. Vyhledej v podmínkách slova „train“ a „improve“ a přečti každý výskyt.
Tady se také ukáže rozdíl mezi úrovněmi služeb. Spotřebitelské plány DPA nabízejí jen zřídka. Firemní plány obvykle ano. Kteří dodavatelé nabízejí co a jak je srovnat, rozebírá náš průvodce výběrem AI chatbota v souladu s GDPR pro firmy. Rozdíl mezi spotřebitelskými a firemními účty u velkých amerických dodavatelů popisuje článek je ChatGPT v souladu s GDPR?
Kam data jdou a kdo další je vidí?
Zpracovatel může využívat vlastní další zpracovatele: cloudový hosting, databázi, poskytovatele plateb. Článek 28 k tomu vyžaduje tvoje povolení, což v praxi znamená, že poskytovatel zveřejní seznam a o změnách tě informuje. Vyžádej si ten seznam se třemi sloupci: strana, region zpracování a právnická osoba.
Region odpovídá na otázku předávání do třetích zemí. Kapitola V GDPR, počínaje článkem 44, dovoluje osobním údajům opustit Evropský hospodářský prostor jen na základě mechanismu předávání. Běžné jsou rozhodnutí o odpovídající ochraně, například rámec EU-USA pro ochranu osobních údajů (Data Privacy Framework) pro certifikované americké firmy, nebo standardní smluvní doložky. Pokud se data zpracovávají v EU nebo EHP, pro tenhle krok žádný nepotřebuješ.
Právnická osoba odpovídá na jinou otázku: které vlády mohou přístup vynutit. Americké mateřské firmě lze nařídit, aby vydala data, která drží její evropská dceřiná společnost; to rozebírá článek CLOUD Act a data v EU. Jde o riziko, které je potřeba posoudit a zdokumentovat, ne o automatický zákaz.
Poctivě k našemu vlastnímu řetězci: v Union AI běží veškerá AI inference na infrastruktuře v Evropské unii, prompty a výstupy se nikdy nedostanou do Spojených států ani do Číny a modely se na zákaznických datech netrénují. Náš seznam dalších zpracovatelů ale ukazuje i tři strany s americkou mateřskou společností, pro hosting, databázi a platby. Tvrzení „žádná data neopouštějí EU“ by bylo nepravdivé, takže ho neříkáme. Pohled krok za krokem na to, co která vrstva vidí, najdeš v článku kam jdou tvoje prompty.
Jak dlouho se data uchovávají?
Omezení uložení podle čl. 5 odst. 1 písm. e) říká, že osobní údaje uchováváš jen tak dlouho, jak je potřebuješ. To platí i pro chatbota. Kopii toho, co jsi vložil, mohou držet tři místa:
Historie chatů
Většina chatovacích nástrojů uchovává tvoje konverzace, dokud je nesmažeš. Pokud chat obsahuje stížnost zákazníka i s jeho jménem, je ten chat teď záznamem v systému, o kterém tvoje politika uchovávání nejspíš mlčí. Chaty se zákaznickými daty po dokončení úkolu smaž, nebo si vyber nástroj, kde můžeš nastavit automatické mazání historie.
Logy poskytovatele
Někteří poskytovatelé uchovávají prompty kvůli monitorování zneužití po stanovený počet dní, i když je historie vypnutá. Ta doba by měla být v DPA. Pokud není, zeptej se.
Tvoje vlastní záznamy
Článek 30 vyžaduje záznamy o činnostech zpracování. Přidej do nich AI nástroj: jaká data do něj jdou, za jakým účelem, u kterého poskytovatele, s jakým mechanismem předávání a jakou dobou uchovávání. Je to jeden řádek v tabulce a je to ten řádek, na který se dozorový úřad zeptá jako první.
Co když už zákaznická data skončila ve špatném nástroji?
Ber to jako možné porušení zabezpečení osobních údajů. Oznámení nizozemského dozorového úřadu je jednoznačné: pokud zaměstnanec zadá osobní údaje do chatbota v rozporu s pravidly organizace, jde o porušení zabezpečení. Podle článku 33 máš od okamžiku, kdy ses o něm dozvěděl, 72 hodin na ohlášení dozorovému úřadu, ledaže je nepravděpodobné, že porušení bude představovat riziko pro lidi.
Co dělat, v tomto pořadí:
- Zjisti, co se tam dostalo. Jaká data, o kolika lidech, v jakém nástroji a na jakém účtu.
- Zkus je smazat. Smaž chat a písemně požádej poskytovatele o smazání všech kopií.
- Posuď riziko. Křestní jméno v nevinné otázce není totéž co soubor adres nebo lékařská zpráva.
- V případě potřeby ohlas. Dozorovému úřadu do 72 hodin, a při vysokém riziku i dotčeným zákazníkům.
- Odstraň příčinu. Obvykle to znamená dát lidem schválený nástroj, protože ten bezplatný někdo použil právě proto, že nic jiného k dispozici nebylo.
Ten poslední bod je skutečné ponaučení z případů dozorového úřadu. Zákazy vkládání nezastaví, jen ho přesunou do telefonu. Proč zaměstnavatelé chatboty blokují a co můžou zaměstnanci dělat místo toho, rozebírá článek v práci nesmíš používat ChatGPT.
Kontrolní seznam na jednu obrazovku pro tvůj tým
Vytiskni si ho, nebo ho vlož do příručky vedle své politiky pro AI.
| Kontrola | GDPR | Projde, když |
|---|---|---|
| Osobní údaje? | Čl. 4 bod 1, bod 26 odůvodnění | Odstranil jsi identifikátory, nebo je pro tenhle úkol potřebuješ |
| Zvláštní kategorie? | Čl. 9, 10 | Žádné nejsou, nebo máš zdokumentovanou výjimku a DPIA |
| Účel | Čl. 6 odst. 1, 6 odst. 4 | Stejná práce, pro kterou jsi data získal, nebo písemný test slučitelnosti |
| Smlouva o zpracování | Čl. 28 | Podepsaná tvou organizací, trénování vyloučené |
| Předávání | Čl. 44 až 46 | Zpracování v EU/EHP, nebo konkrétní mechanismus předávání |
| Uchovávání | Čl. 5 odst. 1 písm. e), čl. 30 | Znáš dobu uchovávání a máš ji v záznamech |
Pokud projde každý řádek, stojíš na pevné půdě. Pokud u jednoho řádku stojí „nevím“, je to tvůj další úkol, ne důvod vzdát AI.
Kam zapadá evropské předplatné chatu
Poskytovatel, který provozuje inferenci v Evropské unii, ti u té části, která vidí tvoje prompty, škrtne řádek o předávání a zkrátí odstavec v informacích o zpracování. Pro zbylých pět řádků neudělá nic. O tom, co do chatu jde a proč, pořád rozhoduješ ty.
Předplatné chatu Union AI stojí 13 € měsíčně, při roční platbě 11 € (viz ceník), běží na open-weight modelech na evropské infrastruktuře a zahrnuje smlouvu o zpracování osobních údajů a žádné trénování na tvých datech. Pokud převádíš tým z jiného nástroje, praktické kroky najdeš v článku jak přejít z ChatGPT. Ať skončíš u jakéhokoli nástroje, výše uvedené kontroly jsou na tobě. Žádný dodavatel je za tebe udělat nemůže.
Časté dotazy
Můžu v ChatGPT používat zákaznická data?
Jen ve firemním nastavení, kde tvoje organizace podepsala s poskytovatelem smlouvu o zpracování osobních údajů, trénování na vstupech je vyloučené a úkol odpovídá účelu, pro který jsi data získal. Osobní účet ChatGPT neprojde už samotnou kontrolou smlouvy o zpracování. Nizozemský dozorový úřad posoudil zákaznická data vložená do chatbotů v rozporu s firemními pravidly jako porušení zabezpečení osobních údajů.
Jsou pseudonymizovaná data podle GDPR pořád osobní údaje?
Ano. Bod 26 odůvodnění GDPR říká, že pseudonymizované údaje, které lze s pomocí dodatečných informací přiřadit ke konkrétnímu člověku, jsou pořád informacemi o identifikovatelné osobě. Nahrazení jmen zástupnými znaky snižuje riziko a počítá se jako záruka, ale data z GDPR nevyvede. Anonymní jsou jen údaje, které už nelze rozumně pravděpodobnými prostředky spojit s nikým.
Jaký právní základ potřebuju ke zpracování osobních údajů pomocí AI?
Obvykle ten samý, o který se už opíráš u samotného úkolu, třeba plnění smlouvy nebo oprávněný zájem podle článku 6 GDPR. AI nástroj samostatný základ nepotřebuje, pokud ti jen pomáhá dělat práci, pro kterou jsi data získal. Pokud je použití AI novým účelem, třeba profilování bývalých zákazníků pro obchod, potřebuješ test slučitelnosti podle čl. 6 odst. 4 nebo nový základ.
Potřebuju DPIA, než začnu používat AI chatbota se zákaznickými daty?
Ne u každého použití. Článek 35 GDPR vyžaduje posouzení vlivu na ochranu osobních údajů, když zpracování pravděpodobně povede k vysokému riziku, například u zvláštních kategorií údajů ve velkém rozsahu, systematického hodnocení lidí nebo automatizovaných rozhodnutí se skutečnými dopady. Řada dozorových úřadů uvádí nové technologie jako faktor, který k DPIA směřuje, takže krátký zdokumentovaný screening dává smysl, i když vyjde, že DPIA potřeba není.
Co se stane, když zaměstnanec vloží zákaznická data do bezplatného chatbota?
Pravděpodobně jde o porušení zabezpečení osobních údajů. Organizace musí posoudit riziko, a pokud porušení pravděpodobně ohrozí lidi, ohlásit ho podle článku 33 GDPR do 72 hodin svému dozorovému úřadu, někdy i samotným zákazníkům. Nizozemský dozorový úřad dostal ohlášení přesně tohoto druhu, mimo jiné od praxe praktického lékaře, která zadala do chatbota údaje pacientů.
Je legální vkládat zdravotní údaje do AI chatbota?
Zdravotní údaje jsou podle článku 9 GDPR zvláštní kategorií, takže jejich zpracování je zakázané, pokud neplatí některá z uvedených výjimek, třeba výslovný souhlas nebo poskytování zdravotní péče pod profesním tajemstvím. I pak AI nástroj obvykle nejdřív potřebuje DPIA a přísné smluvní podmínky. Pro většinu týmů je praktická odpověď držet zdravotní údaje mimo obecné chatboty.
Je zpracování zákaznických dat v souladu s GDPR, když používám poskytovatele AI z EU?
Ne, odpadne jen jedna otázka. Zpracování v Evropské unii znamená, že pro tenhle krok nepotřebuješ mechanismus předávání, ale pořád potřebuješ osobní údaje, které smíš použít, zákonný účel, smlouvu o zpracování, doložku o zákazu trénování a jasno v uchovávání. Místo zpracování je jedna kontrola ze šesti.