AI chatbot v souladu s GDPR: co ověřit před nákupem
AI chatbot v souladu s GDPR pro firmy potřebuje smlouvu o zpracování, seznam dalších zpracovatelů, zákaz tréninku a jasné uchovávání. Kompletní checklist.
AI chatbot v souladu s GDPR je takový, který můžeš používat na základě podepsané smlouvy o zpracování osobních údajů, se zveřejněným seznamem dalších zpracovatelů, písemným slibem, že na tvých vstupech nebude trénovat, uvedenou dobou uchovávání a pojmenovaným mechanismem předávání pro každou stranu mimo EU. Žádný dodavatel není v souladu sám o sobě: GDPR upravuje tvoje zpracování, ne jeho produkt. Před nákupem tedy musíš ověřit, že ti dodavatel písemně dá všechny kousky, které potřebuješ, aby tvoje vlastní zpracování bylo zákonné.
Tenhle článek je přesně ta kontrola, položku po položce, i s tím, jak je která vážná. U každého řádku říkáme také, jak na něj odpovídá Union AI, včetně dvou řádků, kde nestačíme.
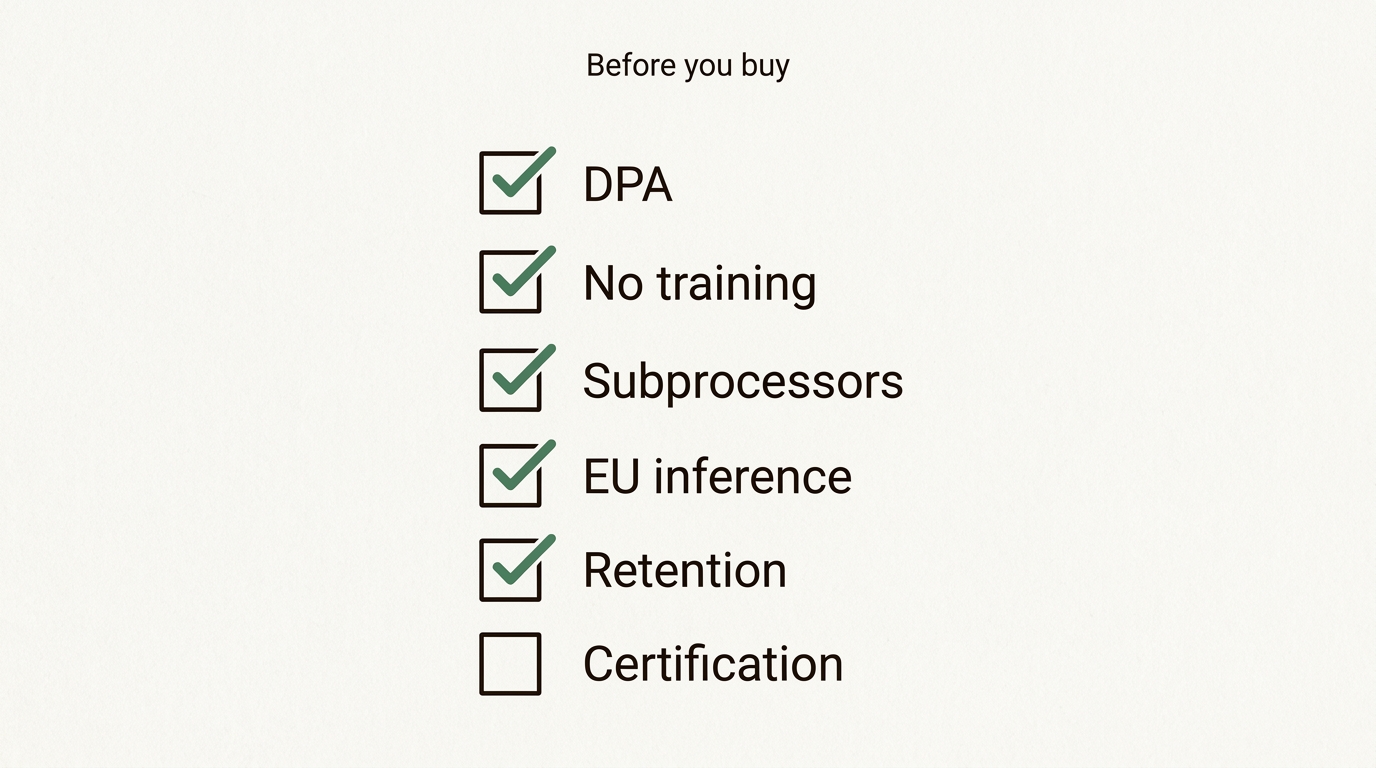
Co dělá firemní AI chatbot souladným s GDPR?
Uspořádání, ne nástroj. Když tvůj tým vloží do chatbota e-mail od zákazníka, jsi správce těch osobních údajů a dodavatel je tvůj zpracovatel. GDPR pak po tobě chce, abys vybral zpracovatele, který poskytuje „dostatečné záruky“, a abys vztah upravil smlouvou.
Proto může být tentýž model pro jednu firmu v pořádku a pro další problém. Spotřebitelská aplikace a firemní verze velkého AI produktu často provozují stejný model za velmi odlišných podmínek. Tohle rozdělení jsme rozebrali v článku je ChatGPT v souladu s GDPR pro firemní data. Tento článek je další krok: rozhodl ses koupit firemní nástroj a potřebuješ vědět, na co se ptát.
Dodavatel tě souladným neudělá. Může ti jen předat jednotlivé kousky, nebo je nepředat. Tvoje práce je zkontrolovat, že žádný nechybí.
Checklist níže má patnáct řádků. Čtyři jsou kritické: bez nich osobní údaje do nástroje vůbec nedávej. Pět je důležitých. Šest je užitečných a často rozhodnou mezi dvěma jinak rovnocennými dodavateli.
0 / 100
Zaškrtni, co ti dodavatel umí doložit písemně.
Váhy: kritické 3, důležité 2, užitečné 1. Je to pomůcka pro nákup, ne právní rada. Vyplněný za Union AI nesplňuje dva řádky: nemáme certifikaci ISO 27001 ani SOC 2 a tři strany v našem řetězci mají mateřskou společnost v USA.
Nabízí dodavatel DPA podle článku 28?
To je první otázka a jediná, která může rozhovor ukončit sama. Článek 28 GDPR vyžaduje, aby zpracování zpracovatelem upravovala smlouva, která mimo jiné stanoví, že zpracovatel:
- jedná jen podle tvých zdokumentovaných pokynů, i pokud jde o předávání mimo EU,
- zavazuje své zaměstnance k mlčenlivosti,
- přijímá bezpečnostní opatření podle článku 32,
- dodržuje pravidla pro zapojení dalších zpracovatelů,
- pomáhá ti odpovídat na žádosti subjektů údajů,
- pomáhá ti se zabezpečením, ohlašováním porušení a s DPIA,
- po skončení služby data vymaže nebo vrátí,
- dává ti informace potřebné k doložení souladu a umožňuje audity.
Pokud dodavatel AI chatbota nemá DPA, je ze hry pro všechno kromě veřejných materiálů. Pokud se DPA objeví až po třech obchodních hovorech, je to taky signál. Pokyny Evropského sboru pro ochranu osobních údajů 07/2020 k pojmům správce a zpracovatel jsou referencí, pokud chceš vědět, co „dostatečné záruky“ znamenají v praxi.
Jak odpovídá Union AI: stránka DPA zveřejňuje shrnutí naší smlouvy, včetně rolí, dalších zpracovatelů, předávání, zabezpečení, porušení a auditů. Text k podpisu posíláme na požádání e-mailem, protože ještě prochází právní revizí a nechceme, aby kolovala zastaralá verze. Za to, co dáš do promptů, jsi správce ty; my jsme zpracovatel.
Vidíš všechny další zpracovatele i s regionem a právnickou osobou?
Další zpracovatel je jakákoli strana, kterou si tvůj dodavatel najme a která přijde do styku s tvými daty: cloudový poskytovatel, na kterém běží model, databáze, platební procesor, e-mailová služba. Podle čl. 28 odst. 2 je tvůj dodavatel smí zapojit jen s tvým povolením, a pokud je povolení obecné, musí tě o změnách informovat, abys mohl vznést námitku.
EDPB to zpřesnil ve stanovisku 22/2024, přijatém v říjnu 2024. Jeho závěr zní, že správci by měli mít totožnost všech zpracovatelů a dalších zpracovatelů v celém řetězci kdykoli snadno k dispozici, bez ohledu na riziko zpracování. Jinými slovy: vágní „používáme důvěryhodné cloudové partnery“ nestačí.
Co ukazuje dobrý seznam dalších zpracovatelů
- Právnickou osobu, ne jen značku. „AWS“ je značka; užitečná informace je, která firma smlouvu podepsala.
- Region zpracování u každé strany.
- Roli: co daná strana dělá a ideálně co vidí.
- Zemi mateřské společnosti, protože jurisdikce jde za firmou, ne za kabelem.
Oznámení změn a právo vznést námitku
Zeptej se, s jakým předstihem se dozvíš o novém dalším zpracovateli a co se stane, když vzneseš námitku. Bez možnosti odejít je právo na námitku jen ozdoba.
Jak odpovídá Union AI: naše stránka o dalších zpracovatelích uvádí pět položek: Scaleway pro AI inferenci a pro transakční e-maily, Cloudflare pro hosting a CDN, Neon (Databricks) pro databázi v regionu EU a Stripe pro platby přes Stripe Payments Europe v Irsku. U každé uvádí zemi právnické osoby a co která vrstva z tvého promptu vidí. V DPA se zavazujeme oznamovat změny nejméně 30 dní předem. Pokud vzneseš námitku a nedokážeme ji vyřešit, můžeš smlouvu vypovědět a nevyčerpaný předplacený kredit na API ti vrátíme.
Kde běží inference a komu firma patří?
Dvě otázky, které dodavatelé rádi slévají do jedné. Lokalizace dat (data residency) je to, kde stojí stroj. Jurisdikce je to, která vláda může přinutit firmu, jež ho ovládá. Datové centrum v EU provozované dceřinou společností americké firmy je pro americké právo pořád dosažitelné, a o tom je náš článek o americkém CLOUD Act a datech hostovaných v EU.
U AI chatbota je nejdůležitější řádek inference: okamžik, kdy model čte tvůj prompt a píše odpověď. Ten stroj má tvůj text v paměti, v otevřené podobě. Úložiště ve Frankfurtu moc neznamená, když inference probíhá ve Virginii. Celou cestu požadavku krok za krokem procházíme v článku kam jdou tvoje prompty: lokalizace AI dat v EU.
| Otázka | Slabá odpověď | Silná odpověď |
|---|---|---|
| Kde běží inference? | „Globální infrastruktura“ | Pojmenovaný region uvnitř EU |
| Kdo ji provozuje? | Název značky | Právnická osoba a její země |
| Které mateřské firmy sídlí mimo EU? | Nezmíněno | Vyjmenované, i s tím, co vidí |
| Co se tvrdí o zbytku? | „Tvoje data nikdy neopustí EU“ | Přesně které části jsou v EU a které ne |
Jak odpovídá Union AI: veškerá AI inference běží u Scaleway, evropské firmy, na infrastruktuře uvnitř Evropské unie. Prompty a výstupy nikdy nejdou do Spojených států ani do Číny. Hosting běží v EU regionu Cloudflare a databáze v regionu EU. Tři strany v našem řetězci (Cloudflare, Neon a Stripe) mají mateřskou společnost v USA a úplný seznam s regiony a subjekty je na naší stránce o dalších zpracovatelích.
Který mechanismus předávání kryje části mimo EU?
GDPR nevyžaduje, aby data zůstala v EU. Vyžaduje platný základ pro každé předání mimo ni. Obvyklé tři:
- Rozhodnutí o odpovídající ochraně pro cílovou zemi.
- Rámec EU-USA pro ochranu osobních údajů (Data Privacy Framework), rozhodnutí o odpovídající ochraně, které Evropská komise přijala 10. července 2023. Vztahuje se jen na americké firmy, které se k němu přihlásily.
- Standardní smluvní doložky (SCC), vzorové doložky Komise, obvykle spolu s posouzením dopadu předání.
Zeptej se dodavatele, který z nich platí pro každou stranu mimo EU nebo pro každou stranu v EU se zahraniční mateřskou firmou. „Jsme v souladu s GDPR“ na tuhle otázku odpovědí není.
Jak odpovídá Union AI: DPA uvádí, že pro poskytovatele hostingu, databáze a plateb s mateřskou společností v USA platí standardní smluvní doložky Komise spolu s dodatečnými opatřeními, která tyto strany přijímají. Taky v ní otevřeně stojí, že netvrdíme, že tím je vyřešena každá otázka jurisdikce.
Trénuje se AI na tvých vstupech?
Tenhle řádek je kritický z důvodu, který se snadno přehlédne. Trénink na tvých promptech není jen riziko úniku. Mění účel zpracování a omezení účelu je jednou ze základních zásad GDPR. Pokud se e-mail tvého zákazníka stane trénovacími daty, musíš ten účel vysvětlit ve svých vlastních informacích o zpracování osobních údajů, a to pravděpodobně nedokážeš.
Zkontroluj tři místa: obchodní podmínky, DPA a jakoukoli doložku o „zlepšování produktu“. Hledej „train“, „improve“ a „service improvement“ (nebo jejich české ekvivalenty) a přečti si každý výskyt. Slib musí být ve smlouvě, kterou podepisuješ.
Jak odpovídá Union AI: modely běží pod naší správou a na zákaznických datech se netrénují. Zásady ochrany osobních údajů dodávají, že obsah tvých promptů a odpovědí nepoužíváme k tréninku ani zlepšování modelů a neprodáváme ho ani nesdílíme. Vlastní základní model také netrénujeme: provozujeme zveřejněné open-weight modely. Podle měřítka výše bys měl ten slib chtít ve smlouvě, kterou podepisuješ, takže si o něj řekni tam, i u nás.
Jak dlouho se uchovávají prompty, odpovědi a logy?
Na uchovávání se vágní dodavatelé nachytají. Zásada omezení uložení v GDPR znamená, že data se smějí uchovávat jen tak dlouho, jak to jejich účel vyžaduje, takže potřebuješ číslo pro každý typ dat, ne obecný slib.
Na tři věci se zeptej
- Prompty a odpovědi. Uchovávají se vůbec? Jak dlouho? Používají se k monitorování zneužití a kdo je může číst?
- Logy požadavků a metadata. Časová razítka, počty tokenů, IP adresy. Metadata jsou taky osobní údaje, když jsou propojená s účtem.
- Výmaz. Co se stane, když smažeš konverzaci, zrušíš účet nebo ukončíš smlouvu? Čl. 28 odst. 3 písm. g) vyžaduje na konci výmaz nebo vrácení.
Jak odpovídá Union AI: zásady ochrany osobních údajů uvádějí dobu pro každý typ dat. Prompty a odpovědi se při zpracování požadavku drží jen v paměti a neukládají se. Počty tokenů, úroveň, časové razítko, doba trvání a chybový kód ke každému požadavku uchováváme 13 měsíců kvůli měření a poruchám. Události přesměrování uchováváme 13 měsíců, pokud to jde, odděleně od tvého účtu. IP adresu a user agent při přihlášení uchováváme 90 dní. Účetní záznamy zůstávají sedm let, protože to vyžaduje daňové právo. Chat také ukazuje tvoje dřívější konverzace, abys mohl na vlákno navázat, a konverzaci můžeš sám smazat. Pokud je historie chatu pro tvoje vlastní posouzení důležitá, požádej nás o podrobnosti písemně, stejně jako u kteréhokoli jiného dodavatele.
Jaké bezpečnostní certifikace by měl dodavatel AI chatbota mít?
ISO 27001 je mezinárodní norma pro systém řízení bezpečnosti informací, certifikovaný externím auditorem. SOC 2 je auditní zpráva o bezpečnostních kontrolách, běžná u amerických dodavatelů. GDPR nevyžaduje ani jedno. Obojí je užitečný důkaz, že bezpečnostní tvrzení dodavatele ověřil někdo jiný než dodavatel sám.
Pozor na dvě věci. Zaprvé: čí je to certifikát? Dodavatel, který běží na certifikovaném cloudu, sám certifikovaný není. Zadruhé: co je v rozsahu? Certifikát, který pokrývá kancelářskou síť, ale ne produkční systém, toho moc nedokazuje.
Jak odpovídá Union AI: upřímně, nemáme ani jedno. Dnes nemáme certifikát ISO 27001 ani zprávu SOC 2. V DPA zveřejňujeme seznam opatření: šifrování při přenosu i v klidu, přístup jen podle potřeby, API klíče uložené jen jako hash, tajné údaje v trezoru klíčů místo v kódu a pravidelně testované zálohy databáze. DPA ti taky dává roční audit nezávislou stranou nebo naše reporty na požádání. Pokud tvoje nákupní pravidla certifikát vyžadují, je to skutečná mezera. Tak ji taky posuzuj.
Pomůže ti dodavatel s DPIA, porušeními a žádostmi subjektů údajů?
Posouzení vlivu na ochranu osobních údajů (DPIA) vyžaduje článek 35 tehdy, když zpracování pravděpodobně povede k vysokému riziku pro lidi. U AI chatbota to obvykle závisí na tom, co do něj vkládáš, ne na chatbotovi. Shrnování veřejných zpráv je nízké riziko. Třídění žádostí o zaměstnání ne. Náš článek o tom, jestli můžeš vkládat zákaznická data do AI chatbota, tohle rozhodnutí prochází z tvé strany.
Od dodavatele potřebuješ spolupráci: fakta pro DPIA, rychlá oznámení o porušení, abys stihl vlastní 72hodinovou lhůtu, a pomoc, když se zákazník zeptá, co se s jeho daty stalo.
Jak odpovídá Union AI: v DPA se zavazujeme, že tě při porušení bez zbytečného odkladu informujeme a dodáme to, co potřebuješ pro vlastní ohlášení, a že pomůžeme s žádostmi subjektů údajů, s DPIA a s dotazy dozorového úřadu, v rozsahu, který lze od zpracovatele rozumně požadovat.
Co k tomu přidává AI Act?
Pro kupujícího méně, než se lidé bojí. Povinnosti transparentnosti v článku 50 AI Act (akt EU o umělé inteligenci) platí od 2. srpna 2026. Pokud nasadíš systém, který mluví s lidmi, musí vědět, že mluví se strojem. Pokyny Evropské komise k článku 50 říkají, že se to musí stát jasně, hned od první interakce.
Při výběru dodavatele je praktická otázka jednoduchá: řekne ti dodavatel, jaký model provozuješ, abys to mohl předat dál?
Jak odpovídá Union AI: naše stránka o transparentnosti AI uvádí open-weight model a licenci za každou úrovní a zveřejňuje celý systémový prompt chatu.
Union AI podle checklistu
Tady je celý obrázek v jedné tabulce. Když v checklistu výše zaškrtneš stejná políčka tlačítkem „Vyplnit za Union AI“, dostaneš stejný výsledek.
| Kontrola | Závažnost | Union AI |
|---|---|---|
| DPA podle článku 28 | Kritická | Ano, shrnutí zveřejněné, text k podpisu na požádání |
| Žádný trénink na vstupech | Kritická | Ano, na stránce o dalších zpracovatelích a v zásadách ochrany osobních údajů |
| Úplný seznam dalších zpracovatelů | Kritická | Ano, pět položek s rolí, regionem a právnickou osobou |
| Pojmenovaný mechanismus předávání | Kritická | Ano, SCC pro strany s mateřskou firmou v USA |
| Oznámení změn, právo na námitku | Důležitá | Ano, 30 dní, s právem smlouvu vypovědět |
| Inference uvnitř EU | Důležitá | Ano |
| Uchovávání podle typu dat | Důležitá | Ano, viz zásady ochrany osobních údajů |
| Výmaz na konci | Důležitá | Ano, kromě zákonem vyžadovaných účetních záznamů |
| Ohlašování porušení | Důležitá | Ano |
| Zdokumentované logy | Užitečná | Ano, 13 měsíců u metadat požadavků |
| Právo na audit | Užitečná | Ano, roční nezávislý audit nebo reporty |
| Podpora u DPIA a žádostí | Užitečná | Ano |
| ISO 27001 nebo SOC 2 | Užitečná | Ne |
| Transparentnost podle AI Act | Užitečná | Ano |
| Žádná mateřská firma mimo EU v řetězci | Užitečná | Ne, tři mateřské firmy v USA |
Tarif chatu stojí 13 € měsíčně, při roční platbě 11 €, a zahrnuje 2 000 zpráv; podrobnosti najdeš na stránce s cenami. Pokud nás srovnáváš s jinými, žebříček evropských AI chatbotů dělá stejný druh testu napříč trhem. A pokud převádíš tým ze spotřebitelského nástroje, zavedení popisuje článek jak převést tým z ChatGPT.
Jak tuhle kontrolu zvládnout za jedno odpoledne
- Otevři DPA dodavatele. Žádná DPA, žádné osobní údaje. Hotovo.
- Otevři seznam dalších zpracovatelů. Spočítej právnické osoby, regiony a mateřské firmy mimo EU.
- Prohledej podmínky na slovo „train“. Přečti si každý výskyt.
- Najdi tabulku uchovávání. Jedna doba pro každý typ dat, nebo si o ni řekni.
- Zeptej se na certifikáty a audity. Čí certifikát a v jakém rozsahu.
- Napiš vlastní odstavec do informací o zpracování. Pokud zpracování nedokážeš poctivě popsat ve třech větách, dodavatel ti toho nedal dost.
Proveď to i na nás. Dodavatel, který si je svými odpověďmi jistý, by měl být rád, že se ptáš.
Časté dotazy
Existuje AI chatbot s certifikací GDPR?
Ne tak, jak to dodavatelé občas naznačují. GDPR má mechanismus pro certifikační schémata, ale odznak na webu tvoje vlastní zpracování zákonným neudělá. Co ověřit můžeš, je smlouva: smlouva o zpracování osobních údajů, seznam dalších zpracovatelů, doložka o zákazu tréninku, doba uchovávání a mechanismus předávání pro každou stranu mimo EU.
Co má obsahovat DPA k AI chatbotu?
Vyjmenovává to článek 28 GDPR: zpracování jen na tvé pokyny, mlčenlivost zaměstnanců, bezpečnostní opatření, pravidla pro zapojení dalších zpracovatelů, pomoc s žádostmi subjektů údajů a s DPIA, výmaz nebo vrácení dat na konci a informace pro audity. U AI chatbota hledej navíc výslovnou doložku, že se tvoje vstupy nepoužívají k tréninku modelů.
Jak poznám, jestli AI chatbot trénuje na mých datech?
Prohledej obchodní podmínky a DPA na slova train, improve a service improvement (nebo jejich české ekvivalenty) a přečti si každý výskyt. Slib, že se na datech netrénuje, patří do smlouvy, kterou podepisuješ, ne jen na marketingovou stránku. Spotřebitelské verze velkých AI produktů trénink často ve výchozím stavu povolují, firemní verze ho obvykle vylučují.
Jak dlouho smí AI chatbot podle GDPR uchovávat moje prompty?
GDPR žádný pevný počet dní nestanoví. Vyžaduje, aby se osobní údaje neuchovávaly déle, než je pro daný účel nutné, takže dodavatel musí dobu uvést a ty ji musíš umět zdůvodnit. Dodavatel, který ti neřekne, jak dlouho uchovává prompty, odpovědi a logy požadavků, v otázce omezení uložení rovnou neprojde.
Potřebuju DPIA, než zavedu AI chatbota?
Jen když zpracování pravděpodobně povede k vysokému riziku pro lidi, což článek 35 GDPR spojuje třeba s citlivými údaji ve velkém rozsahu, systematickým monitorováním a novými technologiemi. Řada dozorových úřadů bere nové způsoby využití AI na osobních údajích jako důvod aspoň to prověřit. Dobrý dodavatel ti s posouzením pomůže, ale odpovídáš za něj ty jako správce.
Má Union AI ISO 27001 nebo SOC 2?
Ne. Union AI dnes nemá certifikaci ISO 27001 ani zprávu SOC 2. Nabízí zveřejněný seznam bezpečnostních opatření, smlouvu o zpracování osobních údajů s právem na audit a úplný seznam dalších zpracovatelů. Pokud tvoje nákupní pravidla certifikát vyžadují, je to skutečná mezera a tak ji taky posuzuj.
Je AI chatbot se sídlem v EU automaticky v souladu s GDPR?
Ne. Inference v EU odstraní nejtěžší otázku předávání, ale pořád potřebuješ právní základ, DPA, odpověď k tréninku, odpověď k uchovávání a pravidla, která tvůj tým dodržuje. Prověř i mateřské společnosti v řetězci, protože hosting v EU pod americkou mateřskou firmou pořád spadá pod americké právo.