CLOUD Act a data v EU: ochrání tě hosting v EU?
Americký CLOUD Act dosáhne na data, která ovládá americká firma, i na serverech v EU. Co to znamená pro tvoje AI prompty, FISA 702 a Schrems II a co opravdu pomáhá.
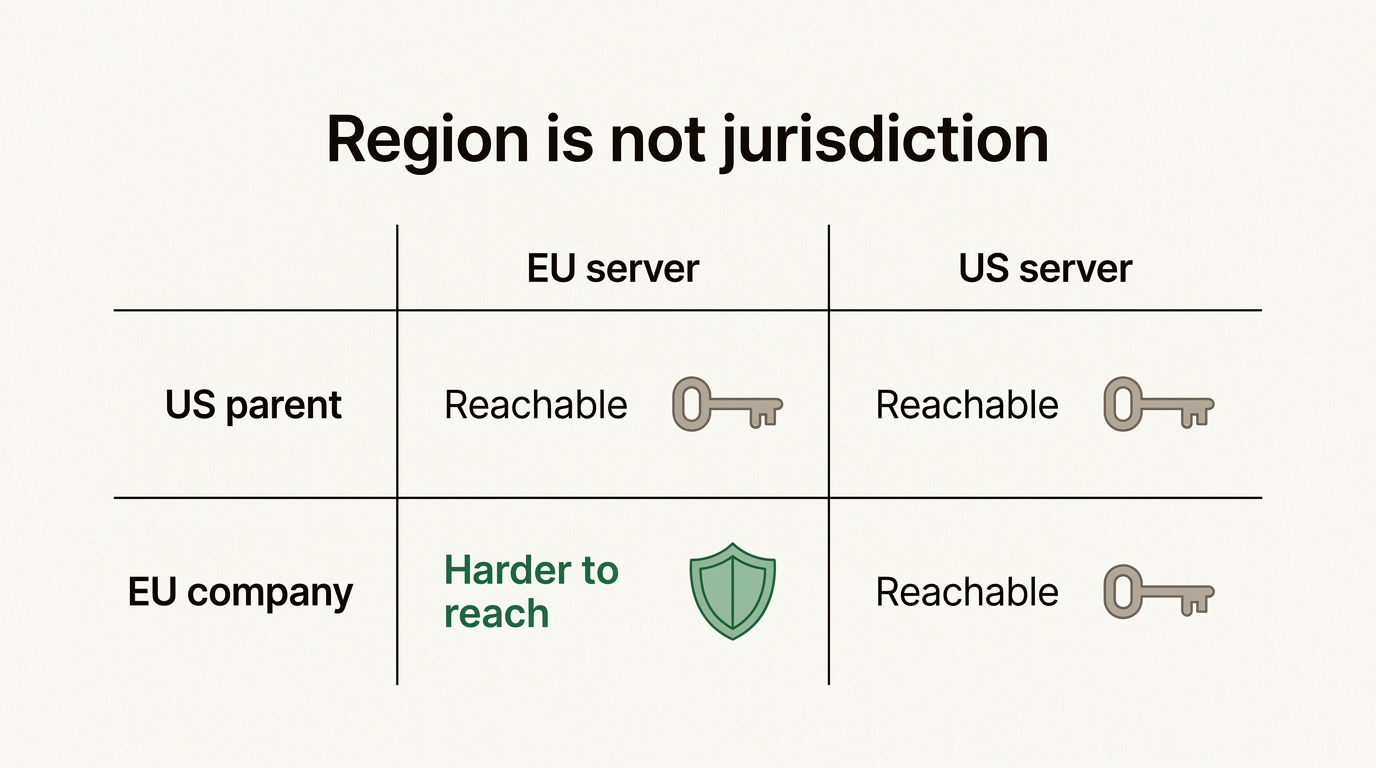
Ano, USA se mohou dostat k datům uloženým v EU, pokud firma, která je drží, spadá pod americkou jurisdikci. CLOUD Act z roku 2018 zavazuje americké poskytovatele vydat data, která mají ve své „possession, custody, or control“ (držení, péči nebo pod kontrolou), ať jsou uložená kdekoli na světě. „EU region“ americké AI firmy tedy mění, kde tvoje prompty leží, ne to, která vláda může té firmě nařídit, aby je vydala.
To neznamená, že tvoje chaty někdo čte. Znamená to, že „kde jsou moje data?“ a „kdo může být donucen je vydat?“ jsou dvě samostatné otázky a většina marketingu odpovídá jen na tu první. Tenhle článek vysvětluje tu druhou: co CLOUD Act a FISA Section 702 skutečně dovolují, co o nich řekly evropské soudy a co doopravdy snižuje tvoje riziko, když v práci používáš AI.
Mohou USA přistupovat k datům uloženým v EU?
Ano, přes firmu, ne přes budovu. Americké úřady nepodnikají razii v datovém centru ve Frankfurtu. Doručí příkaz americké firmě a ta je ze zákona povinná vydat data, která ovládá, včetně dat na serverech v zahraničí.
Pravidlo je v jednom krátkém ustanovení amerického práva, 18 U.S.C. 2713, které přidal CLOUD Act:
Poskytovatel „musí plnit povinnosti podle této kapitoly uchovat, zálohovat nebo zpřístupnit“ komunikaci a záznamy „v držení, péči nebo pod kontrolou tohoto poskytovatele, bez ohledu na to, zda se taková komunikace, záznam nebo jiná informace nachází ve Spojených státech, nebo mimo ně“.
Proč zákon vznikl
CLOUD Act (Clarifying Lawful Overseas Use of Data Act) byl reakcí na jediný případ. V roce 2013 požadovali američtí žalobci e-maily, které Microsoft ukládal v Dublinu. Microsoft odmítl s tím, že americký příkaz končí na americké hranici, a v roce 2016 u odvolacího soudu vyhrál. Nejvyšší soud případ projednával v únoru 2018. Než stihl rozhodnout, Kongres v březnu 2018 schválil CLOUD Act a případ byl zastaven jako bezpředmětný.
Americké ministerstvo spravedlnosti zákon prezentuje jako upřesnění, ne jako novou pravomoc. Jeho stránka se zdroji k CLOUD Act popisuje řešený problém jako důkazy v držení globálních poskytovatelů se sídlem v USA, „wherever it happens to be located“ (ať se zrovna nacházejí kdekoli). Z evropského pohledu je právě tohle upřesnění jádrem problému.
Co znamená „possession, custody, or control“
Klíčové je slovo control, tedy kontrola. Pokud americká firma může k datům přistoupit nebo je získat, ovládá je, i když server technicky provozuje evropská dceřiná společnost. Americká mateřská firma ovládá svou irskou nebo německou dceřinou společnost. Proto se dceřiná společnost amerického cloudového poskytovatele v EU pravidlu nevyhne tím, že je založená v Evropě.
Ochrání tě hosting v EU před CLOUD Act?
Ne. Hosting v EU tě chrání před jedinou věcí: že se tvoje data ukládají a zpracovávají na hardwaru mimo EU. S národností firmy, která hardware provozuje, nedělá nic, a CLOUD Act zajímá jen to druhé.
To je rozdíl mezi lokalizací dat (data residency, kde data leží) a jurisdikcí (který stát může provozovatele donutit). Doprovodný článek o lokalizaci dat AI v EU prochází lokalizaci krok za krokem. Ve zkratce: jde o dva samostatné ovladače a velcí američtí poskytovatelé teď ten první usilovně prodávají.
- Microsoft v únoru 2025 dokončil svou EU Data Boundary a hlavní cloudová data ukládá a zpracovává v EU a EFTA.
- OpenAI nabízí evropskou lokalizaci dat vybraným zákazníkům API, ChatGPT Enterprise a Edu.
Obojí je pro lokalizaci skutečné zlepšení. Ani jedno nemění jurisdikci. Microsoft to řekl sám. Při šetření francouzského Senátu v červnu 2025 byl ředitel pro veřejné a právní záležitosti Microsoft France Anton Carniaux požádán, aby pod přísahou zaručil, že data francouzských občanů nikdy nebudou předána americkým úřadům bez francouzského souhlasu. Jeho odpověď, jak ji citoval The Register: „Ne, to zaručit nemohu.“ Dodal, že se to nikdy nestalo a že Microsoft napadá požadavky, které považuje za neopodstatněné. Obě části té odpovědi stojí za to brát vážně.
Níže vyber, kde data leží a kdo ovládá poskytovatele, a sleduj, která z obou voleb odpověď skutečně posune.
V dosahu USA
Region v EU, americká jurisdikce. Místo je evropské, firma, která na příkaz odpovídá, ne.
Příkaz nebo nařízení podle CLOUD ActDosáhne
Poskytovatel musí vydat, co ovládá, ať je to uložené kdekoli. Datové centrum v EU na tom nic nemění.
Pokyn podle FISA Section 702Možné, sporné
Pokyny jdou americkým poskytovatelům. Jak se používají u dat uložených v zahraničí, není veřejné.
Vzájemná právní pomoc přes stát EUMožné, sporné
Je k dispozici vždy, ale je pomalejší než jít přímo za poskytovatelem, takže bývá jen zřídka první volbou.
Zjednodušený výklad 18 U.S.C. 2713, FISA Section 702 a obvyklé cesty přes mezinárodní smlouvy. Vynechává zpravodajský sběr, který pomoc žádné firmy nepotřebuje a se kterým ani jeden z obou ukazatelů moc nepohne. Nejde o právní radu: skutečné případy stojí na faktech, smlouvách a konkrétním příkazu.
Jakmile ten vzorec vidíš, je jednoduchý. Přesun dat z amerického do evropského datového centra změní velmi málo, když je vlastníkem americká firma. Změna vlastníka změní hodně.
Co je FISA 702 a proč je důležitější než CLOUD Act?
CLOUD Act se týká trestního vyšetřování: příkaz, konkrétní účet, soudce. FISA Section 702 se týká zahraničního zpravodajství a pro Evropany je to větší problém.
Section 702 zákona Foreign Intelligence Surveillance Act dovoluje americkým zpravodajským službám sledovat osoby, které nejsou Američané a u kterých se důvodně předpokládá, že jsou mimo Spojené státy, a to s vynucenou pomocí amerických poskytovatelů elektronických komunikačních služeb. Na každý cíl není potřeba individuální příkaz. Tajný soud jednou ročně schválí celý program a služby pak poskytovatelům posílají pokyny (directives). Mohou je dostat i cloudové a AI firmy a reforma z roku 2024 rozšířila definici poskytovatelů, na které se to vztahuje.
Každý Evropan je z definice neamerická osoba mimo USA. V tom je jádro problému.
Co o tom řekly evropské soudy
V červenci 2020 Soudní dvůr EU v případu známém jako Schrems II zrušil štít EU-USA na ochranu soukromí (Privacy Shield). Podle vlastní tiskové zprávy Soudního dvora k věci C-311/18 zdůvodnil, že americké sledovací programy založené na Section 702 a Executive Order 12333 nejsou omezené na to, co je nezbytně nutné, a že Evropané proti nim nemají účinnou právní ochranu. Standardní smluvní doložky (SCC) obstály, ale jen pokud vývozce prověří právo cílové země a v případě potřeby přidá doplňková opatření.
Evropský sbor pro ochranu osobních údajů (EDPB) pak vydal doporučení 01/2020 o tom, co taková opatření mohou být. Jeho hlavní sdělení pro AI je nepříjemné: šifrování funguje jako doplňkové opatření jen tehdy, když příjemce nikdy nevidí data v otevřené podobě. Model, který musí tvůj prompt přečíst, je vidí vždycky.
Jak je na tom 702 v roce 2026
Kongres naposledy obnovil Section 702 v dubnu 2024 s koncem platnosti v dubnu 2026. Dvakrát byla krátkodobě prodloužena a v červnu 2026 vypršela, když se Sněmovna reprezentantů a Senát neshodly na reformách. Zní to jako konec. Není: sběr dat pokračuje na základě certifikací, které soud FISA schválil dříve v roce 2026 a které platí až do roku 2027. Pro každé posouzení rizik, které letos píšeš, ber 702 jako platný.
Smí americká AI firma data z EU vůbec vydat?
Podle práva EU ne jen na základě amerického příkazu. Podle amerického práva musí. Ten konflikt je skutečný a poskytovatel stojí uprostřed.
GDPR je v tom jednoznačné. Článek 48 říká, že rozsudek soudu nebo rozhodnutí správního orgánu třetí země, které po správci nebo zpracovateli požaduje zpřístupnění osobních údajů, lze uznat jen tehdy, když vychází z mezinárodní dohody, například ze smlouvy o vzájemné právní pomoci. Příkaz podle CLOUD Act doručený přímo firmě takový není.
CLOUD Act má únikovou cestu, ale úzkou. Poskytovatel může americký soud požádat o zrušení příkazu, pokud by ho donutil porušit právo kvalifikované zahraniční vlády (qualifying foreign government). Kvalifikovaná zahraniční vláda je taková, která s USA podepsala výkonnou dohodu podle CLOUD Act. Spojené království a Austrálie ji mají. EU s USA vyjednává dohodu o elektronických důkazech od roku 2023 a k září 2026 jsme žádnou platnou nenašli. Bez ní může poskytovatel u soudu pořád argumentovat obecnou mezinárodní zdvořilostí (comity), ale zákonná cesta k napadení příkazu se na něj nevztahuje.
| Právní nástroj | Kdo ho používá | Na co dosáhne | Zastaví ho hosting v EU? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Americké orgány činné v trestním řízení, s příkazem nebo nařízením | Data, která ovládá poskytovatel pod americkou jurisdikcí, kdekoli | Ne |
| FISA Section 702 | Americké zpravodajské služby, prostřednictvím pokynů | Komunikace neamerických osob v zahraničí, s pomocí poskytovatele | Ne, pokyn jde firmě |
| Executive Order 12333 | Americké zpravodajské služby | Signálové zpravodajství sbírané mimo USA | Vlastně ne, nepotřebuje spolupráci žádné firmy |
| Smlouva o vzájemné právní pomoci | Americké úřady prostřednictvím členského státu EU | Data uložená v tomto členském státě | To je cesta, kterou jim hosting v EU nechává |
| Článek 48 GDPR | Právo EU | Omezuje uznávání zahraničních příkazů | Je to protiváha, ne štít |
A co rámec pro ochranu osobních údajů (Data Privacy Framework)?
Rámec EU-USA pro ochranu osobních údajů (Data Privacy Framework) nahradil v červenci 2023 Privacy Shield. Stojí na Executive Order 14086, který do pravidel amerického zpravodajství doplnil formulace o přiměřenosti a zřídil Data Protection Review Court pro stížnosti Evropanů. Tribunál EU v září 2025 zamítl žalobu proti němu, kterou podal francouzský poslanec Philippe Latombe. Jeho odvolání k Soudnímu dvoru se projednává jako věc C-703/25 P.
Rámec činí předávání certifikovaným americkým firmám podle GDPR zákonným. CLOUD Act ani Section 702 tím nevypíná. Tyhle dvě věci se často zaměňují, i ze strany dodavatelů. Certifikace DPF odpovídá na otázku „smím této firmě posílat osobní údaje?“, ne na otázku „může je od ní získat americká vláda?“.
Jak velké je riziko pro tvoje AI prompty?
Menší, než tvrdí titulky, větší než nula a jiné než u běžného cloudového úložiště.
Menší, protože požadavky podle CLOUD Act míří na konkrétní účty v konkrétních vyšetřováních. Na otázku po datech francouzských občanů Microsoft France Senátu řekl, že k předání bez francouzského souhlasu nikdy nedošlo. Pro běžnou firmu, která píše marketingové texty, je realistická šance, že se americký příkaz dotkne její historie chatů, nízká.
Větší než nula, protože riziko plyne z právní struktury, ne z náhody. Section 702 je navržený pro cizince, funguje bez individuálních příkazů a je zahalený mlčenlivostí. Nevidíš, když se to děje, takže to nemůžeš vyloučit.
Jiné, protože AI prompty jsou neobvykle bohaté. Lidé do chatbota vkládají celé smlouvy, e-maily zákazníků, personální případy a zdrojový kód, protože právě tím je užitečný. Historie chatů bývá lepším shrnutím důvěrné práce firmy než její souborový server. Pokud chceš rozhodovací strom k tomu, jestli je to vůbec dovolené, přečti si článek smíš vkládat zákaznická data do AI chatbota?
Kde na tom záleží nejvíc:
- Profesní tajemství: advokáti, lékaři, účetní a notáři, u kterých je porušením už zpřístupnění komukoli.
- Zdravotní údaje a zvláštní kategorie údajů podle článku 9 GDPR.
- Veřejný sektor, kde se pravidla zadávání veřejných zakázek stále častěji ptají na zahraniční jurisdikci.
- Obchodní tajemství a cokoli pod NDA se zákazníkem, který se zeptá, kam to šlo.
Pro všechny ostatní je to řádek v registru rizik a otázka v bezpečnostních dotaznících od zákazníků, ne důvod AI zakázat. Článek o tom, jestli je ChatGPT v souladu s GDPR, rozebírá stránku souladu podrobněji.
Co tvoje riziko skutečně snižuje?
Žádné jednotlivé nastavení tě před CLOUD Act neochrání. Hrstka rozhodnutí ale snižuje, co by zahraniční příkaz mohl vydolovat, a jejich účinek se sčítá.
1. Méně stran pod americkou kontrolou, které vidí tvůj obsah
Spočítej firmy v cestě, které vidí text tvých promptů, a u každé si ověř mateřskou společnost. Každá strana pod americkou kontrolou, která vidí obsah, je jeden možný adresát příkazu. Strany, které vidí jen údaje o účtu nebo platební údaje, jsou menší problém než ta, která provozuje model.
2. Drž obsah a identitu odděleně
Příkaz je užitečnější, když jedna firma má zároveň to, kdo jsi, i to, co jsi napsal. Uspořádání, kde poskytovatel inference vidí prompty, ale ne tvoji identitu, a poskytovatel fakturace vidí tvoji identitu, ale ne tvoje prompty, omezuje, co může vydat jakýkoli jednotlivý příkaz.
3. Krátké uchovávání
Data, která už neexistují, nelze vydat. Zeptej se, jak dlouho se uchovávají prompty, výstupy a historie chatů a jestli můžeš historii mazat sám. Nulové uchovávání u provozu přes API je nejsilnější varianta.
4. Šifrování tam, kde opravdu funguje
Kde můžeš, šifruj uložené soubory klíči, které držíš ty. Buď k sobě upřímný v tom, že inferenci to nepokrývá: model čte otevřený text.
5. Smlouvy a posouzení dopadu předání
Tvoje smlouva o zpracování osobních údajů (DPA) by měla říkat, co poskytovatel udělá s žádostí státního orgánu: napadne ji, přesměruje ji na tebe, dá ti vědět, pokud mu to zákon nezakazuje. Pokud osobní údaje jdou straně pod americkou kontrolou, zdokumentuj posouzení dopadu předání (transfer impact assessment) podle doporučení EDPB. Průvodce AI chatbotem v souladu s GDPR uvádí, co v DPA hledat.
Jak je na tom Union AI s CLOUD Act?
Zčásti mimo dosah, a ne úplně. Radši ti řekneme, která část.
Veškerá AI inference, tedy každý prompt a každá vygenerovaná odpověď, běží na infrastruktuře v Evropské unii, kterou provozuje Scaleway, francouzská firma. Modely běží pod naší správou a netrénují se na zákaznických datech. To pokrývá vrstvu, na které v tomhle článku záleží nejvíc: firma, která provozuje model, není americká.
Tři strany v našem řetězci ale americkou mateřskou společnost mají a náš seznam dalších zpracovatelů je všechny jmenuje:
- Cloudflare hostuje web a ukončuje TLS na svém okraji sítě, takže obsah požadavků prochází pamětí tohoto okraje.
- Neon provozuje naši databázi v regionu EU na AWS.
- Stripe zajišťuje platby, přes svou irskou společnost.
Proto o Union AI neříkáme, že je „bez CLOUD Act“ nebo že je to „plně suverénní stack“. Obojí by byla nepravda. Jednotlivé vrstvy vysvětlujeme v článku evropská suverénní AI a firemní zákazníci dostávají stejný seznam smluvně v naší smlouvě o zpracování osobních údajů.
Pokud zvažuješ odchod od amerického asistenta, článek evropské alternativy ke Claude, Copilotu a Gemini srovnává možnosti a převedení týmu z ChatGPT popisuje praktické kroky. Náš chat je jeden plán za 13 € měsíčně bez DPH, při roční platbě 11 €, a API se platí po tokenech z předplaceného kreditu; obojí najdeš na stránce s ceníkem.
Poctivé shrnutí pro každého poskytovatele, včetně nás: zeptej se, kde běží model, komu patří firma, která ho provozuje, a kdo další v řetězci vidí tvůj text. Poskytovatel, který na všechny tři otázky odpoví písemně, ti říká víc než ten, který odpoví jen na první.
Časté dotazy
Vztahuje se CLOUD Act na evropské firmy?
Vztahuje se na poskytovatele pod americkou jurisdikcí. Evropská firma, která je dceřinou společností americké mateřské firmy, pod něj spadá, protože mateřská firma její data ovládá. Evropská firma s vlastními pobočkami, zaměstnanci nebo servery v USA pod něj může spadat také, podle toho, jak americký soud tyto vazby posoudí. Evropská firma bez jakékoli přítomnosti v USA není pro příkaz podle CLOUD Act realistickým cílem.
Stačí EU Data Boundary od Microsoftu nebo lokalizace dat v EU od OpenAI, aby se USA k datům nedostaly?
Ne. Obojí jsou funkce lokalizace dat: určují, kde se data ukládají a zpracovávají. Nemění nic na tom, že poskytovatel je americká firma, a právě na tom CLOUD Act stojí. Microsoft France v červnu 2025 při šetření francouzského Senátu řekl, že nemůže pod přísahou zaručit, že data nikdy nepředá americkým úřadům bez francouzského souhlasu.
Dozvím se, když americké úřady budou po poskytovateli chtít moje data?
Ne nutně. Americký soud může poskytovateli podle 18 U.S.C. 2705(b) na určitou dobu zakázat, aby zákazníka informoval. Řada velkých poskytovatelů se zavazuje přesměrovat požadavky na zákazníka a informovat ho, kde to zákon dovolí, jenže tenhle slib má výslovnou výjimku pro příkazy k mlčenlivosti. Přečti si ve smlouvě o zpracování osobních údajů svého poskytovatele část o přístupu státních orgánů, abys viděl, k čemu se skutečně zavazuje.
Chrání šifrování moje data před CLOUD Act?
Pomáhá, když klíče držíš ty a poskytovatel data dešifrovat nemůže, protože poskytovatel nemůže vydat otevřený text, který nemá. U AI chatbota nebo API tahle ochrana většinou mizí, protože model musí tvůj prompt přečíst v otevřené podobě, aby na něj odpověděl. Šifrování uložených dat s klíči spravovanými poskytovatelem proti příkazu doručenému tomuto poskytovateli nepomáhá vůbec.
Platí rámec EU-USA pro ochranu osobních údajů v roce 2026 ještě?
Ano, k září 2026. Tribunál EU 3. září 2025 zamítl žalobu francouzského poslance Philippa Latomba a jeho odvolání k Soudnímu dvoru se projednává jako věc C-703/25 P. Rámec upravuje předávání osobních údajů certifikovaným americkým firmám; nebrání tomu, aby se na ně vztahoval CLOUD Act nebo FISA.
Vypršel FISA Section 702 v roce 2026?
Platnost ustanovení měla skončit v dubnu 2026, dvakrát byla krátkodobě prodloužena a v červnu 2026 vypršela, když se Kongres neshodl na obnovení. Sběr dat ale pokračuje na základě certifikací, které soud FISA schválil dříve v roce 2026 a které platí až do roku 2027. Pro plánování ber Section 702 jako stále platný.
Je kvůli CLOUD Act nelegální používat v EU americký AI chatbot?
Ne. Používat amerického poskytovatele je legální a běžné, i pro osobní údaje, pokud máš právní základ, smlouvu o zpracování osobních údajů a platný mechanismus předávání. CLOUD Act je riziko, které zdokumentuješ a zvážíš, ne zákaz. Nejvíc záleží na něm u profesního tajemství, zdravotních údajů, obchodního tajemství a práce pro veřejný sektor.