KI-Datenresidenz in der EU: Wo deine Prompts landen
Was Datenresidenz bei KI in der EU wirklich bedeutet, warum sie nicht dasselbe ist wie Souveränität und wie du prüfst, wo ein Anbieter deine Prompts verarbeitet.
Dein Prompt geht an eine Maschine in einem Gebäude mit einer Adresse. KI-Datenresidenz in der EU heißt, dass dieses Gebäude in der Europäischen Union steht, und das ist eine Tatsache, die du prüfen kannst. Es ist nicht dasselbe wie Souveränität, bei der es darum geht, welcher Staat das Unternehmen zwingen kann, dem die Maschine gehört, und die meisten Anbieter lassen dich die beiden gern verwechseln.
Union AI betreibt die gesamte KI-Inferenz auf Infrastruktur in der Europäischen Union. An unserem Hosting, unserer Datenbank und unserer Zahlungsabwicklung sind Unternehmen mit US-Muttergesellschaften beteiligt, deshalb behaupten wir nicht, dass nie Daten die EU verlassen. Dieser Satz ist der Kern dieses Beitrags: Residenz ist eine echte, nützliche Eigenschaft, und sie reicht längst nicht so weit, wie das Wort souverän nahelegt.
Verlassen meine Daten die EU, wenn ich eine KI-API nutze?
Auf diese Frage gibt es keine einzelne Antwort, denn „meine Daten“ sind mindestens vier verschiedene Dinge, und sie reisen unterschiedlich. Sie auseinanderzunehmen, ist der schnellste Weg an Marketingtexten vorbei.
| Daten | Was das ist | Wohin sie bei Union AI gehen |
|---|---|---|
| Prompt und Antwort | Der Text, den du schickst, und die Antwort, die das Modell schreibt | Verarbeitet in der Europäischen Union, nie in den USA oder in China |
| Konto- und Nutzungsdaten | Dein Konto, dein Guthaben, Token-Zahlen, Zeitstempel | Eine EU-Region, betrieben von einem Unternehmen mit US-Muttergesellschaft |
| Abrechnungsdaten | Name, E-Mail, USt-IdNr., Zahlungsdaten | Verarbeitung in der EU, US-Muttergesellschaft |
| Daten während der Übertragung | Die verschlüsselte Anfrage auf dem Weg zu uns | Über den Edge von Cloudflare, in seiner EU-Region |
Die meisten Anbieter beantworten die Frage mit der ersten Zeile und hören dann auf. Es ist die Zeile, die am meisten zählt, denn dort werden dein Kundenvertrag, deine Patientennotiz oder dein unveröffentlichter Code tatsächlich gelesen. Es ist auch die Zeile, bei der Ehrlichkeit am leichtesten fällt, und genau das macht das Schweigen zu den anderen drei so aufschlussreich.
Datenresidenz, Souveränität und Gerichtsbarkeit sind drei verschiedene Dinge
Datenresidenz ist Geografie. Sie beantwortet die Frage: In welchem Land steht die Hardware, die diese Daten speichert oder verarbeitet? Das lässt sich prüfen, und ein Anbieter, der darauf nicht antwortet, sagt dir damit auch etwas.
Gerichtsbarkeit ist rechtliche Reichweite. Sie beantwortet: Wessen Gerichte und Behörden können dem Unternehmen, das diese Hardware kontrolliert, eine verbindliche Anordnung erteilen? Die Gerichtsbarkeit folgt dem Unternehmen, nicht dem Kabel.
Datensouveränität ist die Behauptung, dass beide Antworten am selben Ort landen und keine ausländische Behörde an deine Daten kommt. Es ist die stärkste der drei Aussagen, und sie kommt am häufigsten von Unternehmen, die sie nicht belegen können.
Region ist nicht dasselbe wie Gerichtsbarkeit. Eine US-Muttergesellschaft fällt unter den CLOUD Act, und das ändert nichts daran, wo deine Prompts verarbeitet werden, wohl aber daran, was irgendwer dir ehrlich über sie versprechen kann.
Souveränität im vollen Sinn hat mehr Ebenen als diese beiden, und der Begleitbeitrag zu europäischer souveräner KI nimmt alle vier auseinander. Wegen dieser Unterscheidung führt unsere Seite mit den Unterauftragsverarbeitern drei Beteiligte mit US-Muttergesellschaft auf, statt sie hinter einer Europaflagge zu verstecken. Eine Liste, die die unbequemen Zeilen weglässt, ist keine Transparenz, sondern Werbung.
Erfasst der US CLOUD Act Daten, die in Europa liegen?
Grundsätzlich ja. Der Clarifying Lawful Overseas Use of Data Act von 2018 erlaubt US-Behörden, von einem Anbieter unter US-Gerichtsbarkeit die Herausgabe von Daten in seinem Besitz, Gewahrsam oder unter seiner Kontrolle zu verlangen, egal wo auf der Welt diese Daten liegen. Ein Rechenzentrum in Frankfurt bringt Daten nicht außer Reichweite, wenn der Betreiber ein US-Unternehmen oder dessen Tochter ist.
Was das in der Praxis heißt
Es heißt nicht, dass deine Prompts gelesen werden. Es heißt, dass die rechtliche Frage „Wer könnte gezwungen werden, das herauszugeben?“ anders beantwortet wird als die technische Frage „Wo läuft das?“, und du solltest beide beantworten, bevor du irgendetwas unterschreibst.
Für die meisten Teams ist die praktische Folge überschaubar. Verarbeitest du gewöhnliche Geschäftsdaten, ist das Risiko etwas, das du dokumentierst, kein Grund zur Panik. Hast du mit Gesundheitsdaten, Rechtsakten, Geschäftsgeheimnissen oder irgendetwas unter Berufsgeheimnis zu tun, gehört die Antwort auf die Frage der Gerichtsbarkeit zu deiner Compliance-Geschichte, und deine Kunden werden sie irgendwann schriftlich verlangen.
Was das Risiko wirklich senkt
Vier Dinge, grob nach Wirkung sortiert:
- Weniger Beteiligte mit ausländischer Muttergesellschaft auf dem Weg. Jeder, den du entfernst, ist ein Adressat für eine Anordnung weniger.
- Inhalt und Identität getrennt halten. Unser Inferenz-Anbieter sieht den Prompt, aber nicht, wer ihn geschickt hat. Unsere Datenbank sieht, wer du bist, aber nicht, was du gefragt hast.
- Kurze Aufbewahrung. Daten, die nicht mehr existieren, können nicht herausgegeben werden.
- Verschlüsselung, deren Schlüssel du hältst, wo die Anwendung es zulässt. Inferenz ist die eine Anwendung, bei der das meist nicht geht, weil das Modell den Text lesen muss.
Dein Rechner
Wo auch immer du bist
- Kann lesen
- Den Prompt im Klartext, bevor irgendetwas ihn verschlüsselt.
- Kann nicht lesen
- Nichts. Das ist die eine Station, die du komplett kontrollierst.
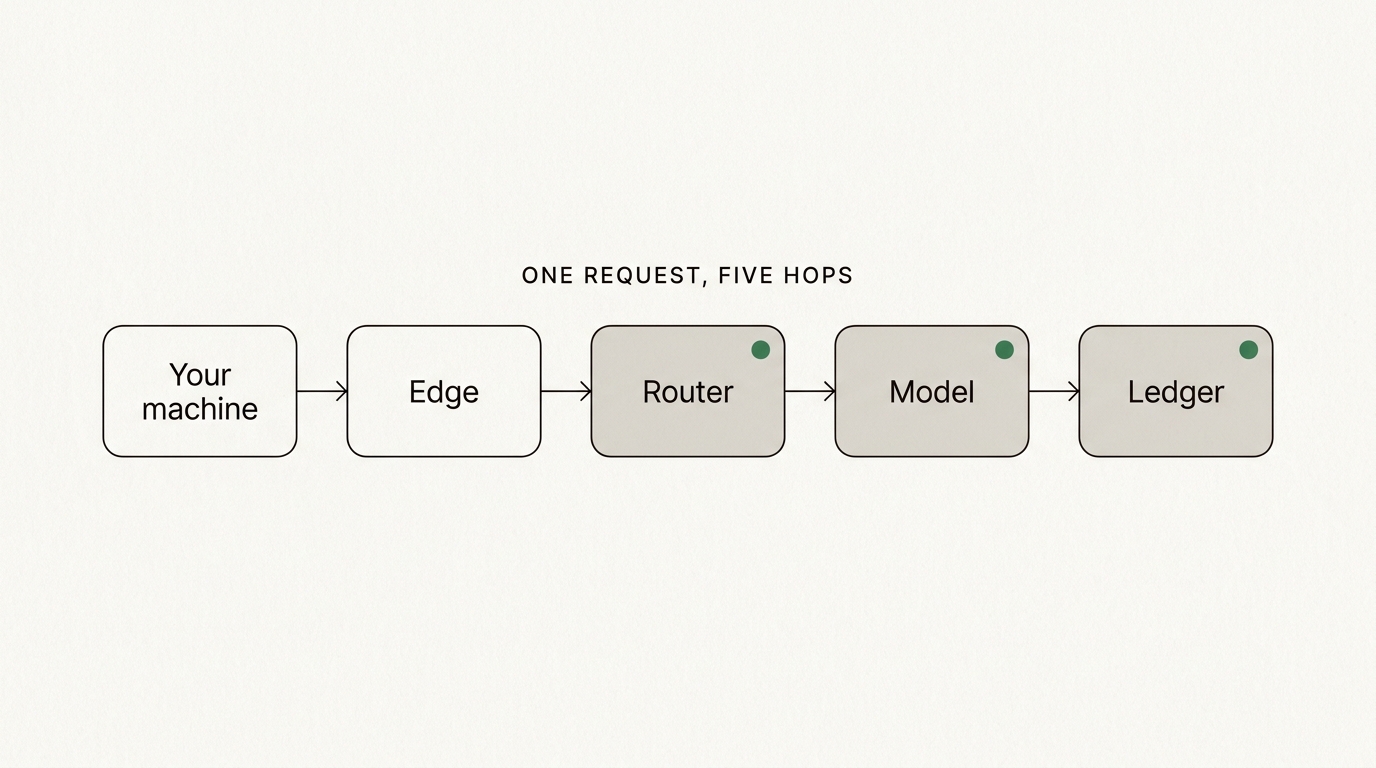
Jede Station nach deinem eigenen Rechner läuft innerhalb der Europäischen Union, und nur das Modell liest deinen Prompt.
Welche Stationen einer Anfrage können deinen Prompt lesen?
Fünf Stationen, und nur eine davon liest den Text. Sie einzeln durchzugehen, ist der Unterschied zwischen einer Behauptung und echtem Verständnis.
Dein Rechner hält den Prompt im Klartext, bevor irgendetwas ihn verschlüsselt. Der Edge terminiert TLS, deine Anfrage läuft also durch den Speicher dieser Maschine, und dort wird nichts zwischengespeichert. Unser Router sieht deinen Schlüssel, dein Guthaben und die Stufe, die du angefragt hast, und leitet den Prompt weiter, ohne ihn aufzuschreiben. Das Modell liest den Prompt und schreibt die Antwort, auf Infrastruktur in der Europäischen Union, ohne zu wissen, wer du bist. Das Ledger erfasst Token-Zahlen, einen Zeitstempel und einen Preis, nie den Inhalt.
Der Edge läuft in der EU-Region von Cloudflare, damit liegt auch die Station, die TLS terminiert, innerhalb der Europäischen Union. Die vollständige Liste der Parteien, mit ihren Regionen und dem Rechtsträger hinter jeder einzelnen, steht auf der Seite mit den Unterauftragsverarbeitern.
Was musst du nach der DSGVO über deinen KI-Anbieter wissen?
Mehr, als die meisten Käufer fragen. Nach der DSGVO bist du in der Regel Verantwortlicher und dein KI-Anbieter Auftragsverarbeiter. Du schuldest deinen eigenen Nutzern also eine Antwort darauf, wer ihre Daten verarbeitet, wo und auf welcher Rechtsgrundlage. Daraus folgen drei konkrete Dinge.
Du brauchst einen Auftragsverarbeitungsvertrag, der Rollen und Garantien benennt. Unserer ist vollständig auf der AVV-Seite veröffentlicht, nicht auf Anfrage nach einem Vertriebsgespräch verschickt. Du brauchst eine aktuelle Liste der Unterauftragsverarbeiter mit einem Widerspruchsrecht, bevor ein neuer Beteiligter dazukommt. Und du musst wissen, ob Prompts zum Training genutzt werden, denn das ändert den Zweck der Verarbeitung, nicht nur das Risiko.
Welche deiner Daten überhaupt in ein KI-Tool dürfen, ist eine andere Frage als die, wo dieses Tool läuft. Durchgearbeitet wird sie, mit einer kopierbaren Nutzungsrichtlinie, in Ist ChatGPT für Firmendaten DSGVO-konform?.
Die Aufsichtsbehörden klären noch, wie die DSGVO auf die Modelle selbst anzuwenden ist. Die Stellungnahme 28/2024 des Europäischen Datenschutzausschusses zu Datenschutzaspekten von KI-Modellen, angenommen im Dezember 2024, legt dar, wann ein mit personenbezogenen Daten trainiertes Modell als anonym gelten kann und wann berechtigtes Interesse als Rechtsgrundlage taugt. Ihre wiederkehrende Antwort lautet, dass das im Einzelfall zu prüfen ist, was unbefriedigend und zugleich richtig ist. Wer dir eine Compliance-Garantie in einem Satz verkauft, verkauft dir eine Geschichte.
Was sich am 2. August 2026 mit dem AI Act geändert hat
Die Transparenzpflichten in Artikel 50 des AI Act (KI-Verordnung), Verordnung (EU) 2024/1689, gelten seit dem 2. August 2026. Baust du ein System, das mit Menschen spricht, bist du jetzt gesetzlich verpflichtet, dafür zu sorgen, dass sie wissen, dass sie mit einer Maschine sprechen.
Die Leitlinien der Europäischen Kommission zu den Transparenzpflichten nach Artikel 50 sind konkret, was das Wie angeht: Nutzer müssen ab Beginn der ersten Interaktion informiert werden, klar und unterscheidbar. Eine Zeile, die in deinen AGB vergraben ist, zählt nicht. Ein Hinweis, den nur ein Entwickler erkennen würde, auch nicht.
Die Hürde ist niedrig, und es lohnt sich, sie sauber zu nehmen. Es ist auch ein guter Moment, um zu prüfen, was dein Anbieter deinen Nutzern über das Modell hinter der Antwort sagt. Wir veröffentlichen Modell, Lizenz und System-Prompt für jede Stufe auf unserer Seite zur KI-Transparenz, damit du das weitergeben kannst, statt zu raten.
So prüfst du die Residenz-Aussagen eines Anbieters in zehn Minuten
Mach das auch mit uns. Eine Aussage, die du nicht prüfen kannst, solltest du deinen eigenen Kunden nicht weitererzählen.
- Finde die Liste der Unterauftragsverarbeiter. Gibt es keine, hör hier auf. Jeder seriöse Auftragsverarbeiter veröffentlicht eine.
- Such die Spalte für die Region und die für die Gesellschaft. Eine Liste mit Regionen, aber ohne juristische Personen, versteckt genau das, worauf es ankommt.
- Zähle die Muttergesellschaften außerhalb der EU. Nicht um sie auszuschließen, sondern um die Zahl zu kennen.
- Lies die Trainingsklausel in den Bedingungen. Such nach „train“ und lies jeden Treffer.
- Verlange einen Nachweis pro Anfrage. Wir geben bei jeder API-Antwort die Stufe zurück, zusammen mit den Token-Zahlen und den Kosten der Anfrage, und die Dokumentation listet jeden Header auf.
- Prüfe die Aufbewahrung. Wie lange werden Prompts gespeichert, von wem, und kannst du das abschalten?
Zehn Minuten davon schlagen eine Stunde Lektüre der Souveränitätsseite eines Anbieters, denn die Antworten sind struktureller Natur. Sie ändern sich nicht mit dem Marketingtext.
Was wir behaupten und was wir nicht behaupten
Wir behaupten, dass die gesamte KI-Inferenz in der Europäischen Union läuft, dass deine Prompts und Ausgaben nie in die USA oder nach China gehen und dass die Modelle unter unserer Verwaltung laufen und nie mit Kundendaten trainiert werden.
Wir behaupten nicht, dass keine Daten die EU verlassen, denn Hosting, Datenbank und Zahlungen liegen auf dem Weg. Wir behaupten keinen vollständig souveränen Stack, und wir behaupten nicht, CLOUD-Act-frei zu sein. Technisch ist es möglich, jede Ebene nach Europa zu holen. Heute ist es nicht möglich, das zu tun, zuverlässig zu betreiben und dabei die Preise auf unserer Preisseite zu verlangen. Ändert sich das, ziehen wir um, und wir berichten darüber.
Wenn du als Nächstes die Kostenseite abwägst, wendet der Begleitbeitrag dazu, was eine KI-API pro Token wirklich kostet, denselben Ehrlichkeitstest auf Preise statt auf Geografie an.
Häufige Fragen
Was ist der Unterschied zwischen Datenresidenz und Datensouveränität?
Bei der Datenresidenz geht es um Geografie: In welchem Land steht die Maschine, die deine Daten verarbeitet? Bei der Datensouveränität geht es um Gerichtsbarkeit: Welcher Staat kann das Unternehmen zwingen, das diese Maschine kontrolliert? Ein Datensatz kann in einem europäischen Rechenzentrum liegen und trotzdem für eine ausländische Behörde erreichbar sein, wenn der Betreiber eine Muttergesellschaft im Ausland hat.
Gilt der US CLOUD Act für Daten, die in Europa gespeichert sind?
Grundsätzlich ja. Der CLOUD Act erlaubt US-Behörden, von Anbietern unter US-Gerichtsbarkeit die Herausgabe von Daten in ihrem Besitz, Gewahrsam oder unter ihrer Kontrolle zu verlangen, egal wo diese gespeichert sind. Daten in Frankfurt oder Amsterdam zu speichern, bringt sie für sich genommen nicht außer Reichweite, wenn der Betreiber ein US-Unternehmen oder dessen Tochter ist.
Ist ein amerikanischer KI-Anbieter DSGVO-konform?
Das kann er sein. DSGVO-Konformität ist eine Frage von Verträgen, Garantien für die Übermittlung, Zweckbindung und Sicherheit, nicht allein der Geografie. Was die Geografie ändert, ist, wie exponiert du gegenüber ausländischen Zugriffsersuchen bist und wie leicht du deinen Aufbau einer Datenschutzbehörde oder einem Kunden erklären kannst.
Wie beweise ich einem Prüfer, wo meine KI-Anfragen verarbeitet werden?
Verlange vom Anbieter eine schriftliche Liste der Unterauftragsverarbeiter mit Verarbeitungsregion pro Beteiligtem, einen Auftragsverarbeitungsvertrag und einen Response-Header oder Logeintrag, der die Region für jede einzelne Anfrage nennt. Eine Aussage auf einer Marketingseite ist kein Beleg. Ein unterschriebener AVV plus Nachweis pro Anfrage schon.
Schreibt die DSGVO Datenresidenz in der EU vor?
Nein. Die DSGVO verlangt nicht, dass personenbezogene Daten in der EU bleiben; sie regelt Übermittlungen aus der EU heraus und erlaubt sie mit den richtigen Garantien, etwa einem Angemessenheitsbeschluss oder Standardvertragsklauseln. Die Verarbeitung in der EU zu halten, macht den Papierkram kurz und leicht erklärbar, ist aber für sich genommen keine gesetzliche Pflicht.
Was ist der Unterschied zwischen EU-Hosting und einem EU-Unternehmen?
Beim EU-Hosting geht es um Geografie: Die Hardware steht in einem Mitgliedstaat. Beim EU-Unternehmen geht es um Gerichtsbarkeit: Wessen Gerichte und Behörden können den Betreiber zwingen? Eine europäische Region, die ein Unternehmen mit US-Muttergesellschaft betreibt, gibt dir das Erste ohne das Zweite, und nur das Zweite beantwortet die Frage nach ausländischem Zugriff.