Ist ChatGPT DSGVO-konform für Firmendaten?
Ja, unter Bedingungen. Welche Kontoart, welche Klauseln und welche Daten entscheiden, plus eine KI-Richtlinie auf einer Seite, an die sich dein Team hält.
Ja, unter Bedingungen, und die Bedingungen sind die ganze Geschichte. Die DSGVO zertifiziert keine Tools, sie regelt Verarbeitung: Derselbe Chatbot kann von einem Team rechtmäßig und vom Team nebenan rechtswidrig genutzt werden. Was sie unterscheidet, ist die Kontoart, die sie gekauft haben, ob ein Auftragsverarbeitungsvertrag (AVV) existiert, ob Eingaben zum Training genutzt werden und welche Daten tatsächlich jemand hineinkopiert.
Den letzten Punkt übersehen die meisten Richtlinien. Niemand in deinem Unternehmen entscheidet „nutzen wir KI“; die Leute entscheiden vierzigmal am Tag, ob genau dieser Absatz in das Eingabefeld darf. Eine Richtlinie, die diese Frage auf einer Seite beantwortet, schlägt eine Einkaufsprüfung, die gar nichts beantwortet.
Die kurze Antwort und die vier Bedingungen
Jeder KI-Assistent kann Teil einer DSGVO-konformen Verarbeitung sein, wenn vier Dinge gleichzeitig erfüllt sind.
- Eine Rechtsgrundlage für die zugrunde liegende Verarbeitung, die du ohnehin gebraucht hättest. Das KI-Tool schafft keine und nimmt keine weg.
- Ein Auftragsverarbeitungsvertrag mit dem Anbieter nach Artikel 28, weil personenbezogene Daten in deinen Prompts ihn zum Auftragsverarbeiter machen.
- Kein Training mit deinen Eingaben, schriftlich, in den Bedingungen, die du tatsächlich unterschrieben hast, nicht in einem Blogartikel des Anbieters.
- Eine Antwort zur Speicherdauer: wie lange Prompts gespeichert werden, von wem und ob du das abschalten kannst.
Fehlt eins davon, hast du nicht theoretisch ein Compliance-Problem; du hast einen Absatz, den du in deiner eigenen Datenschutzerklärung nicht schreiben kannst. Meist ist das der Moment, in dem Teams die Lücke entdecken.
Privates Konto oder Business-Konto: der Unterschied, der zählt
Anbieter verkaufen dasselbe Modell zweimal, zu sehr unterschiedlichen Bedingungen. Das Modell ist nicht das, was sich ändert.
| Verbraucher-Abo | Business- oder API-Version | |
|---|---|---|
| Auftragsverarbeitungsvertrag | Meist keiner | Standard, oft selbst abschließbar |
| Training mit deinen Eingaben | Oft voreingestellt, manchmal mit Opt-out | Normalerweise vertraglich ausgeschlossen |
| Kontrolle über die Speicherdauer | Keine | Festgelegt, teils einstellbar |
| Wer verantwortlich ist | Der Mitarbeitende, der sich angemeldet hat | Deine Organisation |
| Geeignet für | Öffentliches Material, private Nutzung | Interne und Kundendaten, unter den Bedingungen oben |
Lies deinen eigenen Vertrag statt dieser Tabelle, denn die Bedingungen ändern sich. Die Prüfung dauert zehn Minuten: Öffne die Bedingungen, such nach „Training“, such nach „Speicherdauer“ und halte Ausschau nach dem Wort „Auftragsverarbeitungsvertrag“. Findet die Suche nach diesen dreien nichts, nutzt du ein Verbraucherprodukt, egal was auf der Rechnung steht.
Compliance ist keine Eigenschaft des Tools. Sie ist eine Eigenschaft der Vereinbarung zwischen dir, dem Anbieter und den Daten, die du schickst.
Brauche ich einen AVV, um KI bei der Arbeit zu nutzen?
Wenn personenbezogene Daten anderer Menschen in deinen Prompts landen, ja. Du bist der Verantwortliche, der KI-Anbieter ist der Auftragsverarbeiter, und Artikel 28 verlangt, dass der Vertrag schriftlich vorliegt. Das gilt für ein Tool zum Zusammenfassen, für einen Entwurfshelfer für Support-Tickets und für einen Coding-Assistenten, der zufällig einen Kundennamen in einem Stacktrace sieht.
Unserer ist auf der AVV-Seite zusammengefasst, und den unterschriftsreifen Text bekommst du per E-Mail, ohne Vertriebsgespräch. Das ist ein guter Maßstab für jeden Anbieter: Tauchen die Bedingungen erst auf, wenn du schon in einem Einkaufsprozess steckst, sagt das etwas darüber, wie oft sie sich ändern.
Zwei Dinge erwarten viele von einem AVV, die er nicht leistet. Er gibt dir keine Rechtsgrundlage. Und er macht besondere Kategorien personenbezogener Daten nicht sicher zum Hineinkopieren; Gesundheitsdaten, biometrische und ähnliche Daten brauchen ihre eigene Bewertung, und die Hinweise der französischen Aufsichtsbehörde zu KI und DSGVO sind ein vernünftiger Ausgangspunkt dafür, was diese Bewertung abdecken sollte.
Öffentlich
Jedes Tool, auch ein kostenloses Konto.
Sie ist bereits öffentlich. Was du hineinkopierst, kann nichts verraten, was die Welt nicht ohnehin lesen kann.
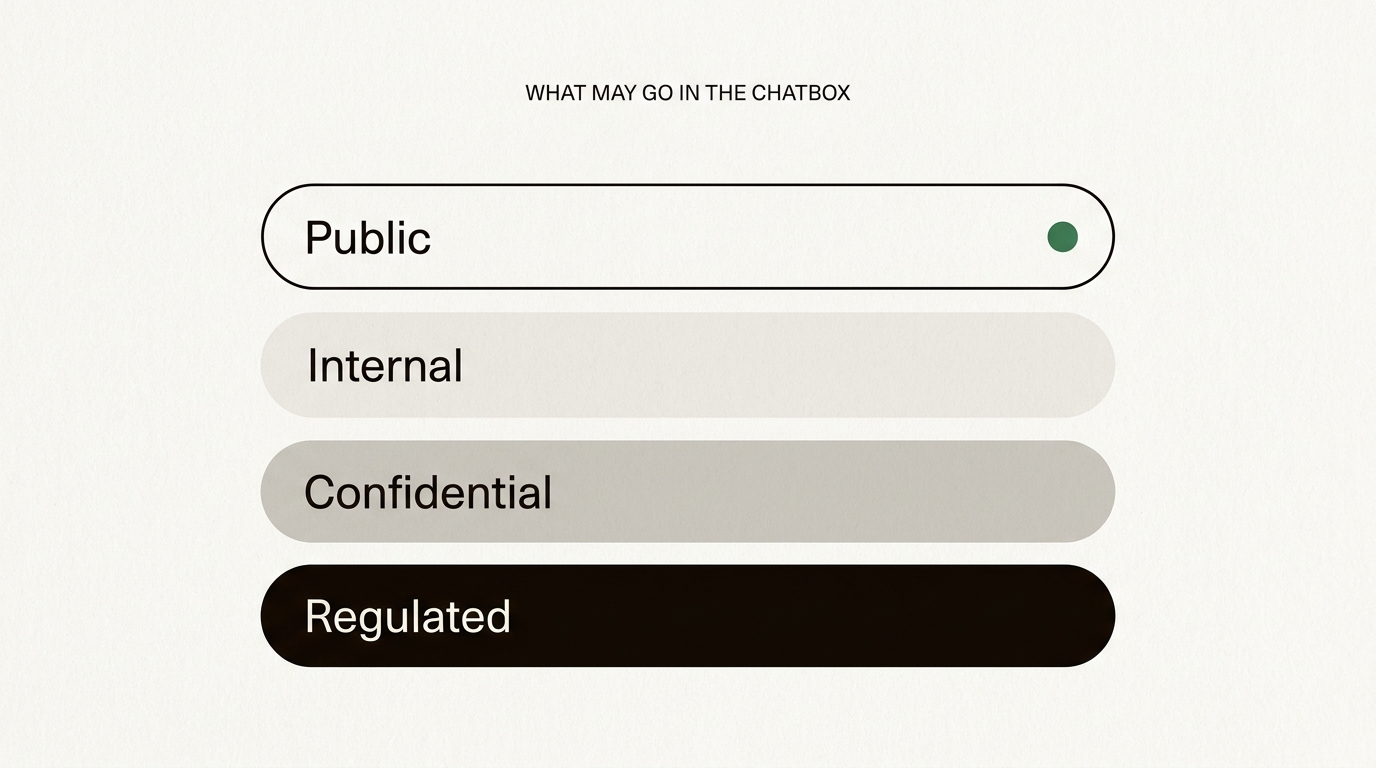
Vier Klassen, je eine Regel, und die Klasse hängt an den Daten, nicht am Tool. Deine eigene Einstufung kann die Grenzen anders ziehen. Das ist in Ordnung, solange sie aufgeschrieben ist und jemand dafür verantwortlich ist.
Die vier Datenklassen und was wohin darf
Ein pauschales Verbot scheitert, weil das meiste, was Leute hineinkopieren, harmlos ist, und das Verbot ihnen beibringt, dich zu ignorieren, bevor sie bei dem Teil ankommen, der es nicht ist.
Öffentlich
Alles, was schon veröffentlicht ist: deine eigenen Marketingtexte, eine öffentliche FAQ, eine Pressemitteilung, offene Dokumentation. Jedes Tool, jedes Konto. Es gibt nichts, was durchsickern könnte.
Intern
Roadmaps, Entwürfe, interne Kennzahlen, Besprechungsnotizen ohne personenbezogene Daten Dritter. Kein DSGVO-Problem, aber echter geschäftlicher Schaden, wenn es an die Öffentlichkeit gelangt. Business-Konto, und prüfe die Klausel zum Training, denn ein Modell, das mit deiner Roadmap trainiert wurde, ist ein Modell, das man danach fragen kann.
Vertraulich
Kundenverträge, Lieferantenbedingungen, alles, was unter eine Vertraulichkeitsklausel fällt, die du unterschrieben hast, plus gewöhnliche personenbezogene Daten wie Namen, E-Mail-Adressen und Kontoverläufe. Nur im freigegebenen Tool, unter einem AVV, mit ausgeschlossenem Training. In dieser Klasse wird aus „wir haben halt die kostenlose Version genommen“ ein Gespräch über die Meldung einer Datenpanne.
Reguliert
Gesundheitsdaten, Biometrie, Strafregister, Gewerkschaftszugehörigkeit und alles, was in eine automatisierte Entscheidung über einen Menschen einfließt, etwa das Sichten von Bewerbungen. Keine Tool-Frage. Hier braucht es zuerst eine dokumentierte Bewertung, und oft lautet die ehrliche Antwort, dass der Prozess gar nicht automatisiert werden sollte.
Das eigentliche Risiko ist Schatten-KI, nicht das Rechenzentrum
Die meisten Firmendaten erreichen einen KI-Anbieter an einem Dienstagnachmittag über das private Konto eines Mitarbeitenden, nicht über eine Einkaufsentscheidung. Wer die Domain sperrt, verlagert das aufs Handy, wo du es weder sehen noch protokollieren kannst.
Die Lösung ist unspektakulär: Gib ein Tool frei, mach es leicht erreichbar und schreib auf, was hinein darf. Menschen halten sich an eine Regel, die sie sich merken können. Um eine Regel, die sie zwanzig Minuten und ein Ticket kostet, gehen sie herum, und genau so landet ein Kundenvertrag in einem Verbraucher-Chatbot.
Die Stellungnahme 28/2024 des Europäischen Datenschutzausschusses zu KI-Modellen lohnt sich hier, schon wegen des Tons: Ihre wiederkehrende Antwort ist, dass diese Fragen im Einzelfall bewertet werden müssen. Das ist auch die praktische Lehre. Es gibt keine Einstellung, die das Problem verschwinden lässt, nur eine Entscheidung, für die jemand geradestehen muss.
Eine KI-Richtlinie auf einer Seite zum Kopieren
Kurz genug, dass die Leute sie lesen, konkret genug, um danach zu handeln. Passe Tool-Namen und Verantwortliche an, behalte die Form.
- Freigegebene Tools. Nenne sie. Eins reicht. Alles andere braucht eine Anfrage an die unten genannte Person, und die Anfrage dauert meist einen Tag, kein Quartal.
- Was hinein darf. Öffentliches und internes Material, frei. Vertrauliches Material nur im freigegebenen Tool. Regulierte Daten nie, ohne schriftliche Freigabe.
- Was nie hinein darf. Zugangsdaten, API-Schlüssel, personenbezogene Daten von Bewerbenden oder Patienten, alles unter Berufsgeheimnis und alles, was du nicht in eine E-Mail an die falsche Adresse schreiben würdest.
- Prüfe die Ausgabe. Modelle irren mit Überzeugung. Wer das Tool genutzt hat, ist für das Ergebnis verantwortlich, genau wie für eine Tabellenformel, die er nicht geprüft hat.
- Sag, wenn du es genutzt hast. Kein Beichtstuhl, nur eine Zeile im Dokument, wenn die KI etwas entworfen hat, auf das sich ein Kollege verlassen wird.
- Melde Fehler ohne Drama. Ist vertrauliches Material irgendwo gelandet, wo es nicht hingehört, sag es der verantwortlichen Person noch am selben Tag. Ein verschwiegener Fehler wird zur verspäteten Meldung einer Datenpanne, und das ist die teure Sorte.
- Wer dafür verantwortlich ist. Ein Name, eine E-Mail-Adresse, ein Termin für die Überprüfung. Eine Richtlinie ohne Verantwortliche verkommt zu einer Wiki-Seite, die seit dem Onboarding niemand geöffnet hat.
Druck sie aus, nimm sie ins Handbuch auf, sprich fünfzehn Minuten in einem Teammeeting darüber. Das bringt für die Compliance mehr als jeder Fragebogen an einen Anbieter.
Was sich mit einem europäischen Anbieter ändert und was nicht
Es verkürzt ein Gespräch. Läuft die Inferenz auf Infrastruktur innerhalb der Europäischen Union, ist die Analyse der Datenübermittlung nicht mehr der schwierigste Absatz in deiner Dokumentation, und die Frage „wohin gehen diese Daten“ bekommt eine kurze Antwort, die du in eine Datenschutzerklärung schreiben kannst. Den ganzen Weg einer Anfrage solltest du einmal verstanden haben, denn er hat auch die Form der Antwort, die du deinen eigenen Kunden gibst.
An den anderen drei Bedingungen ändert es nichts. Du brauchst weiterhin eine Rechtsgrundlage, einen schriftlichen Vertrag, eine Antwort zur Speicherdauer und eine Richtlinie, an die sich die Leute halten. Und es macht die eigene Kette des Anbieters nicht auf magische Weise europäisch: Unsere ist vollständig veröffentlicht, einschließlich der drei Beteiligten mit einer Muttergesellschaft in den Vereinigten Staaten, denn eine Liste, die diese versteckt, ist Marketing und keine Transparenz. Was das Wort souverän tatsächlich wert ist, Schicht für Schicht, nehmen wir in europäische souveräne KI auseinander.
Fünf Prüfungen, bevor du ein Tool freigibst
Mach sie vor dem Pilotprojekt, nicht nach der Einführung. Sie kosten einen Nachmittag.
- Finde den Auftragsverarbeitungsvertrag. Gibt es keinen, ist das Tool für alles außer öffentlichem Material raus.
- Durchsuche die Bedingungen nach „Training“. Lies jeden Treffer, auch die zur „Verbesserung des Dienstes“, was oft dasselbe in hübscherer Verpackung ist.
- Frag nach der Liste der Unterauftragsverarbeiter. Mit Regionen und Rechtsträgern. Zähle dann die Muttergesellschaften außerhalb der EU, nicht um sie auszuschließen, sondern um die Zahl zu kennen.
- Frag, was mit einem Prompt nach der Antwort passiert. Wie lange gespeichert, für wen sichtbar, und ob du es abschalten kannst.
- Prüfe, was deine eigene Datenschutzerklärung sagen müsste. Wenn du diesen Absatz nicht ehrlich schreiben kannst, hast du deine Antwort, und sie kam vor dem Vertrag statt danach.
Für den ersten Durchgang brauchst du dafür keinen Anwalt. Du brauchst jemanden mit einem freien Nachmittag und der Gewohnheit, die Klausel zu lesen statt der Landingpage. Hat ein Tool diese fünf Prüfungen bestanden, bleibt die Frage, welche Art von Anbieter du überhaupt willst, und die vier realistischen Optionen vergleichen wir in europäische KI-Anbieter im Vergleich.
Häufige Fragen
Ist ChatGPT DSGVO-konform?
Ein Tool ist nicht von sich aus konform oder nicht konform; die Verarbeitung, die du damit machst, ist es. Eine Business-Version mit unterschriebenem Auftragsverarbeitungsvertrag, einer Klausel gegen Training und einer festgelegten Speicherdauer lässt sich konform nutzen. Ein privates Konto, genutzt für Kundendaten, ohne dass jemand die Bedingungen gelesen hat, meist nicht.
Darf ich Kundendaten in einen KI-Chatbot eingeben?
Nur wenn du eine Rechtsgrundlage hast, einen Auftragsverarbeitungsvertrag mit dem Anbieter und eine Klausel, dass deine Eingaben nicht zum Training genutzt werden. Selbst dann bleiben besondere Kategorien personenbezogener Daten wie Gesundheits- oder biometrische Daten draußen, außer eine Datenschutz-Folgenabschätzung sagt etwas anderes.
Ist ein kostenloses ChatGPT-Konto bei der Arbeit erlaubt?
Für öffentliches oder bereits veröffentlichtes Material ist es meist in Ordnung. Für alles Interne, Vertrauliche oder Personenbezogene ist es das falsche Tool: Verbraucherbedingungen erlauben oft Training mit deinen Eingaben, bieten keinen Auftragsverarbeitungsvertrag und geben deiner Organisation keine Kontrolle über die Speicherdauer.
Was ist Schatten-KI?
Schatten-KI bedeutet, dass Mitarbeitende KI-Tools nutzen, die ihre Organisation nicht freigegeben hat, meist über private Konten. Das ist der häufigste Weg, auf dem Firmendaten bei einem KI-Anbieter landen, und Tools zu sperren verstärkt das eher, als es zu verringern. Ein freigegebenes Tool plus eine kurze schriftliche Richtlinie funktioniert besser.
Müssen wir Menschen sagen, dass wir KI auf ihre Daten anwenden?
In den meisten Fällen ja. Die Transparenzpflichten der DSGVO bedeuten, dass deine Datenschutzerklärung sagen sollte, dass ein KI-Anbieter personenbezogene Daten in deinem Auftrag verarbeitet, und der AI Act ergänzt eine eigene Pflicht, Menschen zu sagen, wenn sie mit einem KI-System statt mit einem Menschen interagieren.
Dürfen Anwälte oder Steuerberater ChatGPT mit Mandantenakten nutzen?
Erst nachdem sie zwei Dinge geprüft haben, die zur DSGVO hinzukommen: die Regeln zur Berufsverschwiegenheit der eigenen Kammer oder Aufsicht und die Vertraulichkeitsklauseln in den Mandatsvereinbarungen. Beide verlangen in der Regel einen Auftragsverarbeitungsvertrag, eine Klausel gegen Training und eine dokumentierte Entscheidung, welche Arten von Akten überhaupt genutzt werden dürfen. Das ist eine Frage für deine Berufskammer, nicht für die Marketingseite eines Anbieters.
Dürfen wir KI nutzen, um Bewerbungen zu sichten?
Nur mit Vorsicht. Die DSGVO beschränkt Entscheidungen, die ausschließlich auf automatisierter Verarbeitung beruhen und jemanden erheblich beeinträchtigen, und der AI Act der EU stuft Anwendungen in Recruiting und Beschäftigung als hochriskant ein, was zusätzliche Pflichten mit sich bringt. KI zu nutzen, damit ein Mensch Bewerbungen leichter liest, ist etwas anderes, als sie Menschen ablehnen zu lassen, und Letzteres braucht eine dokumentierte Bewertung, bevor es auch nur in die Nähe des Produktivbetriebs kommt.