Residencia de datos en la UE: adónde va tu prompt
Qué significa de verdad la residencia de datos de la IA en la UE, por qué no equivale a soberanía y cómo comprobar dónde procesa tus prompts un proveedor.
Tu prompt va a una máquina que está en un edificio con una dirección. La residencia de datos de la IA en la UE significa que ese edificio está dentro de la Unión Europea, y es un hecho que puedes comprobar. No es lo mismo que la soberanía, que trata de qué gobierno puede obligar a la empresa dueña de la máquina, y a la mayoría de los proveedores les encanta que mezcles las dos cosas.
Union AI ejecuta toda la inferencia de IA en infraestructura dentro de la Unión Europea. En nuestro alojamiento, nuestra base de datos y nuestro procesamiento de pagos intervienen empresas con matrices en Estados Unidos, así que no te decimos que ningún dato salga nunca de la UE. Esa frase es el sentido de todo este artículo: la residencia es una propiedad real y útil, y se queda muy lejos de lo que sugiere la palabra soberana.
¿Salen mis datos de la UE cuando uso una API de IA?
La pregunta no tiene una única respuesta, porque «mis datos» son al menos cuatro cosas distintas y cada una viaja de una manera. Separarlas es la forma más rápida de ver más allá del texto de marketing.
| Datos | Qué son | Adónde van con Union AI |
|---|---|---|
| Prompt y respuesta | El texto que envías y la respuesta que escribe el modelo | Se procesan dentro de la Unión Europea, nunca en EE. UU. ni en China |
| Datos de cuenta y de uso | Tu cuenta, tu saldo, los recuentos de tokens, las marcas de tiempo | Una región de la UE, gestionada por una empresa con matriz estadounidense |
| Datos de facturación | Nombre, correo, NIF-IVA, datos de pago | Tratamiento en la UE, matriz estadounidense |
| Tráfico en tránsito | La petición cifrada de camino hacia nosotros | A través del edge de Cloudflare, en su región UE |
La mayoría de los proveedores responden con la primera fila y ahí se quedan. Es la fila que más importa, porque es donde de verdad se lee el contrato de tu cliente, la nota clínica de tu paciente o tu código sin publicar. También es la fila sobre la que es más fácil ser honesto, y eso hace que el silencio sobre las otras tres diga mucho.
Residencia de datos, soberanía y jurisdicción son tres cosas distintas
La residencia de datos es geografía. Responde a esta pregunta: ¿en qué país está el hardware que almacena o procesa estos datos? Se puede comprobar, y un proveedor que no la responde ya te está diciendo algo.
La jurisdicción es alcance legal. Responde a esta otra: ¿los tribunales y organismos de qué Estado pueden dictar una orden vinculante a la empresa que controla ese hardware? La jurisdicción sigue a la empresa, no al cable.
La soberanía de datos es la afirmación de que las respuestas a ambas preguntas caen en el mismo sitio y de que ninguna autoridad extranjera puede acceder a tus datos. Es la más fuerte de las tres, y es la que más a menudo hacen empresas que no pueden respaldarla.
Región no es lo mismo que jurisdicción. Una matriz estadounidense está sujeta a la CLOUD Act, y eso no cambia en nada dónde se procesan tus prompts, pero sí cambia lo que cualquiera puede prometerte honestamente sobre ellos.
La soberanía en sentido pleno tiene más capas que estas dos, y el artículo complementario sobre IA soberana europea desmonta las cuatro. Esa distinción es el motivo por el que nuestra página de subencargados enumera tres partes con matrices estadounidenses en lugar de esconderlas detrás de una bandera europea. Una lista que omite las filas incómodas no es transparencia, es publicidad.
¿Llega la CLOUD Act estadounidense a los datos almacenados en Europa?
Sí, en principio. La Clarifying Lawful Overseas Use of Data Act de 2018 permite a las autoridades de Estados Unidos exigir a un proveedor bajo jurisdicción estadounidense que entregue los datos que estén en su posesión, custodia o control, en cualquier lugar del mundo donde se almacenen. Un centro de datos en Fráncfort no pone los datos fuera de ese alcance si el operador es una empresa estadounidense o una filial de una.
Qué significa en la práctica
No significa que alguien esté leyendo tus prompts. Significa que la pregunta legal «¿a quién se podría obligar a entregar esto?» tiene una respuesta distinta de la pregunta técnica «¿dónde se ejecuta esto?», y deberías responder a las dos antes de firmar nada.
Para la mayoría de los equipos la consecuencia práctica es limitada. Si tratas datos de negocio corrientes, la exposición es un riesgo que hay que documentar, no un motivo de pánico. Si manejas historias clínicas, expedientes jurídicos, secretos comerciales o cualquier cosa sujeta a secreto profesional, la respuesta a la pregunta de la jurisdicción forma parte de tu relato de cumplimiento, y tus clientes acabarán pidiéndotela por escrito.
Qué reduce de verdad la exposición
Cuatro cosas, más o menos por orden de efecto:
- Menos partes con matriz extranjera en el camino. Cada una que quitas es un destinatario menos de un requerimiento.
- Mantener separados el contenido y la identidad. Nuestro proveedor de inferencia ve el prompt, pero no quién lo envió. Nuestra base de datos sabe quién eres, pero no qué preguntaste.
- Conservación breve. Los datos que ya no existen no se pueden entregar.
- Cifrado cuyas claves tienes tú, donde la carga de trabajo lo permita. La inferencia es justo la carga en la que normalmente no se puede, porque el modelo tiene que leer el texto.
Tu máquina
Donde estés
- Puede leer
- El prompt en texto plano, antes de que nada lo cifre.
- No puede leer
- Nada. Es el único salto que controlas por completo.
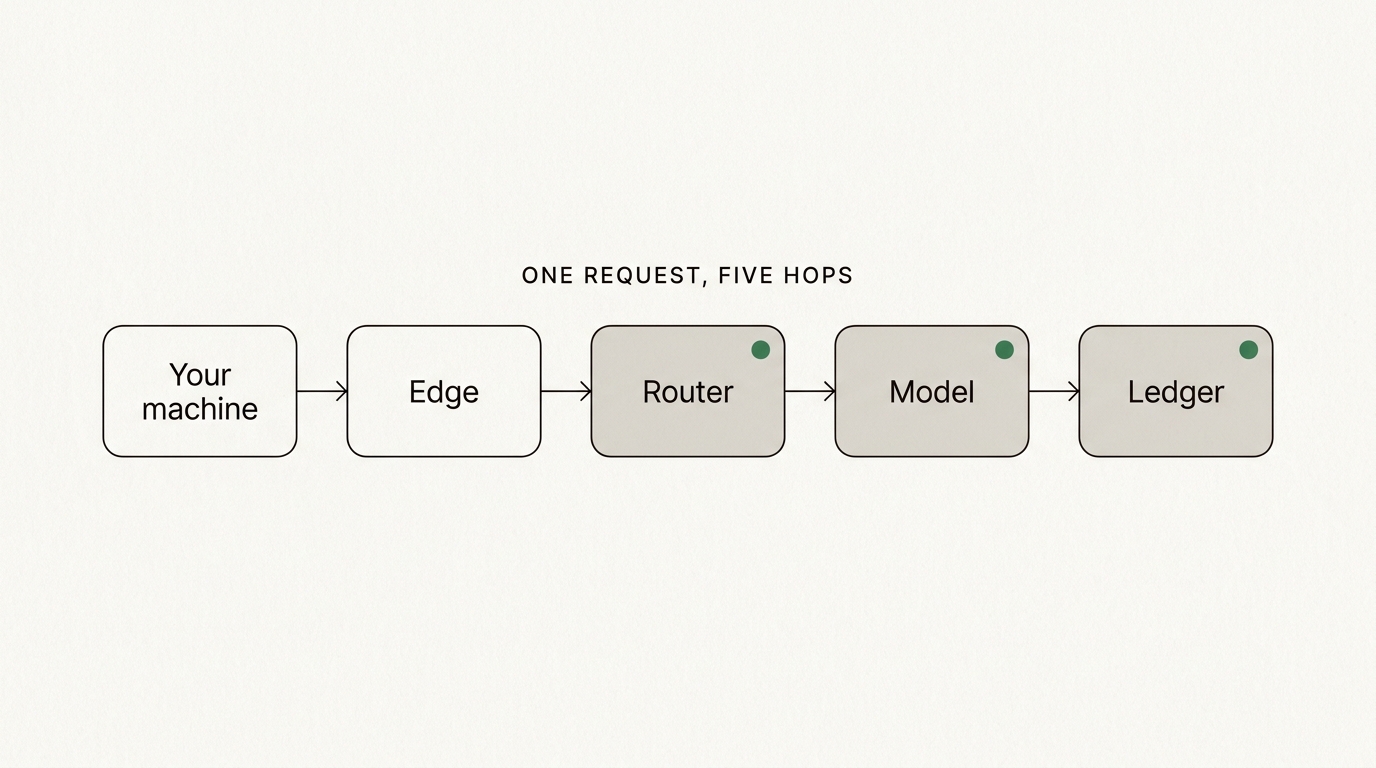
Cada salto después de tu propia máquina se ejecuta dentro de la Unión Europea, y solo el modelo lee tu prompt.
¿Qué partes de una petición pueden leer tu prompt?
Cinco saltos, y solo uno de ellos lee el texto. Recorrerlos es la diferencia entre creerse una afirmación y entenderla.
Tu máquina tiene el prompt en claro antes de que nada lo cifre. El edge termina el TLS, así que tu petición pasa por la memoria de esa máquina, y allí no se guarda nada en caché. Nuestro router ve tu clave, tu saldo y el tier que has pedido, y reenvía el prompt sin anotarlo. El modelo lee el prompt y escribe la respuesta, en infraestructura dentro de la Unión Europea, sin tener ni idea de quién eres. El registro contable anota recuentos de tokens, una marca de tiempo y un precio, y nunca el contenido.
El edge funciona en la región UE de Cloudflare, así que el salto que termina el TLS también está dentro de la Unión Europea. La lista completa de empresas, con sus regiones y la entidad que hay detrás de cada una, está en la página de subencargados.
¿Qué espera el RGPD que sepas de tu proveedor de IA?
Más de lo que suelen preguntar la mayoría de los compradores. Según el RGPD, normalmente tú eres el responsable del tratamiento y tu proveedor de IA es el encargado, lo que significa que debes a tus propios usuarios una respuesta sobre quién trata sus datos, dónde y con qué base jurídica. De ahí salen tres cosas concretas.
Necesitas un contrato de encargo del tratamiento (DPA) que nombre los papeles y las garantías. El nuestro está publicado íntegro en la página del DPA, no se envía a petición después de una llamada comercial. Necesitas una lista de subencargados actualizada, con derecho a oponerte antes de que se añada una nueva parte. Y necesitas saber si los prompts se usan para entrenar, porque eso cambia la finalidad del tratamiento, no solo el riesgo.
Qué datos tuyos pueden entrar siquiera en una herramienta de IA es una pregunta distinta de dónde se ejecuta esa herramienta, y la desarrollamos, con una política de uso que puedes copiar, en ¿cumple ChatGPT el RGPD con datos de empresa?.
Los reguladores todavía están resolviendo cómo se aplica el RGPD a los propios modelos. El Dictamen 28/2024 sobre aspectos de protección de datos de los modelos de IA del Comité Europeo de Protección de Datos, adoptado en diciembre de 2024, establece cuándo un modelo entrenado con datos personales puede considerarse anónimo y cuándo el interés legítimo puede servir de base jurídica. Su respuesta recurrente es que hay que valorarlo caso por caso, lo cual es poco satisfactorio y además correcto. Quien te venda una garantía de cumplimiento en una línea te está vendiendo un cuento.
Qué cambió el 2 de agosto de 2026 con el Reglamento de IA
Las obligaciones de transparencia del artículo 50 del Reglamento de IA de la UE (AI Act), el Reglamento (UE) 2024/1689, empezaron a aplicarse el 2 de agosto de 2026. Si construyes un sistema que habla con personas, ahora tienes la obligación legal de asegurarte de que saben que están hablando con una máquina.
La guía de la Comisión Europea sobre las obligaciones de transparencia del artículo 50 concreta cómo: hay que informar a los usuarios desde el inicio de la primera interacción, de forma clara y distinguible. Una línea enterrada en tus condiciones de uso no vale. Tampoco una etiqueta que solo reconocería un desarrollador.
El listón es bajo y merece la pena superarlo bien. También es buen momento para comprobar qué dirá tu proveedor a tus usuarios sobre el modelo que hay detrás de la respuesta. Publicamos el modelo, la licencia y el system prompt de cada tier en nuestra página de transparencia de la IA, para que puedas trasladarlo en lugar de suponerlo.
Cómo comprobar en diez minutos lo que dice cualquier proveedor sobre residencia
Hazlo también con nosotros. Una afirmación que no puedes verificar es una afirmación que no deberías repetir a tus propios clientes.
- Busca la lista de subencargados. Si no la hay, para aquí. Todo encargado serio publica una.
- Busca la columna de región y la columna de entidad. Una lista con regiones pero sin entidades jurídicas oculta justo lo que importa.
- Cuenta las matrices fuera de la UE. No para descartarlas, sino para saber el número.
- Lee la cláusula de entrenamiento de las condiciones. Busca «train» (o «entrenar») y lee cada resultado.
- Pide pruebas por petición. Nosotros devolvemos el tier en cada respuesta de la API, junto con los recuentos de tokens y lo que ha costado la petición, y la documentación enumera todas las cabeceras.
- Comprueba la conservación. ¿Cuánto tiempo se guardan los prompts, quién los guarda y puedes desactivarlo?
Diez minutos de esto valen más que una hora leyendo la página de soberanía de un proveedor, porque las respuestas son estructurales. No cambian con el texto de marketing.
Lo que afirmamos y lo que nos negamos a afirmar
Afirmamos que toda la inferencia de IA se ejecuta dentro de la Unión Europea, que tus prompts y respuestas nunca van a Estados Unidos ni a China, y que los modelos funcionan bajo nuestra gestión y nunca se entrenan con datos de clientes.
No afirmamos que ningún dato salga de la UE, porque el alojamiento, la base de datos y los pagos están en el camino. No afirmamos tener una pila totalmente soberana, ni estar libres de la CLOUD Act. Técnicamente es posible poner todas las capas en Europa. Hoy no es posible hacerlo, que funcione de forma fiable y cobrar los precios de nuestra página de precios. Si eso cambia, nos moveremos y lo contaremos.
Si lo siguiente que vas a sopesar es el dinero, el artículo complementario sobre cuánto cuesta de verdad una API de IA por token aplica la misma prueba de honestidad a los precios en lugar de a la geografía.
Preguntas frecuentes
¿Qué diferencia hay entre residencia de datos y soberanía de datos?
La residencia de datos es una cuestión geográfica: en qué país está la máquina que procesa tus datos. La soberanía de datos es una cuestión de jurisdicción: qué gobierno puede obligar a la empresa que controla esa máquina. Un conjunto de datos puede estar en un centro de datos europeo y seguir al alcance de una autoridad extranjera si el operador tiene una matriz fuera de Europa.
¿Se aplica la CLOUD Act estadounidense a los datos almacenados en Europa?
En principio, sí. La CLOUD Act permite a las autoridades de Estados Unidos exigir a los proveedores sujetos a la jurisdicción estadounidense que entreguen los datos que estén en su posesión, custodia o control, con independencia de dónde se almacenen. Guardar los datos en Fráncfort o Ámsterdam no los pone por sí solo fuera de ese alcance si el operador es una empresa estadounidense o una filial de una.
¿Cumple el RGPD un proveedor de IA estadounidense?
Puede cumplirlo. Cumplir el RGPD es cuestión de contratos, garantías para las transferencias, limitación de la finalidad y seguridad, no solo de geografía. Lo que cambia la geografía es tu exposición a solicitudes de acceso extranjeras y lo fácil que te resulta explicar tu configuración a una autoridad de protección de datos o a un cliente.
¿Cómo demuestro a un auditor dónde se procesan mis peticiones de IA?
Pide al proveedor una lista escrita de subencargados con la región de tratamiento de cada parte, un contrato de encargo del tratamiento y una cabecera de respuesta o una entrada de log que indique la región de cada petición. Una afirmación en una página de marketing no es una prueba. Un DPA firmado más pruebas por petición, sí.
¿Exige el RGPD la residencia de datos en la UE?
No. El RGPD no obliga a que los datos personales se queden dentro de la UE; regula las transferencias fuera de ella y las permite con las garantías adecuadas, como una decisión de adecuación o las cláusulas contractuales tipo. Mantener el tratamiento en la UE es una forma de que ese papeleo sea breve y fácil de explicar, no una obligación legal en sí misma.
¿Qué diferencia hay entre alojamiento en la UE y una empresa de la UE?
El alojamiento en la UE es una cuestión geográfica: el hardware está en un Estado miembro. Una empresa de la UE es una cuestión de jurisdicción: qué tribunales y organismos de qué Estado pueden obligar al operador. Una región europea gestionada por una empresa con matriz en Estados Unidos te da lo primero sin lo segundo, y solo lo segundo responde a la pregunta del acceso extranjero.