¿Cumple ChatGPT el RGPD con datos de empresa?
Sí, con condiciones. Qué tipo de cuenta, qué cláusulas y qué datos lo deciden, más una política de uso de IA de una página que tu equipo sí seguirá.
Sí, con condiciones, y las condiciones son toda la historia. El RGPD no certifica herramientas, regula tratamientos: el mismo chatbot puede usarlo legalmente un equipo e ilegalmente el equipo de al lado. Lo que los separa es qué tipo de cuenta han contratado, si existe un contrato de encargo del tratamiento, si las entradas se usan para entrenar y qué datos está pegando realmente cada uno.
Ese último punto es el que se les escapa a la mayoría de las políticas. En tu empresa nadie está decidiendo «¿usamos IA?»; están decidiendo, cuarenta veces al día, si este párrafo en concreto puede ir en la caja de texto. Una política que responda a esa pregunta en una página vale más que una revisión de compras que no responde a nada.
La respuesta corta y las cuatro condiciones
Cualquier asistente de IA puede formar parte de un tratamiento conforme al RGPD si se cumplen cuatro cosas a la vez.
- Una base jurídica para el tratamiento de fondo, que ya necesitabas de todos modos. La herramienta de IA no la crea ni la elimina.
- Un contrato de encargo del tratamiento con el proveedor según el artículo 28, porque los datos personales en tus prompts lo convierten en encargado del tratamiento.
- Que no entrene con tus entradas, por escrito, en las condiciones que de verdad has firmado y no en una entrada del blog del proveedor.
- Una respuesta sobre la conservación: cuánto tiempo se guardan los prompts, quién los guarda y si puedes desactivarlo.
Si falla una, no tienes un problema de cumplimiento en teoría; tienes un párrafo que no puedes escribir en tu propia política de privacidad. Ese suele ser el momento en que los equipos descubren el hueco.
Cuenta de consumidor o cuenta de empresa: la diferencia que importa
Los proveedores venden el mismo modelo dos veces, con condiciones muy distintas. Lo que cambia no es el modelo.
| Suscripción de consumidor | Plan de empresa o API | |
|---|---|---|
| Contrato de encargo del tratamiento | Normalmente ninguno | Estándar, a menudo autoservicio |
| Entrenamiento con tus entradas | A menudo por defecto, a veces con opción de exclusión | Normalmente excluido por contrato |
| Control de la conservación | Ninguno | Definido, a veces configurable |
| Quién responde | El empleado que se dio de alta | Tu organización |
| Adecuado para | Material público, uso personal | Datos internos y de clientes, con las condiciones de arriba |
Lee tu propio contrato y no esta tabla, porque las condiciones cambian. La comprobación lleva diez minutos: abre las condiciones, busca «train», busca «retention» y busca las palabras «data processing agreement» (o sus equivalentes en español si el contrato está traducido). Si esas tres búsquedas no dan nada, estás en un producto de consumo, diga lo que diga la factura.
El cumplimiento no es una propiedad de la herramienta. Es una propiedad del acuerdo entre tú, el proveedor y los datos que envías.
¿Necesito un contrato de encargo (DPA) para usar IA en el trabajo?
Si en tus prompts acaban datos personales de otras personas, sí. Tú eres el responsable del tratamiento, el proveedor de IA es el encargado del tratamiento, y el artículo 28 exige que el contrato conste por escrito. Eso vale para un resumidor, para una herramienta que redacta respuestas a tickets de soporte y para un asistente de programación que ve por casualidad el nombre de un cliente en un stack trace.
El nuestro está resumido en la página del DPA y el texto para firmar está a un correo de distancia, sin llamada comercial, y ese es un buen listón para cualquier proveedor: si las condiciones solo aparecen cuando ya estás en un proceso de compra, eso te dice con qué frecuencia cambian.
Hay dos cosas que la gente espera de un DPA y que no hace. No te da una base jurídica. Y no hace que sea seguro pegar categorías especiales de datos; la salud, la biometría y datos similares necesitan su propia evaluación, y la guía sobre IA y RGPD del regulador francés es un punto de partida razonable para saber qué debe cubrir esa evaluación.
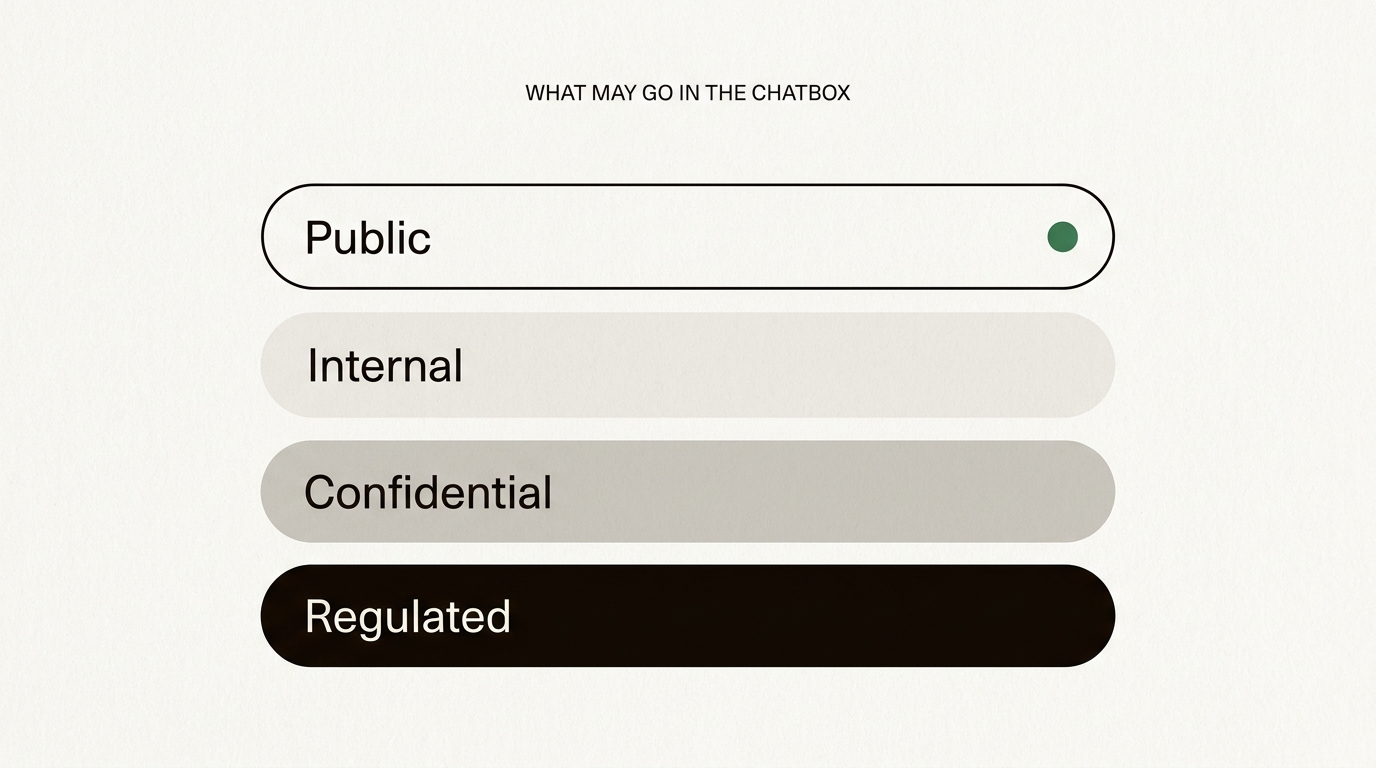
Público
Cualquier herramienta, incluida una cuenta gratuita.
Ya es público. Nada de lo que pegues puede filtrar algo que el mundo no pueda leer ya.
Cuatro clases, una regla para cada una, y la clase viaja con el dato, no con la herramienta. Tu propia clasificación puede trazar las líneas en otro sitio, y no pasa nada mientras esté por escrito y alguien sea responsable de ella.
Las cuatro clases de datos y qué puede ir dónde
Una prohibición general fracasa porque casi todo lo que la gente pega es inofensivo, y la prohibición les enseña a ignorarte antes de llegar a la parte que no lo es.
Público
Todo lo que ya está publicado: tus textos de marketing, unas preguntas frecuentes públicas, una nota de prensa, documentación abierta. Cualquier herramienta, cualquier cuenta. No hay nada que filtrar.
Interno
Hojas de ruta, borradores, métricas internas, actas de reuniones sin datos personales de terceros. Ningún problema con el RGPD, pero un daño comercial real si sale a la luz. Cuenta de empresa, y revisa la cláusula de entrenamiento, porque un modelo entrenado con tu hoja de ruta es un modelo al que se le puede preguntar por ella.
Confidencial
Contratos con clientes, condiciones de proveedores, todo lo que esté cubierto por una cláusula de confidencialidad que hayas firmado, además de datos personales corrientes como nombres, correos electrónicos e historiales de cuenta. Solo en la herramienta aprobada, con DPA y sin entrenamiento. Es la clase en la que «usamos la gratuita y ya está» se convierte en una conversación sobre notificar una brecha.
Regulado
Datos de salud, biometría, antecedentes penales, afiliación sindical y todo lo que alimente una decisión automatizada sobre una persona, como filtrar candidatos a un empleo. No es una cuestión de herramientas. Esto necesita antes una evaluación documentada, y muchas veces la respuesta honesta es que el proceso no debería automatizarse en absoluto.
El riesgo real es la IA en la sombra, no el centro de datos
La mayoría de los datos de una empresa llegan a un proveedor de IA a través de la cuenta personal de un empleado un martes por la tarde, no a través de una decisión de compra. Bloquear el dominio lo traslada al móvil, donde ni lo ves ni lo registras.
La solución es poco vistosa: aprueba una herramienta, haz que sea fácil de usar y pon por escrito qué puede meterse en ella. La gente sigue una norma que puede recordar. Esquiva una norma que le cuesta veinte minutos y un ticket, y ese segundo tipo de norma es el camino por el que un contrato de cliente acaba en un chatbot de consumo.
Aquí merece la pena leer el Dictamen 28/2024 sobre modelos de IA del Comité Europeo de Protección de Datos, aunque solo sea por el tono: su respuesta recurrente es que estas cuestiones deben evaluarse caso por caso. Esa es también la lección práctica. No hay ningún ajuste que haga desaparecer el problema, solo una decisión que alguien tiene que asumir.
Una política de uso de IA de una página que puedes copiar
Lo bastante corta para que la gente la lea y lo bastante concreta para actuar. Adapta los nombres de las herramientas y del responsable, mantén la estructura.
- Herramientas aprobadas. Nómbralas. Con una basta. Cualquier otra requiere una solicitud al responsable indicado abajo, y la solicitud suele resolverse en un día, no en un trimestre.
- Qué puede entrar. Material público e interno, libremente. Material confidencial, solo en la herramienta aprobada. Datos regulados, nunca sin autorización por escrito.
- Qué no entra nunca. Credenciales, claves de API, datos personales de candidatos o pacientes, todo lo cubierto por el secreto profesional y cualquier cosa que no pondrías en un correo enviado a la dirección equivocada.
- Revisa el resultado. Los modelos se equivocan con total convicción. Quien usó la herramienta responde del resultado, exactamente igual que responde de una fórmula de hoja de cálculo que no revisó.
- Di cuándo la has usado. Sin confesiones, solo una línea en el documento cuando la IA haya redactado algo en lo que se va a apoyar un compañero.
- Informa de los errores sin dramas. Si material confidencial ha ido a donde no debía, díselo al responsable ese mismo día. Un error callado se convierte en una notificación de brecha tardía, que es la cara.
- Quién es el responsable. Un nombre, un correo, una fecha de revisión. Una política sin responsable acaba siendo una página de la wiki que nadie ha abierto desde su primer día.
Imprímela, métela en el manual del empleado y dedícale quince minutos en una reunión de equipo. Es un avance en cumplimiento mayor que cualquier cuestionario a proveedores.
Qué cambia con un proveedor europeo y qué no
Acorta una conversación. Si la inferencia se hace en infraestructura dentro de la Unión Europea, el análisis de transferencias deja de ser el párrafo más difícil de tu documentación, y la pregunta «¿adónde van estos datos?» tiene una respuesta corta que puedes poner en una política de privacidad. Merece la pena entender una vez el recorrido completo de una petición, porque además es la forma de la respuesta que darás a tus propios clientes.
No cambia nada de las otras tres condiciones. Sigues necesitando una base jurídica, un contrato por escrito, una respuesta sobre la conservación y una política que la gente siga. Y no convierte por arte de magia en europea la cadena del propio proveedor: la nuestra está publicada íntegra, incluidas las tres empresas con matriz en Estados Unidos, porque una lista que las oculta es marketing, no transparencia. Lo que vale de verdad la palabra soberana, capa por capa, lo desmontamos en IA soberana europea.
Cinco comprobaciones antes de aprobar una herramienta
Hazlas antes del piloto, no después del despliegue. Llevan una tarde.
- Busca el contrato de encargo del tratamiento. Si no existe, la herramienta queda descartada para todo lo que no sea material público.
- Busca «train» en las condiciones. Lee cada resultado, incluidos los que hablan de «mejora del servicio», que a menudo es lo mismo con otro envoltorio.
- Pide la lista de subencargados. Con regiones y entidades jurídicas. Después cuenta las matrices fuera de la UE, no para descartarlas sino para saber el número.
- Pregunta qué pasa con un prompt después de la respuesta. Cuánto tiempo se guarda, quién lo ve y si puedes desactivarlo.
- Comprueba qué tendría que decir tu propia política de privacidad. Si no puedes escribir ese párrafo con honestidad, ya tienes la respuesta, y te ha llegado antes del contrato y no después.
Nada de esto requiere un abogado en la primera pasada. Requiere a alguien con una tarde libre y la costumbre de leer la cláusula en lugar de la landing page. Cuando una herramienta supera esas cinco, la pregunta que queda es qué tipo de proveedor quieres, y las cuatro opciones realistas las comparamos en proveedores europeos de IA comparados.
Preguntas frecuentes
¿Cumple ChatGPT el RGPD?
Una herramienta no cumple ni incumple por sí sola; lo que cumple o no es el tratamiento que haces con ella. Una cuenta de empresa con un contrato de encargo del tratamiento firmado, una cláusula de no entrenamiento y un plazo de conservación definido puede usarse cumpliendo la norma. Una cuenta personal usada con datos de clientes, sin que nadie haya leído las condiciones, normalmente no.
¿Puedo meter datos de clientes en un chatbot de IA?
Solo si tienes una base jurídica, un contrato de encargo del tratamiento con el proveedor y una cláusula que diga que tus entradas no se usan para entrenar. Aun así, deja fuera las categorías especiales de datos, como la salud o la biometría, salvo que una evaluación de impacto diga lo contrario.
¿Se puede usar una cuenta gratuita de ChatGPT en el trabajo?
Para material público o ya publicado, normalmente sí. Para cualquier cosa interna, confidencial o personal, es la herramienta equivocada: las condiciones para consumidores suelen permitir entrenar con tus entradas, no ofrecen contrato de encargo y no dan a tu organización ningún control sobre la conservación.
¿Qué es la shadow AI o IA en la sombra?
La IA en la sombra es el uso por parte de los empleados de herramientas de IA que su organización no ha aprobado, normalmente con cuentas personales. Es la vía más habitual por la que los datos de una empresa llegan a un proveedor de IA, y bloquear herramientas suele aumentarla en lugar de reducirla. Funciona mejor una herramienta aprobada más una política breve por escrito.
¿Tenemos que avisar a la gente de que usamos IA con sus datos?
En la mayoría de los casos, sí. Las obligaciones de transparencia del RGPD implican que tu política de privacidad debe decir que un proveedor de IA trata datos personales por cuenta tuya, y el Reglamento de IA añade su propia obligación de avisar a las personas cuando interactúan con un sistema de IA y no con una persona.
¿Pueden abogados o asesores usar ChatGPT con expedientes de clientes?
Solo después de comprobar dos cosas que van más allá del RGPD: las normas de secreto profesional de tu colegio o regulador y las cláusulas de confidencialidad de tus hojas de encargo con clientes. Ambas suelen exigir un contrato de encargo del tratamiento, una cláusula de no entrenamiento y una decisión documentada sobre qué tipos de expediente pueden usarse. Esa pregunta es para tu colegio profesional, no para la web comercial de un proveedor.
¿Podemos usar IA para filtrar candidatos a un empleo?
Con mucho cuidado. El RGPD limita las decisiones basadas únicamente en tratamiento automatizado que afecten de forma significativa a alguien, y el Reglamento de IA de la UE considera de alto riesgo los usos en selección y empleo, lo que trae obligaciones adicionales. Usar IA para ayudar a una persona a leer candidaturas no es lo mismo que dejar que descarte gente, y lo segundo necesita una evaluación documentada antes de acercarse siquiera a producción.