Czy ChatGPT jest zgodny z RODO w firmie?
Tak, pod warunkami. Rodzaj konta, klauzule i dane decydują o zgodności ChatGPT z RODO. Do tego jednostronicowa polityka AI, której zespół naprawdę przestrzega.
Tak, pod warunkami, a te warunki to sedno sprawy. RODO nie certyfikuje narzędzi, tylko reguluje przetwarzanie: ten sam chatbot może być używany zgodnie z prawem przez jeden zespół i niezgodnie przez zespół zza ściany. Różni je to, jaki rodzaj konta kupili, czy istnieje umowa powierzenia przetwarzania danych, czy dane wejściowe służą do trenowania i jakie dane ktokolwiek faktycznie wkleja.
Ten ostatni punkt większość polityk pomija. Nikt w twojej firmie nie decyduje „czy korzystamy z AI”; ludzie decydują czterdzieści razy dziennie, czy ten konkretny akapit może trafić do okienka. Polityka, która odpowiada na to pytanie na jednej stronie, wygrywa z przeglądem zakupowym, który nie odpowiada na nic.
Krótka odpowiedź i cztery warunki
Każdy asystent AI może być częścią przetwarzania zgodnego z RODO, jeśli jednocześnie spełnione są cztery warunki.
- Podstawa prawna dla samego przetwarzania, która i tak była potrzebna. Narzędzie AI jej nie tworzy ani nie odbiera.
- Umowa powierzenia z dostawcą na podstawie art. 28, bo dane osobowe w twoich promptach czynią go podmiotem przetwarzającym.
- Brak trenowania na twoich danych wejściowych, na piśmie, w warunkach, które faktycznie podpisano, a nie we wpisie na blogu dostawcy.
- Odpowiedź w sprawie retencji: jak długo przechowywane są prompty, przez kogo i czy da się to wyłączyć.
Brakuje jednego i nie masz problemu ze zgodnością w teorii; masz akapit, którego nie da się napisać we własnej klauzuli informacyjnej. Zwykle właśnie w tym momencie zespoły odkrywają lukę.
Konto konsumenckie czy biznesowe: różnica, która się liczy
Dostawcy sprzedają ten sam model dwa razy, na bardzo różnych warunkach. Zmienia się nie model.
| Subskrypcja konsumencka | Wersja biznesowa lub API | |
|---|---|---|
| Umowa powierzenia | Zwykle brak | Standard, często do samodzielnego zawarcia online |
| Trenowanie na twoich danych wejściowych | Często domyślne, czasem z opcją rezygnacji | Zwykle wykluczone umową |
| Kontrola retencji | Brak | Określona, czasem konfigurowalna |
| Kto odpowiada | Pracownik, który założył konto | Twoja organizacja |
| Nadaje się do | Materiałów publicznych, użytku prywatnego | Danych wewnętrznych i danych klientów, pod powyższymi warunkami |
Przeczytaj własną umowę zamiast tej tabeli, bo warunki się zmieniają. Sprawdzenie zajmuje dziesięć minut: otwórz warunki, wyszukaj „train”, wyszukaj „retention” i poszukaj słów „data processing agreement” (w polskich wersjach: trenowanie, przechowywanie, umowa powierzenia). Jeśli wyszukiwanie tych trzech nic nie daje, korzystasz z produktu konsumenckiego, cokolwiek mówi faktura.
Zgodność nie jest cechą narzędzia. Jest cechą układu między tobą, dostawcą i danymi, które wysyłasz.
Czy do używania AI w pracy potrzebuję umowy powierzenia?
Jeśli w twoich promptach lądują dane osobowe innych ludzi, tak. Ty jesteś administratorem, dostawca AI podmiotem przetwarzającym, a art. 28 wymaga, by umowa była zawarta na piśmie. Dotyczy to narzędzia do streszczeń, asystenta do pisania odpowiedzi na zgłoszenia i asystenta programisty, który akurat zobaczy nazwisko klienta w stack trace.
Naszą streszczamy na stronie DPA, a tekst do podpisu dostaniesz mailem, bez rozmowy handlowej, i to przyzwoity standard, którego warto wymagać od każdego dostawcy: jeśli warunki pojawiają się dopiero w trakcie procesu zakupowego, mówi to coś o tym, jak często się zmieniają.
Dwie rzeczy, których ludzie oczekują od umowy powierzenia, a których ona nie robi. Nie daje ci podstawy prawnej. I nie sprawia, że dane szczególnych kategorii można bezpiecznie wklejać; dane o zdrowiu, biometryczne i podobne wymagają osobnej oceny, a wytyczne francuskiego organu nadzorczego o AI i RODO to rozsądny punkt wyjścia do tego, co taka ocena powinna obejmować.
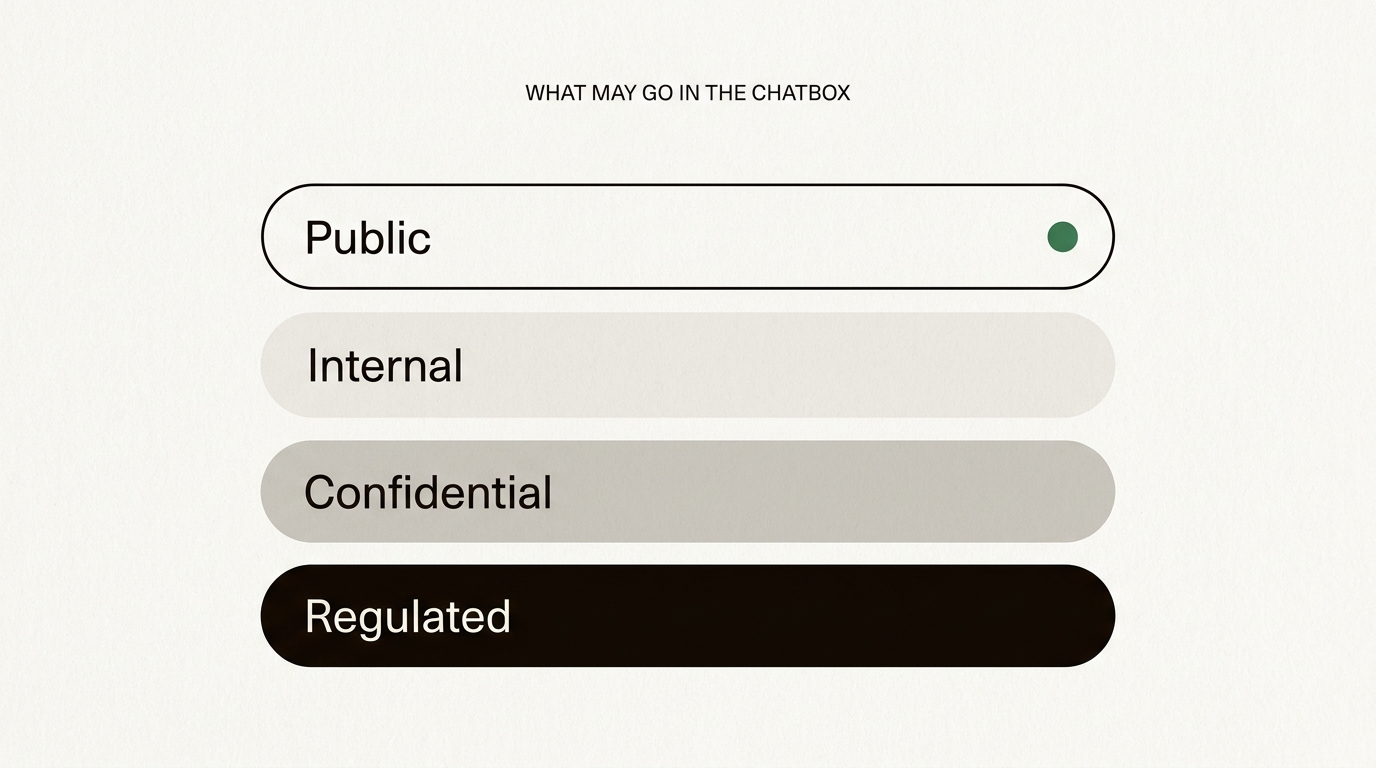
Publiczne
Dowolne narzędzie, także darmowe konto.
To już jest publiczne. Wklejając to, nie ujawnisz niczego, co nie byłoby już dostępne dla każdego.
Cztery klasy, po jednej zasadzie na każdą, a klasa idzie za danymi, a nie za narzędziem. Twoja własna klasyfikacja może przebiegać inaczej i to w porządku, o ile jest spisana i ktoś za nią odpowiada.
Cztery klasy danych i co gdzie może trafić
Całkowity zakaz się nie sprawdza, bo większość tego, co ludzie wklejają, jest nieszkodliwa, a zakaz uczy ich ignorować cię, zanim dojdą do części, która nieszkodliwa nie jest.
Publiczne
Wszystko, co już opublikowano: twoje teksty marketingowe, publiczne FAQ, komunikat prasowy, otwarta dokumentacja. Dowolne narzędzie, dowolne konto. Nie ma czego ujawnić.
Wewnętrzne
Roadmapy, szkice, wewnętrzne wskaźniki, notatki ze spotkań bez danych osobowych osób trzecich. Żadnego problemu z RODO, ale realna szkoda biznesowa, jeśli wypłyną. Konto biznesowe i sprawdzona klauzula o trenowaniu, bo model wytrenowany na twojej roadmapie to model, którego można o nią wypytać.
Poufne
Umowy z klientami, warunki dostawców, wszystko objęte podpisaną przez ciebie klauzulą poufności, plus zwykłe dane osobowe, takie jak imiona i nazwiska, adresy e-mail i historia kont. Tylko zatwierdzone narzędzie, z umową powierzenia i wykluczonym trenowaniem. To klasa, w której „użyliśmy po prostu darmowego” zamienia się w rozmowę o zgłoszeniu naruszenia.
Regulowane
Dane o zdrowiu, biometria, rejestr karny, przynależność do związków zawodowych i wszystko, co zasila zautomatyzowaną decyzję o człowieku, na przykład przesiewanie kandydatów do pracy. To nie jest pytanie o narzędzia. Najpierw potrzebna jest udokumentowana ocena, a uczciwa odpowiedź często brzmi, że tego procesu w ogóle nie należy automatyzować.
Prawdziwym ryzykiem jest shadow AI, a nie centrum danych
Większość danych firmowych trafia do dostawcy AI przez prywatne konto pracownika we wtorkowe popołudnie, a nie przez decyzję zakupową. Zablokowanie domeny przenosi to na telefon, gdzie nie możesz tego ani zobaczyć, ani zalogować.
Rozwiązanie jest mało efektowne: zatwierdź jedno narzędzie, zadbaj o łatwy dostęp do niego i spisz, co wolno do niego wklejać. Ludzie przestrzegają zasady, którą potrafią zapamiętać. Omijają zasadę, która kosztuje ich dwadzieścia minut i zgłoszenie do helpdesku, i właśnie przez taką zasadę umowa z klientem ląduje w konsumenckim chatbocie.
Opinia 28/2024 Europejskiej Rady Ochrony Danych w sprawie modeli AI jest tu warta lektury, choćby ze względu na ton: jej powracająca odpowiedź brzmi, że te kwestie trzeba oceniać indywidualnie w każdym przypadku. To także praktyczna lekcja. Nie ma ustawienia, które sprawi, że problem zniknie, jest tylko decyzja, za którą ktoś musi odpowiadać.
Jednostronicowa polityka korzystania z AI do skopiowania
Na tyle krótka, żeby ludzie ją przeczytali, i na tyle konkretna, żeby dało się według niej działać. Dostosuj nazwy narzędzi i osobę odpowiedzialną, zachowaj strukturę.
- Zatwierdzone narzędzia. Wymień je. Jedno wystarczy. Wszystko inne wymaga wniosku do wskazanej niżej osoby, a rozpatrzenie wniosku zajmuje zwykle dzień, a nie kwartał.
- Co wolno wprowadzać. Materiały publiczne i wewnętrzne bez ograniczeń. Materiały poufne tylko w zatwierdzonym narzędziu. Danych regulowanych nigdy, bez pisemnej zgody.
- Czego nigdy nie wprowadzamy. Danych logowania, kluczy API, danych osobowych kandydatów ani pacjentów, niczego objętego tajemnicą zawodową i niczego, co nie mogłoby trafić w e-mailu pod zły adres.
- Sprawdzaj wynik. Modele mylą się z pełnym przekonaniem. Za wynik odpowiada osoba, która użyła narzędzia, dokładnie tak, jak odpowiada za niesprawdzoną formułę w arkuszu.
- Zaznacz, że użyto AI. Bez spowiedzi, wystarczy jedna linijka w dokumencie, gdy AI przygotowała szkic, na którym oprze się współpracownik.
- Zgłaszaj pomyłki bez dramatu. Jeśli poufne materiały trafiły tam, gdzie nie powinny, powiedz o tym osobie odpowiedzialnej tego samego dnia. Przemilczana pomyłka staje się spóźnionym zgłoszeniem naruszenia, a to ten drogi rodzaj.
- Kto za to odpowiada. Jedno nazwisko, jeden adres e-mail, jedna data przeglądu. Polityka bez właściciela zamienia się w stronę na wiki, której nikt nie otworzył od czasu wdrożenia do pracy.
Wydrukuj ją, dodaj do firmowego podręcznika, poświęć jej piętnaście minut na spotkaniu zespołu. To większy sukces w zakresie zgodności niż jakikolwiek kwestionariusz dla dostawcy.
Co zmienia europejski dostawca, a czego nie
Skraca jedną rozmowę. Jeśli inferencja odbywa się na infrastrukturze w Unii Europejskiej, analiza transferów przestaje być najtrudniejszym akapitem w twojej dokumentacji, a pytanie „dokąd trafiają te dane” dostaje krótką odpowiedź, którą możesz wpisać do klauzuli informacyjnej. Pełną ścieżkę zapytania warto raz zrozumieć, bo to także kształt odpowiedzi, jaką dasz własnym klientom.
Nie zmienia niczego w pozostałych trzech warunkach. Nadal potrzebujesz podstawy prawnej, pisemnej umowy, odpowiedzi w sprawie retencji i polityki, której ludzie przestrzegają. I nie sprawia, że własny łańcuch dostawcy magicznie staje się europejski: nasz jest opublikowany w całości, łącznie z trzema podmiotami, które mają spółkę matkę w Stanach Zjednoczonych, bo lista, która je ukrywa, to marketing, a nie przejrzystość. Ile tak naprawdę jest warte słowo „suwerenny”, warstwa po warstwie, rozkłada na części tekst o suwerennej AI w Europie.
Pięć kontroli przed zatwierdzeniem narzędzia
Przeprowadź je przed pilotażem, a nie po wdrożeniu. Zajmują jedno popołudnie.
- Znajdź umowę powierzenia przetwarzania danych. Jeśli jej nie ma, narzędzie odpada przy wszystkim poza materiałami publicznymi.
- Przeszukaj warunki pod kątem słowa „train”. Przeczytaj każde trafienie, także te o „service improvement” (ulepszaniu usług), które często oznacza to samo w ładniejszym opakowaniu.
- Poproś o listę podprocesorów. Z regionami i podmiotami prawnymi. Potem policz spółki matki spoza UE, nie po to, by je dyskwalifikować, tylko by znać ich liczbę.
- Zapytaj, co dzieje się z promptem po udzieleniu odpowiedzi. Jak długo jest przechowywany, kto go widzi i czy można to wyłączyć.
- Sprawdź, co musiałaby mówić twoja własna klauzula informacyjna. Jeśli nie da się uczciwie napisać tego akapitu, masz odpowiedź, i to przed podpisaniem umowy, a nie po.
Nic z tego nie wymaga prawnika na pierwszym etapie. Wymaga kogoś, kto ma wolne popołudnie i nawyk czytania klauzuli zamiast strony docelowej. Gdy narzędzie przejdzie te pięć kontroli, zostaje pytanie, jakiego rodzaju dostawcy w ogóle chcesz, a cztery realistyczne opcje zestawia porównanie europejskich dostawców AI.
Najczęściej zadawane pytania
Czy ChatGPT jest zgodny z RODO?
Narzędzie samo w sobie nie jest ani zgodne, ani niezgodne; zgodne lub nie jest przetwarzanie, które za jego pomocą prowadzisz. Z wersji biznesowej z podpisaną umową powierzenia przetwarzania danych, klauzulą wykluczającą trenowanie i określonym okresem przechowywania można korzystać zgodnie z prawem. Z prywatnego konta używanego do danych klientów, gdy nikt nie przeczytał warunków, zwykle nie.
Czy mogę wprowadzać dane klientów do chatbota AI?
Tylko jeśli masz podstawę prawną, umowę powierzenia z dostawcą i klauzulę mówiącą, że twoje dane wejściowe nie służą do trenowania. Nawet wtedy trzymaj z daleka dane szczególnych kategorii, takie jak informacje o zdrowiu czy dane biometryczne, chyba że ocena skutków dla ochrony danych stanowi inaczej.
Czy darmowe konto ChatGPT jest dozwolone w pracy?
Przy materiałach publicznych albo już opublikowanych zwykle tak. Przy wszystkim, co wewnętrzne, poufne lub osobowe, to złe narzędzie: warunki konsumenckie zwykle pozwalają na trenowanie na twoich danych wejściowych, nie przewidują umowy powierzenia i nie dają twojej organizacji żadnej kontroli nad retencją.
Czym jest shadow AI?
Shadow AI to korzystanie przez pracowników z narzędzi AI, których organizacja nie zatwierdziła, zwykle na prywatnych kontach. To najczęstsza droga, którą dane firmowe trafiają do dostawcy AI, a blokowanie narzędzi raczej to zjawisko nasila, niż ogranicza. Lepiej działa zatwierdzone narzędzie i krótka pisemna polityka.
Czy musimy informować ludzi, że używamy AI na ich danych?
W większości przypadków tak. Obowiązki przejrzystości z RODO oznaczają, że twoja klauzula informacyjna powinna mówić, że dostawca AI przetwarza dane osobowe w twoim imieniu, a AI Act dodaje własny obowiązek informowania ludzi, że mają do czynienia z systemem AI, a nie z człowiekiem.
Czy prawnicy lub księgowi mogą używać ChatGPT z dokumentami klientów?
Dopiero po sprawdzeniu dwóch rzeczy, które nakładają się na RODO: zasad tajemnicy zawodowej ustalonych przez twój samorząd zawodowy lub regulatora oraz klauzul poufności w umowach z klientami. Jedne i drugie zwykle wymagają umowy powierzenia, klauzuli wykluczającej trenowanie i udokumentowanej decyzji, jakich kategorii dokumentów w ogóle wolno używać. To pytanie do twojego samorządu zawodowego, a nie do strony marketingowej dostawcy.
Czy możemy używać AI do selekcji kandydatów do pracy?
Ostrożnie. RODO ogranicza decyzje opierające się wyłącznie na zautomatyzowanym przetwarzaniu, które istotnie wpływają na człowieka, a unijny AI Act traktuje zastosowania w rekrutacji i zatrudnieniu jako systemy wysokiego ryzyka, co oznacza dodatkowe obowiązki. Użycie AI, by pomóc człowiekowi czytać zgłoszenia, to coś innego niż pozwolenie mu na odrzucanie ludzi, a to drugie wymaga udokumentowanej oceny, zanim w ogóle zbliży się do produkcji.