CLOUD Act și datele din UE: te apără găzduirea?
CLOUD Act din SUA ajunge la datele controlate de o firmă americană, chiar și pe servere din UE. Ce înseamnă asta pentru prompturile AI, FISA 702 și Schrems II.
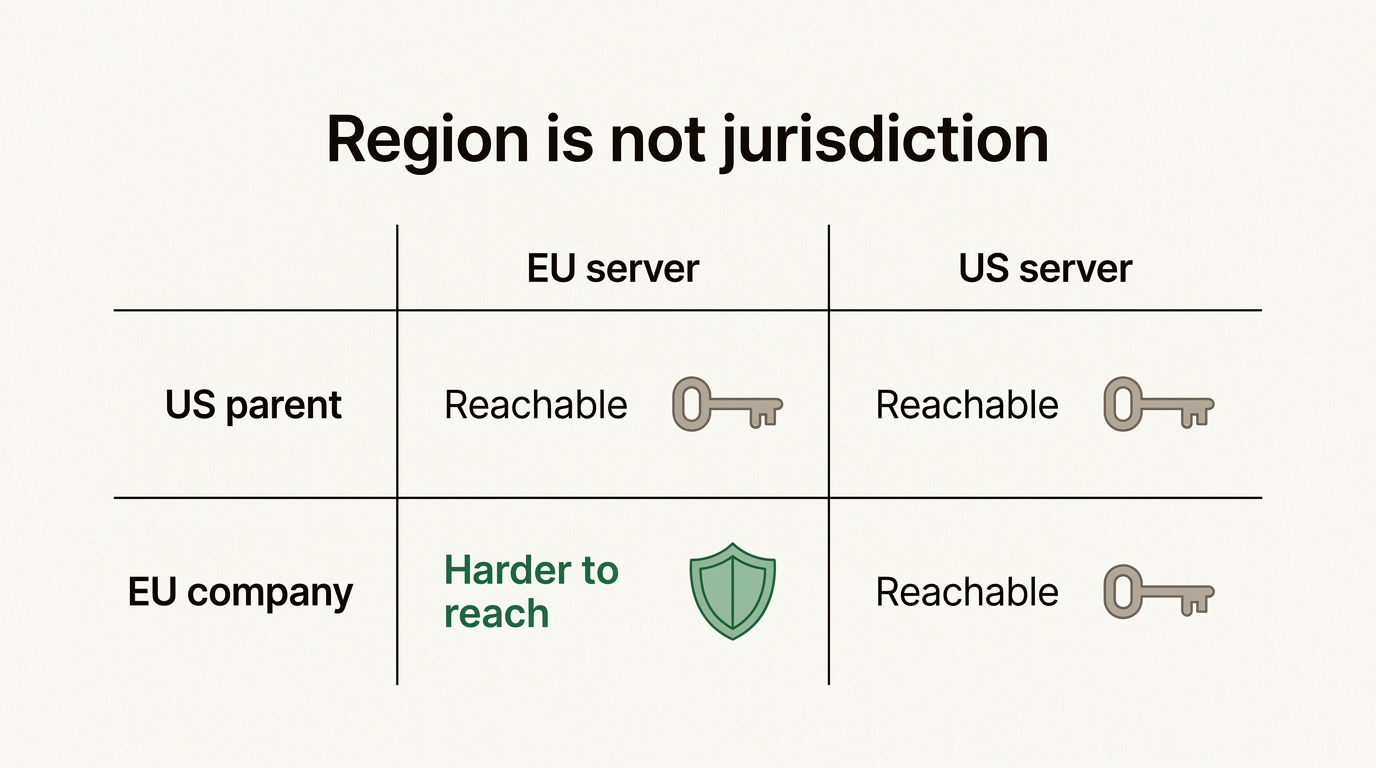
Da, SUA poate ajunge la datele stocate în UE, dacă firma care le deține se află sub jurisdicția SUA. CLOUD Act din 2018 obligă furnizorii americani să predea datele aflate în „posesia, custodia sau sub controlul” lor, oriunde în lume ar fi stocate. Așa că „regiunea UE” a unei companii americane de AI schimbă locul în care stau prompturile tale, nu și guvernul care poate obliga acea companie să le predea.
Asta nu înseamnă că îți citește cineva chaturile. Înseamnă că „unde sunt datele mele?” și „cine poate fi obligat să le predea?” sunt două întrebări separate, iar majoritatea materialelor de marketing răspund doar la prima. Articolul ăsta o explică pe a doua: ce permit de fapt CLOUD Act și FISA Section 702, ce au spus instanțele europene despre ele și ce îți reduce cu adevărat expunerea când folosești AI la muncă.
Poate SUA să acceseze datele stocate în UE?
Da, prin companie, nu prin clădire. Autoritățile americane nu fac descinderi într-un centru de date din Frankfurt. Trimit un mandat sau un ordin unei companii americane, iar acea companie e obligată legal să predea datele pe care le controlează, inclusiv datele de pe servere din străinătate.
Regula stă într-o secțiune scurtă a legii americane, 18 U.S.C. 2713, adăugată prin CLOUD Act:
Un furnizor „trebuie să respecte obligațiile din acest capitol de a păstra, de a face copii de siguranță sau de a divulga” comunicările și înregistrările „aflate în posesia, custodia sau sub controlul acestui furnizor, indiferent dacă respectivele comunicări, înregistrări sau alte informații se află în interiorul sau în afara Statelor Unite” (traducerea noastră).
De ce a fost scrisă legea
CLOUD Act (Clarifying Lawful Overseas Use of Data Act) a fost reacția la un singur caz. În 2013, procurorii americani au cerut emailuri pe care Microsoft le stoca la Dublin. Microsoft a refuzat, argumentând că un mandat american se oprește la granița SUA, și a câștigat în apel în 2016. Curtea Supremă a audiat cazul în februarie 2018. Înainte să se pronunțe, Congresul a adoptat CLOUD Act în martie 2018, iar cazul a fost închis ca rămas fără obiect.
Departamentul de Justiție al SUA prezintă legea ca pe o clarificare, nu ca pe o putere nouă. Pagina sa de resurse despre CLOUD Act descrie problema rezolvată ca fiind probele deținute de furnizori globali cu sediul în SUA, „oriunde s-ar afla acestea”. Din perspectivă europeană, exact clarificarea asta e problema.
Ce înseamnă „posesie, custodie sau control”
Controlul e cuvântul care face toată treaba. Dacă o companie americană poate accesa sau recupera date, ea controlează acele date, chiar dacă tehnic serverul e operat de o filială europeană. O societate-mamă americană își controlează filiala irlandeză sau germană. De aceea filiala din UE a unui furnizor american de cloud nu scapă de regulă doar pentru că e înregistrată în Europa.
Te protejează găzduirea în UE de CLOUD Act?
Nu. Găzduirea în UE te protejează de un singur lucru: ca datele tale să fie stocate și procesate pe hardware din afara UE. Nu face nimic în privința naționalității companiei care operează hardware-ul, iar CLOUD Act se uită doar la a doua.
Aceasta e diferența dintre rezidența datelor (unde stau datele) și jurisdicție (ce stat îl poate obliga pe operator). Articolul pereche despre rezidența datelor pentru AI în UE parcurge rezidența pas cu pas. Pe scurt: sunt două butoane separate, iar marii furnizori americani îl vând acum intens pe primul.
- Microsoft și-a finalizat EU Data Boundary în februarie 2025, stocând și procesând datele cloud de bază în UE și AELS.
- OpenAI oferă rezidența datelor în Europa clienților eligibili de API, ChatGPT Enterprise și Edu.
Ambele sunt îmbunătățiri reale pentru rezidență. Niciuna nu schimbă jurisdicția. A spus-o chiar Microsoft. Într-o anchetă a Senatului francez din iunie 2025, directorului pentru afaceri publice și juridice al Microsoft Franța, Anton Carniaux, i s-a cerut să garanteze sub jurământ că datele cetățenilor francezi nu vor fi niciodată transmise autorităților americane fără aprobarea Franței. Răspunsul lui, relatat de The Register: „Nu, nu pot garanta asta”. A adăugat că nu s-a întâmplat niciodată și că Microsoft contestă cererile pe care le consideră nefondate. Ambele părți ale răspunsului merită luate în serios.
Alege mai jos unde stau datele și cine controlează furnizorul și urmărește care dintre cele două alegeri schimbă de fapt răspunsul.
La îndemâna SUA
Regiune în UE, jurisdicție americană. Locul e european; compania care răspunde la ordin nu e.
Mandat sau ordin în baza CLOUD ActAjunge
Furnizorul trebuie să predea ce controlează, oriunde ar fi stocat. Centrul de date din UE nu schimbă asta.
Directivă în baza FISA Section 702Posibil, contestat
Directivele merg la furnizorii americani. Cum sunt folosite pentru datele stocate în străinătate nu e public.
Asistență judiciară reciprocă printr-un stat din UEPosibil, contestat
Mereu disponibilă, dar mai lentă decât mersul direct la furnizor, așa că rareori e prima alegere.
O lectură simplificată a 18 U.S.C. 2713, a FISA Section 702 și a căii obișnuite prin tratate. Lasă deoparte colectarea de informații care nu are nevoie deloc de ajutorul vreunei companii, pe care niciunul dintre cadrane nu o schimbă prea mult. Nu e consultanță juridică: cazurile reale depind de fapte, contracte și ordinul concret.
Tiparul e simplu odată ce îl vezi. Mutarea datelor dintr-un centru de date american într-unul european schimbă foarte puțin când proprietarul e o companie americană. Schimbarea proprietarului schimbă mult.
Ce este FISA 702 și de ce contează mai mult decât CLOUD Act?
CLOUD Act privește anchetele penale: un mandat, un cont anume, un judecător. FISA Section 702 privește informațiile externe, iar pentru europeni e problema mai mare.
Secțiunea 702 din Foreign Intelligence Surveillance Act permite agențiilor americane de informații să vizeze persoane non-americane despre care se crede în mod rezonabil că se află în afara Statelor Unite, cu ajutorul obligatoriu al furnizorilor americani de servicii de comunicații electronice. Nu există mandat individual pentru fiecare țintă. O instanță secretă aprobă programul general o dată pe an, iar agențiile trimit apoi directive furnizorilor. Companiile de cloud și AI le pot primi, iar o reformă din 2024 a lărgit definiția furnizorilor vizați.
Orice european e, prin definiție, o persoană non-americană aflată în afara SUA. Acesta e miezul problemei.
Ce au spus instanțele europene
În iulie 2020, în cauza cunoscută drept Schrems II, Curtea de Justiție a UE a invalidat Scutul de confidențialitate UE-SUA (Privacy Shield). Raționamentul, în propriul comunicat de presă al Curții privind cauza C-311/18, a fost că programele americane de supraveghere bazate pe Section 702 și pe Executive Order 12333 nu se limitau la strictul necesar, iar europenii nu aveau o cale de atac eficientă împotriva lor. Clauzele contractuale standard (SCC) au supraviețuit, dar numai dacă exportatorul verifică legislația țării de destinație și adaugă măsuri suplimentare acolo unde e nevoie.
Comitetul European pentru Protecția Datelor (EDPB) a publicat apoi Recomandările 01/2020 despre ce pot fi aceste măsuri. Mesajul principal pentru AI e incomod: criptarea funcționează ca măsură suplimentară doar când importatorul nu vede niciodată datele în clar. Un model care trebuie să-ți citească promptul le vede întotdeauna.
Unde se află 702 în 2026
Congresul a reînnoit ultima dată Section 702 în aprilie 2024, cu termen de expirare în aprilie 2026. A fost prelungită de două ori pe perioade scurte și a expirat în iunie 2026, când Camera Reprezentanților și Senatul nu s-au înțeles asupra reformelor. Sună a final. Nu e: colectarea continuă în baza certificărilor aprobate de instanța FISA la începutul lui 2026, care sunt valabile până în 2027. În orice evaluare de risc pe care o scrii anul acesta, tratează 702 ca fiind în vigoare.
Are o companie americană de AI măcar voie să predea date din UE?
După dreptul UE, nu doar pe baza unui ordin american. După dreptul american, trebuie. Conflictul e real, iar furnizorul stă la mijloc.
GDPR e explicit. Articolul 48 spune că o hotărâre judecătorească sau o decizie administrativă dintr-o țară terță care obligă un operator sau o persoană împuternicită să divulge date personale poate fi recunoscută doar dacă se bazează pe un acord internațional, cum ar fi un tratat de asistență judiciară reciprocă. Un mandat CLOUD Act trimis direct unei companii nu e așa ceva.
CLOUD Act are o portiță, dar îngustă. Un furnizor poate cere unei instanțe americane să anuleze un ordin atunci când acesta l-ar obliga să încalce legea unui guvern străin calificat. Un guvern străin calificat e unul care a semnat cu SUA un acord executiv în baza CLOUD Act. Regatul Unit și Australia au unul. UE negociază cu SUA un acord privind probele electronice din 2023 și nu am găsit unul în vigoare în septembrie 2026. Fără el, un furnizor poate invoca în instanță principiul general al curtoaziei internaționale, dar contestația prevăzută de lege nu se aplică.
| Instrument juridic | Cine îl folosește | La ce ajunge | Îl poate opri găzduirea în UE? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Organele de aplicare a legii din SUA, cu mandat sau ordin | Date controlate de un furnizor sub jurisdicția SUA, oriunde | Nu |
| FISA Section 702 | Agențiile americane de informații, prin directive | Comunicațiile persoanelor non-americane din străinătate, cu ajutorul furnizorului | Nu, directiva ajunge la companie |
| Executive Order 12333 | Agențiile americane de informații | Informații din semnale colectate în afara SUA | Nu prea, nu are nevoie de cooperarea vreunei companii |
| Tratat de asistență judiciară reciprocă | Autoritățile americane, printr-un stat membru al UE | Date deținute în acel stat membru | E calea pe care le-o lasă găzduirea în UE |
| Articolul 48 GDPR | Dreptul UE | Limitează recunoașterea ordinelor străine | E o contrapondere, nu un scut |
Și Cadrul UE-SUA privind confidențialitatea datelor?
Cadrul UE-SUA privind confidențialitatea datelor (Data Privacy Framework) a înlocuit Privacy Shield în iulie 2023. Se sprijină pe Executive Order 14086, care a adăugat cerințe de proporționalitate în regulile americane de informații și a creat o Instanță de revizuire a protecției datelor pentru plângerile europenilor. Tribunalul UE a respins o contestație împotriva lui formulată de deputatul francez Philippe Latombe în septembrie 2025. Recursul lui la Curtea de Justiție e pe rol, în cauza C-703/25 P.
Cadrul face legale, conform GDPR, transferurile către companii americane certificate. Nu dezactivează CLOUD Act sau Section 702. Cele două lucruri sunt adesea amestecate, inclusiv de furnizori. O certificare DPF răspunde la „am voie să trimit date personale acestei companii?”, nu la „poate guvernul SUA să le obțină de la ea?”.
Cât de mare e riscul pentru prompturile tale AI?
Mai mic decât sugerează titlurile, mai mare decât zero și diferit de stocarea obișnuită în cloud.
Mai mic, pentru că cererile CLOUD Act vizează conturi anume în anchete anume. Întrebată despre datele cetățenilor francezi, Microsoft Franța a spus Senatului că o predare fără aprobarea Franței nu s-a întâmplat niciodată. Pentru o firmă obișnuită care scrie texte de marketing, șansele realiste ca un ordin american să-i atingă istoricul de chat sunt mici.
Mai mare decât zero, pentru că expunerea vine din structura juridică, nu din noroc. Section 702 e făcută pentru străini, funcționează fără mandate individuale și vine cu secretizare. Nu o poți vedea întâmplându-se, deci nu o poți exclude.
Diferit, pentru că prompturile AI sunt neobișnuit de bogate. Oamenii lipesc într-un chatbot contracte întregi, emailuri de la clienți, dosare de HR și cod sursă, pentru că exact asta îl face util. Un istoric de chat e adesea un rezumat mai bun al muncii confidențiale a unei firme decât serverul ei de fișiere. Dacă vrei arborele de decizie despre dacă asta e măcar permis, citește poți pune date ale clienților într-un chatbot AI.
Unde contează cel mai mult:
- Secretul profesional: avocați, medici, contabili și notari, unde divulgarea către oricine e deja încălcarea.
- Datele despre sănătate și categoriile speciale de date din articolul 9 GDPR.
- Sectorul public, unde regulile de achiziții întreabă tot mai des despre jurisdicția străină.
- Secretele comerciale și orice e sub NDA cu un client care va întreba unde au ajuns.
Pentru toți ceilalți, e un rând în registrul de riscuri și o întrebare din chestionarele de securitate ale clienților, nu un motiv să interzici AI. Articolul despre dacă ChatGPT respectă GDPR tratează mai pe larg partea de conformitate.
Ce îți reduce de fapt expunerea?
Nicio setare nu te face imun la CLOUD Act. Câteva alegeri reduc cât ar putea obține un ordin străin, iar efectele lor se adună.
1. Mai puține părți controlate din SUA care îți văd conținutul
Numără companiile din lanț care văd textul prompturilor tale și verifică societatea-mamă a fiecăreia. Fiecare parte controlată din SUA care vede conținut e un posibil destinatar al unui ordin. Părțile care văd doar datele contului sau ale plăților sunt o problemă mai mică decât cea care rulează modelul.
2. Ține conținutul și identitatea separate
Un ordin e mai util când o singură companie are și cine ești, și ce ai scris. O configurație în care furnizorul de inferență vede prompturile, dar nu identitatea ta, iar furnizorul de facturare îți vede identitatea, dar nu prompturile, limitează ce poate obține un singur ordin.
3. Păstrare scurtă
Datele care nu mai există nu pot fi predate. Întreabă cât timp sunt păstrate prompturile, răspunsurile și istoricul de chat și dacă poți șterge singur istoricul. Păstrarea zero pentru traficul API e varianta cea mai puternică.
4. Criptare acolo unde chiar funcționează
Criptează fișierele stocate cu chei deținute de tine, acolo unde poți. Fii cinstit că asta nu acoperă inferența: modelul citește textul în clar.
5. Contracte și o evaluare a impactului transferului
Acordul tău de prelucrare a datelor (DPA) ar trebui să spună ce face furnizorul cu o cerere guvernamentală: o contestă, ți-o redirecționează, te anunță dacă legea nu i-o interzice. Dacă datele personale ajung la o parte controlată din SUA, documentează o evaluare a impactului transferului pe linia recomandărilor EDPB. Ghidul despre un chatbot AI conform cu GDPR enumeră ce să cauți într-un DPA.
Unde se situează Union AI față de CLOUD Act?
Parțial în afara razei de acțiune, dar nu complet. Preferăm să-ți spunem care parte.
Toată inferența AI, adică fiecare prompt și fiecare răspuns generat, rulează pe infrastructură din Uniunea Europeană, operată de Scaleway, o companie franceză. Modelele rulează sub administrarea noastră și nu sunt antrenate pe datele clienților. Asta acoperă stratul care contează cel mai mult pentru acest articol: compania care rulează modelul nu e o companie americană.
Trei părți din lanțul nostru au totuși o societate-mamă americană, iar lista noastră de subprocesatori le numește pe toate:
- Cloudflare găzduiește site-ul și termină TLS la marginea rețelei sale, așa că conținutul cererilor trece prin memoria acelei margini.
- Neon ne rulează baza de date într-o regiune UE pe AWS.
- Stripe se ocupă de plăți, prin entitatea sa irlandeză.
Așa că nu spunem despre Union AI că e „scutit de CLOUD Act” sau că are o „infrastructură complet suverană”. Ambele ar fi false. Explicăm straturile în AI suverană europeană, iar clienții business primesc aceeași listă prin contract, în acordul nostru de prelucrare a datelor.
Dacă te gândești să renunți la un asistent american, alternative europene la Claude, Copilot și Gemini compară opțiunile, iar cum îți muți echipa de pe ChatGPT acoperă pașii practici. Chatul nostru e un singur abonament de 13 € pe lună fără TVA, 11 € pe lună dacă plătești anual, iar API-ul se plătește pe token din credit preplătit; ambele sunt pe pagina de prețuri.
Rezumatul cinstit pentru orice furnizor, inclusiv pentru noi: întreabă unde rulează modelul, cine deține compania care îl rulează și cine altcineva din lanț îți vede textul. Un furnizor care răspunde în scris la toate trei îți spune mai mult decât unul care răspunde doar la prima.
Întrebări frecvente
Se aplică CLOUD Act companiilor europene?
Se aplică furnizorilor aflați sub jurisdicția SUA. O companie europeană care e filiala unei societăți-mamă americane intră sub incidența lui, pentru că societatea-mamă îi controlează datele. O companie europeană cu propriile birouri, angajați sau servere în SUA poate intra și ea, în funcție de cum cântărește o instanță americană aceste legături. O companie europeană fără nicio prezență în SUA nu e o țintă realistă pentru un ordin CLOUD Act.
Sunt EU Data Boundary de la Microsoft sau rezidența datelor în UE de la OpenAI suficiente ca să eviți accesul SUA?
Nu. Ambele sunt funcții de rezidență a datelor: controlează unde sunt stocate și procesate datele. Nu schimbă faptul că furnizorul e o companie americană, iar de asta depinde CLOUD Act. Microsoft Franța a declarat în iunie 2025, într-o anchetă a Senatului francez, că nu poate garanta sub jurământ că datele nu vor fi niciodată predate autorităților americane fără aprobarea Franței.
Voi fi anunțat dacă autoritățile americane îmi cer datele de la un furnizor?
Nu neapărat. O instanță americană poate interzice unui furnizor să-și anunțe clientul pentru o perioadă, în baza 18 U.S.C. 2705(b). Mulți furnizori mari se angajează să redirecționeze cererile către client și să-l anunțe acolo unde legea permite, dar promisiunea are o excepție explicită pentru ordinele de păstrare a secretului. Citește secțiunea despre accesul autorităților din acordul de prelucrare a datelor al furnizorului tău ca să vezi la ce se angajează de fapt.
Mă protejează criptarea de CLOUD Act?
Ajută când tu deții cheile și furnizorul nu poate decripta, pentru că un furnizor nu poate preda text în clar pe care nu îl are. La un chatbot sau un API AI, protecția aproape dispare, pentru că modelul trebuie să-ți citească promptul în clar ca să răspundă. Criptarea datelor stocate cu chei gestionate de furnizor nu ajută deloc împotriva unui ordin primit de acel furnizor.
Mai este valabil în 2026 Cadrul UE-SUA privind confidențialitatea datelor?
Da, în septembrie 2026. Tribunalul UE a respins pe 3 septembrie 2025 contestația deputatului francez Philippe Latombe, iar recursul lui la Curtea de Justiție e pe rol, în cauza C-703/25 P. Cadrul reglementează transferurile de date personale către companii americane certificate; nu împiedică aplicarea CLOUD Act sau FISA asupra lor.
A expirat FISA Section 702 în 2026?
Legea trebuia să expire în aprilie 2026, a fost prelungită de două ori pe perioade scurte și a expirat în iunie 2026, când Congresul nu a ajuns la un acord privind reînnoirea. Colectarea continuă în baza certificărilor aprobate de instanța FISA la începutul lui 2026, care sunt valabile până în 2027. Pentru planificare, tratează Section 702 ca fiind încă în vigoare.
E ilegal să folosești un chatbot AI american în UE din cauza CLOUD Act?
Nu. Folosirea unui furnizor american e legală și obișnuită, inclusiv pentru date personale, atâta timp cât ai un temei legal, un acord de prelucrare a datelor și un mecanism de transfer valid. CLOUD Act e un risc pe care îl documentezi și îl cântărești, nu o interdicție. Contează cel mai mult pentru secretul profesional, datele despre sănătate, secretele comerciale și munca din sectorul public.