Poți pune datele clienților într-un chatbot AI?
Da, dacă trec șase verificări GDPR: date personale, categorii speciale, scop, acord de prelucrare, transferuri și păstrare. Un arbore de decizie pas cu pas.
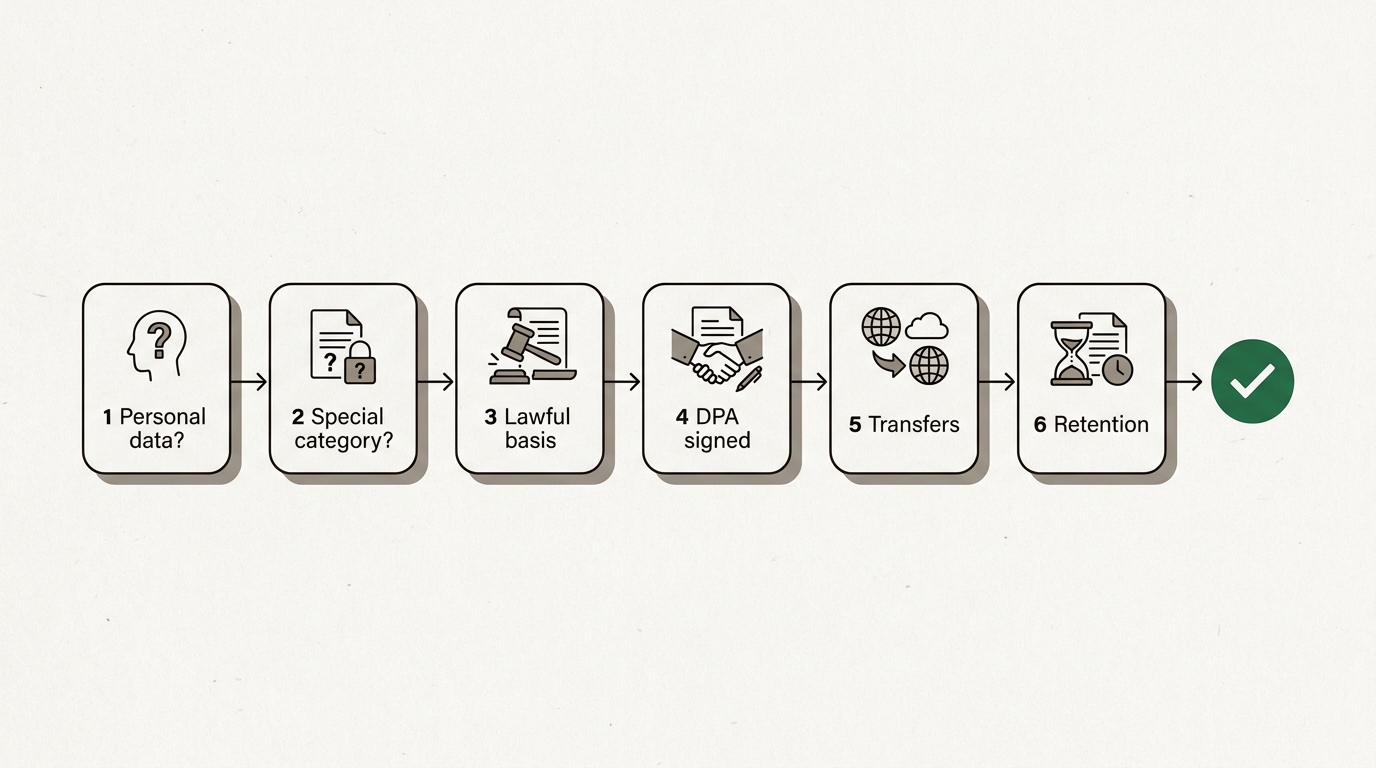
Da, poți pune legal datele clienților într-un chatbot AI, dar doar când o listă scurtă de condiții GDPR sunt îndeplinite toate în același timp. Datele nu trebuie să fie categorii speciale, cum ar fi sănătatea sau religia. Sarcina AI trebuie să servească scopul pentru care ai colectat datele. Organizația ta are nevoie de un acord de prelucrare a datelor semnat cu furnizorul, care exclude antrenarea pe datele tale de intrare. Și trebuie să știi unde sunt prelucrate datele și cât timp sunt păstrate. Dacă una lipsește, răspunsul e nu, indiferent de instrumentul folosit.
Acesta e tot articolul într-un paragraf. Restul e ordinea în care verifici aceste lucruri, de ce contează ordinea și ce faci când răspunsul e „încă nu”. Sunt informații generale, nu consultanță juridică. Ultimul cuvânt îl au responsabilul tău cu protecția datelor și propriile tale contracte.
Sunt măcar date personale?
Începe de aici, pentru că mare parte din ce lipesc oamenii nu sunt date personale, iar GDPR se aplică doar celor care sunt. Articolul 4 din GDPR definește datele cu caracter personal ca orice informații privind o persoană fizică identificată sau identificabilă. Cuvântul care face toată treaba e „identificabilă”.
Un nume și o adresă de email sunt evidente. Mai puțin evidente: un număr de comandă, un ID de client, o adresă IP sau o descriere de tipul „dentistul din Cluj care s-a plâns de două ori de factura 4471”. Dacă cineva și-ar putea da seama în mod rezonabil despre cine e vorba, sunt date personale. Datele despre o firmă nu sunt date personale, dar numele persoanei care a semnat contractul este.
Testul util e în considerentul 26 din GDPR: iei în calcul toate mijloacele „care sunt susceptibile în mod rezonabil să fie utilizate” pentru a identifica pe cineva, inclusiv costul și timpul. Textul care trece acest test e anonim, iar GDPR nu i se aplică deloc.
Așa că primul pas e practic, nu juridic. Uită-te la ce urmează să lipești și întreabă-te dacă sarcina are nevoie de părțile care identifică persoana.
Anonimizează sau pseudonimizează întâi
Majoritatea sarcinilor dintr-un chatbot nu au nevoie de nume. Rezumatul unei reclamații, găsirea tiparului din treizeci de tichete de suport, rescrierea unui răspuns stângaci: toate merg cu „Clientul A” în loc de „Maria Popescu”.
Aici contează doi termeni, și nu înseamnă același lucru.
| Pseudonimizat | Anonimizat | |
|---|---|---|
| Ce faci | Înlocuiești elementele de identificare cu substituenți, păstrezi cheia | Elimini sau generalizezi până când nimeni nu mai poate reidentifica persoana |
| Poți face legătura înapoi? | Da, cu cheia pe care ai păstrat-o | Nu, prin niciun mijloc rezonabil probabil |
| Încă date personale? | Da | Nu |
| Se aplică GDPR? | Da, dar riscul e mai mic | Nu |
| Utilizare tipică în chatbot | Redactarea unui răspuns pe care îl personalizezi mai târziu | Analiza temelor din mai multe tichete |
Pseudonimizarea e o măsură de protecție pe care GDPR o recompensează explicit. Ghidul EDPB 01/2025 privind pseudonimizarea explică când funcționează și când nu. Pe scurt: ajută doar dacă cheia rămâne la tine și dacă textul rămas nu identifică singur persoana. „Un client de 34 de ani dintr-un sat de 300 de oameni, care folosește un scaun cu rotile” nu conține niciun nume și tot sunt date personale.
Sunt categorii speciale de date?
Dacă datele dezvăluie sănătatea, originea rasială sau etnică, opiniile politice, convingerile religioase sau filozofice, apartenența la un sindicat, date genetice sau biometrice ori viața sexuală sau orientarea sexuală a cuiva, sunt categorii speciale de date conform articolului 9 din GDPR. Prelucrarea lor e interzisă, cu excepția cazului în care se aplică una dintr-o listă scurtă de excepții. Condamnările penale au un regim similar, conform articolului 10.
Asta prinde mai mult material de zi cu zi decât se așteaptă oamenii. Un tichet de suport care spune „n-am putut plăti pentru că am fost în spital” conține date despre sănătate. O cerere pentru o cameră de rugăciune la un eveniment dezvăluie religia. O notă de HR despre o zi de concediu medical e tot o dată despre sănătate.
Pentru folosirea într-un chatbot, răspunsul practic e simplu: ține-le departe de instrumentele generale. Nu pentru că n-ar putea fi niciodată legal, ci pentru că, ca să fie legal, îți trebuie o excepție pe care o poți indica, o evaluare a impactului asupra protecției datelor (DPIA) conform articolului 35 și, de obicei, un instrument configurat special pentru asta. E un proiect, nu un prompt.
Autoritatea olandeză de supraveghere, Autoriteit Persoonsgegevens, a ilustrat asta cu un caz real în avertismentul din august 2024 despre chatboții AI. Un angajat al unui cabinet de medicină de familie introdusese datele medicale ale pacienților într-un chatbot, contrar regulilor stabilite în cabinet.
Datele medicale sunt date extrem de sensibile și beneficiază de protecție suplimentară prin lege pentru un motiv întemeiat.
Fraza e din comunicatul autorității. Aceeași pagină descrie un angajat al unei firme de telecomunicații care a introdus într-un chatbot un fișier cu adresele clienților. Ambele cazuri au fost raportate ca încălcări ale securității datelor.
Ai un temei legal și se potrivește folosirea AI cu scopul?
Aici e partea la care oamenii se gândesc prea mult. Folosirea unui instrument AI nu are nevoie de un temei legal propriu dacă doar te ajută să faci treaba pentru care aveai deja un temei. Conform articolului 6 din GDPR, te bazezi deja pe ceva când lucrezi cu datele acelui client: de obicei executarea unui contract, o obligație legală sau interesul legitim. Să redactezi cu un chatbot răspunsul la tichetul lui e aceeași prelucrare, făcută cu alt instrument.
Problemele încep când folosirea AI e un scop nou. Acolo intervine limitarea legată de scop. Articolul 6 alineatul (4) enumeră ce cântărești când refolosești datele pentru altceva:
- Legătura dintre scopul inițial și cel nou.
- Contextul în care ai colectat datele și ce s-ar aștepta în mod rezonabil clientul.
- Natura datelor, mai ales categoriile speciale.
- Consecințele posibile pentru persoanele implicate.
- Măsurile de protecție, cum ar fi criptarea sau pseudonimizarea.
Două exemple fac linia clară. Să răspunzi la întrebarea unui client cu ajutorul AI: același scop, e în regulă. Să bagi cinci ani de tichete de suport într-un model ca să vezi care clienți sunt pe cale să plece, apoi să le trimiți oferte țintite: un scop nou, pe care majoritatea clienților nu l-ar anticipa. Al doilea caz are nevoie de o evaluare scrisă a compatibilității sau de un temei nou și, posibil, de o DPIA.
Dacă un răspuns al chatbotului va decide ceva despre o persoană, cu efecte juridice sau la fel de semnificative, cum ar fi respingerea unei cereri de rambursare sau a unei candidaturi, intră în joc și articolul 22 privind deciziile automate. Păstrează în proces un om care chiar citește cazul, nu unul care doar apasă pe „aprobă”.
Apoi e transparența. Articolele 13 și 14 cer ca nota de informare privind confidențialitatea să numească categoriile de destinatari ai datelor personale. Dacă un furnizor AI prelucrează datele clienților pentru tine, asta trebuie să apară în notă. Dacă nu poți scrie cinstit acel paragraf, ți-ai găsit lipsa.
Înainte de verificările contractuale, încearcă propriul tău caz în pașii de mai jos. Întrebările vin în ordinea în care le-ar pune un responsabil cu protecția datelor, iar verificarea se oprește la primul obstacol real.
Art. 4 alin. (1) GDPR
Ar putea cineva să lege textul de o persoană reală?
Numele și emailurile contează, dar la fel și numerele de comandă, un număr de telefon sau o descriere suficient de detaliată încât să indice un anumit client.
Ilustrativ, nu consultanță juridică. Urmează ordinea în care ar pune întrebările un responsabil cu protecția datelor; ultimul cuvânt îl au DPO-ul tău și propriile tale contracte.
Există un acord de prelucrare cu furnizorul?
După ce datele și scopul trec verificarea, întrebarea se mută la instrument. Când un furnizor prelucrează date personale în numele tău, tu ești operatorul, iar furnizorul e persoana împuternicită. Articolul 28 cere un contract scris între voi și stabilește ce trebuie să conțină. Printre altele, persoana împuternicită poate acționa doar pe baza instrucțiunilor tale documentate.
Clauza asta rezolvă întrebarea antrenării. Dacă un furnizor folosește mesajele clienților tăi ca să-și antreneze propriile modele, urmărește propriul scop, nu pe al tău. O persoană împuternicită care face asta nu se comportă ca o persoană împuternicită. Așa că uită-te după două lucruri în termenii pe care i-ai semnat efectiv:
- Un acord de prelucrare a datelor (DPA) între organizația ta și furnizor. Un cont personal la același brand nu contează, pentru că angajatorul tău nu e parte la el.
- O excludere explicită a antrenării pe datele tale de intrare și de ieșire. Caută în termeni „train” și „improve” (sau „antrenare” și „îmbunătățire”) și citește fiecare rezultat.
Tot aici se vede și diferența dintre abonamente. Abonamentele pentru consumatori oferă rareori un DPA. Cele business, de obicei, da. Ce oferă fiecare furnizor și cum le compari e subiectul ghidului nostru despre alegerea unui chatbot AI conform cu GDPR pentru firme. Diferența dintre conturile pentru consumatori și cele business la marii furnizori americani e tratată în respectă ChatGPT GDPR?.
Unde ajung datele și cine le mai vede?
O persoană împuternicită își poate folosi propriii subprocesatori: un furnizor de cloud, o bază de date, un procesator de plăți. Articolul 28 cere autorizarea ta pentru aceștia, ceea ce în practică înseamnă că furnizorul publică o listă și te anunță când se schimbă ceva. Cere lista cu trei coloane: partea, regiunea de prelucrare și entitatea juridică.
Regiunea răspunde la întrebarea transferului internațional. Capitolul V din GDPR, care începe cu articolul 44, permite datelor personale să părăsească Spațiul Economic European doar în baza unui mecanism de transfer. Cele obișnuite sunt o decizie de adecvare, cum e Cadrul UE-SUA privind confidențialitatea datelor (Data Privacy Framework) pentru companiile americane certificate, sau clauzele contractuale standard (SCC). Dacă datele sunt prelucrate în UE sau SEE, nu ai nevoie de un mecanism pentru acel pas.
Entitatea răspunde la altă întrebare: ce guverne pot impune accesul. O societate-mamă americană poate fi obligată să predea datele deținute de filiala sa europeană, subiect pe care îl desface articolul despre CLOUD Act și datele din UE. E un risc de evaluat și documentat, nu o interdicție automată.
Să fim cinstiți despre propriul nostru lanț: la Union AI, toată inferența AI rulează pe infrastructură din Uniunea Europeană, prompturile și răspunsurile nu ajung niciodată în Statele Unite sau China, iar modelele nu sunt antrenate pe datele clienților. Dar lista noastră de subprocesatori arată și trei părți cu o entitate-mamă americană, pentru găzduire, bază de date și plăți. „Nicio dată nu părăsește UE” ar fi fals, așa că nu o spunem. O imagine pas cu pas a ce vede fiecare strat găsești în unde ajung prompturile tale.
Cât timp sunt păstrate?
Limitarea legată de stocare, de la articolul 5 alineatul (1) litera (e), spune că păstrezi datele personale doar cât timp ai nevoie de ele. Asta se aplică și chatbotului. Trei locuri pot păstra o copie a ce ai lipit:
Istoricul de chat
Majoritatea instrumentelor de chat îți păstrează conversațiile până le ștergi. Dacă un chat conține reclamația unui client cu numele lui, acel chat e acum o înregistrare într-un sistem pe care politica ta de păstrare probabil nu îl menționează. Șterge chaturile cu datele clienților când termini sarcina sau alege un instrument în care poți seta expirarea istoricului.
Logurile furnizorului
Unii furnizori păstrează prompturile pentru monitorizarea abuzurilor un număr fix de zile, chiar și când istoricul e dezactivat. Perioada ar trebui să fie în DPA. Dacă nu e, întreabă.
Propriile tale evidențe
Articolul 30 cere un registru al activităților de prelucrare. Adaugă instrumentul AI: ce date intră, pentru ce scop, la ce furnizor, cu ce mecanism de transfer, cu ce perioadă de păstrare. E un singur rând într-un tabel și e rândul pe care îl cere prima dată o autoritate de supraveghere.
Ce faci dacă datele clienților au ajuns deja în instrumentul greșit?
Tratează situația ca pe o posibilă încălcare a securității datelor cu caracter personal. Comunicatul autorității olandeze e explicit: dacă un angajat introduce date personale într-un chatbot contrar regulilor organizației, e o încălcare a securității datelor. Conform articolului 33, ai 72 de ore din momentul în care afli ca să notifici autoritatea de supraveghere (în România, ANSPDCP), cu excepția cazului în care e puțin probabil ca încălcarea să genereze un risc pentru persoane.
Ce faci, în ordine:
- Află ce a intrat. Ce date, despre câte persoane, în ce instrument și în ce cont.
- Încearcă să le ștergi. Șterge chatul și cere-i furnizorului în scris să șteargă orice copie.
- Evaluează riscul. Un prenume într-o întrebare inofensivă nu e același lucru cu un fișier de adrese sau o notă medicală.
- Notifică dacă e nevoie. Autoritatea în 72 de ore și, când riscul e ridicat, și clienții afectați.
- Repară cauza. De obicei asta înseamnă să le dai oamenilor un instrument aprobat, pentru că motivul pentru care cineva l-a folosit pe cel gratuit e că nu avea altul la dispoziție.
Ultimul punct e adevărata lecție din cazurile autorității. Interdicțiile nu opresc lipitul; îl mută pe telefon. De ce blochează angajatorii chatboții și ce pot face angajații în schimb găsești în nu ai voie să folosești ChatGPT la muncă.
O listă de verificare pe un singur ecran, pentru echipa ta
Printeaz-o sau pune-o în manualul intern, lângă politica ta privind AI.
| Verificare | GDPR | Trece când |
|---|---|---|
| Date personale? | Art. 4 alin. (1), considerentul 26 | Ai eliminat elementele de identificare sau ai nevoie de ele pentru sarcina asta |
| Categorie specială? | Art. 9, 10 | Nu există sau ai o excepție documentată plus o DPIA |
| Scop | Art. 6 alin. (1), art. 6 alin. (4) | Aceeași treabă pentru care ai colectat datele sau un test de compatibilitate scris |
| Acord de prelucrare | Art. 28 | Semnat de organizația ta, cu antrenarea exclusă |
| Transferuri | Art. 44-46 | Prelucrate în UE/SEE sau un mecanism de transfer numit |
| Păstrare | Art. 5 alin. (1) lit. (e), art. 30 | Știi perioada și e trecută în evidențele tale |
Dacă fiecare rând trece, ești pe teren solid. Dacă un rând spune „nu știu”, acela e următorul tău pas, nu un motiv să renunți la AI.
Unde se potrivește un abonament de chat european
Un furnizor care rulează inferența în Uniunea Europeană scoate rândul transferurilor de pe masă pentru partea care îți vede prompturile și scurtează paragraful din nota de informare. Pentru celelalte cinci rânduri nu face nimic. Tot tu decizi ce intră și de ce.
Abonamentul de chat Union AI costă 13 € pe lună, sau 11 € pe lună la plata anuală (vezi prețurile), rulează pe modele open-weight pe infrastructură europeană și vine cu un acord de prelucrare a datelor și fără antrenare pe datele tale. Dacă muți o echipă de pe alt instrument, pașii practici sunt în cum treci de la ChatGPT. Orice instrument ai alege în final, verificările de mai sus sunt ale tale. Niciun furnizor nu le poate face în locul tău.
Întrebări frecvente
Pot folosi datele clienților în ChatGPT?
Doar într-o configurație business în care organizația ta a semnat un acord de prelucrare a datelor cu furnizorul, antrenarea pe datele de intrare e exclusă, iar sarcina se potrivește cu scopul pentru care ai colectat datele. Un cont personal ChatGPT pică deja verificarea acordului de prelucrare. Autoritatea olandeză de supraveghere a tratat ca încălcare a securității datelor cazurile în care datele clienților au fost lipite în chatboți contrar regulilor firmei.
Datele pseudonimizate sunt încă date personale conform GDPR?
Da. Considerentul 26 din GDPR spune că datele pseudonimizate care pot fi legate de o persoană cu ajutorul unor informații suplimentare rămân informații despre o persoană identificabilă. Înlocuirea numelor cu substituenți reduce riscul și contează ca măsură de protecție, dar nu scoate datele de sub GDPR. Anonime sunt doar datele care nu mai pot fi legate de nimeni prin mijloace rezonabil probabile.
Ce temei legal îmi trebuie ca să prelucrez date personale cu AI?
De obicei același pe care te bazezi deja pentru sarcina respectivă, cum ar fi executarea unui contract sau interesul legitim, conform articolului 6 din GDPR. Instrumentul AI nu are nevoie de un temei separat dacă doar te ajută să faci treaba pentru care ai colectat datele. Dacă folosirea AI e un scop nou, cum ar fi profilarea clienților vechi pentru vânzări, ai nevoie de un test de compatibilitate conform articolului 6 alineatul (4) sau de un temei nou.
Am nevoie de o DPIA înainte să folosesc un chatbot AI cu datele clienților?
Nu pentru orice utilizare. Articolul 35 din GDPR cere o evaluare a impactului asupra protecției datelor când prelucrarea e susceptibilă să genereze un risc ridicat, de exemplu la categorii speciale de date la scară mare, evaluarea sistematică a persoanelor sau decizii automate cu efecte reale. Multe autorități de supraveghere trec tehnologiile noi printre factorii care indică nevoia unei DPIA, așa că o scurtă analiză preliminară documentată e utilă chiar și când răspunsul e nu.
Ce se întâmplă dacă un angajat lipește datele clienților într-un chatbot gratuit?
Probabil e o încălcare a securității datelor cu caracter personal. Organizația trebuie să evalueze riscul și, dacă e probabil ca încălcarea să genereze un risc pentru persoane, să notifice autoritatea de supraveghere în 72 de ore, conform articolului 33 din GDPR, iar uneori și clienții. Autoritatea olandeză a primit notificări de încălcare exact pentru asta, inclusiv de la un cabinet de medicină de familie care introdusese date ale pacienților într-un chatbot.
E legal să pui date despre sănătate într-un chatbot AI?
Datele despre sănătate sunt o categorie specială conform articolului 9 din GDPR, deci prelucrarea lor e interzisă, cu excepția cazului în care se aplică una dintre excepțiile enumerate, cum ar fi consimțământul explicit sau furnizarea de îngrijiri medicale sub obligația secretului profesional. Chiar și atunci, un instrument AI are de obicei nevoie mai întâi de o DPIA și de clauze contractuale stricte. Pentru majoritatea echipelor, răspunsul practic e să țină datele despre sănătate departe de chatboții generali.
Folosirea unui furnizor AI din UE face prelucrarea datelor clienților conformă cu GDPR?
Nu, elimină doar o întrebare. Prelucrarea în Uniunea Europeană înseamnă că nu ai nevoie de un mecanism de transfer pentru acel pas, dar tot îți trebuie date personale pe care ai voie să le folosești, un scop legitim, un acord de prelucrare, o clauză care exclude antrenarea și un răspuns despre păstrare. Locul e o verificare din șase.