Kundendaten in KI-Chatbots wie ChatGPT: DSGVO-Check
Ja, wenn sechs DSGVO-Prüfungen bestehen: Personenbezug, besondere Kategorien, Zweck, AVV, Übermittlung und Speicherdauer. Ein Entscheidungsbaum Schritt für Schritt.
Ja, du darfst Kundendaten legal in einen KI-Chatbot eingeben, aber nur, wenn eine kurze Liste von DSGVO-Bedingungen gleichzeitig erfüllt ist. Die Daten dürfen keine besonderen Kategorien wie Gesundheit oder Religion betreffen. Die KI-Aufgabe muss dem Zweck dienen, für den du die Daten erhoben hast. Deine Organisation braucht einen unterschriebenen Auftragsverarbeitungsvertrag (AVV) mit dem Anbieter, der Training mit deinen Eingaben ausschließt. Und du musst wissen, wo die Daten verarbeitet und wie lange sie gespeichert werden. Fehlt eins davon, lautet die Antwort Nein, egal welches Tool du nutzt.
Das ist der ganze Artikel in einem Absatz. Der Rest ist die Reihenfolge, in der du diese Dinge prüfst, warum die Reihenfolge zählt und was du tust, wenn die Antwort „noch nicht“ lautet. Das hier sind allgemeine Informationen, keine Rechtsberatung. Das letzte Wort haben dein Datenschutzbeauftragter und deine eigenen Verträge.
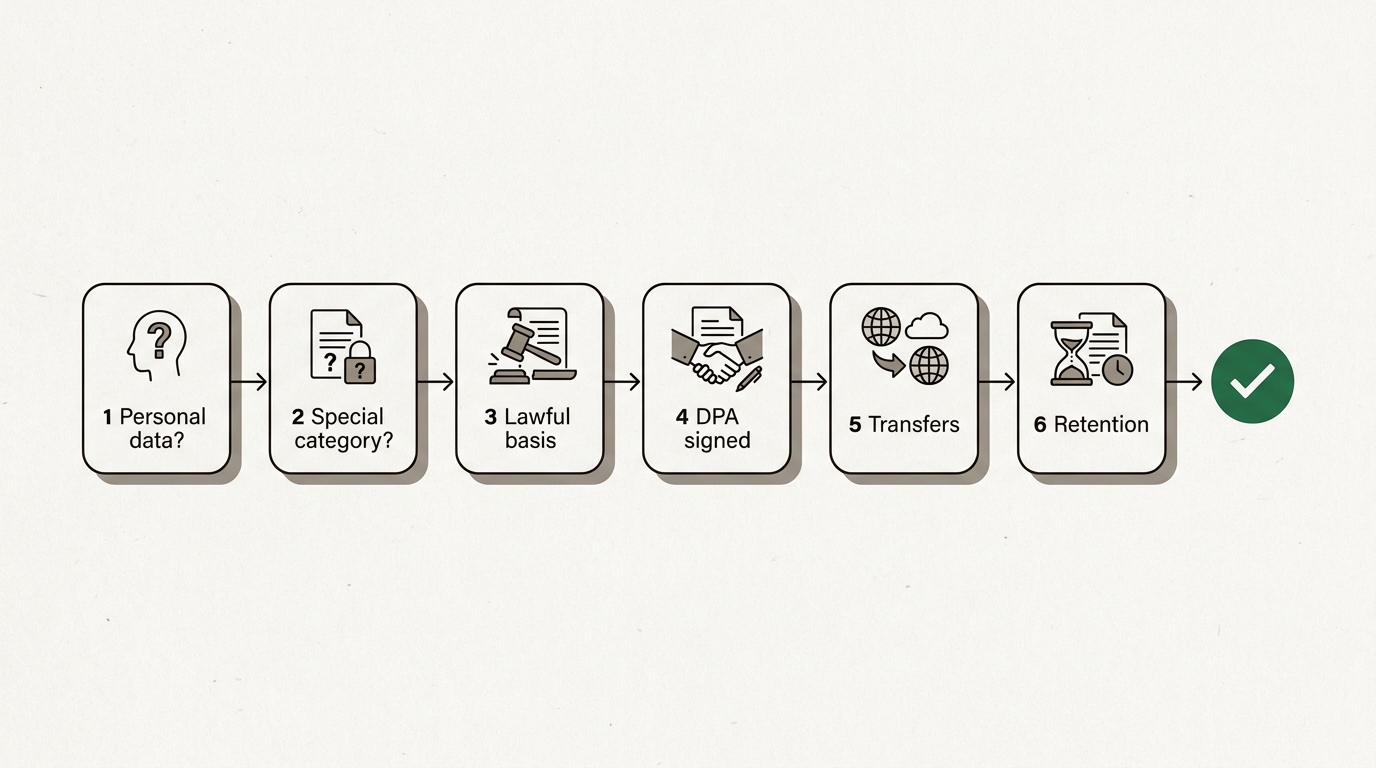
Sind es überhaupt personenbezogene Daten?
Fang hier an, denn vieles, was Leute hineinkopieren, sind keine personenbezogenen Daten, und die DSGVO gilt nur für das, was es ist. Artikel 4 DSGVO definiert personenbezogene Daten als alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Das entscheidende Wort ist „identifizierbar“.
Ein Name und eine E-Mail-Adresse sind offensichtlich. Weniger offensichtlich: eine Bestellnummer, eine Kundennummer, eine IP-Adresse oder eine Beschreibung wie „die Zahnärztin in Utrecht, die sich zweimal über Rechnung 4471 beschwert hat“. Wenn jemand mit vertretbarem Aufwand herausfinden kann, wer gemeint ist, sind es personenbezogene Daten. Firmendaten über ein Unternehmen sind keine personenbezogenen Daten, der Name der Person, die den Vertrag unterschrieben hat, aber schon.
Der nützliche Test steht in Erwägungsgrund 26 der DSGVO: Zu berücksichtigen sind alle Mittel, die „nach allgemeinem Ermessen wahrscheinlich genutzt werden“, um jemanden zu identifizieren, einschließlich Kosten und Zeitaufwand. Text, der diesen Test besteht, ist anonym, und die DSGVO gilt dafür überhaupt nicht.
Der erste Schritt ist also praktisch, nicht juristisch. Schau dir an, was du gleich hineinkopierst, und frag dich, ob die Aufgabe die identifizierenden Teile braucht.
Erst anonymisieren oder pseudonymisieren
Die meisten Chatbot-Aufgaben brauchen den Namen nicht. Eine Beschwerde zusammenfassen, das Muster in dreißig Support-Tickets finden, eine holprige Antwort umschreiben: All das funktioniert mit „Kunde A“ statt „Marieke de Vries“.
Zwei Begriffe sind hier wichtig, und sie meinen nicht dasselbe.
| Pseudonymisiert | Anonymisiert | |
|---|---|---|
| Was du tust | Kennungen durch Platzhalter ersetzen, den Schlüssel behalten | Entfernen oder verallgemeinern, bis niemand mehr zuordnen kann |
| Lässt es sich zurückführen? | Ja, mit dem Schlüssel, den du behalten hast | Nein, mit keinem nach allgemeinem Ermessen wahrscheinlichen Mittel |
| Noch personenbezogene Daten? | Ja | Nein |
| Gilt die DSGVO? | Ja, aber das Risiko ist geringer | Nein |
| Typische Chatbot-Nutzung | Eine Antwort entwerfen, die du später personalisierst | Themen über viele Tickets hinweg auswerten |
Pseudonymisierung ist eine Schutzmaßnahme, die die DSGVO ausdrücklich honoriert. Die Leitlinien 01/2025 des EDSA zur Pseudonymisierung zeigen, wann sie funktioniert und wann nicht. Kurz gesagt: Sie hilft nur, wenn der Schlüssel bei dir bleibt und der restliche Text die Person nicht schon selbst identifiziert. „Ein 34-jähriger Kunde im Rollstuhl in einem Dorf mit 300 Einwohnern“ enthält keinen Namen und ist trotzdem ein personenbezogenes Datum.
Sind es besondere Kategorien personenbezogener Daten?
Wenn die Daten Gesundheit, rassische oder ethnische Herkunft, politische Meinungen, religiöse oder weltanschauliche Überzeugungen, Gewerkschaftszugehörigkeit, genetische oder biometrische Daten oder das Sexualleben oder die sexuelle Orientierung eines Menschen offenbaren, sind es besondere Kategorien personenbezogener Daten nach Artikel 9 DSGVO. Ihre Verarbeitung ist verboten, außer eine Ausnahme aus einer kurzen Liste greift. Strafrechtliche Verurteilungen werden nach Artikel 10 ähnlich behandelt.
Das betrifft mehr alltägliches Material, als viele erwarten. Ein Support-Ticket mit dem Satz „Ich konnte nicht zahlen, weil ich im Krankenhaus lag“ enthält Gesundheitsdaten. Die Bitte um einen Gebetsraum bei einer Veranstaltung offenbart die Religion. Eine HR-Notiz über einen Krankheitstag sind ebenfalls Gesundheitsdaten.
Für die Nutzung im Chatbot ist die praktische Antwort einfach: Lass sie aus allgemeinen Tools draußen. Nicht weil das nie rechtmäßig sein kann, sondern weil es dafür eine Ausnahme braucht, auf die du verweisen kannst, eine Datenschutz-Folgenabschätzung (DSFA) nach Artikel 35 und meist ein eigens dafür eingerichtetes Tool. Das ist ein Projekt, kein Prompt.
Die niederländische Datenschutzbehörde, die Autoriteit Persoonsgegevens, hat das mit einem echten Fall deutlich gemacht, in ihrer Warnung vor KI-Chatbots vom August 2024. Eine Mitarbeiterin einer Hausarztpraxis hatte medizinische Daten von Patienten in einen Chatbot eingegeben, entgegen den eigenen Vereinbarungen der Praxis.
Medizinische Daten sind hochsensible Daten und werden vom Gesetz nicht ohne Grund besonders geschützt.
Dieser Satz stammt aus der Mitteilung der Behörde. Auf derselben Seite geht es um einen Mitarbeiter eines Telekommunikationsunternehmens, der eine Datei mit Kundenadressen in einen Chatbot eingegeben hat. Beide Fälle wurden als Datenpannen gemeldet.
Hast du eine Rechtsgrundlage, und passt die KI-Nutzung zum Zweck?
Hier denken viele zu kompliziert. Ein KI-Tool braucht keine eigene Rechtsgrundlage, wenn es dir nur bei einer Aufgabe hilft, für die du schon eine Grundlage hattest. Nach Artikel 6 DSGVO stützt du dich für den Umgang mit den Daten dieses Kunden bereits auf etwas: meist Vertragserfüllung, eine rechtliche Verpflichtung oder berechtigtes Interesse. Eine Antwort auf sein Ticket mit einem Chatbot zu entwerfen ist dieselbe Verarbeitung, nur mit einem anderen Werkzeug.
Schwierig wird es, wenn die KI-Nutzung ein neuer Zweck ist. Da greift die Zweckbindung. Artikel 6 Absatz 4 nennt, was du abwägst, wenn du Daten für etwas anderes weiterverwendest:
- Die Verbindung zwischen dem ursprünglichen und dem neuen Zweck.
- Den Zusammenhang, in dem du die Daten erhoben hast, und was der Kunde vernünftigerweise erwarten würde.
- Die Art der Daten, vor allem besondere Kategorien.
- Die möglichen Folgen für die betroffenen Menschen.
- Schutzmaßnahmen wie Verschlüsselung oder Pseudonymisierung.
Zwei Beispiele machen die Grenze klar. Die eigene Frage eines Kunden mit Hilfe von KI beantworten: derselbe Zweck, in Ordnung. Fünf Jahre Support-Tickets in ein Modell geben, um zu bewerten, welche Kunden wahrscheinlich abspringen, und sie dann mit Angeboten anzusprechen: ein neuer Zweck, und einer, mit dem die meisten Kunden nicht rechnen würden. Dieser zweite Fall braucht eine schriftliche Vereinbarkeitsprüfung oder eine neue Grundlage, und möglicherweise eine DSFA.
Wenn eine Chatbot-Ausgabe über einen Menschen etwas mit rechtlicher oder ähnlich erheblicher Wirkung entscheidet, etwa eine Erstattung ablehnt oder eine Bewerbung aussortiert, kommt zusätzlich Artikel 22 zu automatisierten Entscheidungen ins Spiel. Lass einen Menschen mitentscheiden, der den Fall wirklich liest, nicht einen, der nur auf Freigeben klickt.
Dann geht es um Transparenz. Nach den Artikeln 13 und 14 muss deine Datenschutzerklärung die Kategorien von Empfängern personenbezogener Daten nennen. Wenn ein KI-Anbieter Kundendaten für dich verarbeitet, gehört das in die Erklärung. Kannst du diesen Absatz nicht ehrlich schreiben, hast du deine Lücke gefunden.
Bevor es um die Verträge geht, probier deinen eigenen Fall im Stepper unten aus. Er stellt die Fragen in der Reihenfolge, in der ein Datenschutzbeauftragter sie stellen würde, und hält beim ersten echten Hindernis an.
Art. 4 Nr. 1 DSGVO
Könnte jemand den Text einer echten Person zuordnen?
Namen und E-Mail-Adressen zählen, aber auch Bestellnummern, eine Telefonnummer oder eine Beschreibung, die genau genug ist, um auf einen Kunden zu zeigen.
Zur Veranschaulichung, keine Rechtsberatung. Die Fragen folgen der Reihenfolge, in der ein Datenschutzbeauftragter sie stellen würde; das letzte Wort haben dein eigener Datenschutzbeauftragter und deine eigenen Verträge.
Gibt es einen Auftragsverarbeitungsvertrag mit dem Anbieter?
Sind Daten und Zweck geklärt, geht es um das Tool. Verarbeitet ein Anbieter personenbezogene Daten in deinem Auftrag, bist du der Verantwortliche und der Anbieter der Auftragsverarbeiter. Artikel 28 verlangt einen schriftlichen Vertrag zwischen euch und legt fest, was darin stehen muss. Unter anderem darf der Auftragsverarbeiter nur auf deine dokumentierte Weisung handeln.
Diese eine Klausel klärt die Frage des Trainings. Nutzt ein Anbieter die Nachrichten deiner Kunden, um seine eigenen Modelle zu trainieren, verfolgt er einen eigenen Zweck, nicht deinen. Ein Auftragsverarbeiter, der das tut, verhält sich nicht wie ein Auftragsverarbeiter. Achte also in den Bedingungen, die du tatsächlich unterschrieben hast, auf zwei Dinge:
- Einen Auftragsverarbeitungsvertrag zwischen deiner Organisation und dem Anbieter. Ein privates Konto bei derselben Marke zählt nicht, weil dein Arbeitgeber nicht Vertragspartei ist.
- Einen ausdrücklichen Ausschluss des Trainings mit deinen Eingaben und Ausgaben. Durchsuche die Bedingungen nach „Training“ und „verbessern“, und lies jeden Treffer.
Hier zeigt sich auch der Unterschied zwischen den Versionen. Verbraucher-Abos bieten selten einen AVV. Business-Abos meist schon. Welche Anbieter was bieten und wie du sie vergleichst, behandelt unser Leitfaden zur Auswahl eines DSGVO-konformen KI-Chatbots für Unternehmen. Den Unterschied zwischen Verbraucher- und Business-Konten bei den großen US-Anbietern beschreibt ist ChatGPT DSGVO-konform.
Wohin gehen die Daten, und wer sieht sie sonst noch?
Ein Auftragsverarbeiter darf eigene Unterauftragsverarbeiter einsetzen: einen Cloud-Host, eine Datenbank, einen Zahlungsdienstleister. Artikel 28 verlangt dafür deine Genehmigung, was in der Praxis bedeutet, dass der Anbieter eine Liste veröffentlicht und dich über Änderungen informiert. Verlange diese Liste mit drei Spalten: der Beteiligte, die Verarbeitungsregion und der Rechtsträger.
Die Region beantwortet die Frage der Übermittlung in Drittländer. Kapitel V der DSGVO, beginnend mit Artikel 44, erlaubt es personenbezogenen Daten nur mit einem Übermittlungsmechanismus, den Europäischen Wirtschaftsraum zu verlassen. Üblich sind ein Angemessenheitsbeschluss, etwa das EU-US Data Privacy Framework für zertifizierte US-Unternehmen, oder Standardvertragsklauseln. Werden Daten innerhalb der EU oder des EWR verarbeitet, brauchst du für diesen Schritt keinen.
Der Rechtsträger beantwortet eine andere Frage: welche Regierungen Zugriff erzwingen können. Eine US-Muttergesellschaft kann verpflichtet werden, Daten herauszugeben, die ihre europäische Tochter hält. Das nehmen wir im Artikel zum CLOUD Act und EU-Daten auseinander. Es ist ein Risiko, das du bewerten und dokumentieren musst, kein automatisches Verbot.
Ehrlich zu unserer eigenen Kette: Bei Union AI läuft die gesamte KI-Inferenz auf Infrastruktur innerhalb der Europäischen Union, Prompts und Ausgaben gehen nie in die USA oder nach China, und die Modelle werden nicht mit Kundendaten trainiert. Unsere Liste der Unterauftragsverarbeiter zeigt aber auch drei Beteiligte mit US-Muttergesellschaft, für Hosting, Datenbank und Zahlungen. „Keine Daten verlassen die EU“ wäre falsch, also sagen wir es nicht. Was jede Schicht sieht, Station für Station, steht in wohin deine Prompts gehen.
Wie lange werden die Daten gespeichert?
Die Speicherbegrenzung in Artikel 5 Absatz 1 Buchstabe e besagt, dass du personenbezogene Daten nicht länger speicherst, als du sie brauchst. Das gilt auch für den Chatbot. An drei Stellen kann eine Kopie dessen liegen, was du hineinkopiert hast:
Der Chatverlauf
Die meisten Chat-Tools behalten deine Unterhaltungen, bis du sie löschst. Enthält ein Chat die Beschwerde eines Kunden mit seinem Namen, ist dieser Chat jetzt ein Datensatz in einem System, das deine Löschrichtlinie wahrscheinlich nicht erwähnt. Lösch Chats mit Kundendaten, wenn die Aufgabe erledigt ist, oder nimm ein Tool, bei dem der Verlauf automatisch abläuft.
Die Logs des Anbieters
Manche Anbieter bewahren Prompts zur Missbrauchserkennung eine bestimmte Zahl von Tagen auf, auch wenn der Verlauf ausgeschaltet ist. Dieser Zeitraum sollte im AVV stehen. Steht er dort nicht, frag nach.
Deine eigenen Unterlagen
Artikel 30 verlangt ein Verzeichnis von Verarbeitungstätigkeiten. Nimm das KI-Tool auf: welche Daten hineingehen, für welchen Zweck, welcher Anbieter, welcher Übermittlungsmechanismus, welche Speicherfrist. Das ist eine Zeile in einer Tabelle, und es ist die Zeile, nach der eine Aufsichtsbehörde zuerst fragt.
Was, wenn Kundendaten schon im falschen Tool gelandet sind?
Behandle es als mögliche Verletzung des Schutzes personenbezogener Daten. Die Mitteilung der niederländischen Behörde ist eindeutig: Gibt ein Mitarbeiter entgegen den Vereinbarungen der Organisation personenbezogene Daten in einen Chatbot ein, ist das eine Datenpanne. Nach Artikel 33 hast du ab Kenntnis 72 Stunden Zeit, deine Datenschutzbehörde zu informieren, außer die Datenpanne führt voraussichtlich nicht zu einem Risiko für Menschen.
Was du tust, in dieser Reihenfolge:
- Finde heraus, was hineingegangen ist. Welche Daten, über wie viele Menschen, in welchem Tool und welchem Konto.
- Versuche, es zu löschen. Lösch den Chat und bitte den Anbieter schriftlich, alle Kopien zu löschen.
- Bewerte das Risiko. Ein Vorname in einer harmlosen Frage ist etwas anderes als eine Adressdatei oder eine medizinische Notiz.
- Melde, wenn nötig. Die Behörde innerhalb von 72 Stunden, und bei hohem Risiko auch die betroffenen Kunden.
- Beseitige die Ursache. Meist heißt das, den Leuten ein freigegebenes Tool zu geben, denn jemand hat die kostenlose Version genommen, weil nichts anderes da war.
Dieser letzte Punkt ist die eigentliche Lehre aus den Fällen der Behörde. Verbote stoppen das Hineinkopieren nicht; sie verlagern es aufs Handy. Warum Arbeitgeber Chatbots sperren und was Mitarbeitende stattdessen tun können, steht in ChatGPT bei der Arbeit verboten.
Eine Checkliste auf einer Bildschirmseite für dein Team
Druck sie aus oder kopiere sie neben deine KI-Richtlinie ins Handbuch.
| Prüfung | DSGVO | Bestanden, wenn |
|---|---|---|
| Personenbezogene Daten? | Art. 4 Nr. 1, ErwG 26 | Du hast Kennungen entfernt, oder du brauchst sie für diese Aufgabe |
| Besondere Kategorie? | Art. 9, 10 | Keine enthalten, oder eine dokumentierte Ausnahme plus DSFA |
| Zweck | Art. 6 Abs. 1, 6 Abs. 4 | Dieselbe Aufgabe, für die du die Daten erhoben hast, oder eine schriftliche Vereinbarkeitsprüfung |
| Auftragsverarbeitungsvertrag | Art. 28 | Von deiner Organisation unterschrieben, Training ausgeschlossen |
| Übermittlungen | Art. 44-46 | In der EU/im EWR verarbeitet, oder ein benannter Übermittlungsmechanismus |
| Speicherdauer | Art. 5 Abs. 1 lit. e, 30 | Du kennst die Frist, und sie steht in deinem Verzeichnis |
Besteht jede Zeile, stehst du auf festem Boden. Steht in einer Zeile „weiß nicht“, ist das deine nächste Aufgabe, kein Grund, KI aufzugeben.
Wo ein europäisches Chat-Abo passt
Ein Anbieter, der die Inferenz in der Europäischen Union betreibt, nimmt die Zeile zur Übermittlung für den Teil vom Tisch, der deine Prompts sieht, und macht den Absatz in der Datenschutzerklärung kürzer. Für die anderen fünf Zeilen tut er nichts. Was hineingeht und warum, entscheidest weiterhin du.
Das Chat-Abo von Union AI kostet 13 € im Monat, oder 11 € bei jährlicher Zahlung (siehe Preise), läuft auf Open-Weight-Modellen auf europäischer Infrastruktur und kommt mit einem Auftragsverarbeitungsvertrag und ohne Training mit deinen Daten. Wenn du ein Team von einem anderen Tool herüberholst, stehen die praktischen Schritte in wie du von ChatGPT wechselst. Egal bei welchem Tool du landest, die Prüfungen oben musst du selbst machen. Kein Anbieter kann sie dir abnehmen.
Häufige Fragen
Darf ich Kundendaten in ChatGPT verwenden?
Nur in einer Business-Umgebung, in der deine Organisation einen Auftragsverarbeitungsvertrag mit dem Anbieter unterschrieben hat, Training mit den Eingaben ausgeschlossen ist und die Aufgabe zu dem Zweck passt, für den du die Daten erhoben hast. Ein privates ChatGPT-Konto fällt schon bei der Prüfung des Auftragsverarbeitungsvertrags durch. Die niederländische Datenschutzbehörde hat Kundendaten, die entgegen den Firmenregeln in Chatbots kopiert wurden, als Datenpanne behandelt.
Sind pseudonymisierte Daten nach der DSGVO noch personenbezogene Daten?
Ja. Erwägungsgrund 26 der DSGVO sagt, dass pseudonymisierte Daten, die sich mit zusätzlichen Informationen einer Person zuordnen lassen, weiterhin Informationen über eine identifizierbare Person sind. Namen durch Platzhalter zu ersetzen senkt das Risiko und zählt als Schutzmaßnahme, bringt die Daten aber nicht aus der DSGVO heraus. Anonym sind nur Daten, die sich mit nach allgemeinem Ermessen wahrscheinlich genutzten Mitteln niemandem mehr zuordnen lassen.
Welche Rechtsgrundlage brauche ich, um personenbezogene Daten mit KI zu verarbeiten?
Meist dieselbe, auf die du dich für die eigentliche Aufgabe schon stützt, etwa Vertragserfüllung oder berechtigtes Interesse nach Artikel 6 DSGVO. Das KI-Tool braucht keine eigene Grundlage, wenn es dir nur bei der Aufgabe hilft, für die du die Daten erhoben hast. Ist die KI-Nutzung ein neuer Zweck, etwa ehemalige Kunden für den Vertrieb zu profilieren, brauchst du eine Vereinbarkeitsprüfung nach Artikel 6 Absatz 4 oder eine neue Grundlage.
Brauche ich eine DSFA, bevor ich einen KI-Chatbot mit Kundendaten nutze?
Nicht für jede Nutzung. Artikel 35 DSGVO verlangt eine Datenschutz-Folgenabschätzung, wenn eine Verarbeitung voraussichtlich ein hohes Risiko mit sich bringt, etwa bei besonderen Kategorien von Daten in großem Umfang, systematischer Bewertung von Menschen oder automatisierten Entscheidungen mit echten Folgen. Viele Aufsichtsbehörden nennen neue Technologien als Faktor, der auf eine DSFA hindeutet, deshalb ist eine kurze dokumentierte Vorprüfung sinnvoll, auch wenn die Antwort Nein lautet.
Was passiert, wenn ein Mitarbeiter Kundendaten in einen kostenlosen Chatbot kopiert?
Wahrscheinlich ist das eine Verletzung des Schutzes personenbezogener Daten. Die Organisation muss das Risiko bewerten und, wenn die Datenpanne voraussichtlich ein Risiko für Menschen darstellt, ihre Datenschutzbehörde nach Artikel 33 DSGVO innerhalb von 72 Stunden informieren, manchmal auch die Kunden. Die niederländische Aufsichtsbehörde hat genau dafür Meldungen erhalten, unter anderem von einer Hausarztpraxis, die Patientendaten in einen Chatbot eingegeben hatte.
Ist es legal, Gesundheitsdaten in einen KI-Chatbot einzugeben?
Gesundheitsdaten sind eine besondere Kategorie nach Artikel 9 DSGVO, ihre Verarbeitung ist also verboten, außer eine der aufgezählten Ausnahmen greift, etwa eine ausdrückliche Einwilligung oder die Gesundheitsversorgung unter Berufsgeheimnis. Selbst dann braucht ein KI-Tool meist zuerst eine DSFA und strenge Vertragsbedingungen. Für die meisten Teams lautet die praktische Antwort: Gesundheitsdaten bleiben aus allgemeinen Chatbots draußen.
Macht ein KI-Anbieter aus der EU die Verarbeitung von Kundendaten DSGVO-konform?
Nein, er räumt eine Frage ab. Verarbeitung innerhalb der Europäischen Union bedeutet, dass du für diesen Schritt keinen Übermittlungsmechanismus brauchst, aber du brauchst weiterhin personenbezogene Daten, die du nutzen darfst, einen rechtmäßigen Zweck, einen Auftragsverarbeitungsvertrag, eine Klausel gegen Training und eine Antwort zur Speicherdauer. Der Standort ist eine von sechs Prüfungen.