CLOUD Act und EU-Daten: Schützt dich EU-Hosting?
Der CLOUD Act erfasst Daten, die ein US-Unternehmen kontrolliert, auch auf EU-Servern. Was das für deine KI-Prompts heißt, mit FISA 702 und Schrems II.
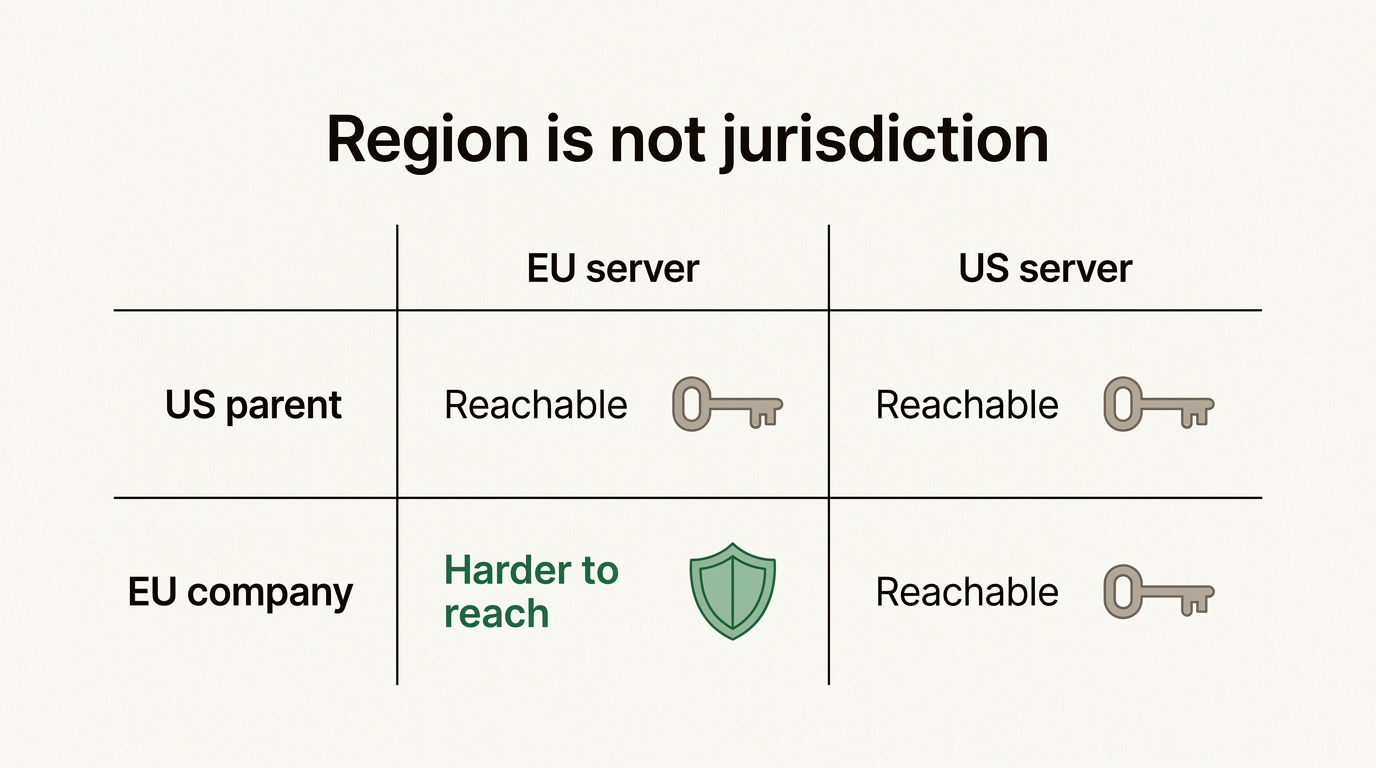
Ja, die USA können an Daten kommen, die in der EU gespeichert sind, wenn das Unternehmen, das sie hält, der US-Gerichtsbarkeit unterliegt. Der CLOUD Act von 2018 verpflichtet US-Anbieter, Daten in ihrem „Besitz, Gewahrsam oder ihrer Kontrolle“ herauszugeben, egal wo auf der Welt sie liegen. Die „EU-Region“ eines US-KI-Unternehmens ändert also, wo deine Prompts liegen, nicht aber, welcher Staat dieses Unternehmen zur Herausgabe zwingen kann.
Das heißt nicht, dass jemand deine Chats mitliest. Es heißt, dass „Wo liegen meine Daten?“ und „Wer kann gezwungen werden, sie herauszugeben?“ zwei getrennte Fragen sind, und das meiste Marketing beantwortet nur die erste. Dieser Beitrag erklärt die zweite: was der CLOUD Act und FISA Section 702 tatsächlich erlauben, was europäische Gerichte dazu gesagt haben und was dein Risiko wirklich senkt, wenn du KI im Job nutzt.
Können US-Behörden auf Daten in der EU zugreifen?
Ja, über das Unternehmen, nicht über das Gebäude. US-Behörden stürmen kein Rechenzentrum in Frankfurt. Sie stellen einem US-Unternehmen einen Durchsuchungsbeschluss oder eine Anordnung zu, und dieses Unternehmen ist gesetzlich verpflichtet, die Daten herauszugeben, die es kontrolliert, auch solche auf Servern im Ausland.
Die Regel steht in einem kurzen Abschnitt des US-Rechts, 18 U.S.C. 2713, den der CLOUD Act eingefügt hat (eigene Übersetzung):
Ein Anbieter „muss die Pflichten dieses Kapitels zur Sicherung, Sicherungskopie oder Offenlegung erfüllen“, und zwar für Kommunikation und Aufzeichnungen „in seinem Besitz, Gewahrsam oder unter seiner Kontrolle, unabhängig davon, ob sich diese Kommunikation, Aufzeichnung oder sonstige Information innerhalb oder außerhalb der Vereinigten Staaten befindet“.
Warum es das Gesetz gibt
Der CLOUD Act (Clarifying Lawful Overseas Use of Data Act) war die Reaktion auf einen einzigen Fall. 2013 verlangten US-Staatsanwälte E-Mails, die Microsoft in Dublin speicherte. Microsoft weigerte sich mit dem Argument, ein US-Durchsuchungsbeschluss ende an der US-Grenze, und gewann 2016 in der Berufung. Der Supreme Court verhandelte den Fall im Februar 2018. Bevor er entscheiden konnte, verabschiedete der Kongress im März 2018 den CLOUD Act, und das Verfahren wurde als gegenstandslos eingestellt.
Das US-Justizministerium stellt das Gesetz als Klarstellung dar, nicht als neue Befugnis. Seine Seite mit Material zum CLOUD Act beschreibt das Problem, das es löst, als Beweismittel bei global tätigen Anbietern mit Sitz in den USA, „wo auch immer sie sich gerade befinden“. Aus europäischer Sicht ist genau diese Klarstellung das Problem.
Was „Besitz, Gewahrsam oder Kontrolle“ bedeutet
Das entscheidende Wort ist Kontrolle. Kann ein US-Unternehmen auf Daten zugreifen oder sie abrufen, kontrolliert es diese Daten, auch wenn technisch eine europäische Tochter den Server betreibt. Eine US-Muttergesellschaft kontrolliert ihre irische oder deutsche Tochter. Deshalb entkommt die EU-Tochter eines US-Cloud-Anbieters der Regel nicht dadurch, dass sie in Europa eingetragen ist.
Schützt dich Hosting in der EU vor dem CLOUD Act?
Nein. Hosting in der EU schützt dich vor einer Sache: dass deine Daten auf Hardware außerhalb der EU gespeichert und verarbeitet werden. An der Nationalität des Unternehmens, das diese Hardware betreibt, ändert es nichts, und den CLOUD Act interessiert nur Letzteres.
Das ist der Unterschied zwischen Datenresidenz (wo die Daten liegen) und Gerichtsbarkeit (welcher Staat den Betreiber zwingen kann). Der Begleitbeitrag zur Datenresidenz bei KI in der EU geht die Residenz Station für Station durch. Kurz gesagt: Das sind zwei getrennte Regler, und große US-Anbieter verkaufen den ersten inzwischen mit Nachdruck.
- Microsoft hat seine EU Data Boundary im Februar 2025 abgeschlossen und speichert und verarbeitet zentrale Cloud-Daten in der EU und der EFTA.
- OpenAI bietet berechtigten Kunden der API, von ChatGPT Enterprise und Edu Datenresidenz in Europa an.
Beides sind echte Fortschritte bei der Residenz. Keines von beiden ändert die Gerichtsbarkeit. Microsoft hat das selbst gesagt. Bei einer Anhörung im französischen Senat im Juni 2025 wurde Anton Carniaux, Direktor für öffentliche und rechtliche Angelegenheiten bei Microsoft France, gefragt, ob er unter Eid garantieren könne, dass Daten französischer Bürger nie ohne französische Zustimmung an US-Behörden gehen. Seine Antwort, laut The Register: „Nein, das kann ich nicht garantieren“. Er fügte hinzu, dass das noch nie passiert sei und Microsoft Anfragen anfechte, die es für unbegründet hält. Beide Teile dieser Antwort verdienen es, ernst genommen zu werden.
Wähle unten, wo die Daten liegen und wer den Anbieter kontrolliert, und sieh dir an, welche der beiden Entscheidungen das Ergebnis tatsächlich verändert.
In US-Reichweite
EU-Region, US-Gerichtsbarkeit. Der Standort ist europäisch, das Unternehmen, das der Anordnung folgen muss, nicht.
Beschluss oder Anordnung nach dem CLOUD ActGreift
Der Anbieter muss herausgeben, was er kontrolliert, egal wo es gespeichert ist. Das Rechenzentrum in der EU ändert daran nichts.
Direktive nach FISA Section 702Möglich, umstritten
Direktiven gehen an US-Anbieter. Wie sie für im Ausland gespeicherte Daten eingesetzt werden, ist nicht öffentlich.
Rechtshilfe über einen EU-StaatMöglich, umstritten
Immer möglich, aber langsamer als der direkte Weg zum Anbieter, deshalb selten die erste Wahl.
Eine vereinfachte Lesart von 18 U.S.C. 2713, FISA Section 702 und dem üblichen Weg über Rechtshilfeabkommen. Nicht berücksichtigt ist nachrichtendienstliche Erfassung, die gar keine Mithilfe eines Unternehmens braucht und an der keiner der beiden Regler viel ändert. Keine Rechtsberatung: Echte Fälle hängen von Fakten, Verträgen und der konkreten Anordnung ab.
Hat man das Muster einmal gesehen, ist es einfach. Die Daten von einem US- in ein EU-Rechenzentrum zu verlegen, ändert wenig, solange der Eigentümer ein US-Unternehmen ist. Ein anderer Eigentümer ändert viel.
Was ist FISA 702, und warum wiegt es schwerer als der CLOUD Act?
Beim CLOUD Act geht es um Strafverfolgung: ein Beschluss, ein benanntes Konto, ein Richter. Bei FISA Section 702 geht es um Auslandsaufklärung, und für Europäer ist das das größere Thema.
Section 702 des Foreign Intelligence Surveillance Act erlaubt US-Geheimdiensten, Nicht-US-Personen ins Visier zu nehmen, von denen vernünftigerweise anzunehmen ist, dass sie sich außerhalb der USA aufhalten, und dabei US-Anbieter elektronischer Kommunikationsdienste zur Mitwirkung zu verpflichten. Einen individuellen Beschluss pro Zielperson gibt es nicht. Ein geheimes Gericht genehmigt das Gesamtprogramm einmal im Jahr, danach schicken die Dienste Direktiven an die Anbieter. Auch Cloud- und KI-Unternehmen können sie erhalten, und eine Reform von 2024 hat die Definition der betroffenen Anbieter erweitert.
Jeder Europäer ist per Definition eine Nicht-US-Person außerhalb der USA. Das ist der Kern des Problems.
Was europäische Gerichte dazu gesagt haben
Im Juli 2020 erklärte der Gerichtshof der EU im Verfahren, das als Schrems II bekannt ist, den EU-US Privacy Shield für ungültig. Die Begründung, in der Pressemitteilung des Gerichtshofs zur Rechtssache C-311/18: US-Überwachungsprogramme auf Grundlage von Section 702 und Executive Order 12333 seien nicht auf das absolut Notwendige beschränkt, und Europäer hätten keinen wirksamen Rechtsbehelf dagegen. Die Standardvertragsklauseln blieben bestehen, aber nur, wenn der Exporteur das Recht des Ziellandes prüft und wo nötig zusätzliche Maßnahmen ergreift.
Der Europäische Datenschutzausschuss (EDSA) veröffentlichte daraufhin die Empfehlungen 01/2020 dazu, wie solche Maßnahmen aussehen können. Die Kernaussage für KI ist unbequem: Verschlüsselung taugt als zusätzliche Maßnahme nur, wenn der Importeur die Daten nie im Klartext sieht. Ein Modell, das deinen Prompt lesen muss, sieht sie immer.
Wo Section 702 im Jahr 2026 steht
Der Kongress hat Section 702 zuletzt im April 2024 verlängert, mit Ablaufdatum April 2026. Danach wurde sie zweimal kurz verlängert und lief im Juni 2026 aus, als sich Repräsentantenhaus und Senat nicht auf Reformen einigten. Das klingt nach dem Ende. Ist es aber nicht: Die Datenerhebung geht weiter, gestützt auf Zertifizierungen, die das FISA-Gericht Anfang 2026 genehmigt hat und die bis 2027 laufen. Für jede Risikobewertung, die du dieses Jahr schreibst, behandle 702 als in Kraft.
Darf ein US-KI-Unternehmen EU-Daten überhaupt herausgeben?
Nach EU-Recht nicht allein auf Grundlage einer US-Anordnung. Nach US-Recht muss es. Dieser Konflikt ist real, und der Anbieter steckt mittendrin.
Die DSGVO ist hier deutlich. Artikel 48 besagt, dass ein Urteil oder eine Verwaltungsentscheidung eines Drittlandes, die einen Verantwortlichen oder Auftragsverarbeiter zur Offenlegung personenbezogener Daten verpflichtet, nur anerkannt werden kann, wenn sie auf einer internationalen Übereinkunft beruht, etwa einem Rechtshilfeabkommen. Ein CLOUD-Act-Beschluss, der einem Unternehmen direkt zugestellt wird, ist das nicht.
Der CLOUD Act hat einen Ausweg, aber einen schmalen. Ein Anbieter kann ein US-Gericht bitten, eine Anordnung aufzuheben, wenn sie ihn zwingen würde, das Recht einer qualifizierten ausländischen Regierung zu brechen. Qualifiziert ist eine Regierung, die mit den USA ein Regierungsabkommen nach dem CLOUD Act geschlossen hat. Großbritannien und Australien haben eines. Die EU verhandelt seit 2023 mit den USA über ein Abkommen zu elektronischen Beweismitteln, und ein geltendes Abkommen haben wir, Stand September 2026, nicht gefunden. Ohne ein solches Abkommen kann ein Anbieter vor Gericht zwar allgemein mit internationaler Rücksichtnahme (Comity) argumentieren, das gesetzlich vorgesehene Anfechtungsverfahren greift aber nicht.
| Rechtsinstrument | Wer es nutzt | Was es erfasst | Kann EU-Hosting es stoppen? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | US-Strafverfolgung, mit Beschluss oder Anordnung | Daten, die ein Anbieter unter US-Gerichtsbarkeit kontrolliert, überall | Nein |
| FISA Section 702 | US-Geheimdienste, per Direktive | Kommunikation von Nicht-US-Personen im Ausland, mit Hilfe des Anbieters | Nein, die Direktive geht an das Unternehmen |
| Executive Order 12333 | US-Geheimdienste | Fernmeldeaufklärung außerhalb der USA | Kaum, dafür braucht es kein kooperierendes Unternehmen |
| Rechtshilfeabkommen | US-Behörden über einen EU-Mitgliedstaat | Daten, die in diesem Mitgliedstaat liegen | Das ist der Weg, den EU-Hosting ihnen lässt |
| Artikel 48 DSGVO | EU-Recht | Schränkt die Anerkennung ausländischer Anordnungen ein | Ein Gegengewicht, kein Schutzschild |
Und das Data Privacy Framework?
Das EU-US Data Privacy Framework hat im Juli 2023 den Privacy Shield abgelöst. Es stützt sich auf Executive Order 14086, die Formulierungen zur Verhältnismäßigkeit in die Regeln der US-Geheimdienste einführte und ein Data Protection Review Court für Beschwerden aus Europa schuf. Das Gericht der EU hat im September 2025 eine Klage dagegen abgewiesen, die der französische Abgeordnete Philippe Latombe erhoben hatte. Sein Rechtsmittel beim Gerichtshof ist als Rechtssache C-703/25 P anhängig.
Das Framework macht Übermittlungen an zertifizierte US-Unternehmen nach der DSGVO rechtmäßig. Den CLOUD Act oder Section 702 schaltet es nicht ab. Beides wird oft vermischt, auch von Anbietern. Eine DPF-Zertifizierung beantwortet die Frage „Darf ich personenbezogene Daten an dieses Unternehmen schicken?“, nicht „Kann die US-Regierung sie sich dort holen?“.
Wie groß ist das Risiko für deine KI-Prompts?
Kleiner als die Schlagzeilen, größer als null und anders als bei gewöhnlichem Cloud-Speicher.
Kleiner, weil sich CLOUD-Act-Anfragen gegen bestimmte Konten in bestimmten Ermittlungen richten. Auf die Daten französischer Bürger angesprochen, erklärte Microsoft France vor dem Senat, eine Herausgabe ohne französische Zustimmung sei noch nie vorgekommen. Für ein gewöhnliches Unternehmen, das Marketingtexte schreibt, ist die realistische Wahrscheinlichkeit gering, dass eine US-Anordnung seinen Chatverlauf trifft.
Größer als null, weil das Risiko aus der rechtlichen Struktur kommt, nicht aus Pech. Section 702 ist für Ausländer gemacht, kommt ohne individuelle Beschlüsse aus und ist mit Geheimhaltung verbunden. Du kannst nicht sehen, wenn es passiert, also kannst du es auch nicht ausschließen.
Anders, weil KI-Prompts ungewöhnlich gehaltvoll sind. Leute kopieren ganze Verträge, Kunden-E-Mails, Personalfälle und Quellcode in einen Chatbot, weil er genau dadurch nützlich wird. Ein Chatverlauf fasst die vertrauliche Arbeit eines Unternehmens oft besser zusammen als sein Fileserver. Ob das überhaupt erlaubt ist, klärt der Entscheidungsbaum in Darfst du Kundendaten in einen KI-Chatbot geben?.
Wo es am meisten zählt:
- Berufsgeheimnisse: Anwälte, Ärzte, Steuerberater und Notare, bei denen schon die Offenlegung gegenüber irgendwem der Verstoß ist.
- Gesundheitsdaten und besondere Kategorien personenbezogener Daten nach Artikel 9 DSGVO.
- Öffentlicher Sektor, wo Vergaberegeln immer öfter nach ausländischer Gerichtsbarkeit fragen.
- Geschäftsgeheimnisse und alles unter NDA mit einem Kunden, der fragen wird, wo es gelandet ist.
Für alle anderen ist es eine Zeile im Risikoregister und eine Frage in den Sicherheitsfragebögen deiner Kunden, kein Grund, KI zu verbieten. Der Beitrag Ist ChatGPT DSGVO-konform? behandelt die Compliance-Seite ausführlicher.
Was senkt dein Risiko wirklich?
Keine einzelne Einstellung macht dich CLOUD-Act-fest. Eine Handvoll Entscheidungen verringert, was eine ausländische Anordnung zutage fördern könnte, und sie summieren sich.
1. Weniger US-kontrollierte Beteiligte, die deine Inhalte sehen
Zähle die Unternehmen auf dem Weg, die den Text deiner Prompts sehen, und prüfe bei jedem die Muttergesellschaft. Jeder US-kontrollierte Beteiligte, der Inhalte sieht, ist ein möglicher Empfänger einer Anordnung. Wer nur Konto- oder Zahlungsdaten sieht, ist ein kleineres Problem als der, der das Modell betreibt.
2. Inhalt und Identität trennen
Eine Anordnung bringt mehr, wenn ein Unternehmen sowohl weiß, wer du bist, als auch, was du geschrieben hast. Ein Aufbau, bei dem der Inferenz-Anbieter die Prompts sieht, aber nicht deine Identität, und der Zahlungsdienstleister deine Identität, aber nicht deine Prompts, begrenzt, was eine einzelne Anordnung liefern kann.
3. Kurze Aufbewahrung
Daten, die nicht mehr existieren, können nicht herausgegeben werden. Frag nach, wie lange Prompts, Ausgaben und Chatverläufe gespeichert werden und ob du den Verlauf selbst löschen kannst. Keine Speicherung für API-Traffic ist die stärkste Variante.
4. Verschlüsselung, wo sie wirklich wirkt
Verschlüssele Dateien im Ruhezustand mit Schlüsseln, die du selbst hältst, wo das möglich ist. Sei ehrlich: Die Inferenz deckt das nicht ab, das Modell liest Klartext.
5. Verträge und ein Transfer Impact Assessment
Dein Auftragsverarbeitungsvertrag sollte festlegen, was der Anbieter bei einer Behördenanfrage tut: sie anfechten, sie an dich umleiten, dich informieren, sofern ihm das nicht gesetzlich verboten ist. Gehen personenbezogene Daten an einen US-kontrollierten Beteiligten, dokumentiere ein Transfer Impact Assessment nach den Empfehlungen des EDSA. Der Leitfaden zum DSGVO-konformen KI-Chatbot zählt auf, worauf du in einem AVV achten solltest.
Wie steht Union AI zum CLOUD Act?
Teilweise außer Reichweite, aber nicht vollständig. Wir sagen dir lieber, welcher Teil.
Die gesamte KI-Inferenz, also jeder Prompt und jede generierte Antwort, läuft auf Infrastruktur in der Europäischen Union, betrieben von Scaleway, einem französischen Unternehmen. Die Modelle laufen unter unserer Verwaltung und werden nicht mit Kundendaten trainiert. Das deckt die Ebene ab, die für diesen Beitrag am meisten zählt: Das Unternehmen, das das Modell betreibt, ist kein US-Unternehmen.
Drei Beteiligte in unserer Kette haben allerdings eine US-Muttergesellschaft, und unsere Liste der Unterauftragsverarbeiter nennt sie alle:
- Cloudflare hostet die Website und terminiert TLS an seinem Edge, Anfrageinhalte laufen also durch den Speicher dieses Edge.
- Neon betreibt unsere Datenbank in einer EU-Region auf AWS.
- Stripe wickelt Zahlungen über seine irische Gesellschaft ab.
Deshalb nennen wir Union AI weder „CLOUD-Act-frei“ noch einen „vollständig souveränen Stack“. Beides wäre falsch. Die Ebenen erklären wir in Europäische souveräne KI, und Geschäftskunden bekommen dieselbe Liste vertraglich in unserem Auftragsverarbeitungsvertrag.
Wenn du den Wechsel weg von einem US-Assistenten erwägst, vergleicht europäische Alternativen zu Claude, Copilot und Gemini die Optionen, und dein Team von ChatGPT umziehen beschreibt die praktischen Schritte. Unser Chat ist ein Abo für 13 € im Monat ohne MwSt., oder 11 € im Monat bei jährlicher Zahlung, die API wird pro Token aus vorausbezahltem Guthaben bezahlt; beides steht auf der Preisseite.
Das ehrliche Fazit gilt für jeden Anbieter, auch für uns: Frag, wo das Modell läuft, wem das Unternehmen gehört, das es betreibt, und wer sonst in der Kette deinen Text sieht. Ein Anbieter, der alle drei Fragen schriftlich beantwortet, sagt dir mehr als einer, der nur die erste beantwortet.
Häufige Fragen
Gilt der CLOUD Act auch für europäische Unternehmen?
Er gilt für Anbieter, die der US-Gerichtsbarkeit unterliegen. Ein europäisches Unternehmen, das Tochter einer US-Muttergesellschaft ist, fällt darunter, weil die Mutter seine Daten kontrolliert. Ein europäisches Unternehmen mit eigenen Büros, Mitarbeitern oder Servern in den USA kann ebenfalls darunter fallen, je nachdem, wie ein US-Gericht diese Verbindungen gewichtet. Ein europäisches Unternehmen ganz ohne US-Präsenz ist kein realistisches Ziel für eine Anordnung nach dem CLOUD Act.
Reichen die EU Data Boundary von Microsoft oder die EU-Datenresidenz von OpenAI, um US-Zugriff zu verhindern?
Nein. Beides sind Funktionen zur Datenresidenz: Sie legen fest, wo Daten gespeichert und verarbeitet werden. Sie ändern nichts daran, dass der Anbieter ein US-Unternehmen ist, und genau daran knüpft der CLOUD Act an. Microsoft France erklärte im Juni 2025 vor einem Untersuchungsausschuss des französischen Senats, es könne unter Eid nicht garantieren, dass Daten nie ohne französische Zustimmung an US-Behörden gehen.
Erfahre ich es, wenn US-Behörden meine Daten bei einem Anbieter anfordern?
Nicht unbedingt. Ein US-Gericht kann einem Anbieter nach 18 U.S.C. 2705(b) für eine gewisse Zeit untersagen, den Kunden zu informieren. Viele große Anbieter sagen zu, Anfragen an den Kunden umzuleiten und ihn zu benachrichtigen, soweit das Gesetz es erlaubt, aber diese Zusage nimmt Schweigeanordnungen ausdrücklich aus. Lies im Auftragsverarbeitungsvertrag (AVV) deines Anbieters den Abschnitt zu Behördenzugriffen, um zu sehen, wozu er sich wirklich verpflichtet.
Schützt Verschlüsselung meine Daten vor dem CLOUD Act?
Sie hilft, wenn du die Schlüssel hältst und der Anbieter nicht entschlüsseln kann, denn ein Anbieter kann keinen Klartext herausgeben, den er nicht hat. Bei einem KI-Chatbot oder einer KI-API fällt dieser Schutz weitgehend weg, weil das Modell deinen Prompt im Klartext lesen muss, um zu antworten. Verschlüsselung im Ruhezustand mit vom Anbieter verwalteten Schlüsseln hilft gegen eine Anordnung an genau diesen Anbieter überhaupt nicht.
Ist das EU-US Data Privacy Framework 2026 noch gültig?
Ja, Stand September 2026. Das Gericht der EU wies am 3. September 2025 eine Klage des französischen Abgeordneten Philippe Latombe ab, sein Rechtsmittel beim Gerichtshof ist als Rechtssache C-703/25 P anhängig. Das Framework regelt die Übermittlung personenbezogener Daten an zertifizierte US-Unternehmen; es hindert den CLOUD Act oder FISA nicht daran, für diese Unternehmen zu gelten.
Ist FISA Section 702 im Jahr 2026 ausgelaufen?
Die Vorschrift sollte im April 2026 auslaufen, wurde zweimal kurz verlängert und lief im Juni 2026 aus, als sich der Kongress nicht auf eine Verlängerung einigte. Die Datenerhebung geht aber weiter, gestützt auf Zertifizierungen, die das FISA-Gericht Anfang 2026 genehmigt hat und die bis 2027 laufen. Für deine Planung solltest du Section 702 als weiterhin in Kraft behandeln.
Ist es wegen des CLOUD Act illegal, in der EU einen amerikanischen KI-Chatbot zu nutzen?
Nein. Einen US-Anbieter zu nutzen ist legal und verbreitet, auch für personenbezogene Daten, solange du eine Rechtsgrundlage, einen Auftragsverarbeitungsvertrag und einen gültigen Übermittlungsmechanismus hast. Der CLOUD Act ist ein Risiko, das du dokumentierst und abwägst, kein Verbot. Am meisten zählt er bei Berufsgeheimnissen, Gesundheitsdaten, Geschäftsgeheimnissen und im öffentlichen Sektor.