DSGVO-konformer KI-Chatbot: Checkliste vor dem Kauf
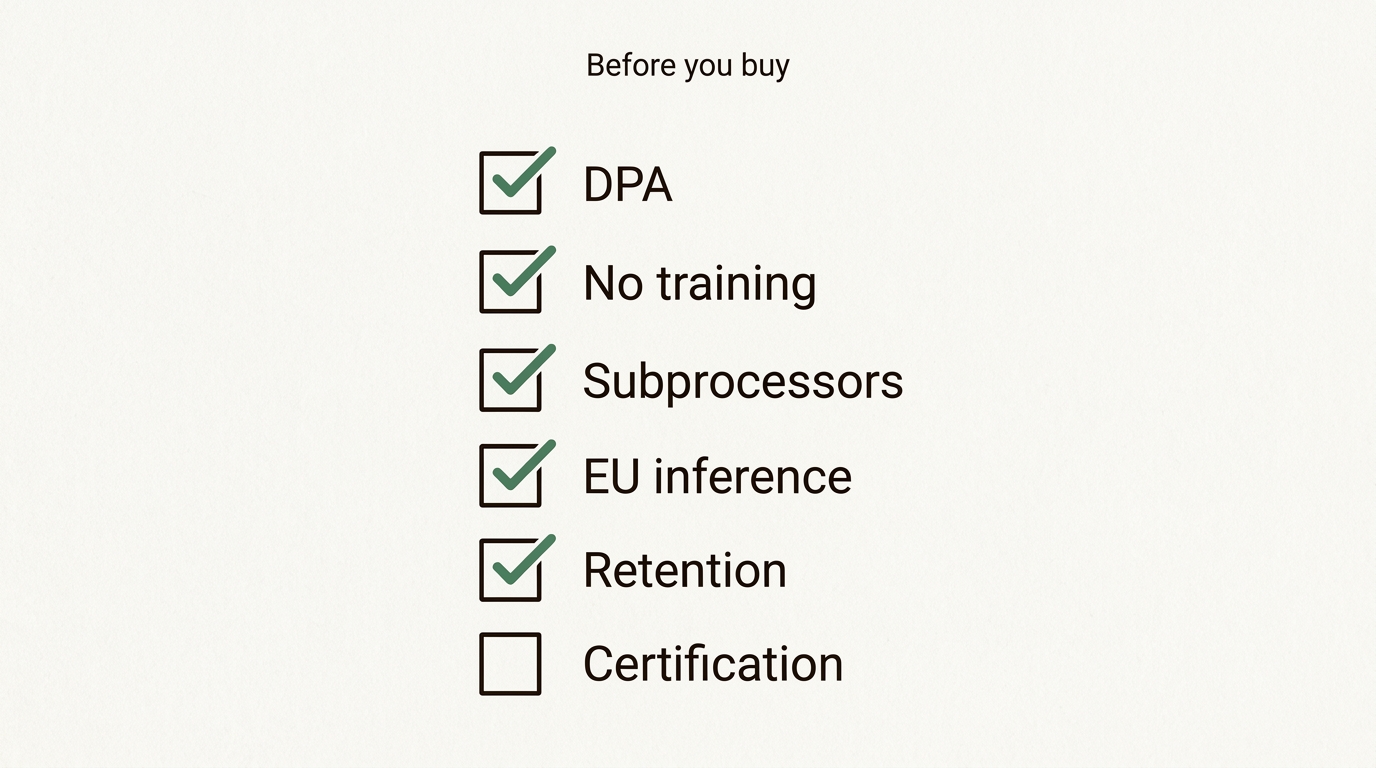
Ein DSGVO-konformer KI-Chatbot braucht einen AVV, eine Liste der Unterauftragsverarbeiter, kein Training und eine Speicherfrist. Die ganze Checkliste.
Ein DSGVO-konformer KI-Chatbot ist einer, den du unter einem unterschriebenen Auftragsverarbeitungsvertrag (AVV) nutzen kannst, mit einer veröffentlichten Liste der Unterauftragsverarbeiter, einer schriftlichen Zusage, nicht mit deinen Eingaben zu trainieren, einer genannten Speicherfrist und einem benannten Übermittlungsmechanismus für jeden Beteiligten außerhalb der EU. Kein Anbieter ist von sich aus konform: Die DSGVO regelt deine Verarbeitung, nicht sein Produkt. Vor dem Kauf musst du also prüfen, ob der Anbieter dir jedes Teil schriftlich liefert, das du brauchst, um deine eigene Verarbeitung rechtmäßig zu machen.
Dieser Artikel ist genau diese Prüfung, Punkt für Punkt, mit Gewichtung. Zu jeder Zeile sagen wir auch, wie Union AI sie beantwortet, einschließlich der zwei Zeilen, bei denen wir nicht bestehen.
Was macht einen KI-Chatbot für Unternehmen DSGVO-konform?
Die Vereinbarung, nicht das Tool. Wenn dein Team die E-Mail eines Kunden in einen Chatbot kopiert, bist du Verantwortlicher für diese personenbezogenen Daten und der Anbieter ist dein Auftragsverarbeiter. Die DSGVO verlangt dann, dass du einen Auftragsverarbeiter wählst, der „hinreichende Garantien“ bietet, und dass ihr das Verhältnis in einem Vertrag festhaltet.
Deshalb kann dasselbe Modell für ein Unternehmen in Ordnung sein und für das nächste ein Problem. Die Verbraucher-App und die Business-Version eines großen KI-Produkts nutzen oft dasselbe Modell unter ganz unterschiedlichen Bedingungen. Diese Trennung haben wir in ist ChatGPT DSGVO-konform für Firmendaten beschrieben. Dieser Artikel ist der nächste Schritt: Du hast entschieden, ein Business-Tool zu kaufen, und willst wissen, was du fragen musst.
Der Anbieter kann dich nicht konform machen. Er kann dir nur die Teile liefern, oder eben nicht. Deine Aufgabe ist zu prüfen, dass keins fehlt.
Die Checkliste unten hat fünfzehn Zeilen. Vier sind kritisch: Fehlen sie, bleiben personenbezogene Daten komplett draußen. Fünf sind wichtig. Sechs sind nützlich und entscheiden oft zwischen zwei sonst gleichwertigen Anbietern.
0 / 100
Hake ab, was der Anbieter dir schriftlich zeigen kann.
Gewichtung: kritisch 3, wichtig 2, nützlich 1. Das ist eine Einkaufshilfe, keine Rechtsberatung. Für Union AI ausgefüllt fehlen zwei Zeilen: Wir haben keine Zertifizierung nach ISO 27001 oder SOC 2, und drei Beteiligte in unserer Kette haben eine US-Muttergesellschaft.
Bietet der Anbieter einen AVV nach Artikel 28?
Das ist die erste Frage und die einzige, die das Gespräch allein beenden kann. Artikel 28 DSGVO verlangt, dass die Verarbeitung durch einen Auftragsverarbeiter in einem Vertrag geregelt ist, der unter anderem festlegt, dass der Auftragsverarbeiter:
- nur auf deine dokumentierte Weisung handelt, auch bei Übermittlungen außerhalb der EU,
- sein Personal zur Vertraulichkeit verpflichtet,
- die Sicherheitsmaßnahmen nach Artikel 32 trifft,
- die Regeln für den Einsatz weiterer Auftragsverarbeiter einhält,
- dir hilft, Betroffenenanfragen zu beantworten,
- dich bei Sicherheit, Meldung von Datenpannen und Datenschutz-Folgenabschätzungen unterstützt,
- die Daten nach Ende des Dienstes löscht oder zurückgibt,
- dir die Informationen gibt, die du zum Nachweis der Einhaltung brauchst, und Audits zulässt.
Hat ein Anbieter eines KI-Chatbots keinen AVV, ist er für alles außer öffentlichem Material raus. Taucht der AVV erst nach drei Vertriebsgesprächen auf, ist das ebenfalls ein Signal. Die Leitlinien 07/2020 zu Verantwortlichem und Auftragsverarbeiter des Europäischen Datenschutzausschusses sind die Referenz, wenn du wissen willst, was „hinreichende Garantien“ in der Praxis bedeutet.
So antwortet Union AI: Die AVV-Seite veröffentlicht eine Zusammenfassung unseres Vertrags, mit Rollen, Unterauftragsverarbeitern, Übermittlungen, Sicherheit, Datenpannen und Audits. Den unterschriftsreifen Text schicken wir auf Anfrage per E-Mail, weil er noch juristisch geprüft wird und wir keine datierte Datei im Umlauf haben wollen. Für das, was in deinen Prompts steht, bist du der Verantwortliche; wir sind der Auftragsverarbeiter.
Siehst du jeden Unterauftragsverarbeiter, mit Region und Rechtsträger?
Ein Unterauftragsverarbeiter ist jeder Beteiligte, den dein Anbieter beauftragt und der mit deinen Daten in Berührung kommt: der Cloud-Anbieter, auf dem das Modell läuft, die Datenbank, der Zahlungsdienstleister, der E-Mail-Dienst. Nach Artikel 28 Absatz 2 darf dein Anbieter sie nur mit deiner Genehmigung einsetzen, und ist diese Genehmigung allgemein, muss er dich über Änderungen informieren, damit du widersprechen kannst.
Der EDSA hat das in der Stellungnahme 22/2024 verschärft, angenommen im Oktober 2024. Das Ergebnis: Verantwortliche sollten die Identität aller Auftragsverarbeiter und Unterauftragsverarbeiter entlang der Kette jederzeit griffbereit haben, unabhängig vom Risiko der Verarbeitung. Mit anderen Worten: Ein vages „wir arbeiten mit vertrauenswürdigen Cloud-Partnern“ reicht nicht.
Was eine gute Liste der Unterauftragsverarbeiter zeigt
- Den Rechtsträger, nicht nur eine Marke. „AWS“ ist eine Marke; nützlich ist, welches Unternehmen den Vertrag unterschrieben hat.
- Die Verarbeitungsregion für jeden Beteiligten.
- Die Rolle: was dieser Beteiligte tut und idealerweise, was er sehen kann.
- Das Land der Muttergesellschaft, denn die Rechtshoheit folgt dem Unternehmen, nicht dem Kabel.
Vorankündigung von Änderungen und Widerspruchsrecht
Frag, wie lange vorher du erfährst, dass ein neuer Unterauftragsverarbeiter dazukommt, und was passiert, wenn du widersprichst. Ohne Ausstiegsmöglichkeit ist ein Widerspruchsrecht nur Dekoration.
So antwortet Union AI: Unsere Seite mit den Unterauftragsverarbeitern nennt fünf Einträge: Scaleway für die KI-Inferenz und für Transaktions-E-Mails, Cloudflare für Hosting und CDN, Neon (Databricks) für die Datenbank in einer EU-Region und Stripe für Zahlungen über Stripe Payments Europe in Irland. Sie nennt für jeden das Land des Rechtsträgers und sagt, was jede Schicht von deinem Prompt sehen kann. Im AVV verpflichten wir uns, Änderungen mindestens 30 Tage vorher anzukündigen. Widersprichst du und wir finden keine Lösung, kannst du den Vertrag kündigen, und nicht verbrauchtes vorausbezahltes API-Guthaben wird erstattet.
Wo läuft die Inferenz, und wem gehört das Unternehmen?
Zwei Fragen, die Anbieter gern zu einer verschmelzen. Datenresidenz ist, wo die Maschine steht. Rechtshoheit ist, welcher Staat das Unternehmen zwingen kann, das sie kontrolliert. Ein EU-Rechenzentrum, das eine Tochter eines US-Unternehmens betreibt, bleibt für US-Recht erreichbar. Darum geht es in unserem Artikel über den US CLOUD Act und in der EU gehostete Daten.
Bei einem KI-Chatbot zählt vor allem die Zeile zur Inferenz: der Moment, in dem das Modell deinen Prompt liest und die Antwort schreibt. Diese Maschine hat deinen Text im Klartext im Arbeitsspeicher. Speicherung in Frankfurt bedeutet wenig, wenn die Inferenz in Virginia passiert. Den ganzen Weg einer Anfrage, Station für Station, beschreiben wir in wohin deine Prompts gehen: Datenresidenz für KI in der EU.
| Frage | Schwache Antwort | Starke Antwort |
|---|---|---|
| Wo läuft die Inferenz? | „Globale Infrastruktur“ | Eine benannte Region innerhalb der EU |
| Wer betreibt sie? | Ein Markenname | Ein Rechtsträger und sein Land |
| Welche Muttergesellschaften sitzen außerhalb der EU? | Nicht erwähnt | Aufgelistet, mit dem, was sie sehen können |
| Was wird über den Rest behauptet? | „Deine Daten verlassen nie die EU“ | Genau welche Teile in der EU sind und welche nicht |
So antwortet Union AI: Die gesamte KI-Inferenz läuft bei Scaleway, einem europäischen Unternehmen, auf Infrastruktur innerhalb der Europäischen Union. Prompts und Ausgaben gehen nie in die USA oder nach China. Das Hosting läuft in der EU-Region von Cloudflare und die Datenbank in einer EU-Region. Drei Beteiligte in unserer Kette (Cloudflare, Neon und Stripe) haben eine US-Muttergesellschaft, und die vollständige Liste mit Regionen und Rechtsträgern steht auf unserer Seite mit den Unterauftragsverarbeitern.
Welcher Übermittlungsmechanismus deckt die Teile außerhalb der EU ab?
Die DSGVO verlangt nicht, dass Daten in der EU bleiben. Sie verlangt eine gültige Grundlage für jede Übermittlung nach draußen. Die üblichen drei:
- Ein Angemessenheitsbeschluss für das Zielland.
- Das EU-US Data Privacy Framework, der Angemessenheitsbeschluss, den die Europäische Kommission am 10. Juli 2023 angenommen hat. Er gilt nur für US-Unternehmen, die sich zertifiziert haben.
- Standardvertragsklauseln (SCC), die Musterklauseln der Kommission, meist mit einem Transfer Impact Assessment.
Frag den Anbieter, welcher davon für jeden Beteiligten außerhalb der EU gilt, oder für jeden EU-Beteiligten mit ausländischer Muttergesellschaft. „Wir sind DSGVO-konform“ ist keine Antwort auf diese Frage.
So antwortet Union AI: Der AVV hält fest, dass die Standardvertragsklauseln der Kommission für die Anbieter von Hosting, Datenbank und Zahlungen mit US-Muttergesellschaft gelten, zusammen mit den zusätzlichen Maßnahmen, die diese Beteiligten treffen. Er sagt auch klar, dass wir nicht behaupten, damit sei jede Frage der Rechtshoheit erledigt.
Wird die KI mit deinen Eingaben trainiert?
Diese Zeile ist kritisch, aus einem Grund, den man leicht übersieht. Training mit deinen Prompts ist nicht nur ein Leck-Risiko. Es ändert den Zweck der Verarbeitung, und Zweckbindung ist einer der Grundsätze der DSGVO. Wird die E-Mail deines Kunden zu Trainingsdaten, musst du diesen Zweck in deiner eigenen Datenschutzerklärung erklären, und das kannst du vermutlich nicht.
Prüfe drei Stellen: die Nutzungsbedingungen, den AVV und jede Klausel zur „Produktverbesserung“. Such nach „Training“, „verbessern“ und „Verbesserung des Dienstes“, und lies jeden Treffer. Die Zusage muss in dem Vertrag stehen, den du unterschreibst.
So antwortet Union AI: Die Modelle laufen unter unserer Verwaltung und werden nicht mit Kundendaten trainiert. Die Datenschutzerklärung ergänzt, dass wir die Inhalte deiner Prompts und Antworten nicht nutzen, um Modelle zu trainieren oder zu verbessern, und sie weder verkaufen noch weitergeben. Ein eigenes Basismodell trainieren wir auch nicht: Wir betreiben veröffentlichte Open-Weight-Modelle. Nach dem Maßstab oben solltest du diese Zusage im Vertrag haben wollen, den du unterschreibst. Frag also dort danach, auch bei uns.
Wie lange werden Prompts, Antworten und Logs gespeichert?
Bei der Speicherdauer fliegen vage Anbieter auf. Der Grundsatz der Speicherbegrenzung in der DSGVO bedeutet, dass Daten nicht länger gespeichert werden dürfen, als es für ihren Zweck nötig ist. Du brauchst also eine Zahl für jede Art von Daten, kein allgemeines Versprechen.
Die drei Dinge, nach denen du fragen solltest
- Prompts und Antworten. Werden sie überhaupt gespeichert? Wie lange? Werden sie zur Missbrauchserkennung genutzt, und wer kann sie lesen?
- Request-Logs und Metadaten. Zeitstempel, Token-Zahlen, IP-Adressen. Auch Metadaten sind personenbezogene Daten, wenn sie mit einem Konto verknüpft sind.
- Löschung. Was passiert, wenn du eine Unterhaltung löschst, dein Konto schließt oder den Vertrag beendest? Artikel 28 Absatz 3 Buchstabe g verlangt am Ende Löschung oder Rückgabe.
So antwortet Union AI: Die Datenschutzerklärung nennt eine Frist pro Datenart. Prompts und Antworten werden bei der Bearbeitung einer Anfrage nur im Arbeitsspeicher gehalten und nicht gespeichert. Token-Zahlen, Stufe, Zeitstempel, Dauer und Fehlercode pro Anfrage bewahren wir 13 Monate für Abrechnung und Fehlersuche auf. Reroute-Ereignisse bewahren wir 13 Monate auf, wo möglich getrennt von deinem Konto. IP-Adresse und User-Agent bei der Anmeldung bewahren wir 90 Tage auf. Finanzunterlagen bleiben sieben Jahre, weil das Steuerrecht es so will. Der Chat zeigt außerdem deine früheren Unterhaltungen, damit du einen Faden wieder aufnehmen kannst, und du kannst eine Unterhaltung selbst löschen. Wenn der Chatverlauf für deine eigene Bewertung wichtig ist, lass dir die Details schriftlich geben, wie bei jedem Anbieter.
Welche Sicherheitszertifizierungen sollte ein Anbieter eines KI-Chatbots haben?
ISO 27001 ist eine internationale Norm für ein Informationssicherheits-Managementsystem, zertifiziert durch einen externen Auditor. SOC 2 ist ein Prüfbericht über Sicherheitskontrollen, verbreitet bei US-Anbietern. Keins von beiden verlangt die DSGVO. Beide sind nützliche Belege dafür, dass jemand anderes als der Anbieter selbst seine Sicherheitsversprechen geprüft hat.
Zwei Dinge solltest du beachten. Erstens: Wessen Zertifikat ist es? Ein Anbieter, der auf einem zertifizierten Cloud-Anbieter läuft, ist deshalb nicht selbst zertifiziert. Zweitens: Was ist im Geltungsbereich? Ein Zertifikat, das das Büronetz abdeckt, aber nicht das Produktivsystem, beweist wenig.
So antwortet Union AI: ehrlich gesagt, wir haben keins von beiden. Wir haben heute kein ISO-27001-Zertifikat und keinen SOC-2-Bericht. Was wir im AVV veröffentlichen, ist die Liste der Maßnahmen: Verschlüsselung bei der Übertragung und im Ruhezustand, Zugriff nur nach dem Need-to-know-Prinzip, API-Schlüssel nur als Hash gespeichert, Secrets in einem Key Vault statt im Code und regelmäßig getestete Datenbank-Backups. Der AVV gibt dir außerdem ein jährliches Audit durch eine unabhängige Stelle oder auf Anfrage unsere Berichte. Wenn deine Einkaufsrichtlinie ein Zertifikat verlangt, ist das eine echte Lücke. Gewichte sie auch so.
Hilft der Anbieter bei DSFA, Datenpannen und Betroffenenanfragen?
Eine Datenschutz-Folgenabschätzung (DSFA) ist nach Artikel 35 nötig, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Menschen mit sich bringt. Bei einem KI-Chatbot hängt das meist davon ab, was du hineingibst, nicht vom Chatbot. Öffentliche Berichte zusammenfassen ist ein geringes Risiko. Bewerbungen sichten nicht. Unser Artikel dazu, ob du Kundendaten in einen KI-Chatbot geben darfst, arbeitet diese Entscheidung für deine Seite der Vereinbarung durch.
Was du vom Anbieter brauchst, ist Mitwirkung: Fakten für die DSFA, schnelle Meldungen bei Datenpannen, damit du deine eigene 72-Stunden-Frist einhalten kannst, und Hilfe, wenn ein Kunde fragt, was mit seinen Daten passiert ist.
So antwortet Union AI: Im AVV verpflichten wir uns, dich bei einer Datenpanne unverzüglich zu informieren, mit dem, was du für deine eigene Meldung brauchst, und dich bei Betroffenenanfragen, einer DSFA und Fragen der Aufsichtsbehörde zu unterstützen, soweit man das von einem Auftragsverarbeiter vernünftigerweise verlangen kann.
Was kommt durch den AI Act dazu?
Für Käufer weniger, als viele befürchten. Die Transparenzpflichten in Artikel 50 des AI Act (KI-Verordnung) gelten ab dem 2. August 2026. Setzt du ein System ein, das mit Menschen spricht, müssen sie wissen, dass sie mit einer Maschine sprechen. Die Hinweise der Europäischen Kommission zu Artikel 50 sagen, dass das klar und ab der ersten Interaktion geschehen muss.
Für die Auswahl des Anbieters ist die praktische Frage einfach: Sagt dir der Anbieter, welches Modell du nutzt, damit du das weitergeben kannst?
So antwortet Union AI: Unsere Seite zur KI-Transparenz nennt das Open-Weight-Modell und die Lizenz hinter jeder Stufe und veröffentlicht den Systemprompt des Chats vollständig.
Union AI im Abgleich mit der Checkliste
Hier das ganze Bild in einer Tabelle. Hake dieselben Kästchen in der Checkliste oben mit dem Button „Union AI ausfüllen“ ab, und du bekommst dasselbe Ergebnis.
| Prüfpunkt | Gewichtung | Union AI |
|---|---|---|
| AVV nach Artikel 28 | Kritisch | Ja, Zusammenfassung veröffentlicht, unterschriftsreifer Text auf Anfrage |
| Kein Training mit Eingaben | Kritisch | Ja, auf der Seite der Unterauftragsverarbeiter und in der Datenschutzerklärung |
| Vollständige Liste der Unterauftragsverarbeiter | Kritisch | Ja, fünf Einträge mit Rolle, Region und Rechtsträger |
| Übermittlungsmechanismus benannt | Kritisch | Ja, SCC für die Beteiligten mit US-Muttergesellschaft |
| Vorankündigung, Widerspruchsrecht | Wichtig | Ja, 30 Tage, mit Kündigungsrecht |
| Inferenz innerhalb der EU | Wichtig | Ja |
| Speicherfrist pro Datenart | Wichtig | Ja, siehe Datenschutzerklärung |
| Löschung am Ende | Wichtig | Ja, außer gesetzlich vorgeschriebenen Finanzunterlagen |
| Meldung von Datenpannen | Wichtig | Ja |
| Logs dokumentiert | Nützlich | Ja, 13 Monate für Metadaten der Anfragen |
| Auditrechte | Nützlich | Ja, jährliches unabhängiges Audit oder Berichte |
| Unterstützung bei DSFA und Anfragen | Nützlich | Ja |
| ISO 27001 oder SOC 2 | Nützlich | Nein |
| Transparenz nach dem AI Act | Nützlich | Ja |
| Keine Muttergesellschaft außerhalb der EU in der Kette | Nützlich | Nein, drei US-Muttergesellschaften |
Das Chat-Abo kostet 13 € im Monat, bei jährlicher Zahlung 11 €, mit 2.000 Nachrichten inklusive; die Details stehen auf der Preisseite. Wenn du uns mit anderen vergleichst, macht die Rangliste europäischer KI-Chatbots dieselbe Art von Test quer über den Markt. Und wenn du ein Team von einem Verbraucher-Tool wegholst, beschreibt wie du dein Team von ChatGPT umziehst die Einführung.
So machst du diese Prüfung an einem Nachmittag
- Öffne den AVV des Anbieters. Kein AVV, keine personenbezogenen Daten. Fertig.
- Öffne die Liste der Unterauftragsverarbeiter. Zähle die Rechtsträger, die Regionen und die Muttergesellschaften außerhalb der EU.
- Durchsuche die Bedingungen nach „Training“. Lies jeden Treffer.
- Such die Tabelle mit den Speicherfristen. Eine Frist pro Datenart, sonst frag danach.
- Frag nach Zertifikaten und Audits. Wessen Zertifikat, welcher Geltungsbereich.
- Schreib deinen eigenen Absatz für die Datenschutzerklärung. Wenn du die Verarbeitung nicht ehrlich in drei Sätzen beschreiben kannst, hat der Anbieter dir nicht genug gegeben.
Mach die Prüfung auch bei uns. Ein Anbieter, der sich seiner Antworten sicher ist, sollte froh sein, dass du fragst.
Häufige Fragen
Gibt es einen DSGVO-zertifizierten KI-Chatbot?
Nicht so, wie Anbieter es manchmal andeuten. Die DSGVO kennt zwar Zertifizierungsverfahren, aber ein Siegel auf einer Website macht deine eigene Verarbeitung nicht rechtmäßig. Prüfen kannst du den Vertrag: einen Auftragsverarbeitungsvertrag, eine Liste der Unterauftragsverarbeiter, eine Klausel gegen Training, eine Speicherfrist und einen Übermittlungsmechanismus für jeden Beteiligten außerhalb der EU.
Was muss in einem AVV für einen KI-Chatbot stehen?
Artikel 28 DSGVO zählt es auf: Verarbeitung nur auf deine Weisung, Vertraulichkeit für das Personal, Sicherheitsmaßnahmen, Regeln für den Einsatz von Unterauftragsverarbeitern, Unterstützung bei Betroffenenanfragen und Datenschutz-Folgenabschätzungen, Löschung oder Rückgabe der Daten am Ende und Informationen für Audits. Bei einem KI-Chatbot achte zusätzlich auf eine ausdrückliche Klausel, dass deine Eingaben nicht zum Training von Modellen genutzt werden.
Woran erkenne ich, ob ein KI-Chatbot mit meinen Daten trainiert?
Durchsuche die Nutzungsbedingungen und den AVV nach den Wörtern Training, trainieren, verbessern und Verbesserung des Dienstes, und lies jeden Treffer. Ein Verzicht auf Training gehört in den Vertrag, den du unterschreibst, nicht nur auf eine Marketingseite. Verbraucherversionen großer KI-Produkte erlauben Training oft standardmäßig, Business-Versionen schließen es meist aus.
Wie lange darf ein KI-Chatbot meine Prompts nach der DSGVO speichern?
Die DSGVO nennt keine feste Zahl von Tagen. Sie verlangt, dass personenbezogene Daten nicht länger gespeichert werden, als es für den Zweck nötig ist. Der Anbieter muss also eine Frist nennen, und du musst sie begründen können. Ein Anbieter, der dir nicht sagen kann, wie lange Prompts, Antworten und Request-Logs gespeichert werden, fällt bei der Frage der Speicherbegrenzung glatt durch.
Brauche ich eine DSFA, bevor ich einen KI-Chatbot einführe?
Nur wenn die Verarbeitung voraussichtlich ein hohes Risiko für Menschen mit sich bringt. Artikel 35 DSGVO verknüpft das mit Dingen wie sensiblen Daten in großem Umfang, systematischer Überwachung und neuen Technologien. Viele Aufsichtsbehörden sehen neue KI-Anwendungen auf personenbezogenen Daten als Anlass, es zumindest zu prüfen. Ein guter Anbieter hilft dir bei der Folgenabschätzung, aber verantwortlich bist du als Verantwortlicher.
Hat Union AI ISO 27001 oder SOC 2?
Nein. Union AI hat heute weder eine ISO-27001-Zertifizierung noch einen SOC-2-Bericht. Was es bietet, ist eine veröffentlichte Liste der Sicherheitsmaßnahmen, einen Auftragsverarbeitungsvertrag mit Auditrechten und eine vollständige Liste der Unterauftragsverarbeiter. Wenn deine Einkaufsrichtlinie ein Zertifikat verlangt, ist das eine echte Lücke, und du solltest sie auch so gewichten.
Ist ein KI-Chatbot aus der EU automatisch DSGVO-konform?
Nein. Inferenz in der EU räumt die schwierigste Frage zur Datenübermittlung ab, aber du brauchst trotzdem eine Rechtsgrundlage, einen AVV, eine Antwort zum Training, eine Antwort zur Speicherdauer und eine Richtlinie, an die sich dein Team hält. Prüfe auch die Muttergesellschaften in der Kette, denn EU-Hosting unter einer US-Mutter fällt weiterhin unter US-Recht.