Résidence des données IA : où vont tes prompts ?
Ce que veut vraiment dire la résidence des données IA dans l’UE, pourquoi ce n’est pas la souveraineté, et comment vérifier où un fournisseur traite tes prompts.
Ton prompt part vers une machine, dans un bâtiment qui a une adresse. La résidence des données IA dans l’UE signifie que ce bâtiment se trouve dans l’Union européenne, et c’est un fait vérifiable. Ce n’est pas la même chose que la souveraineté, qui porte sur le gouvernement capable de contraindre l’entreprise propriétaire de la machine, et la plupart des fournisseurs sont ravis de te laisser confondre les deux.
Union AI fait tourner toute l’inférence IA sur une infrastructure située dans l’Union européenne. Notre hébergement, notre base de données et notre traitement des paiements font intervenir des entreprises dont les maisons mères sont américaines, donc nous ne te disons pas qu’aucune donnée ne quitte jamais l’UE. Cette phrase résume tout l’article : la résidence est une propriété réelle et utile, et elle reste bien en deçà de ce que le mot souverain laisse entendre.
Mes données quittent-elles l’UE quand j’utilise une API d’IA ?
Il n’y a pas de réponse unique, parce que « mes données » recouvre au moins quatre choses différentes, qui ne voyagent pas de la même façon. Les distinguer est le moyen le plus rapide de dépasser le discours marketing.
| Données | Ce que c’est | Où elles vont chez Union AI |
|---|---|---|
| Prompt et réponse | Le texte que tu envoies et la réponse que le modèle écrit | Traités dans l’Union européenne, jamais aux États-Unis ni en Chine |
| Données de compte et d’usage | Ton compte, ton solde, le nombre de tokens, les horodatages | Une région de l’UE, gérée par une entreprise à maison mère américaine |
| Données de facturation | Nom, e-mail, numéro de TVA, données de paiement | Traitement dans l’UE, maison mère américaine |
| Trafic en transit | La requête chiffrée en route vers nous | Via la périphérie de Cloudflare, dans sa région UE |
La plupart des fournisseurs répondent à la question avec la première ligne et s’arrêtent là. C’est la ligne qui compte le plus, parce que c’est là que ton contrat client, ta note sur un patient ou ton code non publié sont réellement lus. C’est aussi la ligne sur laquelle il est le plus facile d’être honnête, ce qui rend le silence sur les trois autres révélateur.
Résidence des données, souveraineté et juridiction : trois choses différentes
La résidence des données, c’est la géographie. Elle répond à la question : dans quel pays se trouve le matériel qui stocke ou traite ces données ? C’est vérifiable, et un fournisseur qui refuse d’y répondre t’apprend déjà quelque chose.
La juridiction, c’est la portée juridique. Elle répond à la question : quels tribunaux et quelles administrations peuvent adresser une injonction contraignante à l’entreprise qui contrôle ce matériel ? La juridiction suit l’entreprise, pas le câble.
La souveraineté des données, c’est l’affirmation que les réponses aux deux questions tombent au même endroit, et qu’aucune autorité étrangère ne peut accéder à tes données. C’est la plus forte des trois affirmations, et c’est celle que font le plus souvent des entreprises incapables de la tenir.
La région n’est pas la juridiction. Une maison mère américaine relève du CLOUD Act : ça ne change rien à l’endroit où tes prompts sont traités, mais ça change ce que quiconque peut honnêtement promettre à leur sujet.
Au sens plein, la souveraineté compte plus de couches que ces deux-là, et l’article sur l’IA souveraine européenne les décortique toutes les quatre. C’est pour cette distinction que notre page des sous-traitants ultérieurs liste trois acteurs à maison mère américaine au lieu de les cacher derrière un drapeau européen. Une liste qui omet les lignes gênantes, ce n’est pas de la transparence, c’est de la publicité.
Le CLOUD Act américain atteint-il les données stockées en Europe ?
Oui, en principe. Le Clarifying Lawful Overseas Use of Data Act de 2018 permet aux autorités américaines d’exiger d’un fournisseur soumis à la juridiction américaine qu’il produise les données en sa possession, sous sa garde ou sous son contrôle, où qu’elles soient stockées dans le monde. Un datacenter à Francfort ne met pas les données hors de portée si l’exploitant est une entreprise américaine ou la filiale d’une entreprise américaine.
Ce que ça veut dire en pratique
Ça ne veut pas dire que tes prompts sont lus. Ça veut dire que la question juridique « qui pourrait être contraint de remettre ça ? » n’a pas la même réponse que la question technique « où est-ce que ça tourne ? », et que tu dois répondre aux deux avant de signer quoi que ce soit.
Pour la plupart des équipes, la conséquence pratique est limitée. Si tu traites des données d’entreprise ordinaires, l’exposition est un risque à documenter, pas une raison de paniquer. Si tu manipules des dossiers médicaux, des dossiers juridiques, des secrets d’affaires ou quoi que ce soit couvert par le secret professionnel, la réponse à la question de la juridiction fait partie de ton argumentaire de conformité, et tes clients finiront par te la demander par écrit.
Ce qui réduit vraiment l’exposition
Quatre choses, à peu près par ordre d’efficacité :
- Moins d’acteurs à maison mère étrangère sur le trajet. Chaque acteur retiré, c’est une cible d’injonction en moins.
- Séparer le contenu et l’identité. Notre fournisseur d’inférence voit le prompt mais pas qui l’a envoyé. Notre base de données sait qui tu es mais pas ce que tu as demandé.
- Une conservation courte. Des données qui n’existent plus ne peuvent pas être produites.
- Un chiffrement dont tu détiens les clés, quand la charge de travail le permet. L’inférence est justement la charge où ce n’est généralement pas le cas, parce que le modèle doit lire le texte.
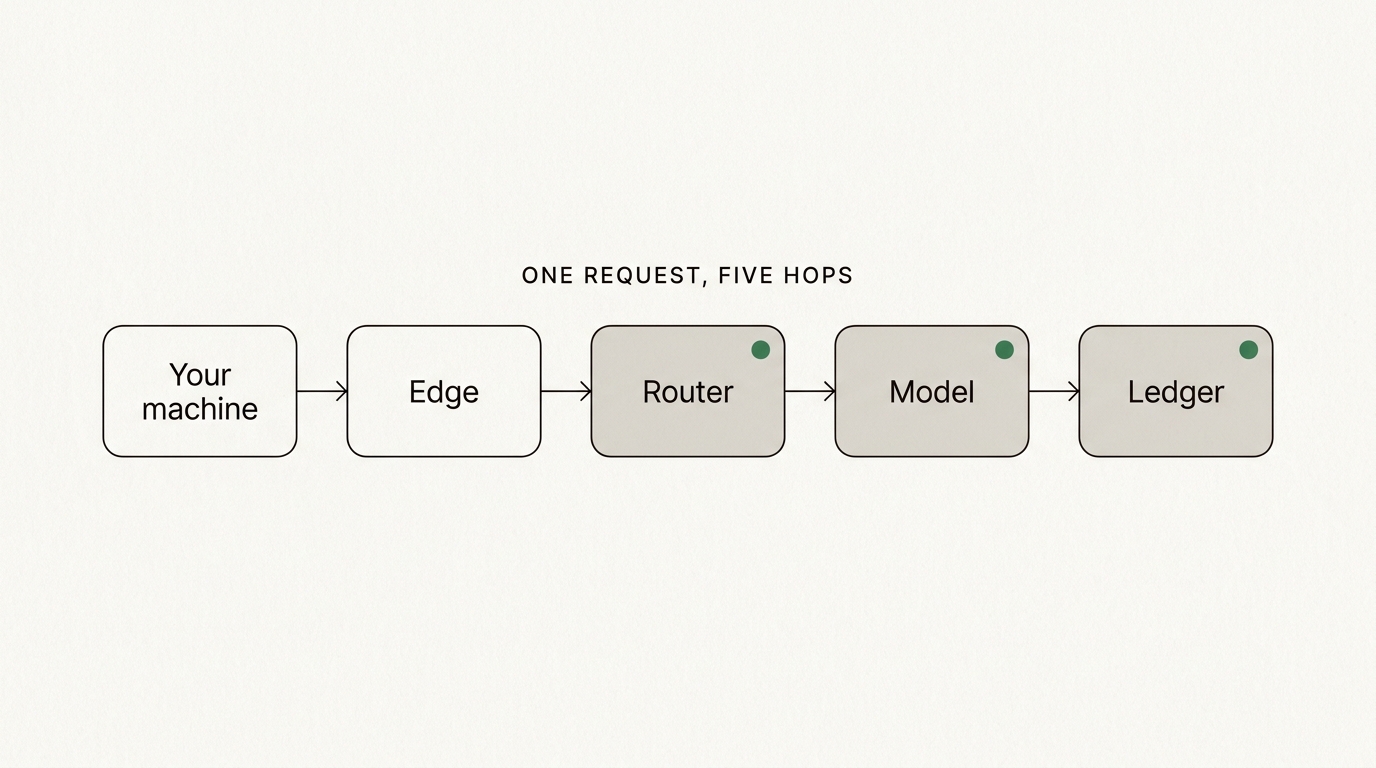
Ta machine
Là où tu te trouves
- Peut lire
- Le prompt en clair, avant que quoi que ce soit ne le chiffre.
- Ne peut pas lire
- Rien. C’est la seule étape que tu contrôles entièrement.
Chaque étape après ta propre machine se déroule dans l’Union européenne, et seul le modèle lit ton prompt.
Quelles étapes d’une requête peuvent lire ton prompt ?
Cinq étapes, et une seule lit le texte. Les parcourir, c’est la différence entre une affirmation et une compréhension.
Ta machine détient le prompt en clair avant que quoi que ce soit ne le chiffre. La bordure termine le TLS, donc ta requête passe par la mémoire de cette machine, et rien n’y est mis en cache. Notre routeur voit ta clé, ton solde et le niveau demandé, et transmet le prompt sans l’enregistrer. Le modèle lit le prompt et écrit la réponse, sur une infrastructure située dans l’Union européenne, sans savoir qui tu es. Le registre enregistre le nombre de tokens, un horodatage et un prix, jamais le contenu.
La bordure tourne dans la région UE de Cloudflare : l’étape qui termine TLS se trouve donc, elle aussi, dans l’Union européenne. La liste complète des acteurs, avec leur région et l’entité derrière chacun, figure sur la page des sous-traitants ultérieurs.
Que dois-tu savoir sur ton fournisseur d’IA selon le RGPD ?
Plus que ce que la plupart des acheteurs demandent. Au sens du RGPD, tu es généralement le responsable du traitement et ton fournisseur d’IA est un sous-traitant : tu dois donc à tes propres utilisateurs une réponse sur qui traite leurs données, où, et sur quelle base légale. Trois choses concrètes en découlent.
Il te faut un accord de traitement des données qui nomme les rôles et les garanties. Le nôtre est publié en entier sur la page DPA, pas envoyé sur demande après un rendez-vous commercial. Il te faut une liste à jour des sous-traitants ultérieurs, avec un droit d’opposition avant l’ajout d’un nouvel acteur. Et tu dois savoir si les prompts servent à l’entraînement, parce que ça change la finalité du traitement, pas seulement le risque.
Quelles données tu peux mettre dans un outil d’IA est une question distincte de l’endroit où cet outil tourne. Elle est traitée, avec une politique d’usage à copier, dans ChatGPT est-il conforme au RGPD pour les données d’entreprise.
Les régulateurs sont encore en train de préciser comment le RGPD s’applique aux modèles eux-mêmes. L’avis 28/2024 du Comité européen de la protection des données sur certains aspects des modèles d’IA, adopté en décembre 2024, précise quand un modèle entraîné sur des données personnelles peut être considéré comme anonyme et quand l’intérêt légitime peut servir de base légale. Sa réponse récurrente, c’est que ça s’apprécie au cas par cas, ce qui est frustrant et néanmoins juste. Quiconque te vend une garantie de conformité en une ligne te vend une histoire.
Ce qui a changé le 2 août 2026 avec l’AI Act
Les obligations de transparence de l’article 50 de l’AI Act (règlement européen sur l’IA), le règlement (UE) 2024/1689, s’appliquent depuis le 2 août 2026. Si tu construis un système qui converse avec des personnes, tu as désormais l’obligation légale de t’assurer qu’elles savent qu’elles parlent à une machine.
Les lignes directrices de la Commission européenne sur les obligations de transparence de l’article 50 sont précises sur la manière : les utilisateurs doivent en être informés dès le début de la première interaction, de façon claire et reconnaissable. Une ligne enfouie dans tes conditions générales ne compte pas. Une mention que seul un développeur reconnaîtrait non plus.
La barre est basse et mérite d’être franchie proprement. C’est aussi le bon moment pour vérifier ce que ton fournisseur dira à tes utilisateurs sur le modèle derrière la réponse. Nous publions le modèle, la licence et le prompt système de chaque niveau sur notre page de transparence de l’IA, pour que tu puisses transmettre l’information au lieu de la deviner.
Comment vérifier en dix minutes les promesses de résidence d’un fournisseur
Fais-le aussi avec nous. Une affirmation que tu ne peux pas vérifier, tu ne devrais pas la répéter à tes propres clients.
- Trouve la liste des sous-traitants ultérieurs. S’il n’y en a pas, arrête-toi là. Tout sous-traitant sérieux en publie une.
- Cherche la colonne région et la colonne entité. Une liste avec des régions mais sans entités juridiques cache précisément ce qui compte.
- Compte les maisons mères hors de l’UE. Pas pour les disqualifier, mais pour connaître le chiffre.
- Lis la clause sur l’entraînement dans les conditions. Cherche « entraîn » et « train », et lis chaque résultat.
- Demande des preuves par requête. Nous renvoyons le niveau dans chaque réponse de l’API, avec le nombre de tokens et le coût de la requête, et la documentation liste tous les en-têtes.
- Vérifie la conservation. Combien de temps les prompts sont-ils conservés, par qui, et peux-tu la désactiver ?
Dix minutes de cet exercice valent mieux qu’une heure à lire la page souveraineté d’un fournisseur, parce que les réponses sont structurelles. Elles ne changent pas avec le texte marketing.
Ce que nous affirmons, et ce que nous refusons d’affirmer
Nous affirmons que toute l’inférence IA tourne dans l’Union européenne, que tes prompts et les réponses ne partent jamais aux États-Unis ni en Chine, et que les modèles tournent sous notre gestion et ne sont jamais entraînés sur les données des clients.
Nous n’affirmons pas qu’aucune donnée ne quitte l’UE, parce que l’hébergement, la base de données et les paiements sont sur le trajet. Nous ne revendiquons pas une pile entièrement souveraine, et nous ne prétendons pas échapper au CLOUD Act. Techniquement, on peut placer chaque couche en Europe. Ce n’est pas possible aujourd’hui en le faisant tourner de façon fiable et aux prix de notre page des tarifs. Si ça change, nous bougerons, et nous le dirons.
Si c’est l’aspect financier que tu examines ensuite, l’article sur ce que coûte vraiment une API d’IA au token applique le même test d’honnêteté aux prix plutôt qu’à la géographie.
Questions fréquentes
Quelle est la différence entre résidence des données et souveraineté des données ?
La résidence des données est une question de géographie : dans quel pays se trouve la machine qui traite tes données. La souveraineté des données est une question de juridiction : quel gouvernement peut contraindre l’entreprise qui contrôle cette machine. Un jeu de données peut se trouver dans un datacenter européen et rester accessible à une autorité étrangère si l’exploitant a une maison mère à l’étranger.
Le CLOUD Act américain s’applique-t-il aux données stockées en Europe ?
En principe, oui. Le CLOUD Act permet aux autorités américaines d’exiger des fournisseurs soumis à la juridiction américaine qu’ils produisent les données en leur possession, sous leur garde ou sous leur contrôle, quel que soit l’endroit où elles sont stockées. Stocker des données à Francfort ou à Amsterdam ne les met pas, à lui seul, hors de portée si l’exploitant est une entreprise américaine ou la filiale d’une entreprise américaine.
Un fournisseur d’IA américain peut-il être conforme au RGPD ?
Oui, c’est possible. La conformité au RGPD dépend des contrats, des garanties de transfert, de la limitation des finalités et de la sécurité, pas seulement de la géographie. Ce que la géographie change, c’est ton exposition aux demandes d’accès étrangères et la facilité avec laquelle tu peux expliquer ta configuration à une autorité de protection des données ou à un client.
Comment prouver à un auditeur où sont traitées mes requêtes IA ?
Demande au fournisseur une liste écrite de ses sous-traitants ultérieurs avec une région de traitement pour chacun, un accord de traitement des données (DPA), et un en-tête de réponse ou une entrée de journal qui indique la région pour chaque requête. Une affirmation sur une page marketing n’est pas une preuve. Un DPA signé et des preuves par requête, si.
Le RGPD impose-t-il la résidence des données dans l’UE ?
Non. Le RGPD n’exige pas que les données personnelles restent dans l’UE ; il encadre leur transfert hors de l’UE et l’autorise avec les bonnes garanties, comme une décision d’adéquation ou des clauses contractuelles types. Garder le traitement dans l’UE permet d’avoir une documentation courte et facile à expliquer, ce n’est pas une obligation légale en soi.
Quelle est la différence entre un hébergement dans l’UE et une entreprise de l’UE ?
L’hébergement dans l’UE est une question de géographie : le matériel se trouve dans un État membre. Une entreprise de l’UE est une question de juridiction : quels tribunaux et quelles administrations peuvent contraindre l’exploitant. Une région européenne gérée par une entreprise dont la maison mère est américaine te donne le premier sans le second, et seul le second répond à la question de l’accès étranger.