Datos de clientes en un chatbot de IA: guía RGPD
Sí, si superas seis comprobaciones del RGPD: datos personales, categorías especiales, finalidad, contrato de encargo, transferencias y conservación. Paso a paso.
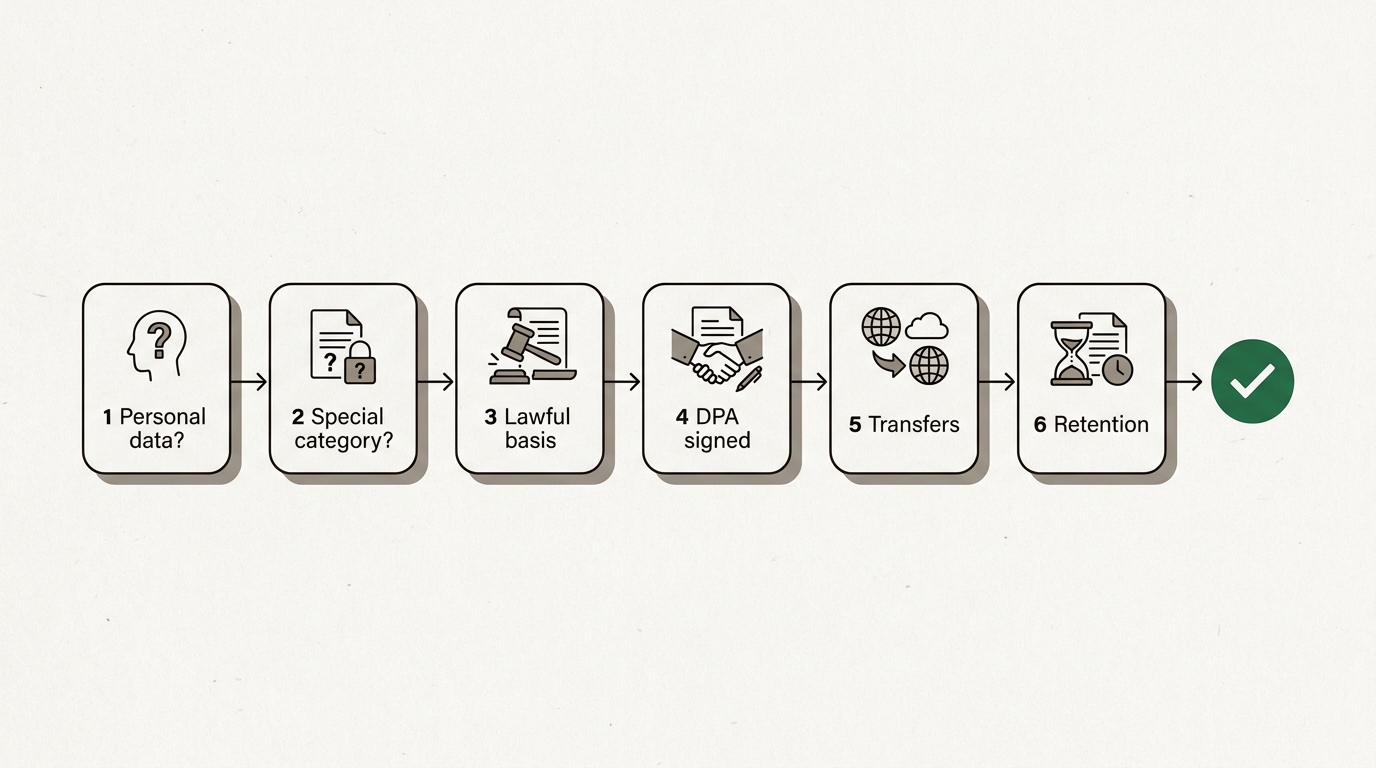
Sí, puedes meter legalmente datos de clientes en un chatbot de IA, pero solo cuando se cumplen a la vez unas pocas condiciones del RGPD. Los datos no pueden ser de categoría especial, como los de salud o religión. La tarea de IA tiene que servir a la finalidad para la que recogiste los datos. Tu organización necesita un contrato de encargo del tratamiento firmado con el proveedor que excluya el entrenamiento con lo que introduces. Y tienes que saber dónde se tratan los datos y cuánto tiempo se conservan. Si falla una, la respuesta es no, uses la herramienta que uses.
Ese es el artículo entero en un párrafo. El resto es el orden en que conviene comprobar esas cosas, por qué importa el orden y qué hacer cuando la respuesta es «todavía no». Esto es información general, no asesoramiento jurídico. Tu delegado de protección de datos y tus propios contratos tienen la última palabra.
¿Son siquiera datos personales?
Empieza por aquí, porque mucho de lo que la gente pega no son datos personales, y el RGPD solo se aplica a lo que sí lo es. El artículo 4 del RGPD define los datos personales como toda información sobre una persona física identificada o identificable. La palabra clave es «identificable».
Un nombre y un correo electrónico son evidentes. Menos evidentes: un número de pedido, un identificador de cliente, una dirección IP o una descripción como «la dentista de Utrecht que se quejó dos veces de la factura 4471». Si alguien pudiera averiguar razonablemente de quién se trata, son datos personales. Los datos de una empresa sobre su actividad no son datos personales, pero el nombre de la persona que firmó el contrato sí.
La prueba útil está en el considerando 26 del RGPD: se tienen en cuenta todos los medios que «razonablemente» puedan utilizarse para identificar a alguien, incluidos el coste y el tiempo. El texto que supera esa prueba es anónimo, y el RGPD no se le aplica en absoluto.
Así que el primer paso es práctico, no jurídico. Mira lo que estás a punto de pegar y pregúntate si la tarea necesita las partes que identifican a alguien.
Anonimiza o seudonimiza primero
La mayoría de las tareas con un chatbot no necesitan el nombre. Resumir una queja, encontrar el patrón en treinta tickets de soporte, reescribir una respuesta torpe: todo eso funciona con «Cliente A» en lugar de «Marieke de Vries».
Aquí importan dos términos, y no son lo mismo.
| Seudonimizado | Anonimizado | |
|---|---|---|
| Qué haces | Sustituyes los identificadores por marcadores y guardas la clave | Eliminas o generalizas hasta que nadie pueda reidentificar |
| ¿Se puede volver a vincular? | Sí, con la clave que guardaste | No, por ningún medio razonablemente probable |
| ¿Siguen siendo datos personales? | Sí | No |
| ¿Se aplica el RGPD? | Sí, pero el riesgo es menor | No |
| Uso típico con un chatbot | Redactar una respuesta que personalizarás después | Analizar temas comunes en los tickets |
La seudonimización es una garantía que el RGPD premia expresamente. Las directrices 01/2025 del CEPD sobre seudonimización explican cuándo funciona y cuándo no. En resumen: solo ayuda si la clave se queda contigo y si el texto restante no identifica a la persona por sí solo. «Un cliente de 34 años de un pueblo de 300 habitantes que va en silla de ruedas» no lleva ningún nombre y sigue siendo un dato personal.
¿Son categorías especiales de datos?
Si los datos revelan salud, origen étnico o racial, opiniones políticas, convicciones religiosas o filosóficas, afiliación sindical, datos genéticos o biométricos, o la vida sexual u orientación sexual de alguien, son categorías especiales de datos según el artículo 9 del RGPD. Su tratamiento está prohibido salvo que se aplique una de las pocas excepciones previstas. Las condenas penales reciben un trato parecido en el artículo 10.
Esto afecta a más material cotidiano de lo que la gente cree. Un ticket de soporte que dice «no pude pagar porque estaba en el hospital» contiene datos de salud. Pedir una sala de oración en un evento revela la religión. Una nota de recursos humanos sobre una baja por enfermedad también son datos de salud.
Para el uso con chatbots, la respuesta práctica es sencilla: déjalos fuera de las herramientas generalistas. No porque nunca pueda ser lícito, sino porque hacerlo lícito exige una excepción que puedas señalar, una evaluación de impacto relativa a la protección de datos (EIPD) según el artículo 35 y, normalmente, una herramienta configurada específicamente para ello. Eso es un proyecto, no un prompt.
La autoridad neerlandesa de protección de datos, la Autoriteit Persoonsgegevens, lo ilustró con un caso real en su aviso de agosto de 2024 sobre los chatbots de IA. Un empleado de una consulta de medicina general había introducido datos médicos de pacientes en un chatbot, en contra de los acuerdos de la propia consulta.
Los datos médicos son datos muy sensibles y, por algo, la ley les da una protección adicional.
Esa frase es del aviso de la autoridad. La misma página describe a un empleado de una empresa de telecomunicaciones que introdujo un archivo de direcciones de clientes en un chatbot. Los dos casos se notificaron como brechas de datos personales.
¿Tienes base jurídica y encaja el uso de la IA con la finalidad?
Esta es la parte a la que la gente da demasiadas vueltas. Usar una herramienta de IA no necesita una base jurídica propia si solo te ayuda a hacer el trabajo para el que ya tenías una base. Según el artículo 6 del RGPD, ya te apoyas en algo para tratar los datos de ese cliente: normalmente la ejecución de un contrato, una obligación legal o el interés legítimo. Redactar con un chatbot la respuesta a su ticket es el mismo tratamiento, hecho con otra herramienta.
El problema empieza cuando el uso de la IA es una finalidad nueva. Ahí es donde muerde la limitación de la finalidad. El artículo 6.4 enumera lo que debes sopesar cuando reutilizas datos para otra cosa:
- La relación entre la finalidad original y la nueva.
- El contexto en que recogiste los datos y lo que el cliente esperaría razonablemente.
- La naturaleza de los datos, sobre todo si son categorías especiales.
- Las posibles consecuencias para las personas afectadas.
- Las garantías, como el cifrado o la seudonimización.
Dos ejemplos marcan bien la línea. Responder a la pregunta de un cliente con ayuda de la IA: misma finalidad, sin problema. Meter cinco años de tickets de soporte en un modelo para puntuar qué clientes tienen más probabilidad de irse y luego bombardearlos con ofertas: una finalidad nueva, y una que la mayoría de los clientes no esperaría. Ese segundo caso necesita un análisis de compatibilidad por escrito o una base nueva, y posiblemente una EIPD.
Si el resultado de un chatbot va a decidir algo sobre una persona con efectos jurídicos o igual de significativos, como rechazar una reclamación de reembolso o una solicitud, entra en juego también el artículo 22 sobre decisiones automatizadas. Mantén en el proceso a una persona que lea de verdad el caso, no a alguien que se limite a pulsar «aprobar».
Y luego está la transparencia. Los artículos 13 y 14 exigen que tu política de privacidad indique las categorías de destinatarios de los datos personales. Si un proveedor de IA trata datos de clientes por tu cuenta, eso tiene que figurar ahí. Si no puedes escribir ese párrafo con honestidad, ya has encontrado tu punto débil.
Antes de pasar a las comprobaciones contractuales, prueba tu propio caso en el asistente de abajo. Hace las preguntas en el orden en que las haría un delegado de protección de datos y se detiene en el primer obstáculo real.
RGPD, art. 4.1
¿Podría alguien vincular el texto a una persona real?
Cuentan los nombres y los correos, pero también los números de pedido, un número de teléfono o una descripción lo bastante detallada como para señalar a un cliente concreto.
Orientativo, no es asesoramiento jurídico. Sigue el orden en que un delegado de protección de datos haría las preguntas; tu propio delegado y tus propios contratos tienen la última palabra.
¿Hay un contrato de encargo del tratamiento con el proveedor?
Una vez que los datos y la finalidad están en orden, la pregunta pasa a la herramienta. Cuando un proveedor trata datos personales por tu cuenta, tú eres el responsable del tratamiento y el proveedor es el encargado del tratamiento. El artículo 28 exige un contrato por escrito entre ambos y establece lo que debe decir. Entre otras cosas, el encargado solo puede actuar siguiendo tus instrucciones documentadas.
Esa cláusula zanja la cuestión del entrenamiento. Si un proveedor usa los mensajes de tus clientes para entrenar sus propios modelos, persigue una finalidad propia, no la tuya. Un encargado que hace eso no se está comportando como un encargado. Así que busca dos cosas en las condiciones que has firmado de verdad:
- Un contrato de encargo del tratamiento (DPA) entre tu organización y el proveedor. Una cuenta personal de la misma marca no cuenta, porque tu empresa no es parte de ella.
- Una exclusión explícita del entrenamiento con lo que introduces y lo que obtienes. Busca en las condiciones «train» y «improve» (o «entrenar» y «mejorar») y lee cada resultado.
Aquí es también donde se nota la separación entre tipos de plan. Los planes para consumidores rara vez ofrecen un DPA. Los planes de empresa normalmente sí. Qué proveedores ofrecen qué, y cómo compararlos, es el tema de nuestra guía para elegir un chatbot de IA para empresas que cumpla el RGPD. La diferencia entre las cuentas de consumidor y de empresa de los grandes proveedores estadounidenses está en ¿cumple ChatGPT el RGPD?.
¿Adónde van los datos y quién más los ve?
Un encargado puede recurrir a sus propios subencargados: un alojamiento en la nube, una base de datos, un proveedor de pagos. El artículo 28 exige tu autorización para ello, lo que en la práctica significa que el proveedor publica una lista y te avisa de los cambios. Pide esa lista con tres columnas: la parte, la región del tratamiento y la entidad jurídica.
La región responde a la pregunta de la transferencia internacional. El capítulo V del RGPD, que empieza en el artículo 44, solo permite que los datos personales salgan del Espacio Económico Europeo con un mecanismo de transferencia. Los habituales son una decisión de adecuación, como el Marco de Privacidad de Datos UE-EE. UU. para las empresas estadounidenses certificadas, o las cláusulas contractuales tipo (CCT). Si los datos se tratan dentro de la UE o el EEE, no necesitas ninguno para ese salto.
La entidad responde a otra pregunta: qué gobiernos pueden obligar a dar acceso. A una matriz estadounidense se le puede ordenar que entregue los datos que guarda su filial europea, que es lo que desgrana el artículo sobre el CLOUD Act y los datos en la UE. Es un riesgo que hay que evaluar y documentar, no una prohibición automática.
Siendo honestos con nuestra propia cadena: en Union AI toda la inferencia de IA se ejecuta en infraestructura dentro de la Unión Europea, los prompts y las respuestas nunca van a Estados Unidos ni a China, y los modelos no se entrenan con datos de clientes. Pero nuestra lista de subencargados también muestra tres partes con una entidad matriz estadounidense, para el alojamiento, la base de datos y los pagos. Decir «ningún dato sale de la UE» sería falso, así que no lo decimos. Tienes una vista salto a salto de lo que ve cada capa en adónde van tus prompts.
¿Cuánto tiempo se conservan?
La limitación del plazo de conservación, en el artículo 5.1.e, dice que no conserves los datos personales más tiempo del necesario. Eso vale también para el chatbot. Hay tres sitios que pueden guardar una copia de lo que pegaste:
El historial de chat
La mayoría de las herramientas de chat guardan tus conversaciones hasta que las borras. Si un chat contiene la queja de un cliente con su nombre, ese chat es ahora un registro en un sistema que tu política de conservación probablemente no menciona. Borra los chats con datos de clientes cuando termines la tarea, o elige una herramienta en la que puedas hacer que el historial caduque.
Los registros del proveedor
Algunos proveedores guardan los prompts durante un número fijo de días para vigilar abusos, aunque tengas el historial desactivado. Ese plazo debería figurar en el DPA. Si no está, pregunta.
Tus propios registros
El artículo 30 exige un registro de las actividades de tratamiento. Añade la herramienta de IA: qué datos entran, con qué finalidad, qué proveedor, qué mecanismo de transferencia, qué plazo de conservación. Es una fila en una hoja de cálculo, y es la primera fila que pide una autoridad de control.
¿Y si ya han ido datos de clientes a la herramienta equivocada?
Trátalo como una posible brecha de datos personales. El aviso de la autoridad neerlandesa es explícito: si un empleado introduce datos personales en un chatbot en contra de los acuerdos de la organización, es una brecha de datos personales. Según el artículo 33, tienes 72 horas desde que tienes constancia de ella para notificarla a tu autoridad de protección de datos (en España, la AEPD), salvo que sea improbable que la brecha suponga un riesgo para las personas.
Qué hacer, por orden:
- Averigua qué ha entrado. Qué datos, de cuántas personas, en qué herramienta y en qué cuenta.
- Intenta borrarlo. Borra el chat y pide por escrito al proveedor que elimine cualquier copia.
- Evalúa el riesgo. Un nombre de pila en una pregunta inofensiva no es lo mismo que un archivo de direcciones o una nota médica.
- Notifica si hace falta. A la autoridad en un plazo de 72 horas, y también a los clientes afectados cuando el riesgo es alto.
- Corrige la causa. Normalmente eso significa dar a la gente una herramienta aprobada, porque si alguien usó la gratuita es porque no tenía otra.
Ese último punto es la verdadera lección de los casos de la autoridad. Las prohibiciones no impiden que se pegue información; la desplazan al móvil. Por qué las empresas bloquean los chatbots, y qué pueden hacer los empleados en su lugar, lo explicamos en no puedo usar ChatGPT en el trabajo.
Una lista de comprobación en una pantalla para tu equipo
Imprímela o pégala en tu manual, junto a tu política de IA.
| Comprobación | RGPD | Se supera cuando |
|---|---|---|
| ¿Datos personales? | Art. 4.1, considerando 26 | Has quitado los identificadores, o los necesitas para esta tarea |
| ¿Categoría especial? | Arts. 9 y 10 | No hay ninguna, o hay una excepción documentada más una EIPD |
| Finalidad | Arts. 6.1 y 6.4 | Es el mismo trabajo para el que recogiste los datos, o hay un análisis de compatibilidad por escrito |
| Contrato de encargo del tratamiento | Art. 28 | Firmado por tu organización, con el entrenamiento excluido |
| Transferencias | Arts. 44 a 46 | Tratamiento en la UE o el EEE, o un mecanismo de transferencia identificado |
| Conservación | Arts. 5.1.e y 30 | Conoces el plazo y figura en tus registros |
Si todas las filas se superan, pisas terreno firme. Si alguna dice «no lo sé», esa es tu siguiente tarea, no un motivo para renunciar a la IA.
Dónde encaja un plan de chat europeo
Un proveedor que ejecuta la inferencia en la Unión Europea elimina la fila de las transferencias para la parte que ve tus prompts, y acorta el párrafo de la política de privacidad. No hace nada por las otras cinco filas. Sigues siendo tú quien decide qué entra y por qué.
El plan de chat de Union AI cuesta 13 € al mes, u 11 € al mes si pagas el año por adelantado (consulta los precios), funciona con modelos open-weight en infraestructura europea e incluye un contrato de encargo del tratamiento y ningún entrenamiento con tus datos. Si vas a pasar un equipo desde otra herramienta, los pasos prácticos están en cómo dejar ChatGPT. Acabes con la herramienta que acabes, las comprobaciones de arriba te tocan a ti. Ningún proveedor puede hacerlas por ti.
Preguntas frecuentes
¿Puedo usar datos de clientes en ChatGPT?
Solo en una configuración de empresa en la que tu organización haya firmado un contrato de encargo del tratamiento con el proveedor, el entrenamiento con lo que introduces esté excluido y la tarea encaje con la finalidad para la que recogiste los datos. Una cuenta personal de ChatGPT ya no supera por sí sola la comprobación del contrato de encargo. La autoridad neerlandesa de protección de datos ha tratado como brecha de datos personales el hecho de pegar datos de clientes en chatbots en contra de las normas de la empresa.
¿Siguen siendo datos personales los datos seudonimizados según el RGPD?
Sí. El considerando 26 del RGPD dice que los datos seudonimizados que pueden atribuirse a una persona mediante información adicional siguen siendo información sobre una persona identificable. Sustituir los nombres por marcadores reduce el riesgo y cuenta como garantía, pero no saca los datos del RGPD. Solo son anónimos los datos que ya no pueden vincularse a nadie por medios razonablemente probables.
¿Qué base jurídica necesito para tratar datos personales con IA?
Normalmente la misma en la que ya te apoyas para la tarea de fondo, como la ejecución de un contrato o el interés legítimo del artículo 6 del RGPD. La herramienta de IA no necesita una base propia si solo te ayuda a hacer el trabajo para el que recogiste los datos. Si el uso de la IA es una finalidad nueva, como perfilar a antiguos clientes para ventas, necesitas un análisis de compatibilidad según el artículo 6.4 o una base nueva.
¿Necesito una evaluación de impacto antes de usar un chatbot de IA con datos de clientes?
No para todos los usos. El artículo 35 del RGPD exige una evaluación de impacto relativa a la protección de datos cuando es probable que el tratamiento entrañe un alto riesgo, por ejemplo con categorías especiales de datos a gran escala, evaluación sistemática de personas o decisiones automatizadas con efectos reales. Muchas autoridades de control incluyen las nuevas tecnologías entre los factores que apuntan a una EIPD, así que conviene hacer un breve análisis previo documentado aunque la respuesta sea que no.
¿Qué pasa si un empleado pega datos de clientes en un chatbot gratuito?
Probablemente es una brecha de datos personales. La organización tiene que evaluar el riesgo y, si es probable que la brecha ponga en riesgo a las personas, notificarla a su autoridad de protección de datos en un plazo de 72 horas según el artículo 33 del RGPD, y a veces también a los clientes. La autoridad neerlandesa ha recibido notificaciones de brechas justo por esto, entre ellas la de una consulta de medicina general que introdujo datos de pacientes en un chatbot.
¿Es legal meter datos de salud en un chatbot de IA?
Los datos de salud son una categoría especial según el artículo 9 del RGPD, así que su tratamiento está prohibido salvo que se aplique una de las excepciones previstas, como el consentimiento explícito o la asistencia sanitaria bajo secreto profesional. Aun así, una herramienta de IA suele necesitar antes una EIPD y condiciones contractuales estrictas. Para la mayoría de los equipos, la respuesta práctica es dejar los datos de salud fuera de los chatbots generalistas.
¿Usar un proveedor de IA con sede en la UE hace que el tratamiento de datos de clientes cumpla el RGPD?
No, elimina una pregunta. Tratar los datos dentro de la Unión Europea significa que no necesitas un mecanismo de transferencia para ese salto, pero sigues necesitando datos personales que puedas usar, una finalidad lícita, un contrato de encargo del tratamiento, una cláusula que excluya el entrenamiento y una respuesta sobre la conservación. La ubicación es una comprobación de seis.