CLOUD Act: ¿te protege alojar tus datos en la UE?
El CLOUD Act alcanza los datos que controla una empresa de EE. UU., aunque estén en servidores de la UE. Qué supone para tus prompts de IA, FISA 702 y Schrems II.
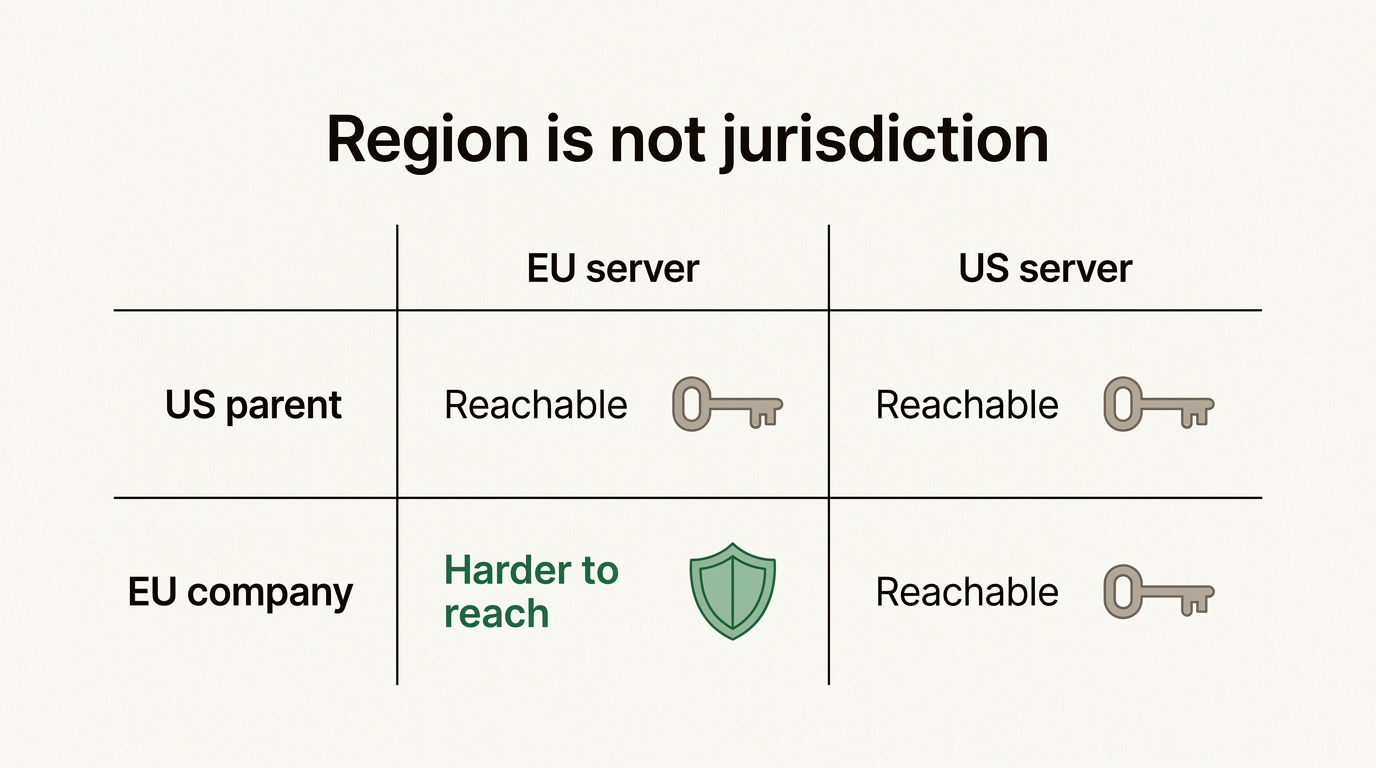
Sí, EE. UU. puede llegar a datos almacenados en la UE si la empresa que los guarda está bajo jurisdicción estadounidense. El CLOUD Act de 2018 obliga a los proveedores estadounidenses a entregar los datos que estén en su «possession, custody, or control» (posesión, custodia o control), estén donde estén almacenados en el mundo. Así que la «región UE» de una empresa de IA estadounidense cambia dónde están tus prompts, no qué gobierno puede ordenar a esa empresa que los entregue.
Eso no significa que alguien esté leyendo tus chats. Significa que «¿dónde están mis datos?» y «¿a quién pueden obligar a entregarlos?» son dos preguntas distintas, y casi todo el marketing responde solo a la primera. Este artículo explica la segunda: qué permiten de verdad el CLOUD Act y la sección 702 de la FISA, qué han dicho de ellos los tribunales europeos y qué reduce de verdad tu exposición cuando usas IA en el trabajo.
¿Puede EE. UU. acceder a datos almacenados en la UE?
Sí, a través de la empresa, no del edificio. Las autoridades estadounidenses no hacen una redada en un centro de datos de Fráncfort. Notifican una orden o un mandamiento a una empresa estadounidense, y esa empresa está legalmente obligada a entregar los datos que controla, incluidos los que están en servidores en el extranjero.
La norma está en una sección breve de la ley estadounidense, 18 U.S.C. 2713, añadida por el CLOUD Act:
Un proveedor «shall comply with the obligations of this chapter to preserve, backup, or disclose» (cumplirá las obligaciones de este capítulo de conservar, hacer copia de seguridad o revelar) las comunicaciones y los registros «within such provider's possession, custody, or control, regardless of whether such communication, record, or other information is located within or outside of the United States» (que estén en posesión, custodia o control de dicho proveedor, con independencia de que esa comunicación, registro u otra información se encuentre dentro o fuera de Estados Unidos).
Por qué se escribió la ley
El CLOUD Act (Clarifying Lawful Overseas Use of Data Act) fue la reacción a un caso concreto. En 2013, la fiscalía estadounidense exigió unos correos que Microsoft guardaba en Dublín. Microsoft se negó, con el argumento de que una orden estadounidense se detenía en la frontera de EE. UU., y ganó en apelación en 2016. El Tribunal Supremo vio el caso en febrero de 2018. Antes de que pudiera pronunciarse, el Congreso aprobó el CLOUD Act en marzo de 2018, y el caso se archivó por haber perdido su objeto.
El Departamento de Justicia de EE. UU. presenta la ley como una aclaración, no como un poder nuevo. Su página de recursos sobre el CLOUD Act describe el problema que resuelve como las pruebas que guardan los proveedores globales con sede en EE. UU., «wherever it happens to be located» (dondequiera que se encuentren). Desde el punto de vista europeo, esa aclaración es justo el problema.
Qué significa «possession, custody, or control»
Control es la palabra clave. Si una empresa estadounidense puede acceder a unos datos o recuperarlos, los controla, aunque técnicamente sea una filial europea la que opera el servidor. Una matriz estadounidense controla a su filial irlandesa o alemana. Por eso la filial en la UE de un proveedor de nube estadounidense no escapa a la norma por estar constituida en Europa.
¿Te protege del CLOUD Act alojar los datos en la UE?
No. Alojar en la UE te protege de una cosa: que tus datos se almacenen y procesen en hardware fuera de la UE. No hace nada respecto a la nacionalidad de la empresa que opera ese hardware, y al CLOUD Act solo le importa lo segundo.
Esta es la diferencia entre residencia de datos (dónde están los datos) y jurisdicción (qué Estado puede obligar al operador). El artículo complementario sobre residencia de datos de IA en la UE recorre la residencia salto a salto. En resumen: son dos mandos distintos, y los grandes proveedores estadounidenses venden ahora el primero con mucha insistencia.
- Microsoft completó su EU Data Boundary en febrero de 2025, con lo que almacena y procesa los datos principales de su nube dentro de la UE y la AELC.
- OpenAI ofrece residencia de datos en Europa a los clientes elegibles de la API, ChatGPT Enterprise y Edu.
Ambas son mejoras reales de residencia. Ninguna cambia la jurisdicción. Lo dijo la propia Microsoft. En una comisión de investigación del Senado francés en junio de 2025, se pidió al director de asuntos públicos y jurídicos de Microsoft Francia, Anton Carniaux, que garantizara bajo juramento que los datos de los ciudadanos franceses nunca se entregarían a las autoridades estadounidenses sin la autorización francesa. Su respuesta, según recogió The Register: «No, no puedo garantizarlo». Añadió que nunca había ocurrido y que Microsoft recurre las peticiones que considera infundadas. Las dos partes de esa respuesta merecen tomarse en serio.
Elige abajo dónde están los datos y quién controla al proveedor, y observa cuál de las dos opciones cambia de verdad la respuesta.
Al alcance de EE. UU.
Región en la UE, jurisdicción de EE. UU. El lugar es europeo; la empresa que responde a la orden, no.
Orden o mandamiento del CLOUD ActLo alcanza
El proveedor tiene que entregar lo que controla, esté donde esté almacenado. El centro de datos en la UE no cambia eso.
Directiva de la sección 702 de la FISAPosible, discutido
Las directivas van a proveedores estadounidenses. No es público cómo se usan para datos guardados en el extranjero.
Asistencia judicial mutua a través de un Estado de la UEPosible, discutido
Siempre disponible, pero más lenta que ir directamente al proveedor, así que rara vez es la primera opción.
Una lectura simplificada de 18 U.S.C. 2713, la sección 702 de la FISA y la vía habitual de los tratados. Deja fuera la recopilación de inteligencia que no necesita la ayuda de ninguna empresa, en la que ninguno de los dos mandos cambia gran cosa. No es asesoramiento jurídico: los casos reales dependen de los hechos, los contratos y la orden concreta.
El patrón es sencillo una vez que lo ves. Mover los datos de un centro de datos en EE. UU. a uno en la UE cambia muy poco cuando el dueño es una empresa estadounidense. Cambiar de dueño cambia mucho.
¿Qué es la FISA 702 y por qué importa más que el CLOUD Act?
El CLOUD Act trata de investigaciones penales: una orden, una cuenta concreta, un juez. La sección 702 de la FISA trata de inteligencia exterior, y para los europeos es el asunto de más peso.
La sección 702 de la Foreign Intelligence Surveillance Act permite a las agencias de inteligencia estadounidenses vigilar a personas no estadounidenses de las que se cree razonablemente que están fuera de Estados Unidos, con la ayuda obligatoria de los proveedores estadounidenses de servicios de comunicaciones electrónicas. No hay una orden individual por objetivo. Un tribunal secreto aprueba el programa en su conjunto una vez al año, y después las agencias envían directivas a los proveedores. Las empresas de nube y de IA pueden recibirlas, y una reforma de 2024 amplió la definición de qué proveedores entran.
Todo europeo es, por definición, una persona no estadounidense fuera de EE. UU. Ese es el fondo del problema.
Qué han dicho los tribunales europeos
En julio de 2020, en el caso conocido como Schrems II, el Tribunal de Justicia de la UE invalidó el Escudo de la Privacidad UE-EE. UU. Su razonamiento, según el propio comunicado de prensa sobre el asunto C-311/18, era que los programas de vigilancia estadounidenses basados en la sección 702 y en la Orden Ejecutiva 12333 no se limitaban a lo estrictamente necesario, y que los europeos no tenían ninguna vía de recurso efectiva contra ellos. Las cláusulas contractuales tipo (CCT) sobrevivieron, pero solo si el exportador revisa la legislación del país de destino y añade medidas complementarias cuando hagan falta.
El Comité Europeo de Protección de Datos (CEPD) publicó después las Recomendaciones 01/2020 sobre qué pueden ser esas medidas. Su mensaje principal para la IA es incómodo: el cifrado solo funciona como medida complementaria cuando el importador nunca ve los datos en claro. Un modelo que tiene que leer tu prompt siempre los ve.
Cómo está la 702 en 2026
El Congreso renovó por última vez la sección 702 en abril de 2024, con fecha de expiración en abril de 2026. Se prorrogó dos veces por periodos cortos y decayó en junio de 2026, cuando la Cámara de Representantes y el Senado no llegaron a un acuerdo sobre las reformas. Suena al final. No lo es: la recopilación continúa con certificaciones que el tribunal FISA aprobó a principios de 2026 y que llegan hasta 2027. En cualquier evaluación de riesgos que redactes este año, trata la 702 como vigente.
¿Puede siquiera una empresa de IA estadounidense entregar datos de la UE?
Según el Derecho de la UE, no solo con una orden estadounidense. Según el Derecho estadounidense, debe hacerlo. Ese conflicto es real, y el proveedor está en medio.
El RGPD es explícito. El artículo 48 dice que una sentencia o una decisión administrativa de un tercer país que obligue a un responsable o a un encargado del tratamiento a comunicar datos personales solo puede reconocerse si se basa en un acuerdo internacional, como un tratado de asistencia judicial mutua. Una orden del CLOUD Act notificada directamente a una empresa no lo es.
El CLOUD Act tiene una salida, pero estrecha. Un proveedor puede pedir a un tribunal estadounidense que anule una orden cuando le obligaría a incumplir la ley de un gobierno extranjero cualificado. Un gobierno extranjero cualificado es aquel que ha firmado con EE. UU. un acuerdo ejecutivo del CLOUD Act. Reino Unido y Australia lo tienen. La UE negocia con EE. UU. un acuerdo sobre pruebas electrónicas desde 2023, y a septiembre de 2026 no hemos encontrado ninguno en vigor. Sin él, un proveedor todavía puede alegar ante el tribunal la cortesía internacional en general, pero la impugnación prevista en la ley no se aplica.
| Instrumento legal | Quién lo usa | Qué alcanza | ¿Puede frenarlo alojar en la UE? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Las fuerzas del orden de EE. UU., con una orden o mandamiento | Los datos que controla un proveedor bajo jurisdicción de EE. UU., en cualquier lugar | No |
| Sección 702 de la FISA | Las agencias de inteligencia de EE. UU., mediante directivas | Las comunicaciones de personas no estadounidenses en el extranjero, con ayuda del proveedor | No, la directiva va a la empresa |
| Orden Ejecutiva 12333 | Las agencias de inteligencia de EE. UU. | La inteligencia de señales recopilada fuera de EE. UU. | En realidad no, no necesita la cooperación de ninguna empresa |
| Tratado de asistencia judicial mutua | Las autoridades de EE. UU. a través de un Estado miembro de la UE | Los datos guardados en ese Estado miembro | Es la vía que les deja alojar en la UE |
| Artículo 48 del RGPD | El Derecho de la UE | Limita el reconocimiento de órdenes extranjeras | Es un contrapeso, no un escudo |
¿Y el Marco de Privacidad de Datos?
El Marco de Privacidad de Datos UE-EE. UU. sustituyó al Escudo de la Privacidad en julio de 2023. Se apoya en la Orden Ejecutiva 14086, que añadió criterios de proporcionalidad a las normas de inteligencia estadounidenses y creó un Tribunal de Revisión de Protección de Datos para las reclamaciones europeas. El Tribunal General de la UE desestimó un recurso contra él presentado por el diputado francés Philippe Latombe en septiembre de 2025. Su recurso de casación ante el Tribunal de Justicia está pendiente como asunto C-703/25 P.
El marco hace lícitas según el RGPD las transferencias a empresas estadounidenses certificadas. No desactiva el CLOUD Act ni la sección 702. Las dos cosas se confunden a menudo, también por parte de los proveedores. Una certificación del Marco responde a «¿puedo enviar datos personales a esta empresa?», no a «¿puede el gobierno de EE. UU. obtenerlos de ella?».
¿Cuánto riesgo corren tus prompts de IA?
Menos de lo que dicen los titulares, más que cero, y distinto del almacenamiento en la nube de siempre.
Menos, porque las peticiones del CLOUD Act apuntan a cuentas concretas en investigaciones concretas. Preguntada por los datos de ciudadanos franceses, Microsoft Francia dijo al Senado que nunca se había producido una entrega sin la autorización francesa. Para una empresa normal que escribe textos de marketing, la probabilidad real de que una orden estadounidense toque su historial de chat es baja.
Más que cero, porque la exposición viene de la estructura legal, no de la suerte. La sección 702 está pensada para extranjeros, funciona sin órdenes individuales y va acompañada de secreto. No puedes ver cuándo ocurre, así que no puedes descartarlo.
Distinto, porque los prompts de IA son excepcionalmente ricos. La gente pega contratos enteros, correos de clientes, expedientes de recursos humanos y código fuente en un chatbot, porque eso es lo que lo hace útil. Un historial de chat suele resumir mejor el trabajo confidencial de una empresa que su servidor de archivos. Si quieres el árbol de decisión sobre si eso está siquiera permitido, lee si puedes meter datos de clientes en un chatbot de IA.
Donde más importa:
- Secreto profesional: abogados, médicos, asesores fiscales y notarios, para quienes revelar algo a cualquiera ya es el incumplimiento.
- Datos de salud y categorías especiales de datos según el artículo 9 del RGPD.
- Trabajo para el sector público, donde las normas de contratación preguntan cada vez más por la jurisdicción extranjera.
- Secretos empresariales y todo lo que esté bajo un acuerdo de confidencialidad con un cliente que preguntará adónde ha ido a parar.
Para todos los demás, es una línea en tu registro de riesgos y una pregunta en los cuestionarios de seguridad de tus clientes, no un motivo para prohibir la IA. El artículo sobre si ChatGPT cumple el RGPD trata más a fondo la parte de cumplimiento.
¿Qué reduce de verdad tu exposición?
Ningún ajuste por sí solo te hace inmune al CLOUD Act. Un puñado de decisiones reduce lo que podría obtener una orden extranjera, y sus efectos se suman.
1. Menos partes controladas desde EE. UU. que vean tu contenido
Cuenta las empresas de la cadena que ven el texto de tus prompts y comprueba la matriz de cada una. Cada parte controlada desde EE. UU. que ve contenido es un posible destinatario de una orden. Las partes que solo ven datos de la cuenta o de pago son un problema menor que la que ejecuta el modelo.
2. Separa el contenido de la identidad
Una orden es más útil cuando una sola empresa tiene a la vez quién eres y lo que escribiste. Un montaje en el que el proveedor de inferencia ve los prompts pero no tu identidad, y el proveedor de facturación ve tu identidad pero no tus prompts, limita lo que puede obtener cualquier orden por separado.
3. Conservación corta
Los datos que ya no existen no se pueden entregar. Pregunta cuánto tiempo se conservan los prompts, las respuestas y el historial de chat, y si puedes borrar el historial tú mismo. La retención cero para el tráfico de la API es la versión más sólida.
4. Cifrado donde de verdad funciona
Cifra los archivos en reposo con claves que tengas tú, siempre que puedas. Y sé honesto: no cubre la inferencia, porque el modelo lee el texto en claro.
5. Contratos y una evaluación de impacto de las transferencias
Tu contrato de encargo del tratamiento debería decir qué hace el proveedor ante una petición gubernamental: recurrirla, redirigirla a ti, avisarte salvo que la ley se lo impida. Si hay datos personales que van a una parte controlada desde EE. UU., documenta una evaluación de impacto de las transferencias siguiendo las recomendaciones del CEPD. La guía sobre un chatbot de IA que cumpla el RGPD enumera lo que debes buscar en un contrato de encargo del tratamiento (DPA).
¿Dónde queda Union AI frente al CLOUD Act?
En parte fuera de su alcance, y no del todo. Preferimos decirte qué parte.
Toda la inferencia de IA, es decir, cada prompt y cada respuesta generada, se ejecuta en infraestructura dentro de la Unión Europea operada por Scaleway, una empresa francesa. Los modelos funcionan bajo nuestra gestión y no se entrenan con datos de clientes. Eso cubre la capa que más importa para este artículo: la empresa que ejecuta el modelo no es estadounidense.
Tres partes de nuestra cadena sí tienen matriz estadounidense, y nuestra lista de subencargados las nombra a todas:
- Cloudflare aloja la web y termina el TLS en su borde, así que el contenido de las peticiones pasa por la memoria de ese borde.
- Neon gestiona nuestra base de datos en una región de la UE sobre AWS.
- Stripe procesa los pagos, a través de su entidad irlandesa.
Por eso no decimos que Union AI esté «libre del CLOUD Act» ni que sea un «stack totalmente soberano». Las dos cosas serían falsas. Explicamos las capas en IA soberana europea, y los clientes de empresa reciben la misma lista por contrato en nuestro contrato de encargo del tratamiento.
Si te estás planteando dejar un asistente estadounidense, alternativas europeas a Claude, Copilot y Gemini compara las opciones, y pasar a tu equipo de ChatGPT a otra herramienta cubre los pasos prácticos. Nuestro chat es un único plan de 13 € al mes sin IVA, u 11 € al mes con pago anual, y la API se paga por token con crédito prepago; ambos están en la página de precios.
El resumen honesto para cualquier proveedor, nosotros incluidos: pregunta dónde se ejecuta el modelo, de quién es la empresa que lo ejecuta y quién más en la cadena ve tu texto. Un proveedor que responde a las tres por escrito te está diciendo más que uno que solo responde a la primera.
Preguntas frecuentes
¿Se aplica el CLOUD Act a las empresas europeas?
Se aplica a los proveedores sujetos a la jurisdicción de EE. UU. Una empresa europea filial de una matriz estadounidense queda incluida, porque la matriz controla sus datos. Una empresa europea con oficinas, personal o servidores propios en EE. UU. también puede quedar incluida, según cómo valore un tribunal estadounidense esos vínculos. Una empresa europea sin ninguna presencia en EE. UU. no es un objetivo realista de una orden del CLOUD Act.
¿Bastan la EU Data Boundary de Microsoft o la residencia de datos en la UE de OpenAI para evitar el acceso de EE. UU.?
No. Ambas son funciones de residencia de datos: controlan dónde se almacenan y procesan los datos. No cambian el hecho de que el proveedor es una empresa estadounidense, que es de lo que depende el CLOUD Act. Microsoft Francia dijo en junio de 2025 ante una comisión de investigación del Senado francés que no podía garantizar, bajo juramento, que los datos nunca se entregarían a las autoridades estadounidenses sin la autorización francesa.
¿Me avisarán si las autoridades de EE. UU. piden mis datos a un proveedor?
No necesariamente. Un tribunal estadounidense puede ordenar a un proveedor que no avise al cliente durante un tiempo, en virtud de 18 U.S.C. 2705(b). Muchos grandes proveedores se comprometen a redirigir las peticiones al cliente y a avisarle cuando la ley lo permita, pero esa promesa tiene una excepción explícita para las órdenes de confidencialidad. Lee la sección sobre acceso gubernamental del contrato de encargo del tratamiento de tu proveedor para ver a qué se compromete de verdad.
¿Protege el cifrado mis datos frente al CLOUD Act?
Ayuda cuando tú tienes las claves y el proveedor no puede descifrar, porque un proveedor no puede entregar un texto en claro que no tiene. En un chatbot o una API de IA esa protección casi desaparece, porque el modelo tiene que leer tu prompt en claro para responder. El cifrado en reposo con claves gestionadas por el proveedor no sirve de nada frente a una orden dirigida a ese proveedor.
¿Sigue siendo válido en 2026 el Marco de Privacidad de Datos UE-EE. UU.?
Sí, a septiembre de 2026. El Tribunal General de la UE desestimó el 3 de septiembre de 2025 un recurso del diputado francés Philippe Latombe, y su recurso de casación ante el Tribunal de Justicia está pendiente como asunto C-703/25 P. El marco regula las transferencias de datos personales a empresas estadounidenses certificadas; no impide que el CLOUD Act o la FISA se les apliquen.
¿Expiró la sección 702 de la FISA en 2026?
La ley debía expirar en abril de 2026, se prorrogó dos veces por periodos cortos y decayó en junio de 2026, cuando el Congreso no llegó a un acuerdo para renovarla. La recopilación continúa con certificaciones que el tribunal FISA aprobó a principios de 2026 y que llegan hasta 2027. A efectos de planificación, trata la sección 702 como si siguiera vigente.
¿Es ilegal usar un chatbot de IA estadounidense en la UE por el CLOUD Act?
No. Usar un proveedor estadounidense es legal y habitual, también con datos personales, siempre que tengas una base jurídica, un contrato de encargo del tratamiento y un mecanismo de transferencia válido. El CLOUD Act es un riesgo que documentas y valoras, no una prohibición. Importa sobre todo en el secreto profesional, los datos de salud, los secretos empresariales y el trabajo para el sector público.