Chatbot de IA conforme al RGPD: qué comprobar
Un chatbot de IA conforme al RGPD necesita DPA, lista de subencargados, cero entrenamiento con tus datos y un plazo de conservación. La checklist completa.
Un chatbot de IA conforme al RGPD es uno que puedes usar con un contrato de encargo del tratamiento firmado, con una lista de subencargados publicada, una promesa por escrito de no entrenar con tus entradas, un plazo de conservación declarado y un mecanismo de transferencia identificado para cualquier parte fuera de la UE. Ningún proveedor cumple por sí solo: el RGPD regula tu tratamiento, no su producto. Así que el trabajo antes de comprar es comprobar que el proveedor te da por escrito cada pieza que necesitas para que tu propio tratamiento sea lícito.
Este artículo es esa comprobación, punto por punto, con su gravedad. En cada línea decimos también cómo responde Union AI, incluidas las dos en las que nos quedamos cortos.
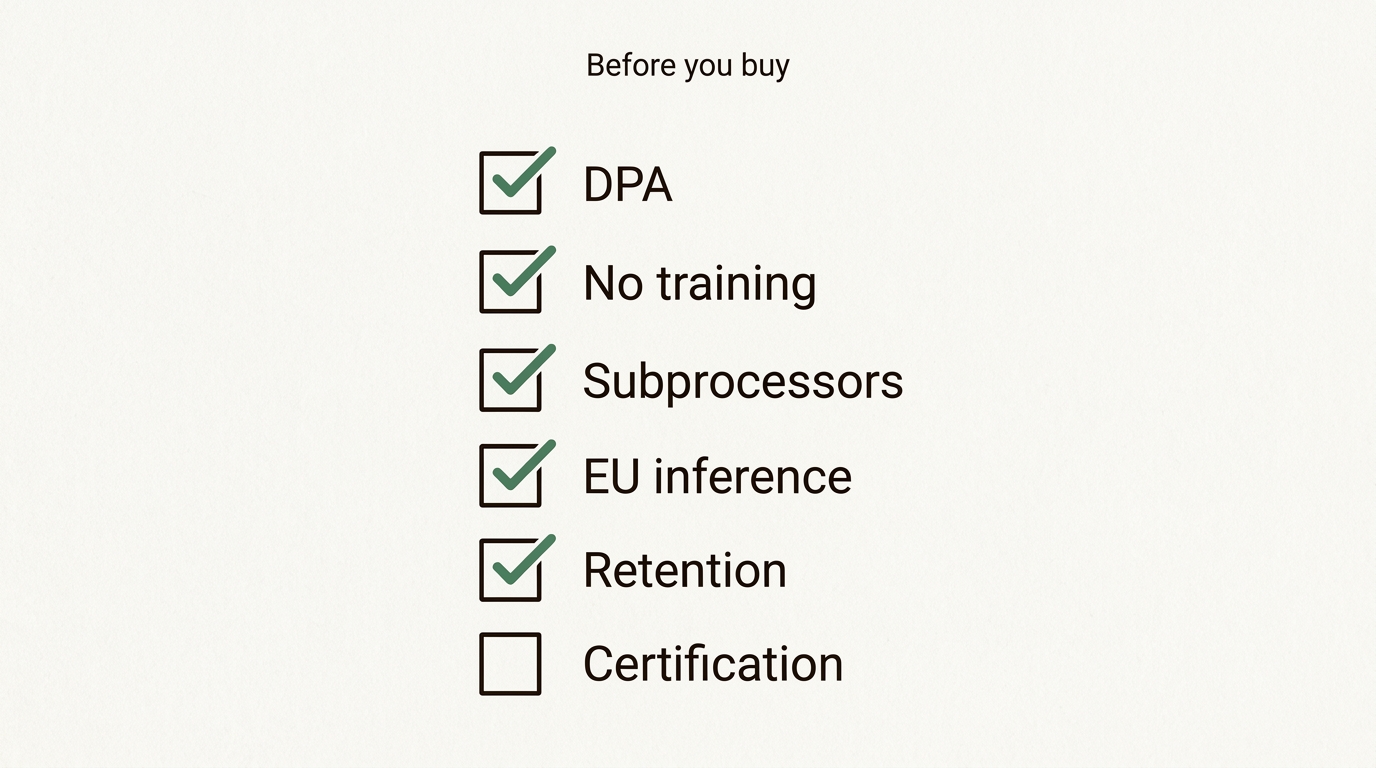
¿Qué hace que un chatbot de IA cumpla el RGPD en una empresa?
El acuerdo, no la herramienta. Cuando tu equipo pega el correo de un cliente en un chatbot, tú eres el responsable del tratamiento de esos datos personales y el proveedor es tu encargado del tratamiento. El RGPD te pide entonces elegir un encargado que ofrezca «garantías suficientes» y plasmar la relación en un contrato.
Por eso el mismo modelo puede estar bien para una empresa y ser un problema para la siguiente. La app de consumo y el plan de empresa de un gran producto de IA suelen ejecutar el mismo modelo con condiciones muy distintas. Esa división la explicamos en ¿cumple ChatGPT el RGPD con datos de empresa?. Este artículo es el paso siguiente: has decidido comprar una herramienta de empresa y necesitas saber qué preguntar.
El proveedor no puede hacer que cumplas. Solo puede darte las piezas, o no dártelas. Tu trabajo es comprobar que no falta ninguna.
La checklist de abajo tiene quince líneas. Cuatro son críticas: sin ellas, deja fuera por completo los datos personales. Cinco son importantes. Seis son útiles y a menudo deciden entre dos proveedores por lo demás iguales.
0 / 100
Marca lo que el proveedor puede enseñarte por escrito.
Pesos: crítica 3, importante 2, útil 1. Es una ayuda para comprar, no asesoramiento jurídico. Rellenada para Union AI falla en dos líneas: no tenemos certificación ISO 27001 ni SOC 2, y tres empresas de nuestra cadena tienen matriz en Estados Unidos.
¿Ofrece el proveedor un contrato de encargo según el artículo 28?
Es la primera pregunta y la única que puede cerrar la conversación por sí sola. El artículo 28 del RGPD exige que el tratamiento por un encargado se rija por un contrato que establezca, entre otras cosas, que el encargado:
- actúa solo siguiendo tus instrucciones documentadas, también en cuanto a transferencias fuera de la UE,
- obliga a su personal a guardar confidencialidad,
- aplica las medidas de seguridad del artículo 32,
- respeta las reglas para recurrir a otros encargados,
- te ayuda a responder a las solicitudes de los interesados,
- te ayuda con la seguridad, la notificación de brechas y las evaluaciones de impacto,
- suprime o devuelve los datos cuando termina el servicio,
- te da la información necesaria para demostrar el cumplimiento y permite auditorías.
Si un proveedor de chatbot de IA no tiene DPA, queda descartado para todo lo que no sea material público. Si el DPA solo aparece después de tres llamadas comerciales, eso también es una señal. Las Directrices 07/2020 sobre los conceptos de responsable y encargado del Comité Europeo de Protección de Datos son la referencia si quieres saber qué significa «garantías suficientes» en la práctica.
Cómo responde Union AI: la página del DPA publica un resumen de nuestro contrato, que cubre funciones, subencargados, transferencias, seguridad, brechas y auditorías. El texto para firmar se envía por correo a petición, porque todavía está en revisión jurídica y preferimos que no circule un archivo desfasado. Tú eres el responsable del tratamiento de lo que va en tus prompts; nosotros somos el encargado.
¿Puedes ver a todos los subencargados, con región y entidad jurídica?
Un subencargado es cualquier parte que contrata tu proveedor y que toca tus datos: el proveedor cloud que ejecuta el modelo, la base de datos, el procesador de pagos, el servicio de correo. Según el artículo 28, apartado 2, tu proveedor solo puede usarlos con tu autorización, y si esa autorización es general, tiene que avisarte de los cambios para que puedas oponerte.
El CEPD lo concretó en el Dictamen 22/2024, adoptado en octubre de 2024. Su conclusión es que los responsables deberían tener disponible en todo momento la identidad de todos los encargados y subencargados de la cadena, sea cual sea el riesgo del tratamiento. Dicho de otra forma: un vago «trabajamos con socios cloud de confianza» no basta.
Qué muestra una buena lista de subencargados
- La entidad jurídica, no solo una marca. «AWS» es una marca; qué empresa firmó el contrato es el dato útil.
- La región de procesamiento de cada parte.
- La función: qué hace esa parte y, idealmente, qué puede ver.
- El país de la matriz, porque la jurisdicción sigue a la empresa, no al cable.
Aviso de cambios y derecho de oposición
Pregunta con cuánta antelación te avisan antes de añadir un subencargado nuevo y qué pasa si te opones. Sin una salida, el derecho de oposición es decoración.
Cómo responde Union AI: nuestra página de subencargados enumera cinco entradas: Scaleway para la inferencia de IA y para el correo transaccional, Cloudflare para el hosting y la CDN, Neon (Databricks) para la base de datos en una región de la UE, y Stripe para los pagos a través de Stripe Payments Europe en Irlanda. Indica el país de la entidad jurídica de cada una y qué puede ver cada capa de tu prompt. El DPA se compromete a anunciar los cambios con al menos 30 días de antelación. Si te opones y no podemos resolverlo, puedes rescindir el contrato, y se te devuelve el crédito prepago de API que no hayas usado.
¿Dónde se ejecuta la inferencia y de quién es la empresa?
Dos preguntas que a los proveedores les encanta fundir en una. La residencia de datos es dónde está la máquina. La jurisdicción es qué Gobierno puede obligar a la empresa que la controla. Un centro de datos en la UE gestionado por una filial de una empresa estadounidense sigue al alcance de la ley de Estados Unidos, que es el tema de nuestro artículo sobre la CLOUD Act estadounidense y los datos alojados en la UE.
En un chatbot de IA, la fila que más importa es la inferencia: el momento en que el modelo lee tu prompt y escribe la respuesta. Esa máquina tiene tu texto en memoria, en claro. Almacenar en Fráncfort significa poco si la inferencia ocurre en Virginia. El recorrido completo de la petición, salto a salto, está en adónde van tus prompts: residencia de datos de IA en la UE.
| Pregunta | Respuesta débil | Respuesta sólida |
|---|---|---|
| ¿Dónde se ejecuta la inferencia? | «Infraestructura global» | Una región concreta dentro de la UE |
| ¿Quién la opera? | Un nombre de marca | Una entidad jurídica y su país |
| ¿Qué matrices están fuera de la UE? | No se menciona | Enumeradas, con lo que pueden ver |
| ¿Qué se afirma del resto? | «Tus datos nunca salen de la UE» | Exactamente qué partes están en la UE y cuáles no |
Cómo responde Union AI: toda la inferencia de IA se ejecuta en Scaleway, una empresa europea, en infraestructura dentro de la Unión Europea. Los prompts y las respuestas nunca van a Estados Unidos ni a China. El hosting funciona en la región UE de Cloudflare y la base de datos en una región de la UE. Tres empresas de nuestra cadena (Cloudflare, Neon y Stripe) tienen matriz estadounidense, y la lista completa con regiones y entidades está en nuestra página de subencargados.
¿Qué mecanismo de transferencia cubre las partes fuera de la UE?
El RGPD no exige que los datos se queden en la UE. Exige una base válida para cualquier transferencia fuera de ella. Las tres habituales:
- Una decisión de adecuación para el país de destino.
- El Marco de Privacidad de Datos UE-EE. UU., la decisión de adecuación que la Comisión Europea adoptó el 10 de julio de 2023. Solo cubre a las empresas estadounidenses que se han adherido.
- Las cláusulas contractuales tipo (CCT), las cláusulas modelo de la Comisión, normalmente con una evaluación de impacto de la transferencia.
Pregunta al proveedor cuál se aplica a cada parte fuera de la UE, o a cada parte de la UE con matriz extranjera. «Cumplimos el RGPD» no es una respuesta a esta pregunta.
Cómo responde Union AI: el DPA establece que las cláusulas contractuales tipo de la Comisión se aplican a los proveedores de hosting, base de datos y pagos con matriz estadounidense, junto con las medidas adicionales que toman esas partes. También dice claramente que no afirmamos que esto resuelva todas las cuestiones de jurisdicción.
¿Se entrena la IA con tus entradas?
Esta línea es crítica por un motivo que es fácil pasar por alto. Entrenar con tus prompts no es solo un riesgo de filtración. Cambia la finalidad del tratamiento, y la limitación de la finalidad es uno de los principios básicos del RGPD. Si el correo de tu cliente se convierte en datos de entrenamiento, tienes que explicar esa finalidad en tu propia política de privacidad, y probablemente no puedes.
Revisa tres sitios: las condiciones del servicio, el DPA y cualquier cláusula de «mejora del producto». Busca «train», «improve» y «service improvement», y lee cada resultado. La promesa tiene que estar en el contrato que firmas.
Cómo responde Union AI: los modelos funcionan bajo nuestra gestión y no se entrenan con datos de clientes. La política de privacidad añade que no usamos el contenido de tus prompts y respuestas para entrenar ni mejorar modelos, y que no los vendemos ni los compartimos. Tampoco entrenamos un modelo base propio: ejecutamos modelos open-weight publicados. Según el criterio de arriba, deberías querer esa promesa en el contrato que firmas, así que pídela ahí, también a nosotros.
¿Cuánto tiempo se guardan los prompts, las respuestas y los registros?
La conservación es donde se pilla a los proveedores imprecisos. El principio de limitación del plazo de conservación del RGPD implica que los datos no pueden guardarse más tiempo del necesario para su finalidad, así que necesitas una cifra para cada tipo de dato, no una promesa general.
Las tres cosas por las que preguntar
- Prompts y respuestas. ¿Se guardan? ¿Durante cuánto tiempo? ¿Se usan para vigilar abusos, y quién puede leerlos?
- Registros de peticiones y metadatos. Marcas de tiempo, número de tokens, direcciones IP. Los metadatos también son datos personales cuando están vinculados a una cuenta.
- Supresión. ¿Qué pasa cuando borras una conversación, cierras tu cuenta o terminas el contrato? El artículo 28, apartado 3, letra g, exige la supresión o la devolución al final.
Cómo responde Union AI: la política de privacidad da un plazo por tipo de dato. Los prompts y las respuestas durante el procesamiento de una petición solo se mantienen en memoria y no se almacenan. El número de tokens, el tier, la marca de tiempo, la duración y el código de error de cada petición se guardan 13 meses para la medición y los fallos. Los eventos de redirección se guardan 13 meses, separados de tu cuenta cuando es posible. La dirección IP y el user agent al iniciar sesión se guardan 90 días. Los registros financieros se conservan siete años, porque así lo exige la normativa fiscal. El chat también muestra tus conversaciones anteriores para que puedas retomar un hilo, y puedes borrar tú mismo una conversación. Si el historial del chat importa para tu propia evaluación, pídenos los detalles por escrito, como harías con cualquier proveedor.
¿Qué certificaciones de seguridad debería tener un proveedor de chatbot de IA?
La ISO 27001 es una norma internacional para un sistema de gestión de la seguridad de la información, certificada por un auditor externo. SOC 2 es un informe de auditoría sobre controles de seguridad, habitual en proveedores estadounidenses. El RGPD no exige ninguno de los dos. Ambos son pruebas útiles de que las afirmaciones de seguridad de un proveedor las ha comprobado alguien que no es el propio proveedor.
Hay dos cosas a vigilar. Primero, ¿de quién es el certificado? Un proveedor que funciona sobre un proveedor cloud certificado no está certificado él mismo. Segundo, ¿qué alcance tiene? Un certificado que cubre la red de la oficina pero no el sistema de producción demuestra poco.
Cómo responde Union AI: sinceramente, no tenemos ninguno de los dos. No tenemos hoy un certificado ISO 27001 ni un informe SOC 2. Lo que sí publicamos, en el DPA, es la lista de medidas: cifrado en tránsito y en reposo, acceso según la necesidad de conocer, claves de API guardadas solo como hash, secretos en un almacén de claves y no en el código, y copias de seguridad de la base de datos probadas periódicamente. El DPA también te da una auditoría anual por una parte independiente, o nuestros informes a petición. Si tu política de compras exige un certificado, es una carencia real. Valórala como tal.
¿Te ayudará el proveedor con evaluaciones de impacto, brechas y solicitudes de los interesados?
Una evaluación de impacto relativa a la protección de datos (EIPD) es obligatoria según el artículo 35 cuando es probable que el tratamiento entrañe un alto riesgo para las personas. En un chatbot de IA, eso suele depender de lo que metes, no del chatbot. Resumir informes públicos es de bajo riesgo. Filtrar candidaturas a un empleo, no. Nuestro artículo sobre si puedes meter datos de clientes en un chatbot de IA desarrolla esa decisión para tu lado del acuerdo.
Lo que necesitas del proveedor es cooperación: datos para la evaluación de impacto, avisos rápidos de brechas para que puedas cumplir tu propio plazo de 72 horas y ayuda cuando un cliente pregunta qué ha pasado con sus datos.
Cómo responde Union AI: el DPA se compromete a informarte sin dilación indebida en caso de brecha, con lo que necesitas para tu propia notificación, y a ayudarte con las solicitudes de los interesados, una evaluación de impacto y las preguntas de la autoridad de control, en la medida en que razonablemente se le pueda pedir a un encargado.
¿Qué añade el Reglamento de IA?
Menos de lo que se teme, para quien compra. Las obligaciones de transparencia del artículo 50 del Reglamento de IA se aplican desde el 2 de agosto de 2026. Si despliegas un sistema que habla con personas, estas deben saber que hablan con una máquina. La guía sobre el artículo 50 de la Comisión Europea dice que eso tiene que ocurrir de forma clara, desde la primera interacción.
Para elegir proveedor, la pregunta práctica es sencilla: ¿te dirá el proveedor qué modelo estás usando, para que puedas trasladarlo?
Cómo responde Union AI: nuestra página de transparencia de la IA nombra el modelo open-weight y la licencia de cada tier y publica íntegro el system prompt del chat.
Union AI frente a la checklist
Aquí está la imagen completa en una tabla. Marca las mismas casillas en la checklist de arriba con el botón «Rellenar con Union AI» y obtendrás el mismo resultado.
| Comprobación | Gravedad | Union AI |
|---|---|---|
| Contrato de encargo según el artículo 28 | Crítica | Sí, resumen publicado, texto para firmar a petición |
| Sin entrenamiento con tus entradas | Crítica | Sí, en la página de subencargados y en la política de privacidad |
| Lista completa de subencargados | Crítica | Sí, cinco entradas con función, región y entidad |
| Mecanismo de transferencia identificado | Crítica | Sí, CCT para las partes con matriz estadounidense |
| Aviso de cambios, derecho de oposición | Importante | Sí, 30 días, con derecho a rescindir |
| Inferencia dentro de la UE | Importante | Sí |
| Conservación por tipo de dato | Importante | Sí, ver la política de privacidad |
| Supresión al final | Importante | Sí, salvo los registros financieros exigidos por ley |
| Notificación de brechas | Importante | Sí |
| Registros documentados | Útil | Sí, 13 meses para los metadatos de las peticiones |
| Derecho de auditoría | Útil | Sí, auditoría independiente anual o informes |
| Ayuda con evaluaciones de impacto y solicitudes | Útil | Sí |
| ISO 27001 o SOC 2 | Útil | No |
| Transparencia según el Reglamento de IA | Útil | Sí |
| Ninguna matriz fuera de la UE en la cadena | Útil | No, tres matrices estadounidenses |
El plan de chat cuesta 13 € al mes, u 11 € al mes con pago anual, con 2000 mensajes incluidos; los detalles están en la página de precios. Si nos estás comparando con otros, la clasificación de chatbots de IA europeos aplica el mismo tipo de prueba a todo el mercado. Y si vas a sacar a un equipo de una herramienta de consumo, cómo pasar a tu equipo de ChatGPT a otra herramienta cubre el despliegue.
Cómo hacer esta comprobación en una tarde
- Abre el DPA del proveedor. Sin DPA, no hay datos personales. Fin.
- Abre la lista de subencargados. Cuenta las entidades, las regiones y las matrices fuera de la UE.
- Busca «train» en las condiciones. Lee cada resultado.
- Encuentra la tabla de conservación. Un plazo por tipo de dato, o pídela.
- Pregunta por certificados y auditorías. De quién es el certificado y qué alcance tiene.
- Escribe tu propio párrafo de la política de privacidad. Si no puedes describir el tratamiento con honestidad en tres frases, el proveedor no te ha dado lo suficiente.
Hazla también con nosotros. Un proveedor seguro de sus respuestas debería alegrarse de que preguntes.
Preguntas frecuentes
¿Existe un chatbot de IA certificado según el RGPD?
No de la forma que a veces dan a entender los proveedores. El RGPD prevé mecanismos de certificación, pero un sello en una web no hace legal tu propio tratamiento. Lo que sí puedes comprobar es el contrato: un contrato de encargo del tratamiento, una lista de subencargados, una cláusula de no entrenamiento, un plazo de conservación y un mecanismo de transferencia para cualquier parte fuera de la UE.
¿Qué debe incluir el contrato de encargo (DPA) de un chatbot de IA?
Lo enumera el artículo 28 del RGPD: tratamiento solo siguiendo tus instrucciones, confidencialidad del personal, medidas de seguridad, reglas para recurrir a subencargados, ayuda con las solicitudes de los interesados y las evaluaciones de impacto, supresión o devolución de los datos al final e información para auditorías. En un chatbot de IA, busca además una cláusula explícita de que tus entradas no se usan para entrenar modelos.
¿Cómo sé si un chatbot de IA entrena con mis datos?
Busca en las condiciones y en el DPA las palabras train, improve y service improvement (o entrenar y mejora del servicio si están traducidas) y lee cada resultado. Una promesa de no entrenamiento tiene que estar en el contrato que firmas, no solo en una página comercial. Los planes de consumo de los grandes productos de IA suelen permitir el entrenamiento por defecto, mientras que los planes de empresa normalmente lo excluyen.
¿Cuánto tiempo puede guardar mis prompts un chatbot de IA según el RGPD?
El RGPD no fija un número de días. Exige que los datos personales no se conserven más tiempo del necesario para su finalidad, así que el proveedor tiene que dar un plazo y tú tienes que poder justificarlo. Un proveedor que no sabe decirte cuánto tiempo guarda los prompts, las respuestas y los registros de peticiones suspende directamente en limitación del plazo de conservación.
¿Necesito una evaluación de impacto antes de implantar un chatbot de IA?
Solo cuando el tratamiento pueda entrañar un alto riesgo para las personas, algo que el artículo 35 del RGPD vincula a cosas como datos sensibles a gran escala, observación sistemática y nuevas tecnologías. Muchos reguladores consideran los nuevos usos de IA con datos personales motivo para al menos comprobarlo. Un buen proveedor te ayudará con la evaluación, pero la responsabilidad es tuya como responsable del tratamiento.
¿Tiene Union AI la ISO 27001 o un informe SOC 2?
No. Union AI no tiene hoy una certificación ISO 27001 ni un informe SOC 2. Lo que sí ofrece es una lista publicada de medidas de seguridad, un contrato de encargo del tratamiento con derecho de auditoría y una lista completa de subencargados. Si tu política de compras exige un certificado, es una carencia real y debes valorarla como tal.
¿Un chatbot de IA con sede en la UE cumple automáticamente el RGPD?
No. Ejecutar la inferencia en la UE elimina la pregunta más difícil sobre transferencias, pero sigues necesitando una base jurídica, un DPA, una respuesta sobre el entrenamiento, otra sobre la conservación y una política que tu equipo siga. Revisa también las matrices de la cadena, porque un hosting en la UE bajo una matriz estadounidense sigue sujeto a la ley de Estados Unidos.