ChatGPT e GDPR: si può usare con i dati aziendali?
Sì, a certe condizioni. Quale account, quali clausole e quali dati fanno la differenza, più una policy AI di una pagina che il tuo team può seguire davvero.
Sì, a certe condizioni, e le condizioni sono tutto. Il GDPR non certifica strumenti, disciplina trattamenti: lo stesso chatbot può essere usato lecitamente da un team e illecitamente dal team accanto. A separarli sono il tipo di account che hanno comprato, l’esistenza di un accordo sul trattamento dei dati, l’uso o meno degli input per l’addestramento e i dati che qualcuno sta effettivamente incollando.
Quest’ultimo punto è quello che la maggior parte delle policy trascura. Nessuno in azienda sta decidendo «usiamo l’AI?»; ognuno decide, quaranta volte al giorno, se quel paragrafo specifico può finire nella casella. Una policy che risponde a questa domanda in una pagina batte una revisione degli acquisti che non risponde a niente.
La risposta breve e le quattro condizioni
Qualsiasi assistente AI può far parte di un trattamento conforme al GDPR se valgono quattro cose insieme.
- Una base giuridica per il trattamento sottostante, che ti serviva comunque. Lo strumento AI non la crea e non la toglie.
- Un accordo sul trattamento dei dati con il fornitore ai sensi dell’articolo 28, perché i dati personali nei tuoi prompt lo rendono responsabile del trattamento.
- Nessun addestramento sui tuoi input, per iscritto, nei termini che hai effettivamente firmato e non in un post sul blog del fornitore.
- Una risposta sulla conservazione: per quanto vengono tenuti i prompt, da chi, e se puoi disattivarla.
Se ne manca una non hai un problema di conformità in teoria: hai un paragrafo che non riesci a scrivere nella tua informativa privacy. Di solito è in quel momento che i team scoprono la lacuna.
Account consumer o account business: la differenza che conta
I fornitori vendono lo stesso modello due volte, con condizioni molto diverse. Non è il modello a cambiare.
| Abbonamento consumer | Versione business o API | |
|---|---|---|
| Accordo sul trattamento dei dati | Di solito nessuno | Standard, spesso in self-service |
| Addestramento sui tuoi input | Spesso attivo di default, a volte disattivabile | Normalmente escluso per contratto |
| Controllo sulla conservazione | Nessuno | Definito, a volte configurabile |
| Chi ne risponde | Il dipendente che si è iscritto | La tua organizzazione |
| Adatto per | Materiale pubblico, uso personale | Dati interni e dei clienti, alle condizioni sopra |
Leggi il tuo contratto invece di questa tabella, perché i termini cambiano. Il controllo richiede dieci minuti: apri i termini, cerca «train» (addestramento), cerca «retention» (conservazione) e cerca le parole «data processing agreement». Se quelle tre ricerche non danno risultati, sei su un prodotto consumer, qualunque cosa dica la fattura.
La conformità non è una proprietà dello strumento. È una proprietà dell’accordo tra te, il fornitore e i dati che invii.
Mi serve un DPA per usare l’AI al lavoro?
Se nei tuoi prompt finiscono dati personali di altre persone, sì. Tu sei il titolare del trattamento, il fornitore di AI è il responsabile del trattamento, e l’articolo 28 richiede che l’accordo sia scritto. Vale per uno strumento che riassume, per uno che prepara bozze di risposta ai ticket e per un assistente di programmazione che vede per caso il nome di un cliente in uno stack trace.
Il nostro è riassunto nella pagina sul DPA e il testo da firmare è a una email di distanza, senza chiamata commerciale, ed è uno standard ragionevole da pretendere da qualsiasi fornitore: se le condizioni compaiono solo quando sei già in una procedura di acquisto, questo ti dice quanto spesso cambiano.
Due cose che ci si aspetta da un DPA e che un DPA non fa. Non ti dà una base giuridica. E non rende sicuro incollare categorie particolari di dati; dati sanitari, biometrici e simili richiedono una valutazione a sé, e le indicazioni dell’autorità francese per la protezione dei dati su AI e GDPR sono un punto di partenza ragionevole per capire cosa deve coprire quella valutazione.
Pubblico
Qualsiasi strumento, anche un account gratuito.
È già pubblica. Niente di quello che incolli può far trapelare qualcosa che il mondo non possa già leggere.
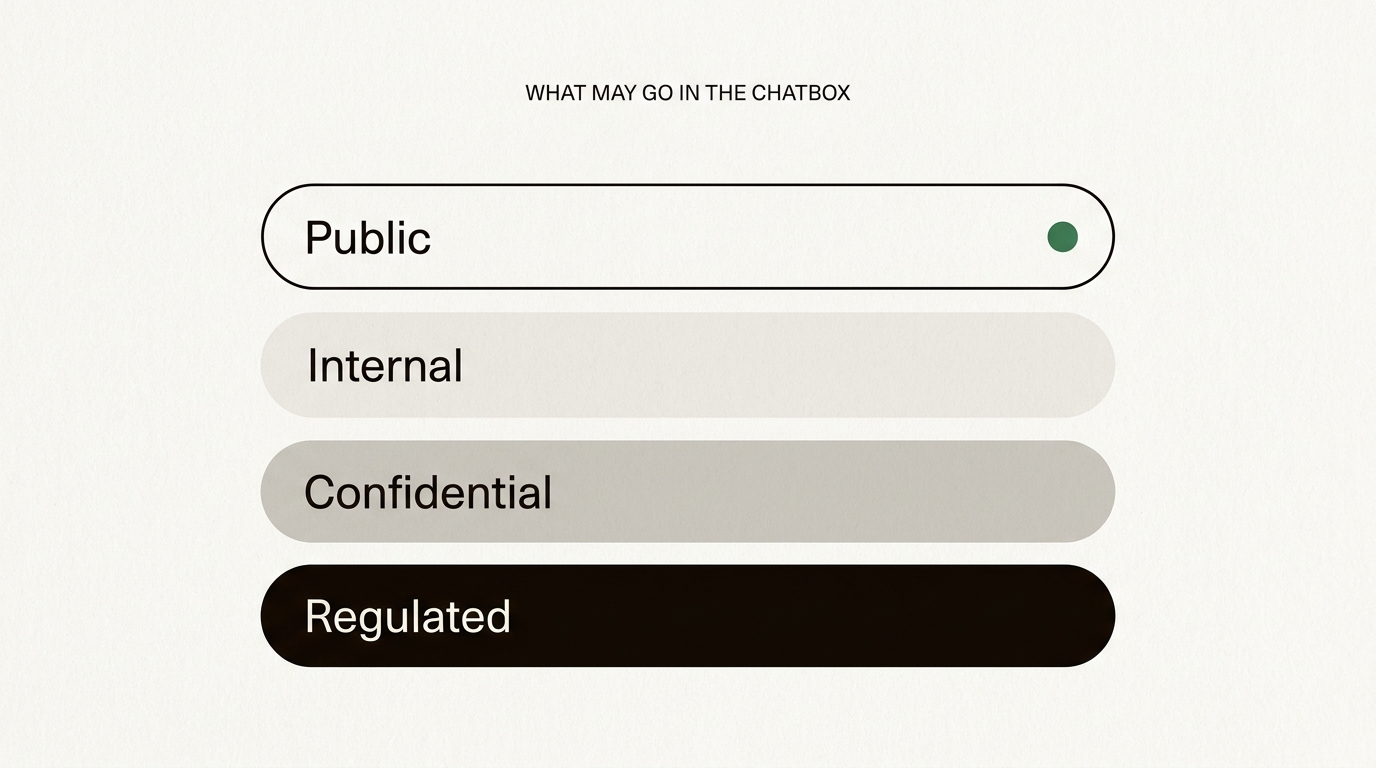
Quattro classi, una regola ciascuna, e la classe segue il dato, non lo strumento. La tua classificazione può tracciare i confini altrove: va bene, purché sia scritta e qualcuno ne sia responsabile.
Le quattro classi di dati, e cosa può andare dove
Un divieto generalizzato fallisce perché la maggior parte di ciò che le persone incollano è innocuo, e il divieto le abitua a ignorarti prima che arrivino alla parte che non lo è.
Pubblico
Tutto ciò che è già pubblicato: i tuoi testi di marketing, una FAQ pubblica, un comunicato stampa, documentazione aperta. Qualsiasi strumento, qualsiasi account. Non c’è niente da far trapelare.
Interno
Roadmap, bozze, metriche interne, verbali di riunione senza dati personali di terzi. Nessun problema di GDPR, ma un danno commerciale reale se vengono fuori. Account business, e controlla la clausola sull’addestramento, perché un modello addestrato sulla tua roadmap è un modello a cui si può chiedere della tua roadmap.
Riservato
Contratti con i clienti, condizioni dei fornitori, tutto ciò che è coperto da una clausola di riservatezza che hai firmato, più i normali dati personali come nomi, email e storici degli account. Solo strumenti approvati, con un DPA e con l’addestramento escluso. È la classe in cui «abbiamo usato quello gratuito» si trasforma in una conversazione sulla notifica di una violazione.
Regolamentato
Dati sanitari, biometria, casellario giudiziale, appartenenza sindacale e tutto ciò che alimenta una decisione automatizzata su una persona, come la selezione dei candidati. Non è una questione di strumenti. Serve prima una valutazione documentata, e spesso la risposta onesta è che il processo non va automatizzato affatto.
Il vero rischio è la shadow AI, non il data center
La maggior parte dei dati aziendali arriva a un fornitore di AI attraverso l’account personale di un dipendente, un martedì pomeriggio, non attraverso una decisione di acquisto. Bloccare il dominio sposta tutto su un telefono, dove non puoi né vederlo né registrarlo.
La soluzione è poco affascinante: approva uno strumento, rendilo facile da raggiungere e scrivi cosa ci può entrare. Le persone seguono una regola che riescono a ricordare. Aggirano una regola che costa loro venti minuti e un ticket, ed è con questo secondo tipo di regola che un contratto di un cliente finisce in un chatbot consumer.
Il Parere 28/2024 sui modelli di AI del Comitato europeo per la protezione dei dati merita una lettura, se non altro per il tono: la sua risposta ricorrente è che queste questioni vanno valutate caso per caso. È anche la lezione pratica. Non esiste un’impostazione che faccia sparire il problema, solo una decisione di cui qualcuno deve farsi carico.
Una policy AI di una pagina da copiare
Abbastanza breve perché la gente la legga, abbastanza precisa da poterla applicare. Adatta i nomi degli strumenti e il responsabile, mantieni la struttura.
- Strumenti approvati. Indicali per nome. Ne basta uno. Per qualsiasi altro serve una richiesta al responsabile indicato sotto, e di solito la richiesta richiede un giorno, non un trimestre.
- Cosa può entrare. Materiale pubblico e interno, liberamente. Materiale riservato solo nello strumento approvato. Dati regolamentati mai, senza un’approvazione scritta.
- Cosa non entra mai. Credenziali, chiavi API, dati personali di candidati o pazienti, tutto ciò che è coperto dal segreto professionale e tutto ciò che non metteresti in un’email mandata all’indirizzo sbagliato.
- Controlla l’output. I modelli sbagliano con convinzione. Chi ha usato lo strumento è responsabile del risultato, esattamente come lo è di una formula di un foglio di calcolo che non ha controllato.
- Di’ quando l’hai usato. Nessuna confessione, solo una riga nel documento quando l’AI ha scritto qualcosa su cui un collega farà affidamento.
- Segnala gli errori senza drammi. Se del materiale riservato è finito dove non doveva, avvisa il responsabile il giorno stesso. Un errore taciuto diventa una notifica di violazione tardiva, che è il tipo più costoso.
- Chi ne è responsabile. Un nome, un’email, una data di revisione. Una policy senza responsabile si riduce a una pagina wiki che nessuno apre dall’onboarding.
Stampala, mettila nel manuale aziendale, dedicale quindici minuti in una riunione di team. È una vittoria per la conformità più grande di qualsiasi questionario ai fornitori.
Cosa cambia con un fornitore europeo, e cosa no
Accorcia una conversazione. Se l’inferenza avviene su infrastruttura dentro l’Unione europea, l’analisi dei trasferimenti smette di essere il paragrafo più difficile della tua documentazione, e la domanda «dove vanno questi dati» ottiene una risposta breve che puoi mettere in un’informativa privacy. Vale la pena capire una volta il percorso completo di una richiesta, perché ha anche la forma della risposta che darai ai tuoi clienti.
Non cambia nulla per le altre tre condizioni. Ti servono comunque una base giuridica, un accordo scritto, una risposta sulla conservazione e una policy che le persone seguano. E non rende magicamente europea la catena del fornitore: la nostra è pubblicata per intero, compresi i tre soggetti con una capogruppo negli Stati Uniti, perché un elenco che li nasconde è marketing, non trasparenza. Quanto valga davvero la parola sovrana, livello per livello, lo analizziamo in AI sovrana europea.
Cinque controlli prima di approvare uno strumento
Falli prima del progetto pilota, non dopo l’introduzione. Richiedono un pomeriggio.
- Trova l’accordo sul trattamento dei dati. Se non c’è, lo strumento è escluso per tutto ciò che non è materiale pubblico.
- Cerca «train» nei termini. Leggi ogni risultato, compresi quelli sul «service improvement» (miglioramento del servizio), che spesso è la stessa cosa con un vestito più elegante.
- Chiedi l’elenco dei sub-responsabili. Con regioni e soggetti giuridici. Poi conta le capogruppo fuori dall’UE, non per escluderle ma per conoscerne il numero.
- Chiedi cosa succede a un prompt dopo la risposta. Per quanto viene tenuto, chi può vederlo e se puoi disattivarlo.
- Verifica cosa dovrebbe dire la tua informativa privacy. Se non riesci a scrivere onestamente quel paragrafo, hai la tua risposta, ed è arrivata prima del contratto e non dopo.
Niente di tutto questo richiede un avvocato per una prima verifica. Richiede qualcuno con un pomeriggio libero e l’abitudine di leggere la clausola invece della landing page. Una volta che uno strumento supera questi cinque controlli, resta da capire che tipo di fornitore vuoi, e le quattro opzioni realistiche sono messe a confronto in fornitori di AI europei a confronto.
Domande frequenti
ChatGPT è conforme al GDPR?
Uno strumento non è conforme o non conforme di per sé: lo è il trattamento che fai con esso. Una versione business con un accordo sul trattamento dei dati firmato, una clausola che esclude l’addestramento e un periodo di conservazione definito si può usare in modo conforme. Un account personale, usato per i dati dei clienti, senza che nessuno abbia letto i termini, di solito no.
Posso inserire i dati dei clienti in un chatbot AI?
Solo se hai una base giuridica, un accordo sul trattamento dei dati con il fornitore e una clausola secondo cui i tuoi input non vengono usati per l’addestramento. Anche così, tieni fuori le categorie particolari di dati, come quelli sanitari o biometrici, a meno che una valutazione d’impatto sulla protezione dei dati non dica altrimenti.
Un account gratuito di ChatGPT è ammesso al lavoro?
Per materiale pubblico o già pubblicato, di solito va bene. Per tutto ciò che è interno, riservato o personale è lo strumento sbagliato: le condizioni consumer tendono a consentire l’addestramento sui tuoi input, non offrono un accordo sul trattamento dei dati e non danno alla tua organizzazione alcun controllo sulla conservazione.
Cos’è la shadow AI?
La shadow AI è l’uso da parte dei dipendenti di strumenti AI che l’organizzazione non ha approvato, di solito con account personali. È il modo più comune in cui i dati aziendali arrivano a un fornitore di AI, e bloccare gli strumenti tende ad aumentarla invece di ridurla. Funziona meglio uno strumento approvato più una breve policy scritta.
Dobbiamo dire alle persone che usiamo l’AI sui loro dati?
Nella maggior parte dei casi sì. Gli obblighi di trasparenza del GDPR fanno sì che la tua informativa privacy debba dire che un fornitore di AI tratta dati personali per tuo conto, e l’AI Act aggiunge un obbligo proprio: dire alle persone quando interagiscono con un sistema di AI e non con una persona.
Avvocati e commercialisti possono usare ChatGPT con i fascicoli dei clienti?
Solo dopo aver verificato due cose che si aggiungono al GDPR: le regole sul segreto professionale del tuo ordine o della tua autorità di vigilanza, e le clausole di riservatezza nei mandati con i clienti. Entrambe di solito richiedono un accordo sul trattamento dei dati, una clausola che esclude l’addestramento e una decisione documentata su quali categorie di fascicoli si possano usare. È una domanda per il tuo ordine professionale, non per la pagina di marketing di un fornitore.
Possiamo usare l’AI per selezionare i candidati?
Con cautela. Il GDPR limita le decisioni basate unicamente su un trattamento automatizzato che incidono in modo significativo su una persona, e l’AI Act dell’UE considera ad alto rischio gli usi in ambito di selezione e lavoro, con obblighi aggiuntivi. Usare l’AI per aiutare una persona a leggere le candidature è diverso dal lasciarle scartare i candidati, e il secondo caso richiede una valutazione documentata prima di avvicinarsi alla produzione.