Dove vanno i tuoi prompt: residenza dei dati AI nell’UE
Cosa significa davvero residenza dei dati AI nell’UE, perché non è la stessa cosa della sovranità e come verificare dove un fornitore di AI elabora i tuoi prompt.
Il tuo prompt va a una macchina che sta in un edificio con un indirizzo. Residenza dei dati AI nell’UE significa che quell’edificio si trova dentro l’Unione europea, ed è un fatto che puoi verificare. Non è la stessa cosa della sovranità, che riguarda quale governo può obbligare l’azienda proprietaria della macchina, e la maggior parte dei fornitori è ben contenta di lasciarti confondere le due cose.
Union AI fa girare tutta l’inferenza AI su infrastruttura dentro l’Unione europea. Il nostro hosting, il nostro database e l’elaborazione dei pagamenti coinvolgono aziende con una capogruppo statunitense, quindi non ti diciamo che nessun dato lasci mai l’UE. Quella frase è il senso di tutto questo articolo: la residenza è una proprietà reale e utile, e si ferma molto prima di quello che la parola sovrano lascia intendere.
I miei dati lasciano l’UE quando uso un’API di AI?
Questa domanda non ha un’unica risposta, perché «i miei dati» sono almeno quattro cose diverse, e viaggiano in modo diverso. Separarle è il modo più rapido per andare oltre i testi di marketing.
| Dati | Cosa sono | Dove vanno con Union AI |
|---|---|---|
| Prompt e risposta | Il testo che invii e la risposta che scrive il modello | Elaborati dentro l’Unione europea, mai negli USA o in Cina |
| Dati dell’account e di utilizzo | Il tuo account, il tuo saldo, i conteggi dei token, gli orari | Una regione UE, gestita da un’azienda con capogruppo statunitense |
| Dati di fatturazione | Nome, email, partita IVA, dati di pagamento | Trattamento nell’UE, capogruppo statunitense |
| Traffico in transito | La richiesta cifrata mentre arriva da noi | Attraverso l’edge di Cloudflare nella sua regione UE |
La maggior parte dei fornitori risponde con la prima riga e si ferma lì. È la riga che conta di più, perché è lì che il contratto con il tuo cliente, la nota su un paziente o il tuo codice non ancora pubblicato vengono effettivamente letti. È anche la riga su cui è più facile essere onesti, e questo rende eloquente il silenzio sulle altre tre.
Residenza dei dati, sovranità e giurisdizione sono tre cose diverse
La residenza dei dati è geografia. Risponde alla domanda: in quale paese si trova l’hardware che conserva o elabora questi dati? Si può verificare, e un fornitore che non risponde ti sta dicendo qualcosa.
La giurisdizione è portata giuridica. Risponde a: i tribunali e le agenzie di quale Stato possono emettere un ordine vincolante per l’azienda che controlla quell’hardware? La giurisdizione segue l’azienda, non il cavo.
La sovranità dei dati è l’affermazione che le risposte a entrambe le domande portano nello stesso posto, e che nessuna autorità straniera può arrivare ai tuoi dati. È la più forte delle tre, ed è quella che fanno più spesso aziende che non sono in grado di sostenerla.
La regione non è la giurisdizione. Una capogruppo statunitense è soggetta al CLOUD Act, e questo non cambia nulla sul luogo in cui vengono elaborati i tuoi prompt, ma cambia quello che chiunque può promettere onestamente su di essi.
La sovranità in senso pieno ha più strati di questi due, e l’articolo gemello sull’AI sovrana europea li smonta tutti e quattro. Questa distinzione è il motivo per cui la nostra pagina dei sub-responsabili elenca tre soggetti con una capogruppo statunitense invece di nasconderli dietro una bandiera europea. Un elenco che lascia fuori le righe scomode non è trasparenza, è pubblicità.
Il CLOUD Act statunitense raggiunge i dati conservati in Europa?
Sì, in linea di principio. Il Clarifying Lawful Overseas Use of Data Act del 2018 permette alle autorità degli Stati Uniti di obbligare un fornitore soggetto alla giurisdizione USA a consegnare i dati in suo possesso, custodia o controllo, ovunque nel mondo siano conservati. Un data center a Francoforte non mette i dati fuori da quella portata se il gestore è un’azienda statunitense o una sua controllata.
Cosa significa in pratica
Non significa che qualcuno stia leggendo i tuoi prompt. Significa che la domanda giuridica «chi potrebbe essere costretto a consegnarli?» ha una risposta diversa dalla domanda tecnica «dove gira tutto questo?», e dovresti rispondere a entrambe prima di firmare qualsiasi cosa.
Per la maggior parte dei team la conseguenza pratica è limitata. Se tratti normali dati aziendali, l’esposizione è un rischio da documentare più che un motivo per farsi prendere dal panico. Se gestisci cartelle cliniche, fascicoli legali, segreti commerciali o qualsiasi cosa coperta da segreto professionale, la risposta alla domanda sulla giurisdizione fa parte del tuo discorso sulla conformità, e prima o poi i tuoi clienti te la chiederanno per iscritto.
Cosa riduce davvero l’esposizione
Quattro cose, più o meno in ordine di efficacia:
- Meno soggetti con capogruppo straniera nel percorso. Ogni soggetto che togli è un destinatario di ingiunzione in meno.
- Tenere separati il contenuto e l’identità. Il nostro fornitore di inferenza vede il prompt ma non chi l’ha inviato. Il nostro database vede chi sei ma non cosa hai chiesto.
- Conservazione breve. I dati che non esistono più non si possono consegnare.
- Crittografia con chiavi che tieni tu, dove il carico di lavoro lo permette. L’inferenza è proprio il carico di lavoro in cui di solito non lo permette, perché il modello deve leggere il testo.
La tua macchina
Ovunque tu sia
- Può leggere
- Il prompt in chiaro, prima che qualcosa lo cifri.
- Non può leggere
- Niente. È l’unico passaggio che controlli del tutto.
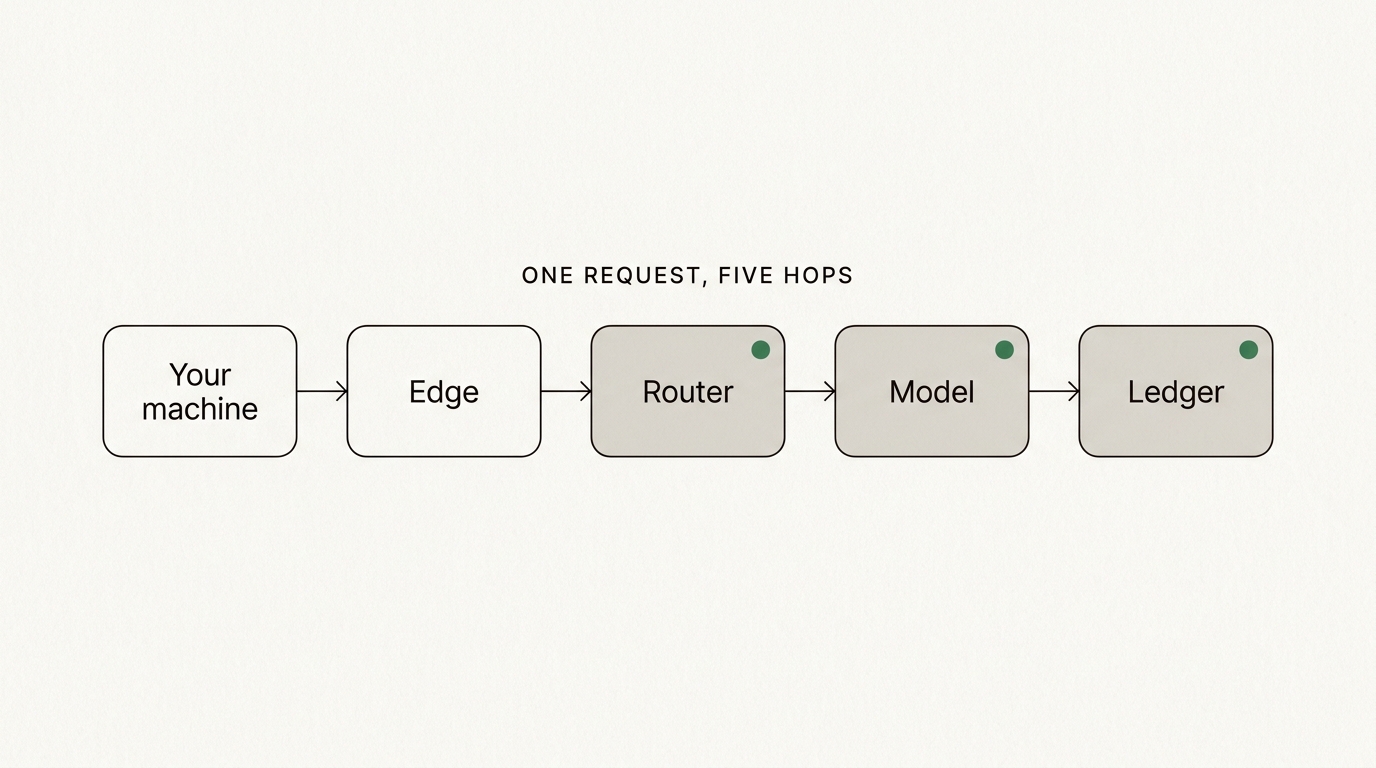
Ogni passaggio dopo la tua macchina gira dentro l’Unione europea, e solo il modello legge il tuo prompt.
Quali parti di una richiesta possono leggere il tuo prompt?
Cinque passaggi, e solo uno legge il testo. Percorrerli uno per uno fa la differenza tra un’affermazione e una comprensione.
La tua macchina ha il prompt in chiaro prima che qualcosa lo cifri. L’edge termina il TLS, quindi la tua richiesta passa per la memoria di quella macchina, e lì non viene messo nulla in cache. Il nostro router vede la tua chiave, il tuo saldo e il tier che hai chiesto, e inoltra il prompt senza annotarlo. Il modello legge il prompt e scrive la risposta, su infrastruttura dentro l’Unione europea, senza sapere chi sei. Il registro contabile annota i conteggi dei token, un orario e un prezzo, e mai il contenuto.
L’edge gira nella regione UE di Cloudflare, quindi anche il passaggio che termina il TLS si trova dentro l’Unione europea. L’elenco completo dei soggetti, con le loro regioni e l’entità dietro ciascuno, è sulla pagina dei sub-responsabili.
Cosa si aspetta il GDPR che tu sappia del tuo fornitore di AI?
Più di quanto chieda la maggior parte degli acquirenti. Ai sensi del GDPR di solito tu sei il titolare del trattamento e il tuo fornitore di AI è un responsabile del trattamento, il che significa che devi ai tuoi utenti una risposta su chi tratta i loro dati, dove e su quale base giuridica. Ne seguono tre cose concrete.
Ti serve un accordo sul trattamento dei dati che indichi i ruoli e le garanzie. Il nostro è pubblicato per intero sulla pagina del DPA, non inviato su richiesta dopo una call commerciale. Ti serve un elenco aggiornato dei sub-responsabili, con il diritto di opporti prima che venga aggiunto un nuovo soggetto. E devi sapere se i prompt vengono usati per l’addestramento, perché questo cambia la finalità del trattamento, non solo il rischio.
Quali dei tuoi dati possono finire in uno strumento di AI è una domanda diversa da dove gira quello strumento, e la trovi sviluppata, con una policy di utilizzo da copiare, in ChatGPT è conforme al GDPR per i dati aziendali?.
Le autorità stanno ancora capendo come il GDPR si applichi ai modelli stessi. Il Parere 28/2024 del Comitato europeo per la protezione dei dati su alcuni aspetti di protezione dei dati dei modelli di AI, adottato nel dicembre 2024, spiega quando un modello addestrato su dati personali può essere considerato anonimo e quando il legittimo interesse può fare da base giuridica. La sua risposta ricorrente è che va valutato caso per caso, il che è insoddisfacente e anche corretto. Chi ti vende una garanzia di conformità in una riga ti sta vendendo una storia.
Cosa è cambiato il 2 agosto 2026 con l’AI Act
Gli obblighi di trasparenza dell’articolo 50 dell’AI Act, il Regolamento (UE) 2024/1689, sono applicabili dal 2 agosto 2026. Se costruisci un sistema che parla con le persone, ora hai l’obbligo di legge di assicurarti che sappiano di parlare con una macchina.
Le indicazioni della Commissione europea sugli obblighi di trasparenza dell’articolo 50 sono precise sul come: gli utenti devono esserne informati fin dall’inizio della prima interazione, in modo chiaro e distinguibile. Una riga sepolta nei termini di servizio non conta. E nemmeno un’etichetta che solo uno sviluppatore saprebbe riconoscere.
È un’asticella bassa, e vale la pena superarla come si deve. È anche un buon momento per verificare cosa dirà il tuo fornitore ai tuoi utenti sul modello che c’è dietro la risposta. Pubblichiamo il modello, la licenza e il system prompt di ogni tier nella pagina sulla trasparenza sull’AI, così puoi riportarli invece di tirare a indovinare.
Come verificare in dieci minuti le affermazioni sulla residenza di un fornitore
Fallo anche con noi. Un’affermazione che non puoi verificare è un’affermazione che non dovresti ripetere ai tuoi clienti.
- Trova l’elenco dei sub-responsabili. Se non c’è, fermati qui. Ogni responsabile del trattamento serio ne pubblica uno.
- Cerca la colonna della regione e quella dell’entità. Un elenco con le regioni ma senza le entità giuridiche nasconde proprio la cosa che conta.
- Conta le capogruppo fuori dall’UE. Non per escluderle, ma per conoscerne il numero.
- Leggi la clausola sull’addestramento nei termini. Cerca «addestr» e «train» e leggi ogni risultato.
- Chiedi una prova per ogni richiesta. Noi restituiamo il tier in ogni risposta dell’API, insieme ai conteggi dei token e a quanto è costata la richiesta, e la documentazione elenca ogni header.
- Controlla la conservazione. Per quanto tempo vengono tenuti i prompt, e da chi, e puoi disattivarla?
Dieci minuti così valgono più di un’ora passata a leggere la pagina sulla sovranità di un fornitore, perché le risposte sono strutturali. Non cambiano con i testi di marketing.
Cosa affermiamo, e cosa ci rifiutiamo di affermare
Affermiamo che tutta l’inferenza AI gira dentro l’Unione europea, che i tuoi prompt e gli output non vanno mai negli Stati Uniti o in Cina, e che i modelli girano sotto la nostra gestione e non vengono mai addestrati sui dati dei clienti.
Non affermiamo che nessun dato lasci l’UE, perché hosting, database e pagamenti sono nel percorso. Non affermiamo di avere uno stack completamente sovrano, e non affermiamo di essere liberi dal CLOUD Act. Tecnicamente è possibile mettere ogni strato in Europa. Oggi non è possibile farlo, farlo funzionare in modo affidabile e applicare i prezzi della nostra pagina dei prezzi. Se questo cambia, ci sposteremo, e lo diremo.
Se il prossimo aspetto da valutare è quello economico, l’articolo gemello su quanto costa davvero un’API AI a token applica lo stesso test di onestà ai prezzi invece che alla geografia.
Domande frequenti
Che differenza c’è tra residenza dei dati e sovranità dei dati?
La residenza dei dati riguarda la geografia: in quale paese si trova la macchina che elabora i tuoi dati. La sovranità dei dati riguarda la giurisdizione: quale governo può obbligare l’azienda che controlla quella macchina. Un insieme di dati può stare in un data center europeo ed essere comunque raggiungibile da un’autorità straniera se il gestore ha una capogruppo all’estero.
Il CLOUD Act statunitense si applica ai dati conservati in Europa?
In linea di principio, sì. Il CLOUD Act permette alle autorità degli Stati Uniti di obbligare i fornitori soggetti alla giurisdizione USA a consegnare i dati in loro possesso, custodia o controllo, ovunque siano conservati. Conservare i dati a Francoforte o ad Amsterdam non li mette di per sé fuori da quella portata se il gestore è un’azienda statunitense o una sua controllata.
Un fornitore di AI americano è conforme al GDPR?
Può esserlo. La conformità al GDPR è una questione di contratti, garanzie per i trasferimenti, limitazione della finalità e sicurezza, non solo di geografia. Quello che la geografia cambia è la tua esposizione alle richieste di accesso straniere e quanto è facile spiegare la tua configurazione a un’autorità per la protezione dei dati o a un cliente.
Come dimostro a un revisore dove vengono elaborate le mie richieste AI?
Chiedi al fornitore un elenco scritto dei sub-responsabili con la regione di trattamento di ciascuno, un accordo sul trattamento dei dati e un header di risposta o una voce di log che indichi la regione per ogni singola richiesta. Un’affermazione su una pagina di marketing non è una prova. Un DPA firmato più una prova per ogni richiesta lo sono.
Il GDPR impone la residenza dei dati nell’UE?
No. Il GDPR non richiede che i dati personali restino nell’UE; regola i trasferimenti al di fuori e li consente con le giuste garanzie, come una decisione di adeguatezza o le clausole contrattuali standard. Tenere il trattamento nell’UE è un modo per rendere quelle carte brevi e facili da spiegare, non un obbligo di legge in sé.
Che differenza c’è tra hosting nell’UE e un’azienda dell’UE?
L’hosting nell’UE riguarda la geografia: l’hardware si trova in uno Stato membro. Un’azienda dell’UE riguarda la giurisdizione: i tribunali e le agenzie di quale Stato possono obbligare il gestore. Una regione europea gestita da un’azienda con una capogruppo statunitense ti dà la prima cosa senza la seconda, e solo la seconda risponde alla domanda sull’accesso straniero.