Dane klientów w chatbocie AI? Sprawdź RODO
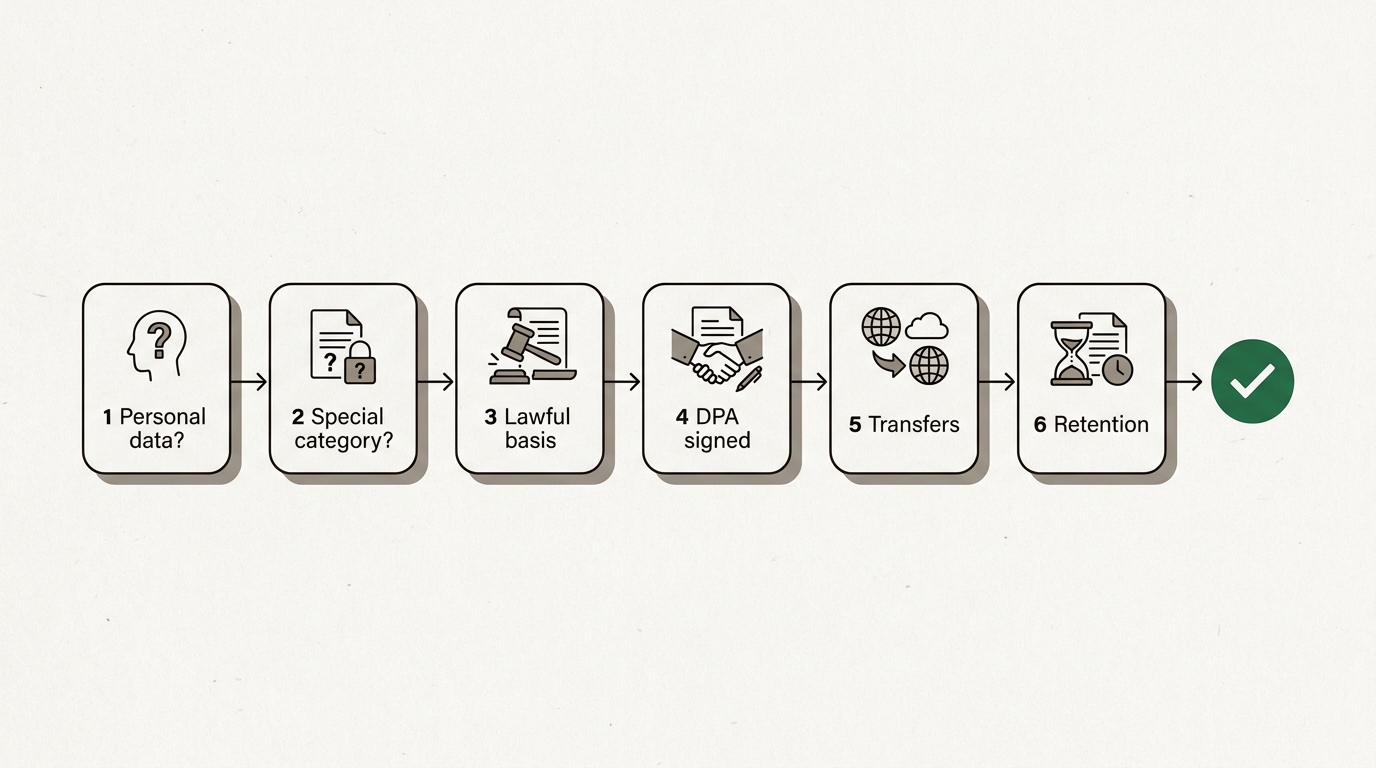
Tak, jeśli przejdziesz sześć kontroli RODO: dane osobowe, szczególne kategorie, cel, umowa powierzenia, transfery i retencja. Drzewo decyzyjne krok po kroku.
Tak, dane klientów można legalnie wprowadzić do chatbota AI, ale tylko wtedy, gdy jednocześnie spełniona jest krótka lista warunków RODO. Dane nie mogą należeć do szczególnych kategorii, jak zdrowie czy religia. Zadanie dla AI musi służyć celowi, w jakim zebrano dane. Twoja organizacja potrzebuje podpisanej z dostawcą umowy powierzenia przetwarzania danych, która wyklucza trenowanie na twoich danych wejściowych. I musisz wiedzieć, gdzie dane są przetwarzane i jak długo są przechowywane. Brakuje jednego warunku i odpowiedź brzmi nie, niezależnie od narzędzia.
To cały tekst w jednym akapicie. Reszta to kolejność, w jakiej warto to sprawdzać, dlaczego kolejność ma znaczenie i co robić, gdy odpowiedź brzmi „jeszcze nie”. To informacja ogólna, a nie porada prawna. Ostatnie słowo należy do twojego inspektora ochrony danych i twoich umów.
Czy to w ogóle dane osobowe?
Zacznij tutaj, bo spora część tego, co ludzie wklejają, to wcale nie dane osobowe, a RODO dotyczy tylko tych. Art. 4 RODO definiuje dane osobowe jako wszelkie informacje o zidentyfikowanej lub możliwej do zidentyfikowania osobie fizycznej. Kluczowe są słowa „możliwej do zidentyfikowania”.
Imię, nazwisko i adres e-mail to oczywistość. Mniej oczywiste: numer zamówienia, identyfikator klienta, adres IP albo opis w stylu „dentystka z Poznania, która dwa razy reklamowała fakturę 4471”. Jeśli ktoś mógłby rozsądnie ustalić, o kogo chodzi, to są dane osobowe. Dane o firmie nie są danymi osobowymi, ale nazwisko osoby, która podpisała umowę, już tak.
Przydatny test jest w motywie 26 RODO: bierze się pod uwagę wszystkie sposoby, co do których „istnieje rozsądne prawdopodobieństwo”, że zostaną użyte do identyfikacji, w tym koszt i czas. Tekst, który przechodzi ten test, jest anonimowy i RODO w ogóle go nie dotyczy.
Pierwszy krok jest więc praktyczny, a nie prawny. Spójrz na to, co zamierzasz wkleić, i zapytaj, czy zadanie wymaga elementów identyfikujących.
Najpierw zanonimizuj albo spseudonimizuj
Większość zadań dla chatbota nie wymaga nazwiska. Streszczenie skargi, znalezienie wzorca w trzydziestu zgłoszeniach do supportu, przeredagowanie niezręcznej odpowiedzi: wszystko to działa z „Klientem A” zamiast „Marty Kowalskiej”.
Ważne są tu dwa pojęcia, które nie znaczą tego samego.
| Pseudonimizacja | Anonimizacja | |
|---|---|---|
| Co robisz | Zastępujesz dane identyfikujące symbolami, klucz zostaje u ciebie | Usuwasz albo uogólniasz, aż nikt nie może ponownie zidentyfikować osoby |
| Da się to przypisać z powrotem? | Tak, za pomocą zachowanego klucza | Nie, żadnymi rozsądnie prawdopodobnymi sposobami |
| Nadal dane osobowe? | Tak | Nie |
| RODO ma zastosowanie? | Tak, ale ryzyko jest niższe | Nie |
| Typowe użycie w chatbocie | Szkic odpowiedzi, którą później spersonalizujesz | Analiza tematów w wielu zgłoszeniach |
Pseudonimizacja to zabezpieczenie, które RODO wprost premiuje. Wytyczne EROD 01/2025 w sprawie pseudonimizacji omawiają, kiedy działa, a kiedy nie. W skrócie: pomaga tylko wtedy, gdy klucz zostaje u ciebie, a pozostały tekst sam w sobie nie identyfikuje osoby. „34-letni klient z trzystuosobowej wsi, który porusza się na wózku” nie zawiera nazwiska, a mimo to jest danymi osobowymi.
Czy to dane szczególnej kategorii?
Jeśli dane ujawniają zdrowie, pochodzenie rasowe lub etniczne, poglądy polityczne, przekonania religijne lub światopoglądowe, przynależność do związków zawodowych, dane genetyczne lub biometryczne albo seksualność lub orientację seksualną, to są dane szczególnej kategorii w rozumieniu art. 9 RODO. Ich przetwarzanie jest zabronione, chyba że ma zastosowanie jeden z krótkiej listy wyjątków. Podobnie traktowane są wyroki skazujące, na podstawie art. 10.
To obejmuje więcej codziennych materiałów, niż się ludziom wydaje. Zgłoszenie „Nie mogłem zapłacić, bo leżałem w szpitalu” zawiera dane o zdrowiu. Prośba o pokój do modlitwy na wydarzeniu ujawnia religię. Notatka kadrowa o dniu zwolnienia lekarskiego to też dane o zdrowiu.
Przy korzystaniu z chatbota praktyczna odpowiedź jest prosta: trzymaj je z dala od narzędzi ogólnego przeznaczenia. Nie dlatego, że to nigdy nie może być legalne, ale dlatego, że legalność wymaga wyjątku, który potrafisz wskazać, oceny skutków dla ochrony danych (DPIA) z art. 35 i zwykle narzędzia skonfigurowanego specjalnie do tego celu. To projekt, a nie prompt.
Holenderski organ nadzorczy, Autoriteit Persoonsgegevens, pokazał to na prawdziwej sprawie w swoim ostrzeżeniu o chatbotach AI z sierpnia 2024. Pracownik przychodni lekarza rodzinnego wprowadził dane medyczne pacjentów do chatbota, wbrew ustaleniom samej przychodni.
Dane medyczne to dane szczególnie wrażliwe i nie bez powodu prawo zapewnia im dodatkową ochronę.
To zdanie pochodzi z komunikatu organu. Na tej samej stronie opisano pracownika firmy telekomunikacyjnej, który wprowadził do chatbota plik z adresami klientów. Oba przypadki zgłoszono jako naruszenia ochrony danych.
Czy masz podstawę prawną i czy użycie AI pasuje do celu?
To część, nad którą ludzie za bardzo się zastanawiają. Narzędzie AI nie potrzebuje własnej podstawy prawnej, jeśli tylko pomaga ci wykonać zadanie, do którego podstawę już masz. Na mocy art. 6 RODO już na czymś opierasz przetwarzanie danych tego klienta: zwykle na wykonaniu umowy, obowiązku prawnym albo prawnie uzasadnionym interesie. Napisanie odpowiedzi na jego zgłoszenie z pomocą chatbota to to samo przetwarzanie, tylko innym narzędziem.
Kłopoty zaczynają się, gdy użycie AI to nowy cel. Wtedy do gry wchodzi ograniczenie celu. Art. 6 ust. 4 wymienia, co bierzesz pod uwagę, gdy używasz danych do czegoś innego:
- Związek między pierwotnym a nowym celem.
- Kontekst, w jakim zebrano dane, i to, czego klient może rozsądnie oczekiwać.
- Charakter danych, zwłaszcza szczególne kategorie.
- Możliwe konsekwencje dla osób, których to dotyczy.
- Zabezpieczenia, takie jak szyfrowanie czy pseudonimizacja.
Dwa przykłady wyznaczają granicę. Odpowiedź na pytanie klienta z pomocą AI: ten sam cel, w porządku. Wrzucenie pięciu lat zgłoszeń do modelu, żeby ocenić, którzy klienci prawdopodobnie odejdą, a potem kierowanie do nich ofert: nowy cel, i to taki, którego większość klientów by się nie spodziewała. Ten drugi przypadek wymaga pisemnej oceny zgodności albo nowej podstawy, a być może także DPIA.
Jeśli odpowiedź chatbota ma przesądzić o czymś w sprawie osoby ze skutkami prawnymi lub podobnie istotnymi, na przykład o odrzuceniu reklamacji albo wniosku, w grę wchodzi też art. 22 o zautomatyzowanym podejmowaniu decyzji. Zostaw w procesie człowieka, który naprawdę czyta sprawę, a nie tylko klika „zatwierdź”.
Do tego dochodzi przejrzystość. Art. 13 i 14 wymagają, by klauzula informacyjna wymieniała kategorie odbiorców danych osobowych. Jeśli dostawca AI przetwarza dla ciebie dane klientów, powinno się to w niej znaleźć. Jeśli nie potrafisz uczciwie napisać tego akapitu, to właśnie jest twoja luka.
Zanim przejdziesz do kontroli umownych, sprawdź swój przypadek w narzędziu poniżej. Zadaje pytania w kolejności, w jakiej zadałby je inspektor ochrony danych, i zatrzymuje się na pierwszej prawdziwej przeszkodzie.
Art. 4 pkt 1 RODO
Czy ktokolwiek mógłby powiązać ten tekst z prawdziwą osobą?
Liczą się imiona, nazwiska i e-maile, ale też numery zamówień, numer telefonu albo opis na tyle szczegółowy, że wskazuje jednego klienta.
Poglądowo, to nie porada prawna. Pytania idą w kolejności, w jakiej zadałby je inspektor ochrony danych; ostatnie słowo należy do twojego IOD i twoich umów.
Czy jest umowa powierzenia z dostawcą?
Gdy dane i cel są w porządku, pytanie przechodzi na narzędzie. Gdy dostawca przetwarza dane osobowe w twoim imieniu, ty jesteś administratorem, a dostawca podmiotem przetwarzającym. Art. 28 wymaga zawarcia między wami pisemnej umowy i określa, co musi się w niej znaleźć. Między innymi podmiot przetwarzający może działać tylko na twoje udokumentowane polecenie.
Ta jedna klauzula rozstrzyga kwestię trenowania. Jeśli dostawca używa wiadomości twoich klientów do trenowania własnych modeli, realizuje własny cel, a nie twój. Podmiot przetwarzający, który tak robi, nie zachowuje się jak podmiot przetwarzający. Szukaj więc dwóch rzeczy w warunkach, które faktycznie podpisano:
- Umowy powierzenia przetwarzania danych (DPA) między twoją organizacją a dostawcą. Prywatne konto u tej samej marki się nie liczy, bo twój pracodawca nie jest jego stroną.
- Wyraźnego wykluczenia trenowania na twoich danych wejściowych i wyjściowych. Przeszukaj warunki pod kątem słów „train” i „improve” (w polskiej wersji „trenowanie” i „ulepszanie”) i przeczytaj każde trafienie.
Tu też widać różnicę między planami. Plany konsumenckie rzadko oferują DPA. Plany biznesowe zwykle tak. Który dostawca co oferuje i jak ich porównać, opisujemy w poradniku o wyborze chatbota AI zgodnego z RODO dla firm. Różnicę między kontami konsumenckimi a biznesowymi u dużych dostawców z USA omawia tekst czy ChatGPT jest zgodny z RODO.
Dokąd trafiają dane i kto jeszcze je widzi?
Podmiot przetwarzający może korzystać z własnych podprocesorów: hostingu w chmurze, bazy danych, operatora płatności. Art. 28 wymaga na to twojej zgody, co w praktyce oznacza, że dostawca publikuje listę i informuje cię o zmianach. Poproś o tę listę w trzech kolumnach: podmiot, region przetwarzania i podmiot prawny.
Region odpowiada na pytanie o transfer międzynarodowy. Rozdział V RODO, od art. 44, pozwala na przekazanie danych osobowych poza Europejski Obszar Gospodarczy tylko na podstawie mechanizmu transferu. Najczęstsze to decyzja stwierdzająca odpowiedni stopień ochrony, na przykład ramy ochrony danych UE-USA (Data Privacy Framework) dla certyfikowanych firm z USA, albo standardowe klauzule umowne (SCC). Jeśli dane są przetwarzane w UE lub EOG, na tym etapie mechanizmu nie potrzebujesz.
Podmiot prawny odpowiada na inne pytanie: które rządy mogą wymusić dostęp. Amerykańskiej spółce matce można nakazać wydanie danych przechowywanych przez jej europejską spółkę zależną, co rozkłada na czynniki tekst o CLOUD Act i danych w UE. To ryzyko do oceny i udokumentowania, a nie automatyczny zakaz.
Uczciwie o naszym własnym łańcuchu: w Union AI cała inferencja AI działa na infrastrukturze w Unii Europejskiej, prompty i odpowiedzi nigdy nie trafiają do USA ani Chin, a modele nie są trenowane na danych klientów. Ale nasza lista podprocesorów pokazuje też trzy podmioty ze spółką matką w USA, od hostingu, bazy danych i płatności. „Żadne dane nie opuszczają UE” byłoby nieprawdą, więc tego nie mówimy. Co widzi każda warstwa, krok po kroku, znajdziesz w tekście dokąd trafiają twoje prompty.
Jak długo dane są przechowywane?
Ograniczenie przechowywania z art. 5 ust. 1 lit. e mówi, że dane osobowe przechowujesz nie dłużej, niż potrzebujesz. Dotyczy to także chatbota. Kopia tego, co wklejasz, może być w trzech miejscach:
Historia czatu
Większość narzędzi czatowych przechowuje rozmowy, dopóki ich nie usuniesz. Jeśli czat zawiera skargę klienta z jego nazwiskiem, jest teraz zapisem w systemie, o którym twoja polityka retencji najpewniej nie wspomina. Usuwaj czaty z danymi klientów po zakończeniu zadania albo wybierz narzędzie, w którym możesz ustawić wygasanie historii.
Logi dostawcy
Niektórzy dostawcy przechowują prompty przez określoną liczbę dni na potrzeby monitorowania nadużyć, nawet gdy historia jest wyłączona. Ten okres powinien być w DPA. Jeśli go nie ma, zapytaj.
Twoja własna dokumentacja
Art. 30 wymaga prowadzenia rejestru czynności przetwarzania. Dodaj do niego narzędzie AI: jakie dane trafiają do środka, w jakim celu, który dostawca, jaki mechanizm transferu, jaki okres przechowywania. To jeden wiersz w arkuszu i właśnie o niego organ nadzorczy zapyta najpierw.
Co jeśli dane klientów już trafiły do niewłaściwego narzędzia?
Traktuj to jako możliwe naruszenie ochrony danych osobowych. Komunikat holenderskiego organu nadzorczego jest jednoznaczny: jeśli pracownik wprowadzi dane osobowe do chatbota wbrew ustaleniom organizacji, to naruszenie ochrony danych. Zgodnie z art. 33 masz 72 godziny od stwierdzenia naruszenia na zgłoszenie go organowi nadzorczemu (w Polsce UODO), chyba że jest mało prawdopodobne, by skutkowało ryzykiem dla ludzi.
Co robić, po kolei:
- Ustal, co trafiło do środka. Jakie dane, ilu osób dotyczą, w którym narzędziu i na którym koncie.
- Spróbuj je usunąć. Usuń czat i poproś dostawcę na piśmie o usunięcie wszelkich kopii.
- Oceń ryzyko. Imię w niewinnym pytaniu to nie to samo co plik z adresami albo notatka medyczna.
- Zgłoś, jeśli trzeba. Organowi w ciągu 72 godzin, a przy wysokim ryzyku także klientom, których to dotyczy.
- Usuń przyczynę. Zwykle oznacza to danie ludziom zatwierdzonego narzędzia, bo ktoś sięgnął po darmowe dlatego, że nic innego nie miał pod ręką.
Ten ostatni punkt to prawdziwa lekcja ze spraw holenderskiego organu. Zakazy nie powstrzymują wklejania, tylko przenoszą je na telefon. Dlaczego pracodawcy blokują chatboty i co pracownicy mogą zrobić zamiast tego, opisuje tekst nie wolno mi używać ChatGPT w pracy.
Lista kontrolna dla zespołu na jeden ekran
Wydrukuj ją albo wklej do firmowego podręcznika obok polityki AI.
| Kontrola | RODO | Zaliczona, gdy |
|---|---|---|
| Dane osobowe? | Art. 4 pkt 1, motyw 26 | Dane identyfikujące usunięte albo potrzebne do tego zadania |
| Szczególna kategoria? | Art. 9, 10 | Brak takich danych albo udokumentowany wyjątek plus DPIA |
| Cel | Art. 6 ust. 1, 6 ust. 4 | To samo zadanie, do którego zebrano dane, albo pisemny test zgodności |
| Umowa powierzenia | Art. 28 | Podpisana przez twoją organizację, trenowanie wykluczone |
| Transfery | Art. 44-46 | Przetwarzanie w UE/EOG albo wskazany mechanizm transferu |
| Retencja | Art. 5 ust. 1 lit. e, 30 | Znasz okres przechowywania i jest w twojej dokumentacji |
Jeśli każdy wiersz jest zaliczony, stoisz na pewnym gruncie. Jeśli w którymś wierszu jest „nie wiem”, to twoje następne zadanie, a nie powód, by rezygnować z AI.
Gdzie pasuje europejski plan czatu
Dostawca, który prowadzi inferencję w Unii Europejskiej, zdejmuje ze stołu wiersz o transferach w części, która widzi twoje prompty, i skraca akapit w klauzuli informacyjnej. Dla pozostałych pięciu wierszy nie robi nic. Nadal to ty decydujesz, co trafia do środka i po co.
Plan czatu Union AI kosztuje 13 € miesięcznie, albo 11 € przy płatności rocznej (zobacz cennik), działa na modelach open-weight na europejskiej infrastrukturze, ma umowę powierzenia przetwarzania danych i nie trenuje na twoich danych. Jeśli przenosisz zespół z innego narzędzia, praktyczne kroki są w tekście jak przejść z ChatGPT. Niezależnie od tego, na jakim narzędziu skończysz, powyższe kontrole musisz przeprowadzić samodzielnie. Żaden dostawca nie zrobi tego za ciebie.
Najczęściej zadawane pytania
Czy mogę używać danych klientów w ChatGPT?
Tylko w konfiguracji firmowej, w której twoja organizacja podpisała z dostawcą umowę powierzenia przetwarzania danych, trenowanie na danych wejściowych jest wykluczone, a zadanie pasuje do celu, w jakim zebrano dane. Prywatne konto ChatGPT samo w sobie nie przechodzi kontroli umowy powierzenia. Holenderski organ nadzorczy uznał dane klientów wklejone do chatbotów wbrew zasadom firmy za naruszenie ochrony danych.
Czy dane spseudonimizowane to nadal dane osobowe w rozumieniu RODO?
Tak. Motyw 26 RODO mówi, że dane spseudonimizowane, które przy użyciu dodatkowych informacji można przypisać osobie, nadal są informacjami o możliwej do zidentyfikowania osobie. Zastąpienie nazwisk symbolami zastępczymi zmniejsza ryzyko i liczy się jako zabezpieczenie, ale nie wyprowadza danych spoza RODO. Anonimowe są tylko dane, których rozsądnie prawdopodobnymi sposobami nie da się już z nikim powiązać.
Jakiej podstawy prawnej potrzebuję, żeby przetwarzać dane osobowe z pomocą AI?
Zwykle tej samej, na której już opierasz się przy samym zadaniu, na przykład wykonania umowy albo prawnie uzasadnionego interesu z art. 6 RODO. Narzędzie AI nie potrzebuje osobnej podstawy, jeśli tylko pomaga ci wykonać zadanie, w jakim zebrano dane. Jeśli użycie AI to nowy cel, na przykład profilowanie dawnych klientów pod sprzedaż, potrzebujesz testu zgodności z art. 6 ust. 4 albo nowej podstawy.
Czy przed użyciem chatbota AI z danymi klientów potrzebuję DPIA?
Nie przy każdym użyciu. Art. 35 RODO wymaga oceny skutków dla ochrony danych, gdy przetwarzanie może powodować wysokie ryzyko, na przykład przy danych szczególnych kategorii na dużą skalę, systematycznej ocenie osób albo zautomatyzowanych decyzjach o realnych skutkach. Wiele organów nadzorczych wymienia nowe technologie jako czynnik przemawiający za DPIA, więc krótka udokumentowana analiza wstępna ma sens, nawet gdy odpowiedź brzmi nie.
Co się dzieje, gdy pracownik wklei dane klienta do darmowego chatbota?
To prawdopodobnie naruszenie ochrony danych osobowych. Organizacja musi ocenić ryzyko, a jeśli naruszenie może zagrażać ludziom, zgłosić je organowi nadzorczemu w ciągu 72 godzin na podstawie art. 33 RODO, a czasem powiadomić też klientów. Holenderski organ nadzorczy dostał zgłoszenia naruszeń właśnie w takich sprawach, w tym od przychodni lekarza rodzinnego, która wprowadziła dane pacjentów do chatbota.
Czy wolno wprowadzać dane o zdrowiu do chatbota AI?
Dane o zdrowiu to szczególna kategoria danych z art. 9 RODO, więc ich przetwarzanie jest zabronione, chyba że ma zastosowanie jeden z wymienionych wyjątków, na przykład wyraźna zgoda albo świadczenie opieki zdrowotnej w ramach tajemnicy zawodowej. Nawet wtedy narzędzie AI zwykle wymaga najpierw DPIA i ścisłych warunków umownych. Dla większości zespołów praktyczna odpowiedź brzmi: trzymaj dane o zdrowiu z dala od chatbotów ogólnego przeznaczenia.
Czy korzystanie z dostawcy AI z UE sprawia, że przetwarzanie danych klientów jest zgodne z RODO?
Nie, usuwa jedno pytanie. Przetwarzanie w Unii Europejskiej oznacza, że na tym etapie nie potrzebujesz mechanizmu transferu, ale nadal potrzebujesz danych osobowych, których wolno ci użyć, zgodnego z prawem celu, umowy powierzenia, klauzuli wykluczającej trenowanie i odpowiedzi w sprawie retencji. Lokalizacja to jedna kontrola z sześciu.