CLOUD Act a dane w UE: czy hosting w UE chroni?
CLOUD Act sięga po dane, które kontroluje firma z USA, także na serwerach w UE. Co to znaczy dla twoich promptów AI, FISA 702 i Schrems II oraz co naprawdę pomaga.
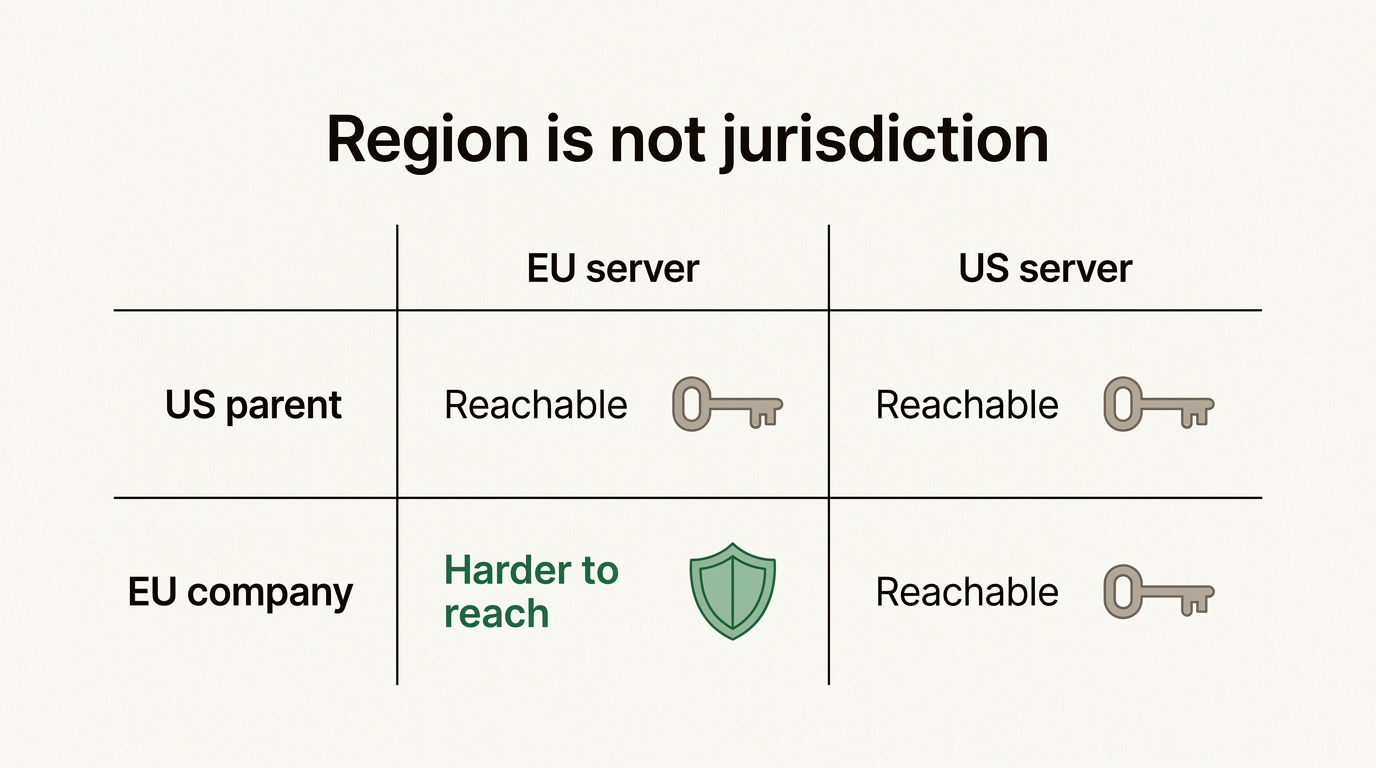
Tak, USA mogą sięgnąć po dane przechowywane w UE, jeśli firma, która je trzyma, podlega jurysdykcji USA. CLOUD Act z 2018 zobowiązuje amerykańskich dostawców do wydania danych znajdujących się w ich „possession, custody, or control” (posiadaniu, pieczy lub pod kontrolą), niezależnie od tego, gdzie na świecie są przechowywane. „Region UE” amerykańskiej firmy AI zmienia więc to, gdzie leżą twoje prompty, a nie to, który rząd może nakazać tej firmie ich wydanie.
Nie znaczy to, że ktoś czyta twoje czaty. Znaczy to, że „gdzie są moje dane?” i „kogo można zmusić do ich wydania?” to dwa osobne pytania, a większość marketingu odpowiada tylko na pierwsze. Ten tekst wyjaśnia drugie: na co naprawdę pozwalają CLOUD Act i FISA Section 702, co powiedziały o nich europejskie sądy i co faktycznie zmniejsza twoją ekspozycję, gdy korzystasz z AI w pracy.
Czy USA mają dostęp do danych przechowywanych w UE?
Tak, przez firmę, a nie przez budynek. Amerykańskie służby nie robią nalotu na centrum danych we Frankfurcie. Doręczają nakaz amerykańskiej firmie, a ta jest prawnie zobowiązana wydać dane, które kontroluje, także te na serwerach za granicą.
Zasada mieści się w jednym krótkim przepisie amerykańskiego prawa, 18 U.S.C. 2713, dodanym przez CLOUD Act. W naszym tłumaczeniu:
Dostawca „wypełnia obowiązki wynikające z niniejszego rozdziału w zakresie zabezpieczenia, sporządzenia kopii zapasowej lub ujawnienia” komunikacji i zapisów „znajdujących się w posiadaniu, pieczy lub pod kontrolą takiego dostawcy, niezależnie od tego, czy taka komunikacja, zapis lub inna informacja znajduje się na terytorium Stanów Zjednoczonych, czy poza nim”.
Dlaczego powstała ta ustawa
CLOUD Act (Clarifying Lawful Overseas Use of Data Act) był reakcją na jedną sprawę. W 2013 amerykańscy prokuratorzy zażądali e-maili, które Microsoft przechowywał w Dublinie. Microsoft odmówił, argumentując, że amerykański nakaz kończy się na granicy USA, i w 2016 wygrał w apelacji. Sąd Najwyższy rozpatrywał sprawę w lutym 2018. Zanim zdążył wydać wyrok, Kongres w marcu 2018 uchwalił CLOUD Act, a sprawę umorzono jako bezprzedmiotową.
Departament Sprawiedliwości USA przedstawia ustawę jako doprecyzowanie, a nie nowe uprawnienie. Jego strona z materiałami o CLOUD Act opisuje rozwiązywany problem jako dowody przechowywane przez globalnych dostawców z siedzibą w USA, „gdziekolwiek akurat się znajdują”. Z europejskiego punktu widzenia to właśnie doprecyzowanie jest problemem.
Co znaczy „possession, custody, or control”
Kluczowe jest słowo kontrola. Jeśli amerykańska firma może uzyskać dostęp do danych albo je pobrać, to je kontroluje, nawet jeśli serwer formalnie obsługuje jej europejska spółka zależna. Amerykańska spółka matka kontroluje swoją irlandzką czy niemiecką spółkę zależną. Dlatego unijna spółka zależna amerykańskiego dostawcy chmury nie wymyka się tej zasadzie tylko przez to, że jest zarejestrowana w Europie.
Czy hosting w UE chroni przed CLOUD Act?
Nie. Hosting w UE chroni przed jednym: przechowywaniem i przetwarzaniem twoich danych na sprzęcie poza UE. Nic nie zmienia w kwestii przynależności państwowej firmy, która ten sprzęt obsługuje, a CLOUD Act interesuje tylko to drugie.
To różnica między lokalizacją danych (data residency, czyli gdzie leżą dane) a jurysdykcją (które państwo może zmusić operatora). Tekst uzupełniający o lokalizacji danych AI w UE omawia lokalizację krok po kroku. W skrócie: to dwa osobne pokrętła, a duzi amerykańscy dostawcy mocno sprzedają dziś to pierwsze.
- Microsoft ukończył w lutym 2025 swoje EU Data Boundary, przechowując i przetwarzając podstawowe dane chmurowe w UE i EFTA.
- OpenAI oferuje europejską lokalizację danych uprawnionym klientom API, ChatGPT Enterprise i Edu.
Oba rozwiązania to realna poprawa w kwestii lokalizacji. Żadne nie zmienia jurysdykcji. Microsoft sam to przyznał. Podczas przesłuchania przed komisją francuskiego Senatu w czerwcu 2025 dyrektora ds. publicznych i prawnych Microsoft France, Antona Carniaux, poproszono, by pod przysięgą zagwarantował, że dane francuskich obywateli nigdy nie zostaną przekazane władzom USA bez zgody Francji. Jego odpowiedź, według relacji The Register: „Nie, nie mogę tego zagwarantować”. Dodał, że nigdy się to nie zdarzyło i że Microsoft kwestionuje żądania, które uważa za bezpodstawne. Obie części tej odpowiedzi warto traktować poważnie.
Wybierz poniżej, gdzie leżą dane i kto kontroluje dostawcę, i zobacz, który z tych dwóch wyborów naprawdę zmienia odpowiedź.
W zasięgu USA
Region w UE, jurysdykcja USA. Lokalizacja jest europejska, firma, która odpowiada na nakaz, już nie.
Nakaz na podstawie CLOUD ActSięga
Dostawca musi wydać to, co kontroluje, niezależnie od miejsca przechowywania. Centrum danych w UE tego nie zmienia.
Dyrektywa z FISA Section 702Możliwe, sporne
Dyrektywy trafiają do dostawców z USA. Jak są stosowane wobec danych przechowywanych za granicą, nie jest jawne.
Wzajemna pomoc prawna przez państwo UEMożliwe, sporne
Zawsze dostępna, ale wolniejsza niż zwrócenie się bezpośrednio do dostawcy, więc rzadko jest pierwszym wyborem.
Uproszczona lektura 18 U.S.C. 2713, FISA Section 702 i zwykłej drogi traktatowej. Pomija zbieranie danych wywiadowczych, które w ogóle nie wymaga pomocy żadnej firmy i na które żadne z pokręteł nie ma dużego wpływu. To nie porada prawna: w prawdziwych sprawach decydują fakty, umowy i konkretny nakaz.
Gdy już to widać, wzór jest prosty. Przeniesienie danych z centrum danych w USA do centrum w UE niewiele zmienia, jeśli właścicielem jest firma amerykańska. Zmiana właściciela zmienia dużo.
Czym jest FISA 702 i dlaczego ma większe znaczenie niż CLOUD Act?
CLOUD Act dotyczy postępowań karnych: nakaz, konkretne konto, sędzia. FISA Section 702 dotyczy wywiadu zagranicznego i dla Europejczyków to większy problem.
Section 702 ustawy Foreign Intelligence Surveillance Act pozwala amerykańskim agencjom wywiadowczym obejmować działaniami osoby spoza USA, co do których można zasadnie przypuszczać, że przebywają poza Stanami Zjednoczonymi, przy przymusowej pomocy amerykańskich dostawców usług łączności elektronicznej. Nie ma indywidualnego nakazu na każdy cel. Tajny sąd raz w roku zatwierdza cały program, a agencje wysyłają potem dostawcom dyrektywy. Mogą je dostać firmy chmurowe i firmy AI, a reforma z 2024 rozszerzyła definicję dostawców, których to dotyczy.
Każdy Europejczyk jest z definicji osobą spoza USA przebywającą poza USA. To sedno problemu.
Co powiedziały o tym europejskie sądy
W lipcu 2020, w sprawie znanej jako Schrems II, Trybunał Sprawiedliwości UE unieważnił Tarczę Prywatności UE-USA. Jego uzasadnienie, zgodnie z własnym komunikatem prasowym Trybunału w sprawie C-311/18, było takie, że amerykańskie programy inwigilacji oparte na Section 702 i Executive Order 12333 nie ograniczały się do tego, co ściśle niezbędne, a Europejczycy nie mieli wobec nich skutecznego środka prawnego. Standardowe klauzule umowne (SCC) przetrwały, ale tylko pod warunkiem, że podmiot przekazujący dane sprawdzi prawo państwa docelowego i w razie potrzeby doda środki uzupełniające.
Europejska Rada Ochrony Danych opublikowała potem Zalecenia 01/2020 o tym, czym mogą być te środki. Główny przekaz dla AI jest niewygodny: szyfrowanie działa jako środek uzupełniający tylko wtedy, gdy odbiorca nigdy nie widzi danych w postaci jawnej. Model, który musi przeczytać twój prompt, zawsze ją widzi.
Gdzie jest 702 w 2026
Kongres ostatnio odnowił Section 702 w kwietniu 2024, z datą wygaśnięcia w kwietniu 2026. Przepis dwukrotnie przedłużono na krótko, a w czerwcu 2026 wygasł, bo Izba Reprezentantów i Senat nie porozumiały się w sprawie reform. Brzmi jak koniec. Nie jest: zbieranie danych trwa na podstawie certyfikacji zatwierdzonych przez sąd FISA wcześniej w 2026, które obowiązują do 2027. W każdej ocenie ryzyka, którą piszesz w tym roku, traktuj 702 jako obowiązującą.
Czy amerykańska firma AI w ogóle może wydać dane z UE?
Według prawa UE nie na podstawie samego amerykańskiego nakazu. Według prawa USA musi. Ten konflikt jest realny, a dostawca stoi pośrodku.
RODO jest tu jednoznaczne. Art. 48 stanowi, że wyrok sądu lub decyzja organu administracyjnego państwa trzeciego, wymagające od administratora lub podmiotu przetwarzającego ujawnienia danych osobowych, mogą zostać uznane tylko wtedy, gdy opierają się na umowie międzynarodowej, na przykład na umowie o wzajemnej pomocy prawnej. Nakaz z CLOUD Act doręczony bezpośrednio firmie nią nie jest.
CLOUD Act ma furtkę, ale wąską. Dostawca może wnieść do amerykańskiego sądu o uchylenie nakazu, jeśli zmusiłby go do naruszenia prawa kwalifikującego się rządu zagranicznego. Kwalifikujący się rząd zagraniczny to taki, który podpisał z USA umowę wykonawczą na podstawie CLOUD Act. Mają ją Wielka Brytania i Australia. UE negocjuje z USA umowę o e-dowodach od 2023 i według stanu na wrzesień 2026 nie znaleźliśmy takiej, która by obowiązywała. Bez niej dostawca nadal może przed sądem powoływać się na ogólną zasadę kurtuazji międzynarodowej (comity), ale ustawowa ścieżka zaskarżenia nie ma zastosowania.
| Instrument prawny | Kto z niego korzysta | Po co sięga | Czy hosting w UE go zatrzyma? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Amerykańskie organy ścigania, z nakazem | Dane kontrolowane przez dostawcę pod jurysdykcją USA, gdziekolwiek są | Nie |
| FISA Section 702 | Amerykańskie agencje wywiadowcze, przez dyrektywy | Komunikacja osób spoza USA za granicą, z pomocą dostawcy | Nie, dyrektywa trafia do firmy |
| Executive Order 12333 | Amerykańskie agencje wywiadowcze | Wywiad elektroniczny zbierany poza USA | Raczej nie, nie wymaga współpracy żadnej firmy |
| Umowa o wzajemnej pomocy prawnej | Władze USA przez państwo członkowskie UE | Dane przechowywane w tym państwie członkowskim | To droga, którą zostawia im hosting w UE |
| Art. 48 RODO | Prawo UE | Ogranicza uznawanie zagranicznych nakazów | To przeciwwaga, a nie tarcza |
A ramy ochrony danych UE-USA?
Ramy ochrony danych UE-USA (Data Privacy Framework) zastąpiły Tarczę Prywatności w lipcu 2023. Opierają się na Executive Order 14086, który dodał do amerykańskich zasad wywiadowczych wymóg proporcjonalności i utworzył Data Protection Review Court do rozpatrywania skarg Europejczyków. Sąd Unii Europejskiej oddalił skargę na nie wniesioną przez francuskiego posła Philippe'a Latombe'a we wrześniu 2025. Jego odwołanie do Trybunału Sprawiedliwości czeka na rozpatrzenie jako sprawa C-703/25 P.
Ramy sprawiają, że przekazywanie danych certyfikowanym firmom z USA jest zgodne z RODO. Nie wyłączają CLOUD Act ani Section 702. Te dwie rzeczy często się zlewają, także u dostawców. Certyfikacja DPF odpowiada na pytanie „czy mogę wysyłać dane osobowe do tej firmy?”, a nie „czy rząd USA może je od niej dostać?”.
Jak duże jest ryzyko dla twoich promptów AI?
Mniejsze, niż sugerują nagłówki, większe od zera i inne niż przy zwykłym przechowywaniu w chmurze.
Mniejsze, bo żądania na podstawie CLOUD Act dotyczą konkretnych kont w konkretnych postępowaniach. Zapytany o dane francuskich obywateli Microsoft France powiedział Senatowi, że przekazanie bez zgody Francji nigdy się nie zdarzyło. Dla zwykłej firmy piszącej teksty marketingowe realne szanse, że amerykański nakaz dotknie jej historii czatów, są niewielkie.
Większe od zera, bo ekspozycja wynika ze struktury prawnej, a nie z pecha. Section 702 jest zaprojektowana z myślą o cudzoziemcach, działa bez indywidualnych nakazów i jest objęta tajemnicą. Nie widzisz, że to się dzieje, więc nie możesz tego wykluczyć.
Inne, bo prompty AI są wyjątkowo bogate w treść. Ludzie wklejają do chatbota całe umowy, e-maile od klientów, sprawy kadrowe i kod źródłowy, bo właśnie to czyni go użytecznym. Historia czatów jest często lepszym streszczeniem poufnej pracy firmy niż jej serwer plików. Jeśli chcesz drzewa decyzyjnego, czy to w ogóle dozwolone, przeczytaj, czy wolno wklejać dane klientów do chatbota AI.
Gdzie ma to największe znaczenie:
- Tajemnica zawodowa: prawnicy, lekarze, księgowi i notariusze, u których samo ujawnienie komukolwiek jest naruszeniem.
- Dane o zdrowiu i dane szczególnych kategorii z art. 9 RODO.
- Sektor publiczny, gdzie przepisy o zamówieniach coraz częściej pytają o zagraniczną jurysdykcję.
- Tajemnice przedsiębiorstwa i wszystko, co objęte NDA z klientem, który zapyta, dokąd to trafiło.
Dla wszystkich pozostałych to wiersz w rejestrze ryzyk i pytanie w kwestionariuszach bezpieczeństwa od klientów, a nie powód, by zakazać AI. Tekst o tym, czy ChatGPT jest zgodny z RODO, omawia stronę zgodności dokładniej.
Co naprawdę zmniejsza twoją ekspozycję?
Żadne pojedyncze ustawienie nie uodparnia cię na CLOUD Act. Kilka wyborów zmniejsza to, co mógłby dać zagraniczny nakaz, i te wybory się sumują.
1. Mniej kontrolowanych z USA podmiotów, które widzą twoje treści
Policz firmy na ścieżce, które widzą tekst twoich promptów, i sprawdź spółkę matkę każdej z nich. Każdy kontrolowany z USA podmiot, który widzi treść, to jeden potencjalny adresat nakazu. Podmioty, które widzą tylko dane konta albo dane płatnicze, to mniejszy problem niż ten, który uruchamia model.
2. Oddziel treść od tożsamości
Nakaz jest bardziej użyteczny, gdy jedna firma ma zarówno to, kim jesteś, jak i to, co piszesz. Układ, w którym dostawca inferencji widzi prompty, ale nie twoją tożsamość, a dostawca rozliczeń widzi tożsamość, ale nie prompty, ogranicza to, co może dać pojedynczy nakaz.
3. Krótkie przechowywanie
Danych, które już nie istnieją, nie da się wydać. Zapytaj, jak długo przechowywane są prompty, odpowiedzi i historia czatów oraz czy możesz samodzielnie usuwać historię. Zerowe przechowywanie ruchu API to najmocniejsza wersja.
4. Szyfrowanie tam, gdzie naprawdę działa
Szyfruj pliki w spoczynku kluczami, które trzymasz ty, tam gdzie się da. Powiedz sobie uczciwie, że to nie obejmuje inferencji: model czyta tekst jawny.
5. Umowy i ocena skutków transferu
Twoja umowa powierzenia przetwarzania danych powinna mówić, co dostawca robi z żądaniem organu państwowego: kwestionuje je, przekierowuje do ciebie, powiadamia cię, chyba że prawo tego zabrania. Jeśli dane osobowe trafiają do podmiotu kontrolowanego z USA, udokumentuj ocenę skutków transferu (TIA) zgodnie z zaleceniami EROD. Poradnik o chatbocie AI zgodnym z RODO wymienia, czego szukać w DPA.
Jak Union AI ma się do CLOUD Act?
Częściowo poza zasięgiem, ale nie w pełni. Wolimy powiedzieć ci, która to część.
Cała inferencja AI, czyli każdy prompt i każda wygenerowana odpowiedź, działa na infrastrukturze w Unii Europejskiej obsługiwanej przez Scaleway, firmę francuską. Modele działają pod naszym zarządem i nie są trenowane na danych klientów. To obejmuje warstwę najważniejszą dla tego tekstu: firma, która uruchamia model, nie jest firmą amerykańską.
Trzy podmioty w naszym łańcuchu mają jednak spółkę matkę w USA, a nasza lista podprocesorów wymienia je wszystkie:
- Cloudflare hostuje stronę i kończy połączenia TLS na swoim brzegu sieci, więc treść zapytań przechodzi przez pamięć tego brzegu.
- Neon prowadzi naszą bazę danych w regionie UE na AWS.
- Stripe obsługuje płatności przez swoją irlandzką spółkę.
Dlatego nie nazywamy Union AI „wolnym od CLOUD Act” ani „w pełni suwerennym stosem”. Jedno i drugie byłoby nieprawdą. Warstwy wyjaśniamy w tekście europejska suwerenna AI, a klienci biznesowi dostają tę samą listę w umowie, w naszej umowie powierzenia przetwarzania danych.
Jeśli rozważasz odejście od amerykańskiego asystenta, tekst europejskie alternatywy dla Claude, Copilota i Gemini porównuje opcje, a przeniesienie zespołu z ChatGPT omawia praktyczne kroki. Nasz czat to jeden plan za 13 € miesięcznie netto (bez VAT), albo 11 € miesięcznie przy płatności rocznej, a API opłacasz za tokeny z przedpłaconego kredytu; oba są na stronie z cennikiem.
Uczciwe podsumowanie dla każdego dostawcy, łącznie z nami: zapytaj, gdzie działa model, do kogo należy firma, która go uruchamia, i kto jeszcze w łańcuchu widzi twój tekst. Dostawca, który na piśmie odpowie na wszystkie trzy pytania, mówi ci więcej niż taki, który odpowiada tylko na pierwsze.
Najczęściej zadawane pytania
Czy CLOUD Act dotyczy europejskich firm?
Dotyczy dostawców podlegających jurysdykcji USA. Europejska firma, która jest spółką zależną amerykańskiej spółki matki, jest objęta, bo spółka matka kontroluje jej dane. Europejska firma z własnymi biurami, pracownikami albo serwerami w USA też może być objęta, zależnie od tego, jak amerykański sąd oceni te powiązania. Europejska firma bez żadnej obecności w USA nie jest realnym celem nakazu na podstawie CLOUD Act.
Czy EU Data Boundary Microsoftu albo lokalizacja danych w UE u OpenAI wystarczą, żeby uniknąć dostępu z USA?
Nie. Obie to funkcje lokalizacji danych: decydują, gdzie dane są przechowywane i przetwarzane. Nie zmieniają faktu, że dostawca jest firmą amerykańską, a właśnie od tego zależy CLOUD Act. Microsoft France powiedział w czerwcu 2025 przed komisją śledczą francuskiego Senatu, że nie może pod przysięgą zagwarantować, że dane nigdy nie zostaną przekazane władzom USA bez zgody Francji.
Czy dowiem się, jeśli władze USA zażądają moich danych od dostawcy?
Niekoniecznie. Amerykański sąd może na podstawie 18 U.S.C. 2705(b) zakazać dostawcy powiadamiania klienta przez określony czas. Wielu dużych dostawców zobowiązuje się kierować żądania do klienta i powiadamiać go, gdy prawo na to pozwala, ale ta obietnica ma wyraźny wyjątek dla zakazów ujawniania (gag orders). Przeczytaj w umowie powierzenia przetwarzania danych swojego dostawcy część o dostępie organów państwowych, żeby zobaczyć, do czego naprawdę się zobowiązuje.
Czy szyfrowanie chroni moje dane przed CLOUD Act?
Pomaga, gdy to ty trzymasz klucze, a dostawca nie może odszyfrować danych, bo nie wyda tekstu jawnego, którego nie ma. W przypadku chatbota albo API AI ta ochrona w dużej mierze znika, bo model musi przeczytać twój prompt jako tekst jawny, żeby odpowiedzieć. Szyfrowanie danych w spoczynku kluczami zarządzanymi przez dostawcę nie pomaga w ogóle wobec nakazu doręczonego temu dostawcy.
Czy ramy ochrony danych UE-USA (Data Privacy Framework) są nadal ważne w 2026?
Tak, według stanu na wrzesień 2026. Sąd Unii Europejskiej oddalił 3 września 2025 skargę francuskiego posła Philippe'a Latombe'a, a jego odwołanie do Trybunału Sprawiedliwości czeka na rozpatrzenie jako sprawa C-703/25 P. Ramy regulują przekazywanie danych osobowych certyfikowanym firmom z USA; nie wyłączają stosowania wobec nich CLOUD Act ani FISA.
Czy FISA Section 702 wygasła w 2026?
Przepis miał wygasnąć w kwietniu 2026, dwukrotnie przedłużono go na krótko, a w czerwcu 2026 wygasł, bo Kongres nie porozumiał się w sprawie odnowienia. Zbieranie danych trwa jednak na podstawie certyfikacji zatwierdzonych przez sąd FISA wcześniej w 2026, które obowiązują do 2027. Na potrzeby planowania traktuj Section 702 jako nadal obowiązującą.
Czy korzystanie z amerykańskiego chatbota AI w UE jest nielegalne z powodu CLOUD Act?
Nie. Korzystanie z dostawcy z USA jest legalne i powszechne, także przy danych osobowych, o ile masz podstawę prawną, umowę powierzenia przetwarzania danych i ważny mechanizm transferu. CLOUD Act to ryzyko, które dokumentujesz i ważysz, a nie zakaz. Najbardziej liczy się przy tajemnicy zawodowej, danych o zdrowiu, tajemnicach przedsiębiorstwa i pracy dla sektora publicznego.