Chatbot AI zgodny z RODO: co sprawdzić u dostawcy
Chatbot AI zgodny z RODO dla firm wymaga umowy powierzenia, listy podprocesorów, zakazu trenowania na danych i jasnej retencji. Pełna lista kontrolna dostawcy.
Chatbot AI zgodny z RODO to taki, którego możesz używać na podstawie podpisanej umowy powierzenia przetwarzania danych, z opublikowaną listą podprocesorów, pisemną obietnicą, że twoje dane wejściowe nie posłużą do trenowania, określonym okresem przechowywania i wskazanym mechanizmem transferu dla każdego podmiotu spoza UE. Żaden dostawca nie jest zgodny sam z siebie: RODO reguluje twoje przetwarzanie, a nie jego produkt. Przed zakupem musisz więc sprawdzić, czy dostawca daje ci na piśmie każdy element potrzebny do tego, by twoje własne przetwarzanie było zgodne z prawem.
Ten tekst to właśnie taka kontrola, punkt po punkcie, z wagą każdego punktu. Przy każdej pozycji piszemy też, jak odpowiada na nią Union AI, łącznie z dwiema pozycjami, których nie spełniamy.
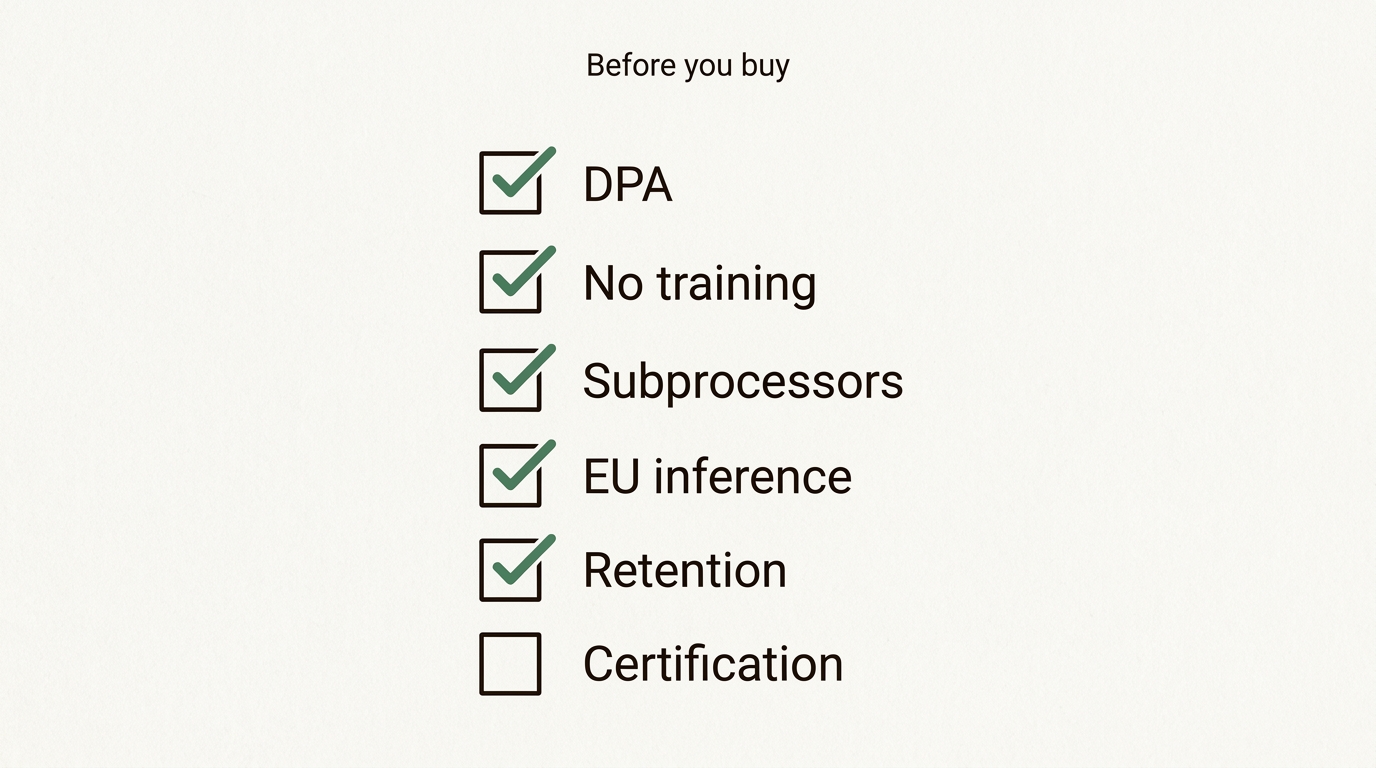
Co sprawia, że chatbot AI jest zgodny z RODO w firmie?
Układ, a nie narzędzie. Gdy twój zespół wkleja do chatbota e-mail od klienta, ty jesteś administratorem tych danych osobowych, a dostawca twoim podmiotem przetwarzającym. RODO wymaga wtedy wyboru podmiotu przetwarzającego, który daje „wystarczające gwarancje”, i ujęcia tej relacji w umowie.
Dlatego ten sam model może być w porządku dla jednej firmy i problemem dla następnej. Aplikacja konsumencka i wersja biznesowa dużego produktu AI często działają na tym samym modelu, ale na bardzo różnych warunkach. Ten podział omówiliśmy w tekście czy ChatGPT jest zgodny z RODO przy danych firmowych. Ten tekst to kolejny krok: decyzja o zakupie narzędzia biznesowego już zapadła i musisz wiedzieć, o co pytać.
Dostawca nie może zapewnić ci zgodności. Może tylko dać ci potrzebne elementy albo ich nie dać. Twoim zadaniem jest sprawdzić, czy żadnego nie brakuje.
Lista kontrolna poniżej ma piętnaście pozycji. Cztery są krytyczne: bez nich w ogóle nie wprowadzaj danych osobowych. Pięć jest ważnych. Sześć jest przydatnych i często rozstrzyga między dwoma dostawcami, którzy poza tym wypadają tak samo.
0 / 100
Zaznacz to, co dostawca może ci pokazać na piśmie.
Wagi: krytyczne 3, ważne 2, przydatne 1. To pomoc przy zakupie, a nie porada prawna. Wypełniona dla Union AI nie spełnia dwóch pozycji: nie mamy certyfikatu ISO 27001 ani raportu SOC 2, a trzy podmioty w naszym łańcuchu mają spółkę matkę w USA.
Czy dostawca oferuje umowę powierzenia z art. 28?
To pierwsze pytanie i jedyne, które samo może zakończyć rozmowę. Art. 28 RODO wymaga, by przetwarzanie przez podmiot przetwarzający odbywało się na podstawie umowy, która określa między innymi, że podmiot przetwarzający:
- działa wyłącznie na twoje udokumentowane polecenie, także w sprawie transferów poza UE,
- zobowiązuje swój personel do zachowania poufności,
- stosuje środki bezpieczeństwa z art. 32,
- przestrzega zasad korzystania z usług innych podmiotów przetwarzających,
- pomaga ci odpowiadać na żądania osób, których dane dotyczą,
- pomaga ci w kwestiach bezpieczeństwa, zgłaszania naruszeń i DPIA,
- usuwa lub zwraca dane po zakończeniu usługi,
- udostępnia ci informacje potrzebne do wykazania zgodności i umożliwia audyty.
Jeśli dostawca chatbota AI nie ma umowy powierzenia, odpada przy wszystkim poza materiałami publicznymi. Jeśli umowa pojawia się dopiero po trzech rozmowach handlowych, to też jest sygnał. Wytyczne 07/2020 Europejskiej Rady Ochrony Danych w sprawie pojęć administratora i podmiotu przetwarzającego to punkt odniesienia, jeśli chcesz wiedzieć, co w praktyce znaczą „wystarczające gwarancje”.
Jak odpowiada Union AI: strona DPA publikuje streszczenie naszej umowy, obejmujące role, podprocesorów, transfery, bezpieczeństwo, naruszenia i audyty. Tekst do podpisu wysyłamy e-mailem na prośbę, bo wciąż przechodzi przegląd prawny, a nie chcemy, by krążył nieaktualny plik. Za to, co trafia do twoich promptów, odpowiadasz jako administrator; my jesteśmy podmiotem przetwarzającym.
Czy widzisz każdego podprocesora, z regionem i podmiotem prawnym?
Podprocesor to każdy podmiot, któremu twój dostawca zleca pracę i który ma styczność z twoimi danymi: dostawca chmury, na której działa model, baza danych, operator płatności, usługa e-mail. Zgodnie z art. 28 ust. 2 twój dostawca może z nich korzystać tylko za twoją zgodą, a jeśli ta zgoda jest ogólna, musi informować cię o zmianach, tak by dało się zgłosić sprzeciw.
EROD doprecyzowała to w opinii 22/2024, przyjętej w październiku 2024. Wniosek jest taki, że administratorzy powinni mieć zawsze pod ręką tożsamość wszystkich podmiotów przetwarzających i podprocesorów w całym łańcuchu, niezależnie od ryzyka przetwarzania. Innymi słowy: ogólnikowe „korzystamy z zaufanych partnerów chmurowych” nie wystarczy.
Co pokazuje dobra lista podprocesorów
- Podmiot prawny, a nie tylko markę. „AWS” to marka; przydatna informacja to, która spółka podpisała umowę.
- Region przetwarzania dla każdego podmiotu.
- Rolę: co dany podmiot robi, a najlepiej także, co może zobaczyć.
- Kraj spółki matki, bo jurysdykcja idzie za firmą, a nie za kablem.
Uprzedzenie o zmianach i prawo sprzeciwu
Zapytaj, z jakim wyprzedzeniem dowiesz się o nowym podprocesorze i co się stanie, jeśli zgłosisz sprzeciw. Bez możliwości wyjścia prawo sprzeciwu to ozdobnik.
Jak odpowiada Union AI: nasza strona podprocesorów wymienia pięć pozycji: Scaleway do inferencji AI i do e-maili transakcyjnych, Cloudflare do hostingu i CDN, Neon (Databricks) do bazy danych w regionie UE oraz Stripe do płatności przez Stripe Payments Europe w Irlandii. Dla każdego podaje kraj podmiotu prawnego i to, co każda warstwa może zobaczyć z twojego promptu. Umowa powierzenia zobowiązuje nas do ogłaszania zmian co najmniej 30 dni wcześniej. Jeśli zgłosisz sprzeciw, a nie uda nam się tego rozwiązać, możesz wypowiedzieć umowę, a niewykorzystany przedpłacony kredyt na API zostanie zwrócony.
Gdzie działa inferencja i kto jest właścicielem firmy?
Dwa pytania, które dostawcy uwielbiają łączyć w jedno. Lokalizacja danych (data residency) to miejsce, w którym stoi maszyna. Jurysdykcja to rząd, który może wydać polecenie firmie, która ją kontroluje. Europejskie centrum danych prowadzone przez spółkę zależną firmy z USA nadal jest w zasięgu prawa amerykańskiego, o czym piszemy w tekście o amerykańskim CLOUD Act i danych hostowanych w UE.
W przypadku chatbota AI najważniejszy wiersz to inferencja: moment, w którym model czyta twój prompt i pisze odpowiedź. Ta maszyna ma twój tekst w pamięci, otwartym tekstem. Przechowywanie danych we Frankfurcie niewiele znaczy, jeśli inferencja odbywa się w Wirginii. Całą ścieżkę zapytania, krok po kroku, opisuje tekst dokąd trafiają twoje prompty: lokalizacja danych AI w UE.
| Pytanie | Słaba odpowiedź | Mocna odpowiedź |
|---|---|---|
| Gdzie działa inferencja? | „Globalna infrastruktura” | Wskazany region w UE |
| Kto ją obsługuje? | Nazwa marki | Podmiot prawny i jego kraj |
| Które spółki matki są spoza UE? | Brak wzmianki | Wymienione, razem z tym, co mogą zobaczyć |
| Co deklaruje się o reszcie? | „Twoje dane nigdy nie opuszczają UE” | Dokładnie, które części są w UE, a które nie |
Jak odpowiada Union AI: cała inferencja AI działa w Scaleway, europejskiej firmie, na infrastrukturze w Unii Europejskiej. Prompty i odpowiedzi nigdy nie trafiają do Stanów Zjednoczonych ani Chin. Hosting działa w regionie UE Cloudflare, a baza danych w regionie UE. Trzy podmioty w naszym łańcuchu (Cloudflare, Neon i Stripe) mają spółkę matkę w USA, a pełna lista z regionami i podmiotami prawnymi jest na naszej stronie podprocesorów.
Który mechanizm transferu obejmuje części spoza UE?
RODO nie wymaga, by dane zostawały w UE. Wymaga ważnej podstawy dla każdego transferu poza nią. Trzy najczęstsze:
- Decyzja stwierdzająca odpowiedni stopień ochrony dla kraju docelowego.
- Ramy ochrony danych UE-USA (Data Privacy Framework), decyzja w sprawie odpowiedniego stopnia ochrony, którą Komisja Europejska przyjęła 10 lipca 2023. Obejmuje tylko firmy z USA, które do nich przystąpiły.
- Standardowe klauzule umowne (SCC), wzorcowe klauzule Komisji, zwykle razem z oceną skutków transferu.
Zapytaj dostawcę, który z nich dotyczy każdego podmiotu spoza UE albo każdego podmiotu z UE, który ma zagraniczną spółkę matkę. „Jesteśmy zgodni z RODO” nie jest odpowiedzią na to pytanie.
Jak odpowiada Union AI: umowa powierzenia stanowi, że do dostawców hostingu, bazy danych i płatności ze spółką matką w USA mają zastosowanie standardowe klauzule umowne Komisji, razem z dodatkowymi środkami, które te podmioty stosują. Mówi też wprost, że nie twierdzimy, iż rozstrzyga to każde pytanie o jurysdykcję.
Czy AI trenuje na twoich danych wejściowych?
Ta pozycja jest krytyczna z powodu, który łatwo przeoczyć. Trenowanie na twoich promptach to nie tylko ryzyko wycieku. Zmienia cel przetwarzania, a ograniczenie celu to jedna z podstawowych zasad RODO. Jeśli e-mail twojego klienta staje się danymi treningowymi, musisz ten cel wyjaśnić we własnej klauzuli informacyjnej, czego najpewniej nie jesteś w stanie zrobić.
Sprawdź trzy miejsca: warunki korzystania z usługi, umowę powierzenia i każdą klauzulę o „ulepszaniu produktu”. Szukaj słów „train”, „improve” i „service improvement” (w polskich wersjach „trenowanie”, „ulepszanie” i „ulepszanie usług”) i przeczytaj każde trafienie. Obietnica musi być w umowie, którą podpisujesz.
Jak odpowiada Union AI: modele działają pod naszym zarządem i nie są trenowane na danych klientów. Polityka prywatności dodaje, że nie używamy treści twoich promptów i odpowiedzi do trenowania ani ulepszania modeli i nie sprzedajemy ich ani nie udostępniamy. Nie trenujemy też własnego modelu bazowego: uruchamiamy opublikowane modele open-weight. Zgodnie z powyższą zasadą ta obietnica powinna się znaleźć w umowie, którą podpisujesz, więc poproś o nią tam, także nas.
Jak długo przechowywane są prompty, odpowiedzi i logi?
Na retencji wykładają się dostawcy, którzy mówią ogólnikami. Zasada ograniczenia przechowywania w RODO oznacza, że dane mogą być przechowywane nie dłużej, niż wymaga tego cel, więc potrzebujesz konkretnej liczby dla każdego rodzaju danych, a nie ogólnej obietnicy.
O trzy rzeczy trzeba zapytać
- Prompty i odpowiedzi. Czy w ogóle są przechowywane? Jak długo? Czy służą do monitorowania nadużyć i kto może je czytać?
- Logi zapytań i metadane. Znaczniki czasu, liczba tokenów, adresy IP. Metadane powiązane z kontem to też dane osobowe.
- Usuwanie. Co się dzieje, gdy usuwasz rozmowę, zamykasz konto albo kończysz umowę? Art. 28 ust. 3 lit. g wymaga usunięcia lub zwrotu danych na koniec.
Jak odpowiada Union AI: polityka prywatności podaje okres dla każdego rodzaju danych. Prompty i odpowiedzi podczas obsługi zapytania są trzymane wyłącznie w pamięci i nie są zapisywane. Liczba tokenów, tier, znacznik czasu, czas trwania i kod błędu dla każdego zapytania są przechowywane przez 13 miesięcy na potrzeby rozliczeń i diagnozy usterek. Zdarzenia przekierowania są przechowywane przez 13 miesięcy, w miarę możliwości oddzielnie od twojego konta. Adres IP i user agent przy logowaniu są przechowywane przez 90 dni. Dokumentacja finansowa zostaje siedem lat, bo tak stanowi prawo podatkowe. Czat pokazuje też twoje wcześniejsze rozmowy, więc możesz wrócić do wątku, a rozmowę możesz usunąć samodzielnie. Jeśli historia czatu ma znaczenie dla twojej własnej oceny, poproś nas o szczegóły na piśmie, tak jak każdego dostawcę.
Jakie certyfikaty bezpieczeństwa powinien mieć dostawca chatbota AI?
ISO 27001 to międzynarodowa norma dla systemu zarządzania bezpieczeństwem informacji, certyfikowana przez zewnętrznego audytora. SOC 2 to raport z audytu zabezpieczeń, popularny wśród dostawców z USA. RODO nie wymaga żadnego z nich. Oba są przydatnym dowodem, że deklaracje dostawcy w sprawie bezpieczeństwa sprawdził ktoś inny niż sam dostawca.
Na dwie rzeczy trzeba uważać. Po pierwsze: czyj to certyfikat? Dostawca działający u certyfikowanego dostawcy chmury sam certyfikatu nie ma. Po drugie: co obejmuje zakres? Certyfikat, który obejmuje sieć biurową, ale nie system produkcyjny, niewiele dowodzi.
Jak odpowiada Union AI: szczerze mówiąc, nie mamy żadnego z nich. Nie mamy dziś certyfikatu ISO 27001 ani raportu SOC 2. Publikujemy za to w umowie powierzenia listę środków: szyfrowanie w transmisji i w spoczynku, dostęp na zasadzie wiedzy koniecznej, klucze API przechowywane wyłącznie jako hash, sekrety w sejfie kluczy zamiast w kodzie oraz okresowo testowane kopie zapasowe bazy danych. Umowa daje ci też coroczny audyt przez niezależny podmiot albo nasze raporty na żądanie. Jeśli twoja polityka zakupowa wymaga certyfikatu, to realna luka. Tak ją oceń.
Czy dostawca pomoże przy DPIA, naruszeniach i żądaniach osób, których dane dotyczą?
Ocena skutków dla ochrony danych (DPIA) jest wymagana na podstawie art. 35, gdy przetwarzanie może powodować wysokie ryzyko dla ludzi. W przypadku chatbota AI zależy to zwykle od tego, co do niego wprowadzasz, a nie od samego chatbota. Streszczanie publicznych raportów to niskie ryzyko. Przesiewanie podań o pracę już nie. Tekst o tym, czy możesz wprowadzać dane klientów do chatbota AI, przeprowadza przez tę decyzję po twojej stronie układu.
Od dostawcy potrzebujesz współpracy: faktów do DPIA, szybkich powiadomień o naruszeniach, żeby zmieścić się we własnym 72-godzinnym terminie, i pomocy, gdy klient pyta, co stało się z jego danymi.
Jak odpowiada Union AI: umowa powierzenia zobowiązuje nas do poinformowania cię bez zbędnej zwłoki w razie naruszenia, razem z tym, czego potrzebujesz do własnego zgłoszenia, oraz do pomocy przy żądaniach osób, których dane dotyczą, przy DPIA i przy pytaniach organu nadzorczego, w zakresie, jakiego można rozsądnie oczekiwać od podmiotu przetwarzającego.
Co dodaje AI Act?
Dla kupującego mniej, niż ludzie się obawiają. Obowiązki przejrzystości z art. 50 AI Act (unijnego aktu w sprawie sztucznej inteligencji) obowiązują od 2 sierpnia 2026. Jeśli wdrażasz system, który rozmawia z ludźmi, muszą oni wiedzieć, że rozmawiają z maszyną. Wytyczne Komisji Europejskiej do art. 50 mówią, że ma to nastąpić w jasny sposób, od pierwszej interakcji.
Przy wyborze dostawcy praktyczne pytanie jest proste: czy dostawca powie ci, jaki model uruchamiasz, tak by dało się przekazać tę informację dalej?
Jak odpowiada Union AI: nasza strona o przejrzystości AI podaje model open-weight i licencję za każdym tierem i publikuje w całości prompt systemowy czatu.
Union AI na tle listy kontrolnej
Oto pełny obraz w jednej tabeli. Zaznacz te same pola na liście kontrolnej powyżej przyciskiem „Wypełnij dla Union AI”, a dostaniesz ten sam wynik.
| Kontrola | Waga | Union AI |
|---|---|---|
| Umowa powierzenia z art. 28 | Krytyczna | Tak, streszczenie opublikowane, tekst do podpisu na prośbę |
| Brak trenowania na danych wejściowych | Krytyczna | Tak, na stronie podprocesorów i w polityce prywatności |
| Pełna lista podprocesorów | Krytyczna | Tak, pięć pozycji z rolą, regionem i podmiotem |
| Wskazany mechanizm transferu | Krytyczna | Tak, SCC dla podmiotów ze spółką matką w USA |
| Uprzedzenie o zmianach, prawo sprzeciwu | Ważna | Tak, 30 dni, z prawem wypowiedzenia |
| Inferencja w UE | Ważna | Tak |
| Retencja dla każdego rodzaju danych | Ważna | Tak, zobacz politykę prywatności |
| Usunięcie danych na koniec | Ważna | Tak, z wyjątkiem wymaganej prawem dokumentacji finansowej |
| Zgłaszanie naruszeń | Ważna | Tak |
| Udokumentowane logi | Przydatna | Tak, 13 miesięcy dla metadanych zapytań |
| Prawo do audytu | Przydatna | Tak, coroczny niezależny audyt albo raporty |
| Wsparcie przy DPIA i żądaniach | Przydatna | Tak |
| ISO 27001 lub SOC 2 | Przydatna | Nie |
| Przejrzystość wg AI Act | Przydatna | Tak |
| Brak spółki matki spoza UE w łańcuchu | Przydatna | Nie, trzy spółki matki w USA |
Plan czatu kosztuje 13 € miesięcznie, albo 11 € przy płatności rocznej, i obejmuje 2000 wiadomości; szczegóły są w cenniku. Jeśli porównujesz nas z innymi, ranking europejskich chatbotów AI przeprowadza ten sam rodzaj testu na całym rynku. A jeśli przenosisz zespół z narzędzia konsumenckiego, tekst jak przenieść zespół z ChatGPT opisuje wdrożenie.
Jak przeprowadzić tę kontrolę w jedno popołudnie
- Otwórz umowę powierzenia dostawcy. Nie ma umowy, nie ma danych osobowych. Koniec.
- Otwórz listę podprocesorów. Policz podmioty, regiony i spółki matki spoza UE.
- Przeszukaj warunki pod kątem słowa „train”. Przeczytaj każde trafienie.
- Znajdź tabelę retencji. Jeden okres dla każdego rodzaju danych, a jeśli jej nie ma, poproś o nią.
- Zapytaj o certyfikaty i audyty. Czyj certyfikat i jaki zakres.
- Napisz akapit do własnej klauzuli informacyjnej. Jeśli nie potrafisz uczciwie opisać przetwarzania w trzech zdaniach, dostawca dał ci za mało.
Sprawdź w ten sposób także nas. Dostawca, który jest pewny swoich odpowiedzi, powinien się cieszyć, że pytasz.
Najczęściej zadawane pytania
Czy istnieje chatbot AI z certyfikatem RODO?
Nie w takim sensie, jaki czasem sugerują dostawcy. RODO przewiduje mechanizm certyfikacji, ale odznaka na stronie internetowej nie sprawia, że twoje własne przetwarzanie jest zgodne z prawem. Sprawdzić możesz umowę: umowę powierzenia przetwarzania danych, listę podprocesorów, klauzulę wykluczającą trenowanie, okres przechowywania i mechanizm transferu dla każdego podmiotu spoza UE.
Co powinna zawierać umowa powierzenia dla chatbota AI?
Wymienia to art. 28 RODO: przetwarzanie wyłącznie na twoje polecenie, poufność personelu, środki bezpieczeństwa, zasady korzystania z podprocesorów, pomoc przy żądaniach osób, których dane dotyczą, i przy DPIA, usunięcie lub zwrot danych na koniec oraz informacje na potrzeby audytów. W przypadku chatbota AI szukaj też wyraźnej klauzuli, że twoje dane wejściowe nie służą do trenowania modeli.
Skąd mam wiedzieć, czy chatbot AI trenuje na moich danych?
Przeszukaj warunki korzystania i umowę powierzenia pod kątem słów train, improve i service improvement (w polskich wersjach: trenowanie, ulepszanie, ulepszanie usług) i przeczytaj każde trafienie. Obietnica braku trenowania powinna się znaleźć w umowie, którą podpisujesz, a nie tylko na stronie marketingowej. Konsumenckie wersje dużych produktów AI często domyślnie pozwalają na trenowanie, a wersje biznesowe zwykle je wykluczają.
Jak długo chatbot AI może przechowywać moje prompty zgodnie z RODO?
RODO nie określa stałej liczby dni. Wymaga, by dane osobowe były przechowywane nie dłużej, niż to konieczne do celu, więc dostawca musi podać okres, a ty musisz umieć go uzasadnić. Dostawca, który nie potrafi powiedzieć, jak długo przechowuje prompty, odpowiedzi i logi zapytań, od razu oblewa pytanie o ograniczenie przechowywania.
Czy przed wdrożeniem chatbota AI potrzebuję DPIA?
Tylko gdy przetwarzanie może powodować wysokie ryzyko dla ludzi, co art. 35 RODO wiąże na przykład z danymi wrażliwymi na dużą skalę, systematycznym monitorowaniem i nowymi technologiami. Wiele organów nadzorczych traktuje nowe zastosowania AI na danych osobowych jako powód, by przynajmniej to sprawdzić. Dobry dostawca pomoże ci przy ocenie, ale odpowiadasz za nią ty jako administrator.
Czy Union AI ma ISO 27001 albo SOC 2?
Nie. Union AI nie ma dziś certyfikatu ISO 27001 ani raportu SOC 2. Oferuje natomiast opublikowaną listę środków bezpieczeństwa, umowę powierzenia przetwarzania danych z prawem do audytu i pełną listę podprocesorów. Jeśli twoja polityka zakupowa wymaga certyfikatu, to realna luka i tak właśnie należy ją ocenić.
Czy chatbot AI działający w UE jest automatycznie zgodny z RODO?
Nie. Inferencja w UE usuwa najtrudniejsze pytanie o transfer, ale nadal potrzebujesz podstawy prawnej, umowy powierzenia, odpowiedzi w sprawie trenowania, odpowiedzi w sprawie retencji i polityki, której twój zespół przestrzega. Sprawdź też spółki matki w łańcuchu, bo hosting w UE pod amerykańską spółką matką nadal podlega prawu USA.