Får du lägga kunddata i en AI-chattbot? GDPR-koll
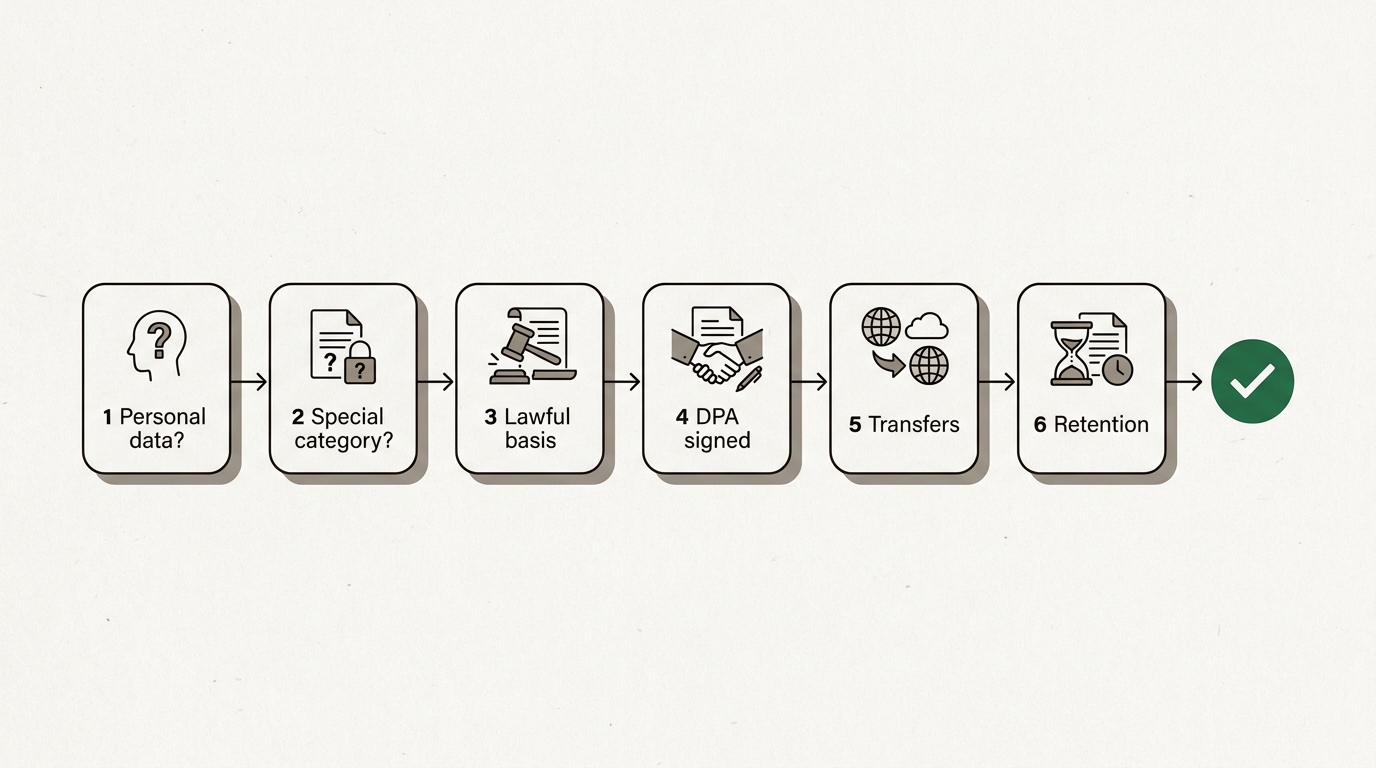
Ja, om sex GDPR-kontroller håller: personuppgifter, känsliga uppgifter, ändamål, biträdesavtal, överföringar och lagringstid. Ett beslutsträd steg för steg.
Ja, du får lagligt lägga in kunddata i en AI-chattbot, men bara när en kort lista med villkor i dataskyddsförordningen (GDPR) är uppfyllda samtidigt. Uppgifterna får inte vara känsliga personuppgifter som hälsa eller religion. AI-uppgiften måste tjäna det ändamål som du samlade in uppgifterna för. Din organisation behöver ett undertecknat personuppgiftsbiträdesavtal med leverantören som utesluter träning på det du matar in. Och du behöver veta var uppgifterna behandlas och hur länge de sparas. Missar du ett av villkoren är svaret nej, vilket verktyg du än använder.
Det är hela inlägget i ett stycke. Resten handlar om i vilken ordning du kontrollerar sakerna, varför ordningen spelar roll och vad du gör när svaret är ”inte än”. Det här är allmän information, inte juridisk rådgivning. Ditt dataskyddsombud och dina egna avtal har sista ordet.
Är det över huvud taget personuppgifter?
Börja här, eftersom mycket av det folk klistrar in inte är personuppgifter, och GDPR gäller bara det som är det. Artikel 4 i GDPR definierar personuppgifter som varje upplysning som avser en identifierad eller identifierbar fysisk person. Ordet som gör jobbet är ”identifierbar”.
Ett namn och en mejladress är uppenbara. Mindre uppenbart: ett ordernummer, ett kund-ID, en IP-adress eller en beskrivning som ”tandläkaren i Utrecht som klagat två gånger på faktura 4471”. Kan någon rimligen lista ut vem det är, är det en personuppgift. Uppgifter om ett företag är inte personuppgifter, men namnet på personen som skrev under avtalet är det.
Det användbara testet finns i skäl 26 i GDPR: du tar hänsyn till alla hjälpmedel som ”rimligen kan komma att användas” för att identifiera någon, inklusive kostnad och tid. Text som klarar det testet är anonym, och då gäller GDPR inte alls.
Det första steget är alltså praktiskt, inte juridiskt. Titta på det du ska klistra in och fråga dig om uppgiften behöver de identifierande delarna.
Anonymisera eller pseudonymisera först
De flesta uppgifter i en chattbot behöver inte namnet. Att sammanfatta ett klagomål, hitta mönstret i trettio supportärenden, skriva om ett klumpigt svar: allt det fungerar med ”Kund A” i stället för ”Marieke de Vries”.
Två begrepp spelar roll här, och de betyder inte samma sak.
| Pseudonymiserat | Anonymiserat | |
|---|---|---|
| Vad du gör | Byter ut identifierande uppgifter mot platshållare och behåller nyckeln | Tar bort eller generaliserar tills ingen kan återidentifiera |
| Kan du koppla tillbaka? | Ja, med nyckeln du behöll | Nej, inte med några medel som rimligen kan användas |
| Fortfarande personuppgifter? | Ja | Nej |
| Gäller GDPR? | Ja, men risken är lägre | Nej |
| Typisk användning i chattbot | Utkast till ett svar som du personaliserar senare | Analys av teman i många ärenden |
Pseudonymisering är en skyddsåtgärd som GDPR uttryckligen belönar. EDPB:s riktlinjer 01/2025 om pseudonymisering går igenom när den fungerar och när den inte gör det. Kortversionen: den hjälper bara om nyckeln stannar hos dig och om den återstående texten inte identifierar personen på egen hand. ”En 34-årig kund i en by med 300 invånare som använder rullstol” innehåller inget namn och är ändå en personuppgift.
Är det känsliga personuppgifter?
Om uppgifterna avslöjar hälsa, ras eller etniskt ursprung, politiska åsikter, religiös eller filosofisk övertygelse, medlemskap i fackförening, genetiska eller biometriska uppgifter, eller någons sexualliv eller sexuella läggning, är det känsliga personuppgifter (särskilda kategorier) enligt artikel 9 i GDPR. Det är förbjudet att behandla dem om inte något av en kort lista undantag gäller. Uppgifter om brott behandlas på liknande sätt enligt artikel 10.
Det fångar mer vardagligt material än folk tror. Ett supportärende där det står ”jag kunde inte betala för att jag låg på sjukhus” innehåller hälsodata. En begäran om ett bönerum på ett evenemang avslöjar religion. En HR-anteckning om en sjukdag är också hälsodata.
För användning i chattbotar är det praktiska svaret enkelt: håll det borta från allmänna verktyg. Inte för att det aldrig kan vara lagligt, utan för att det kräver ett undantag som du kan peka på, en konsekvensbedömning avseende dataskydd (DPIA) enligt artikel 35 och oftast ett verktyg som är uppsatt just för det. Det är ett projekt, inte en prompt.
Den nederländska tillsynsmyndigheten, Autoriteit Persoonsgegevens, visade det med ett verkligt fall i sin varning om AI-chattbotar från augusti 2024. En anställd på en vårdcentral hade matat in patienters medicinska uppgifter i en chattbot, i strid med vårdcentralens egna överenskommelser.
Medicinska uppgifter är mycket känsliga uppgifter och får extra skydd i lagen av en anledning.
Meningen kommer från myndighetens meddelande. Samma sida beskriver en anställd på ett telekombolag som matade in en fil med kundadresser i en chattbot. Båda anmäldes som personuppgiftsincidenter.
Har du en rättslig grund, och passar AI-användningen ändamålet?
Här är delen som folk tänker för mycket på. Att använda ett AI-verktyg kräver ingen egen rättslig grund om det bara hjälper dig att göra jobbet som du redan hade en grund för. Enligt artikel 6 i GDPR stöder du dig redan på något när du hanterar kundens uppgifter: oftast fullgörande av avtal, en rättslig förpliktelse eller berättigat intresse. Att skriva ett utkast till svar på kundens ärende med en chattbot är samma behandling, gjord med ett annat verktyg.
Problemen börjar när AI-användningen är ett nytt ändamål. Det är där ändamålsbegränsningen biter. Artikel 6.4 listar vad du ska väga när du återanvänder uppgifter för något annat:
- Kopplingen mellan det ursprungliga ändamålet och det nya.
- Sammanhanget där du samlade in uppgifterna, och vad kunden rimligen kan förvänta sig.
- Uppgifternas art, särskilt känsliga personuppgifter.
- De möjliga följderna för de berörda personerna.
- Skyddsåtgärder, som kryptering eller pseudonymisering.
Två exempel gör gränsen tydlig. Att besvara en kunds egen fråga med hjälp av AI: samma ändamål, inga problem. Att mata in fem års supportärenden i en modell för att poängsätta vilka kunder som troligen säger upp sig, och sedan rikta erbjudanden till dem: ett nytt ändamål, och ett som de flesta kunder inte skulle vänta sig. Det andra fallet kräver en skriftlig förenlighetsbedömning eller en ny grund, och eventuellt en DPIA.
Om ett svar från en chattbot ska avgöra något om en person med rättsliga eller liknande betydande följder, som att avslå ett krav på återbetalning eller en ansökan, kommer också artikel 22 om automatiserat beslutsfattande in. Ha en människa i loopen som faktiskt läser ärendet, inte en som bara klickar godkänn.
Sedan finns det transparens. Artiklarna 13 och 14 kräver att din integritetspolicy anger kategorierna av mottagare av personuppgifterna. Om en AI-leverantör behandlar kunddata åt dig hör det hemma i policyn. Kan du inte skriva det stycket ärligt har du hittat din lucka.
Innan avtalskontrollerna, testa ditt eget fall i stegverktyget nedan. Det ställer frågorna i den ordning ett dataskyddsombud skulle göra och stannar vid det första verkliga hindret.
GDPR art. 4.1
Skulle någon kunna koppla texten till en verklig person?
Namn och mejladresser räknas, men det gör också ordernummer, ett telefonnummer eller en beskrivning som är detaljerad nog att peka ut en enskild kund.
Illustrativt, inte juridisk rådgivning. Frågorna kommer i den ordning ett dataskyddsombud skulle ställa dem; ditt eget dataskyddsombud och dina egna avtal har sista ordet.
Finns det ett personuppgiftsbiträdesavtal med leverantören?
När uppgifterna och ändamålet håller flyttar frågan till verktyget. När en leverantör behandlar personuppgifter för din räkning är du personuppgiftsansvarig och leverantören personuppgiftsbiträde. Artikel 28 kräver ett skriftligt avtal mellan dig och leverantören och anger vad avtalet måste innehålla. Bland annat får biträdet bara agera på dina dokumenterade instruktioner.
Den enda klausulen avgör frågan om träning. Om en leverantör använder dina kunders meddelanden för att träna sina egna modeller driver den sitt eget ändamål, inte ditt. Ett biträde som gör så beter sig inte som ett biträde. Leta därför efter två saker i de villkor som du faktiskt har skrivit under:
- Ett personuppgiftsbiträdesavtal (DPA) mellan din organisation och leverantören. Ett privat konto hos samma varumärke räknas inte, eftersom din arbetsgivare inte är part i det.
- Ett uttryckligt undantag för träning på det du matar in och får ut. Sök i villkoren efter ”train” och ”improve” och läs varje träff.
Det är också här skillnaden mellan olika planer syns. Konsumentplaner erbjuder sällan ett DPA. Företagsplaner gör det oftast. Vilka leverantörer som erbjuder vad, och hur du jämför dem, är ämnet för vår guide till att välja en GDPR-kompatibel AI-chattbot för företag. Skillnaden mellan konsument- och företagskonton hos de stora amerikanska leverantörerna går vi igenom i följer ChatGPT GDPR.
Vart tar uppgifterna vägen, och vem mer ser dem?
Ett personuppgiftsbiträde får använda egna underbiträden: ett molnhotell, en databas, en betalleverantör. Artikel 28 kräver ditt godkännande för dem, vilket i praktiken betyder att leverantören publicerar en lista och talar om för dig när den ändras. Be om listan med tre kolumner: parten, regionen där behandlingen sker och den juridiska personen.
Regionen besvarar frågan om överföring till tredjeland. Kapitel V i GDPR, som börjar vid artikel 44, tillåter bara att personuppgifter lämnar Europeiska ekonomiska samarbetsområdet med stöd av en överföringsmekanism. De vanligaste är ett beslut om adekvat skyddsnivå, som ramverket för dataskydd mellan EU och USA (Data Privacy Framework) för certifierade amerikanska bolag, eller standardavtalsklausuler (SCC). Behandlas uppgifterna inom EU eller EES behöver du ingen mekanism för det steget.
Den juridiska personen besvarar en annan fråga: vilka regeringar som kan tvinga fram åtkomst. Ett amerikanskt moderbolag kan beordras att lämna ut data som dess europeiska dotterbolag har, vilket inlägget om CLOUD Act och data i EU reder ut. Det är en risk att bedöma och dokumentera, inte ett automatiskt förbud.
Ärligt om vår egen kedja: hos Union AI körs all AI-inferens på infrastruktur inom Europeiska unionen, prompter och svar går aldrig till USA eller Kina, och modellerna tränas inte på kunddata. Men vår lista över underbiträden visar också tre parter med ett amerikanskt moderbolag, för hosting, databas och betalningar. ”Ingen data lämnar EU” vore osant, så det säger vi inte. En genomgång steg för steg av vad varje lager ser finns i vart dina prompter tar vägen.
Hur länge sparas uppgifterna?
Lagringsminimering, i artikel 5.1 e, säger att du inte sparar personuppgifter längre än du behöver dem. Det gäller chattboten också. Tre ställen kan ha en kopia av det du klistrade in:
Chatthistoriken
De flesta chattverktyg sparar dina konversationer tills du raderar dem. Om en chatt innehåller en kunds klagomål med namnet i är den chatten nu en post i ett system som din gallringspolicy troligen inte nämner. Radera chattar med kunddata när uppgiften är klar, eller välj ett verktyg där du kan låta historiken löpa ut.
Leverantörens loggar
Vissa leverantörer sparar prompter för missbruksövervakning i ett visst antal dagar, även när historiken är avstängd. Den perioden bör stå i DPA:t. Gör den inte det, fråga.
Dina egna register
Artikel 30 kräver ett register över behandlingar. Lägg till AI-verktyget: vilka uppgifter som går in, för vilket ändamål, vilken leverantör, vilken överföringsmekanism, vilken lagringstid. Det är en rad i ett kalkylark, och det är den rad som en tillsynsmyndighet frågar efter först.
Vad gör du om kunddata redan har hamnat i fel verktyg?
Behandla det som en möjlig personuppgiftsincident. Den nederländska tillsynsmyndighetens meddelande är tydligt: om en anställd matar in personuppgifter i en chattbot i strid med organisationens överenskommelser är det en personuppgiftsincident. Enligt artikel 33 har du 72 timmar från det att du fick kännedom om den på dig att anmäla den till tillsynsmyndigheten (i Sverige IMY), om det inte är osannolikt att incidenten medför en risk för människor.
Vad du gör, i ordning:
- Ta reda på vad som gick in. Vilka uppgifter, om hur många personer, i vilket verktyg och vilket konto.
- Försök radera det. Radera chatten och be leverantören skriftligt att radera eventuella kopior.
- Bedöm risken. Ett förnamn i en harmlös fråga är inte samma sak som en fil med adresser eller en medicinsk anteckning.
- Anmäl vid behov. Till tillsynsmyndigheten inom 72 timmar, och även till de berörda kunderna när risken är hög.
- Åtgärda orsaken. Oftast betyder det att ge folk ett godkänt verktyg, eftersom skälet till att någon använde gratisverktyget är att inget annat fanns.
Den sista punkten är den verkliga lärdomen från myndighetens fall. Förbud stoppar inte inklistrandet; de flyttar det till en mobil. Varför arbetsgivare blockerar chattbotar, och vad anställda kan göra i stället, går vi igenom i får inte använda ChatGPT på jobbet.
En checklista på en skärm för ditt team
Skriv ut den, eller klistra in den i personalhandboken bredvid AI-policyn.
| Kontroll | GDPR | Godkänd när |
|---|---|---|
| Personuppgifter? | Art. 4.1, skäl 26 | Du har tagit bort identifierande uppgifter, eller behöver dem för just den här uppgiften |
| Känsliga personuppgifter? | Art. 9, 10 | Inga finns med, eller ett dokumenterat undantag plus DPIA |
| Ändamål | Art. 6.1, 6.4 | Samma jobb som du samlade in uppgifterna för, eller en skriftlig förenlighetsbedömning |
| Personuppgiftsbiträdesavtal | Art. 28 | Undertecknat av din organisation, träning undantagen |
| Överföringar | Art. 44-46 | Behandlas i EU/EES, eller en namngiven överföringsmekanism |
| Lagringstid | Art. 5.1 e, 30 | Du känner till perioden och den står i dina register |
Håller varje rad står du på stadig grund. Står det ”vet inte” på en rad är det din nästa uppgift, inte ett skäl att ge upp AI.
Där en europeisk chattplan passar in
En leverantör som kör inferensen i Europeiska unionen tar bort raden om överföringar för den del som ser dina prompter, och gör stycket i integritetspolicyn kortare. För de andra fem raderna gör den ingenting. Du bestämmer fortfarande vad som går in och varför.
Union AI:s chattplan kostar 13 € i månaden, eller 11 € i månaden vid årsbetalning (se priser), körs med open-weight-modeller på europeisk infrastruktur och kommer med ett personuppgiftsbiträdesavtal och ingen träning på din data. Flyttar du över ett team från ett annat verktyg finns de praktiska stegen i så byter du från ChatGPT. Vilket verktyg du än landar i är kontrollerna ovan dina att göra. Ingen leverantör kan göra dem åt dig.
Vanliga frågor
Får jag använda kunddata i ChatGPT?
Bara i en företagsuppsättning där din organisation har undertecknat ett personuppgiftsbiträdesavtal med leverantören, träning på det du matar in är undantagen och uppgiften stämmer med ändamålet som du samlade in datan för. Ett privat ChatGPT-konto faller redan på kontrollen av biträdesavtalet. Den nederländska tillsynsmyndigheten har behandlat kunddata som klistrats in i chattbotar i strid med företagets regler som en personuppgiftsincident.
Är pseudonymiserade uppgifter fortfarande personuppgifter enligt GDPR?
Ja. Skäl 26 i dataskyddsförordningen (GDPR) säger att pseudonymiserade uppgifter som kan kopplas tillbaka till en person med hjälp av kompletterande information fortfarande är uppgifter om en identifierbar person. Att byta ut namn mot platshållare sänker risken och räknas som en skyddsåtgärd, men det tar inte uppgifterna utanför GDPR. Bara uppgifter som inte längre kan kopplas till någon med medel som rimligen kan komma att användas är anonyma.
Vilken rättslig grund behöver jag för att behandla personuppgifter med AI?
Oftast samma som du redan stöder dig på för själva uppgiften, till exempel fullgörande av avtal eller berättigat intresse enligt artikel 6 i GDPR. AI-verktyget behöver ingen egen grund om det bara hjälper dig att göra det jobb du samlade in uppgifterna för. Är AI-användningen ett nytt ändamål, som att profilera gamla kunder för försäljning, behöver du en förenlighetsbedömning enligt artikel 6.4 eller en ny grund.
Behöver jag en DPIA innan jag använder en AI-chattbot med kunddata?
Inte för varje användning. Artikel 35 i GDPR kräver en konsekvensbedömning avseende dataskydd när behandlingen sannolikt leder till en hög risk, till exempel med känsliga personuppgifter i stor skala, systematisk bedömning av personer eller automatiserade beslut med verkliga följder. Många tillsynsmyndigheter anger ny teknik som en faktor som talar för en DPIA, så en kort dokumenterad förhandsbedömning är klok även när svaret är nej.
Vad händer om en anställd klistrar in kunddata i en gratis chattbot?
Det är sannolikt en personuppgiftsincident. Organisationen måste bedöma risken och, om incidenten sannolikt medför en risk för människor, anmäla den till sin tillsynsmyndighet inom 72 timmar enligt artikel 33 i GDPR, och ibland även informera kunderna. Den nederländska tillsynsmyndigheten har fått incidentanmälningar om just detta, bland annat från en vårdcentral som hade matat in patientuppgifter i en chattbot.
Är det lagligt att lägga in hälsodata i en AI-chattbot?
Hälsodata är en särskild kategori av personuppgifter enligt artikel 9 i GDPR, så det är förbjudet att behandla dem om inte något av de angivna undantagen gäller, till exempel uttryckligt samtycke eller vård under tystnadsplikt. Även då behöver ett AI-verktyg oftast först en DPIA och strikta avtalsvillkor. För de flesta team är det praktiska svaret att hålla hälsodata borta från allmänna chattbotar.
Blir behandlingen av kunddata GDPR-kompatibel om AI-leverantören finns i EU?
Nej, det tar bort en fråga. Behandling inom Europeiska unionen betyder att du inte behöver någon överföringsmekanism för det steget, men du behöver fortfarande personuppgifter som du får använda, ett lagligt ändamål, ett personuppgiftsbiträdesavtal, en klausul mot träning och ett svar om lagringstid. Platsen är en kontroll av sex.