CLOUD Act och data i EU: skyddar EU-hosting dig?
Amerikanska CLOUD Act når data som ett amerikanskt bolag kontrollerar, även på servrar i EU. Vad det betyder för dina AI-prompter, FISA 702 och Schrems II.
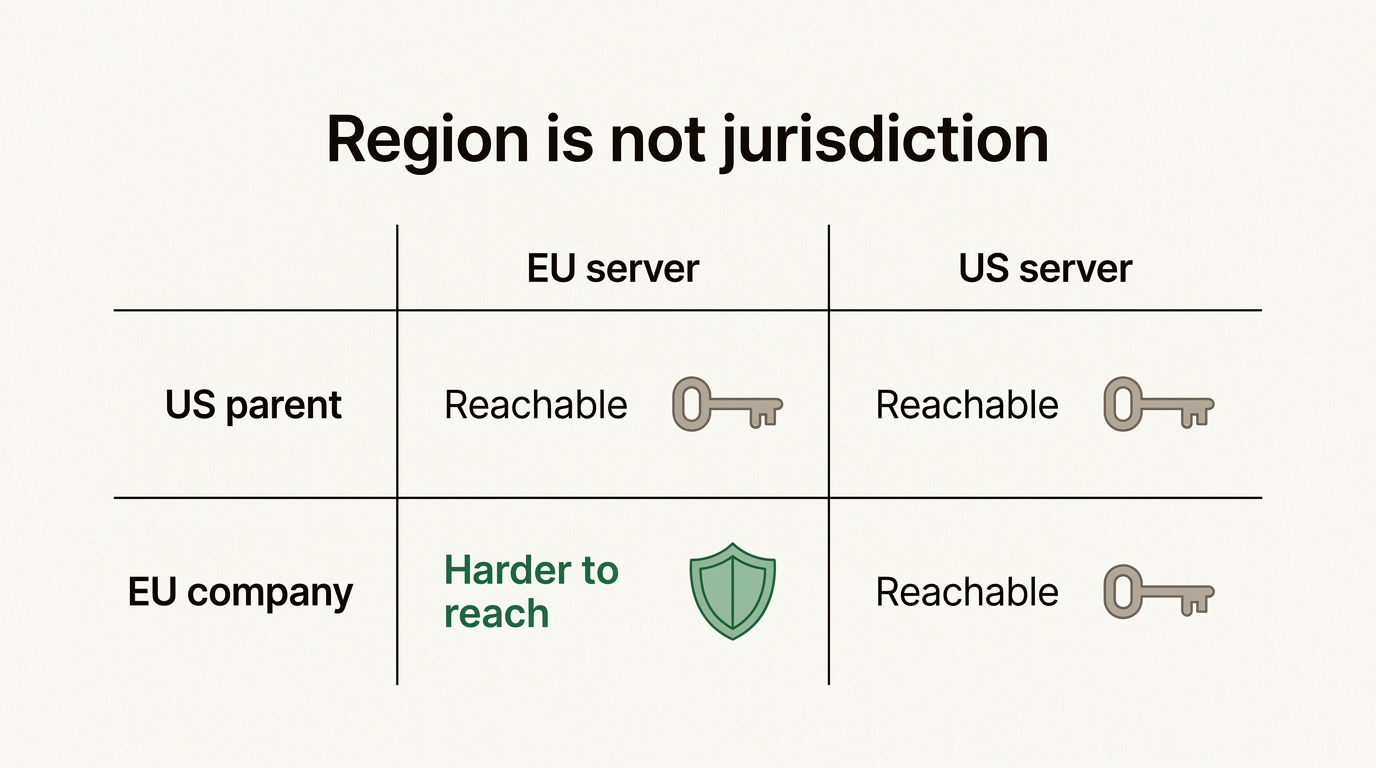
Ja, USA kan komma åt data som lagras i EU, om bolaget som har den omfattas av amerikansk jurisdiktion. CLOUD Act från 2018 ålägger amerikanska leverantörer att lämna ut data som de har i sin ”possession, custody, or control”, alltså i sin besittning, förvaring eller kontroll, oavsett var i världen den lagras. En ”EU-region” hos ett amerikanskt AI-bolag ändrar alltså var dina prompter ligger, inte vilken regering som kan beordra bolaget att lämna ut dem.
Det betyder inte att någon läser dina chattar. Det betyder att ”var finns min data?” och ”vem kan tvingas lämna ut den?” är två separata frågor, och den mesta marknadsföringen besvarar bara den första. Det här inlägget förklarar den andra: vad CLOUD Act och FISA Section 702 faktiskt tillåter, vad europeiska domstolar har sagt om dem och vad som verkligen minskar din exponering när du använder AI i jobbet.
Kan USA komma åt data som lagras i EU?
Ja, via bolaget, inte via byggnaden. Amerikanska myndigheter gör inte razzia mot ett datacenter i Frankfurt. De delger ett amerikanskt bolag ett beslut eller en order, och det bolaget är enligt lag skyldigt att lämna ut den data det kontrollerar, även data på servrar utomlands.
Regeln står i ett kort avsnitt i amerikansk lag, 18 U.S.C. 2713, som lades till genom CLOUD Act:
En leverantör ”shall comply with the obligations of this chapter to preserve, backup, or disclose” kommunikation och uppgifter ”within such provider's possession, custody, or control, regardless of whether such communication, record, or other information is located within or outside of the United States.”
Varför lagen skrevs
CLOUD Act (Clarifying Lawful Overseas Use of Data Act) var en reaktion på ett enda mål. 2013 krävde amerikanska åklagare ut mejl som Microsoft lagrade i Dublin. Microsoft vägrade, med argumentet att ett amerikanskt beslut tog slut vid den amerikanska gränsen, och vann i överrätten 2016. Högsta domstolen tog upp målet i februari 2018. Innan den hann döma antog kongressen CLOUD Act i mars 2018, och målet avskrevs eftersom frågan inte längre var aktuell.
Det amerikanska justitiedepartementet beskriver lagen som ett förtydligande, inte som en ny befogenhet. Dess resurssida om CLOUD Act beskriver problemet som lagen löser som bevis hos globala leverantörer baserade i USA, ”wherever it happens to be located”, alltså var de än råkar finnas. Ur ett europeiskt perspektiv är det förtydligandet precis problemet.
Vad ”possession, custody, or control” betyder
Kontroll är ordet som gör jobbet. Om ett amerikanskt bolag kan komma åt eller hämta data kontrollerar det den datan, även om ett europeiskt dotterbolag formellt driver servern. Ett amerikanskt moderbolag kontrollerar sitt irländska eller tyska dotterbolag. Därför kommer ett EU-dotterbolag till en amerikansk molnleverantör inte undan regeln bara för att det är registrerat i Europa.
Skyddar hosting i EU dig mot CLOUD Act?
Nej. Hosting i EU skyddar dig mot en sak: att din data lagras och behandlas på hårdvara utanför EU. Den gör ingenting åt nationaliteten hos bolaget som driver hårdvaran, och CLOUD Act bryr sig bara om det senare.
Det här är skillnaden mellan datalokalisering (data residency, var datan ligger) och jurisdiktion (vilken stat som kan tvinga operatören). Systerinlägget om datalokalisering för AI i EU går igenom lokaliseringen steg för steg. Kortversionen: det är två separata reglage, och stora amerikanska leverantörer säljer nu det första hårt.
- Microsoft blev färdigt med sin EU Data Boundary i februari 2025 och lagrar och behandlar nu central molndata inom EU och Efta.
- OpenAI erbjuder europeisk datalokalisering till behöriga kunder med API, ChatGPT Enterprise och Edu.
Båda är verkliga förbättringar för lokaliseringen. Ingen av dem ändrar jurisdiktionen. Microsoft sa det själv. Vid en utredning i franska senaten i juni 2025 ombads Microsoft Frances chef för offentliga och juridiska frågor, Anton Carniaux, att under ed garantera att franska medborgares data aldrig skulle lämnas till amerikanska myndigheter utan fransk tillåtelse. Hans svar, enligt The Register: ”No, I cannot guarantee that”, alltså nej, det kan jag inte garantera. Han lade till att det aldrig hade hänt och att Microsoft bestrider begäranden som bolaget anser vara ogrundade. Båda delarna av svaret är värda att ta på allvar.
Välj nedan var datan ligger och vem som kontrollerar leverantören, och se vilket av de två valen som faktiskt flyttar svaret.
Inom amerikansk räckvidd
EU-region, amerikansk jurisdiktion. Platsen är europeisk; bolaget som svarar på ordern är det inte.
Beslut eller order enligt CLOUD ActNår den
Leverantören måste lämna ut det den kontrollerar, oavsett var det lagras. Datacentret i EU ändrar inte på det.
Direktiv enligt FISA Section 702Möjligt, omstritt
Direktiv går till amerikanska leverantörer. Hur de används för data som lagras utomlands är inte offentligt.
Ömsesidig rättslig hjälp via en EU-statMöjligt, omstritt
Finns alltid, men går långsammare än att vända sig direkt till leverantören, så det är sällan förstahandsvalet.
En förenklad läsning av 18 U.S.C. 2713, FISA Section 702 och den vanliga vägen via avtal mellan stater. Den utelämnar underrättelseinhämtning som inte kräver något bolags hjälp alls, vilket inget av reglagen ändrar särskilt mycket. Inte juridisk rådgivning: verkliga fall avgörs av omständigheter, avtal och den specifika ordern.
Mönstret är enkelt när du väl ser det. Att flytta datan från ett datacenter i USA till ett i EU ändrar väldigt lite när ägaren är ett amerikanskt bolag. Att byta ägare ändrar mycket.
Vad är FISA 702, och varför spelar den större roll än CLOUD Act?
CLOUD Act handlar om brottsutredningar: ett beslut, ett namngivet konto, en domare. FISA Section 702 handlar om utländsk underrättelseverksamhet, och för européer är det den större frågan.
Section 702 i Foreign Intelligence Surveillance Act låter amerikanska underrättelsetjänster rikta in sig på icke-amerikanska personer som rimligen antas befinna sig utanför USA, med tvingande hjälp från amerikanska leverantörer av elektroniska kommunikationstjänster. Det krävs inget individuellt beslut per mål. En hemlig domstol godkänner det övergripande programmet en gång om året, och tjänsterna skickar sedan direktiv till leverantörerna. Moln- och AI-bolag kan ta emot dem, och en reform 2024 vidgade definitionen av vilka leverantörer som omfattas.
Varje europé är per definition en icke-amerikansk person utanför USA. Det är kärnan i problemet.
Vad europeiska domstolar har sagt om det
I juli 2020, i målet som kallas Schrems II, ogiltigförklarade EU-domstolen Privacy Shield mellan EU och USA. Skälet, i domstolens eget pressmeddelande om mål C-311/18, var att amerikanska övervakningsprogram som bygger på Section 702 och Executive Order 12333 inte var begränsade till vad som är strikt nödvändigt, och att européer saknade effektiva rättsmedel mot dem. Standardavtalsklausuler (SCC) överlevde, men bara om exportören granskar lagstiftningen i mottagarlandet och lägger till kompletterande åtgärder där det behövs.
Europeiska dataskyddsstyrelsen (EDPB) publicerade sedan Recommendations 01/2020 om vad sådana åtgärder kan vara. Huvudbudskapet för AI är obekvämt: kryptering fungerar som kompletterande åtgärd bara när mottagaren aldrig ser datan i klartext. En modell som måste läsa din prompt gör alltid det.
Var 702 står 2026
Kongressen förnyade senast Section 702 i april 2024, med april 2026 som slutdatum. Den förlängdes två gånger för korta perioder och löpte ut i juni 2026 när representanthuset och senaten inte kunde enas om reformer. Det låter som slutet. Det är det inte: inhämtningen fortsätter enligt certifieringar som FISA-domstolen godkände tidigare under 2026 och som löper in i 2027. I varje riskbedömning du skriver i år bör du behandla 702 som gällande.
Får ett amerikanskt AI-bolag ens lämna ut data från EU?
Enligt EU-rätten inte enbart på grund av en amerikansk order. Enligt amerikansk rätt måste det. Den konflikten är verklig, och leverantören sitter mitt i den.
Dataskyddsförordningen (GDPR) är tydlig. Artikel 48 säger att en dom eller ett administrativt beslut från ett tredjeland som kräver att en personuppgiftsansvarig eller ett personuppgiftsbiträde lämnar ut personuppgifter bara kan erkännas om det grundar sig på en internationell överenskommelse, till exempel ett avtal om ömsesidig rättslig hjälp. Ett beslut enligt CLOUD Act som delges ett bolag direkt är inte det.
CLOUD Act har en utväg, men en smal. En leverantör kan be en amerikansk domstol att upphäva en order när den skulle tvinga fram ett brott mot lagen i en qualifying foreign government, en kvalificerad utländsk stat. En kvalificerad utländsk stat är en som har undertecknat ett verkställande avtal enligt CLOUD Act med USA. Storbritannien och Australien har ett. EU har sedan 2023 förhandlat med USA om ett avtal om elektroniska bevis, och vi kunde inte hitta något sådant i kraft i september 2026. Utan det kan en leverantör fortfarande åberopa allmän internationell hänsyn (comity) i domstol, men den lagstadgade invändningen gäller inte.
| Rättsligt instrument | Vem som använder det | Vad det når | Kan hosting i EU stoppa det? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Amerikanska brottsbekämpande myndigheter, med beslut eller order | Data som en leverantör under amerikansk jurisdiktion kontrollerar, var som helst | Nej |
| FISA Section 702 | Amerikanska underrättelsetjänster, via direktiv | Kommunikation från icke-amerikaner utomlands, med leverantörens hjälp | Nej, direktivet går till bolaget |
| Executive Order 12333 | Amerikanska underrättelsetjänster | Signalspaning som inhämtas utanför USA | Inte egentligen, den kräver inget bolags medverkan |
| Avtal om ömsesidig rättslig hjälp | Amerikanska myndigheter via en EU-medlemsstat | Data som finns i den medlemsstaten | Det är den väg som hosting i EU lämnar kvar |
| GDPR artikel 48 | EU-rätten | Begränsar erkännandet av utländska order | Den är en motvikt, inte en sköld |
Och ramverket för dataskydd mellan EU och USA?
Ramverket för dataskydd mellan EU och USA (Data Privacy Framework) ersatte Privacy Shield i juli 2023. Det vilar på Executive Order 14086, som lade till krav på proportionalitet i de amerikanska underrättelsereglerna och inrättade en Data Protection Review Court för klagomål från européer. EU:s tribunal avslog en talan mot ramverket från den franske parlamentsledamoten Philippe Latombe i september 2025. Hans överklagande till EU-domstolen pågår som mål C-703/25 P.
Ramverket gör överföringar till certifierade amerikanska bolag lagliga enligt GDPR. Det stänger inte av CLOUD Act eller Section 702. De två sakerna blandas ofta ihop, också av leverantörer. En DPF-certifiering svarar på ”får jag skicka personuppgifter till det här bolaget?”, inte på ”kan den amerikanska regeringen få ut dem därifrån?”.
Hur stor är risken för dina AI-prompter?
Mindre än rubrikerna antyder, större än noll, och annorlunda än för vanlig molnlagring.
Mindre, eftersom begäranden enligt CLOUD Act riktar sig mot specifika konton i specifika utredningar. På frågan om franska medborgares data sa Microsoft France till senaten att ett utlämnande utan fransk tillåtelse aldrig hade skett. För ett vanligt företag som skriver marknadsföringstext är den realistiska sannolikheten låg att en amerikansk order berör dess chatthistorik.
Större än noll, eftersom exponeringen kommer från den rättsliga strukturen, inte från otur. Section 702 är gjord för utlänningar, fungerar utan individuella beslut och omges av sekretess. Du kan inte se när det händer, så du kan inte utesluta det.
Annorlunda, eftersom AI-prompter är ovanligt innehållsrika. Folk klistrar in hela avtal, mejl från kunder, HR-ärenden och källkod i en chattbot, eftersom det är det som gör den användbar. En chatthistorik är ofta en bättre sammanfattning av ett företags konfidentiella arbete än dess filserver. Vill du ha beslutsträdet för om det ens är tillåtet, läs får du lägga in kunddata i en AI-chattbot.
Där det spelar störst roll:
- Yrkesmässig tystnadsplikt: advokater, läkare, revisorer och notarier, där ett utlämnande till vem som helst är överträdelsen.
- Hälsodata och känsliga personuppgifter enligt artikel 9 i GDPR.
- Offentlig sektor, där upphandlingsregler allt oftare frågar om utländsk jurisdiktion.
- Företagshemligheter och allt som omfattas av sekretessavtal med en kund som kommer att fråga vart det tog vägen.
För alla andra är det en rad i riskregistret och en fråga i kundernas säkerhetsenkäter, inte ett skäl att förbjuda AI. Inlägget om huruvida ChatGPT följer GDPR går djupare in på regelefterlevnaden.
Vad minskar faktiskt din exponering?
Ingen enskild inställning gör dig immun mot CLOUD Act. En handfull val minskar hur mycket en utländsk order skulle kunna ge, och de går att kombinera.
1. Färre parter under amerikansk kontroll som ser ditt innehåll
Räkna bolagen i kedjan som ser texten i dina prompter, och kontrollera vem som äger vart och ett. Varje part under amerikansk kontroll som ser innehåll är en möjlig mottagare av en order. Parter som bara ser kontouppgifter eller betaldata är ett mindre problem än den som kör modellen.
2. Håll isär innehåll och identitet
En order är mer användbar när ett och samma bolag har både vem du är och vad du skrev. En uppsättning där inferensleverantören ser prompter men inte din identitet, och betalleverantören ser din identitet men inte dina prompter, begränsar vad en enskild order kan ge.
3. Kort lagringstid
Data som inte längre finns kan inte lämnas ut. Fråga hur länge prompter, svar och chatthistorik sparas, och om du kan radera historiken själv. Ingen lagring alls för API-trafik är den starkaste varianten.
4. Kryptering där den verkligen fungerar
Kryptera filer i vila med nycklar som du själv har, där det går. Var ärlig om att det inte täcker inferensen: modellen läser klartext.
5. Avtal och en konsekvensbedömning av överföringen
Ditt personuppgiftsbiträdesavtal (DPA) bör säga vad leverantören gör med en begäran från en myndighet: bestrider den, hänvisar den till dig, underrättar dig om det inte är förbjudet enligt lag. Går personuppgifter till en part under amerikansk kontroll, dokumentera en konsekvensbedömning av överföringen (transfer impact assessment) enligt EDPB:s rekommendationer. Guiden om en GDPR-kompatibel AI-chattbot listar vad du ska leta efter i ett DPA.
Var står Union AI när det gäller CLOUD Act?
Delvis utom räckhåll, men inte helt. Vi berättar hellre vilken del.
All AI-inferens, alltså varje prompt och varje genererat svar, körs på infrastruktur inom Europeiska unionen som drivs av Scaleway, ett franskt bolag. Modellerna körs under vår förvaltning och tränas inte på kunddata. Det täcker det lager som betyder mest för det här inlägget: bolaget som kör modellen är inte ett amerikanskt bolag.
Tre parter i vår kedja har däremot ett amerikanskt moderbolag, och vår lista över underbiträden namnger alla tre:
- Cloudflare hostar webbplatsen och avslutar TLS vid sin edge, så innehållet i anropen passerar genom minnet på den edgen.
- Neon driver vår databas i en EU-region på AWS.
- Stripe hanterar betalningar, via sitt irländska bolag.
Därför kallar vi inte Union AI ”CLOUD Act-fritt” eller en ”helt suverän stack”. Båda vore osanna. Vi förklarar lagren i Europeisk suverän AI, och företagskunder får samma lista avtalsmässigt i vårt personuppgiftsbiträdesavtal.
Funderar du på att lämna en amerikansk assistent jämför Europeiska alternativ till Claude, Copilot och Gemini alternativen, och att byta från ChatGPT med ditt team går igenom de praktiska stegen. Vår chatt är en enda plan för 13 € i månaden exklusive moms, eller 11 € i månaden vid årsbetalning, och API:et betalas per token från förbetald kredit; båda finns på prissidan.
Den ärliga sammanfattningen för alla leverantörer, oss inräknade: fråga var modellen körs, vem som äger bolaget som kör den och vem mer i kedjan som ser din text. En leverantör som besvarar alla tre skriftligt berättar mer än en som bara besvarar den första.
Vanliga frågor
Gäller CLOUD Act europeiska bolag?
Den gäller leverantörer som omfattas av amerikansk jurisdiktion. Ett europeiskt bolag som är dotterbolag till ett amerikanskt moderbolag omfattas, eftersom moderbolaget kontrollerar dess data. Ett europeiskt bolag med egna kontor, egen personal eller egna servrar i USA kan också omfattas, beroende på hur en amerikansk domstol väger de kopplingarna. Ett europeiskt bolag helt utan närvaro i USA är inget realistiskt mål för en order enligt CLOUD Act.
Räcker Microsofts EU Data Boundary eller OpenAI:s datalokalisering i EU för att undvika amerikansk åtkomst?
Nej. Båda är funktioner för datalokalisering: de styr var data lagras och behandlas. De ändrar inte det faktum att leverantören är ett amerikanskt bolag, och det är det som CLOUD Act hänger på. Microsoft France sa till en utredning i franska senaten i juni 2025 att bolaget inte under ed kunde garantera att data aldrig skulle lämnas ut till amerikanska myndigheter utan fransk tillåtelse.
Får jag veta om amerikanska myndigheter begär ut min data från en leverantör?
Inte nödvändigtvis. En amerikansk domstol kan förbjuda en leverantör att underrätta kunden under en period, enligt 18 U.S.C. 2705(b). Många stora leverantörer lovar att hänvisa begäranden till kunden och underrätta kunden när lagen tillåter det, men det löftet har ett uttryckligt undantag för tystnadsplikt som domstolen beslutat om. Läs avsnittet om myndighetsåtkomst i leverantörens personuppgiftsbiträdesavtal för att se vad den faktiskt åtar sig.
Skyddar kryptering min data mot CLOUD Act?
Det hjälper när du själv har nycklarna och leverantören inte kan dekryptera, eftersom en leverantör inte kan lämna ut klartext som den inte har. För en AI-chattbot eller ett AI-API försvinner det skyddet till största delen, eftersom modellen måste läsa din prompt i klartext för att kunna svara. Kryptering i vila med nycklar som leverantören hanterar hjälper inte alls mot en order som delges just den leverantören.
Gäller ramverket för dataskydd mellan EU och USA fortfarande 2026?
Ja, i september 2026. EU:s tribunal avslog den 3 september 2025 en talan från den franske parlamentsledamoten Philippe Latombe, och hans överklagande till EU-domstolen pågår som mål C-703/25 P. Ramverket reglerar överföringar av personuppgifter till certifierade amerikanska bolag; det hindrar inte att CLOUD Act eller FISA gäller för dem.
Löpte FISA Section 702 ut 2026?
Lagen skulle upphöra i april 2026, förlängdes två gånger för korta perioder och löpte ut i juni 2026 när kongressen inte kom överens om en förnyelse. Inhämtningen fortsätter enligt certifieringar som FISA-domstolen godkände tidigare under 2026 och som löper in i 2027. I din planering bör du behandla Section 702 som fortfarande gällande.
Är det olagligt att använda en amerikansk AI-chattbot i EU på grund av CLOUD Act?
Nej. Att använda en amerikansk leverantör är lagligt och vanligt, även för personuppgifter, så länge du har en rättslig grund, ett personuppgiftsbiträdesavtal och en giltig överföringsmekanism. CLOUD Act är en risk som du dokumenterar och väger, inte ett förbud. Den spelar störst roll för yrkesmässig tystnadsplikt, hälsodata, företagshemligheter och arbete i offentlig sektor.