GDPR-kompatibel AI-chattbot: kolla det här först
En GDPR-kompatibel AI-chattbot för företag kräver biträdesavtal, lista över underbiträden, ingen träning och en lagringstid. Hela checklistan för leverantörer.
En GDPR-kompatibel AI-chattbot är en som du kan använda under ett undertecknat personuppgiftsbiträdesavtal, med en publicerad lista över underbiträden, ett skriftligt löfte om att inte träna på det du matar in, en angiven lagringstid och en namngiven överföringsmekanism för varje part utanför EU. Ingen leverantör är kompatibel på egen hand: dataskyddsförordningen (GDPR) styr din behandling, inte deras produkt. Jobbet innan du köper är alltså att kontrollera att leverantören ger dig varje bit du behöver för att göra din egen behandling laglig, skriftligt.
Det här inlägget är den kontrollen, punkt för punkt och med allvarlighetsgrad. För varje rad säger vi också hur Union AI svarar, inklusive de två rader där vi inte räcker till.
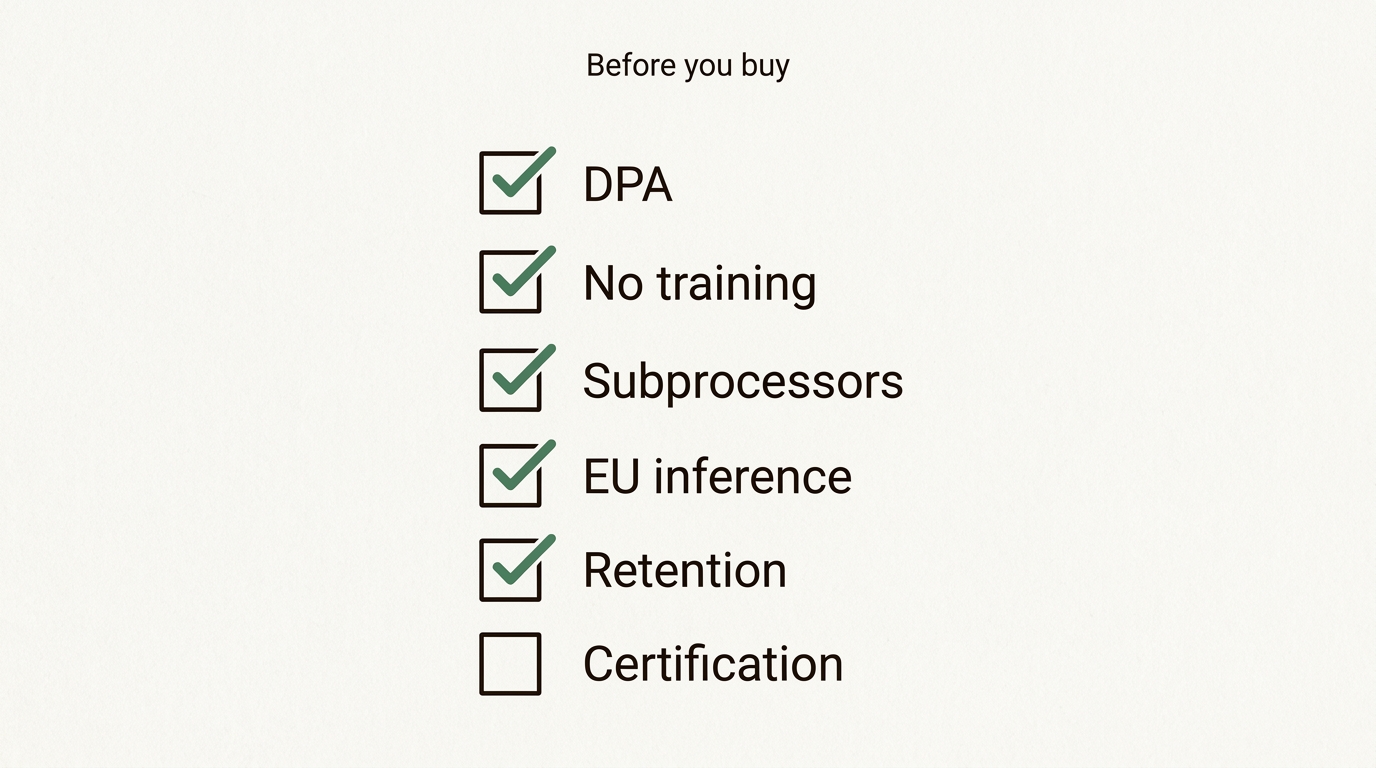
Vad gör en AI-chattbot GDPR-kompatibel för företag?
Upplägget, inte verktyget. När ditt team klistrar in ett kundmejl i en chattbot är du personuppgiftsansvarig för de personuppgifterna och leverantören är ditt personuppgiftsbiträde. GDPR kräver då att du väljer ett biträde som ger ”tillräckliga garantier” och att relationen regleras i ett avtal.
Därför kan samma modell vara okej för ett företag och ett problem för nästa. Konsumentappen och företagsplanen hos en stor AI-produkt kör ofta samma modell under helt olika villkor. Den skillnaden gick vi igenom i följer ChatGPT GDPR för företagsdata. Det här inlägget är nästa steg: du har bestämt dig för att köpa ett företagsverktyg och behöver veta vad du ska fråga.
Leverantören kan inte göra dig regelefterlevande. Den kan bara ge dig bitarna, eller låta bli. Ditt jobb är att kontrollera att ingen saknas.
Checklistan nedan har femton rader. Fyra är kritiska: utan dem håller du personuppgifter borta helt. Fem är viktiga. Sex är användbara och avgör ofta mellan två i övrigt likvärdiga leverantörer.
0 / 100
Bocka i det som leverantören kan visa dig skriftligt.
Vikter: kritisk 3, viktig 2, användbar 1. Det här är ett stöd vid inköp, inte juridisk rådgivning. Ifylld för Union AI missar den två rader: vi har ingen ISO 27001- eller SOC 2-certifiering, och tre parter i vår kedja har ett moderbolag i USA.
Erbjuder leverantören ett biträdesavtal enligt artikel 28?
Det här är den första frågan och den enda som på egen hand kan avsluta samtalet. Artikel 28 i GDPR kräver att behandling som utförs av ett personuppgiftsbiträde regleras av ett avtal som bland annat anger att biträdet:
- bara agerar på dina dokumenterade instruktioner, också när det gäller överföringar utanför EU,
- förpliktar sin personal till tystnadsplikt,
- vidtar säkerhetsåtgärderna i artikel 32,
- följer reglerna för att anlita andra biträden,
- hjälper dig att besvara de registrerades begäranden,
- hjälper dig med säkerhet, anmälan av personuppgiftsincidenter och konsekvensbedömningar,
- raderar eller återlämnar uppgifterna när tjänsten upphör,
- ger dig den information som behövs för att visa att reglerna följs, och tillåter granskningar.
Om en leverantör av en AI-chattbot saknar biträdesavtal är den utesluten för allt utom offentligt material. Om avtalet dyker upp först efter tre säljsamtal är det också en signal. Europeiska dataskyddsstyrelsens (EDPB) riktlinjer 07/2020 om personuppgiftsansvarig och personuppgiftsbiträde är referensen om du vill veta vad ”tillräckliga garantier” betyder i praktiken.
Så svarar Union AI: DPA-sidan publicerar en sammanfattning av vårt avtal, som täcker roller, underbiträden, överföringar, säkerhet, incidenter och granskningar. Texten att skriva under skickas via mejl på begäran, eftersom den fortfarande är under juridisk granskning och vi hellre undviker att en daterad fil cirkulerar. Du är personuppgiftsansvarig för det som står i dina prompter; vi är personuppgiftsbiträde.
Kan du se varje underbiträde, med region och juridisk person?
Ett underbiträde är varje part som din leverantör anlitar och som rör din data: molnleverantören som kör modellen, databasen, betalleverantören, mejltjänsten. Enligt artikel 28.2 får leverantören bara använda dem med ditt godkännande, och om godkännandet är allmänt måste den informera dig om ändringar så att du kan invända.
EDPB skärpte det här i yttrande 22/2024, antaget i oktober 2024. Slutsatsen är att personuppgiftsansvariga alltid bör ha identiteten på alla biträden och underbiträden i hela kedjan lätt tillgänglig, oavsett hur riskfylld behandlingen är. Med andra ord: ett vagt ”vi använder betrodda molnpartner” räcker inte.
Vad en bra lista över underbiträden visar
- Den juridiska personen, inte bara ett varumärke. ”AWS” är ett varumärke; vilket bolag som skrev under avtalet är den användbara uppgiften.
- Regionen där behandlingen sker för varje part.
- Rollen: vad parten gör, och helst vad den kan se.
- Moderbolagets land, eftersom jurisdiktionen följer bolaget, inte kabeln.
Förhandsbesked om ändringar och rätt att invända
Fråga hur lång tid i förväg du får besked innan ett nytt underbiträde läggs till, och vad som händer om du invänder. Utan en utväg är rätten att invända bara dekoration.
Så svarar Union AI: vår sida om underbiträden listar fem poster: Scaleway för AI-inferens och för transaktionsmejl, Cloudflare för hosting och CDN, Neon (Databricks) för databasen i en EU-region och Stripe för betalningar via Stripe Payments Europe på Irland. Den anger landet för den juridiska personen för varje part och vad varje lager kan se av din prompt. Biträdesavtalet förbinder oss att meddela ändringar minst 30 dagar i förväg. Om du invänder och vi inte kan lösa det får du säga upp avtalet, och oanvänd förbetald API-kredit betalas tillbaka.
Var körs inferensen, och vem äger bolaget?
Två frågor som leverantörer gärna slår ihop till en. Datalokalisering (data residency) handlar om var maskinen står. Jurisdiktion handlar om vilken regering som kan tvinga bolaget som kontrollerar den. Ett datacenter i EU som drivs av ett dotterbolag till ett amerikanskt bolag kan fortfarande nås av amerikansk lag, vilket är ämnet för vårt inlägg om den amerikanska CLOUD Act och data i EU.
För en AI-chattbot är inferensen den rad som väger tyngst: ögonblicket när modellen läser din prompt och skriver svaret. Den maskinen har din text i minnet, i klartext. Lagring i Frankfurt betyder lite om inferensen sker i Virginia. Hela förfrågans väg går vi igenom steg för steg i vart dina prompter tar vägen: datalokalisering för AI i EU.
| Fråga | Svagt svar | Starkt svar |
|---|---|---|
| Var körs inferensen? | ”Global infrastruktur” | En namngiven region inom EU |
| Vem driver den? | Ett varumärke | En juridisk person och dess land |
| Vilka moderbolag finns utanför EU? | Nämns inte | Listade, med vad de kan se |
| Vad påstås om resten? | ”Din data lämnar aldrig EU” | Exakt vilka delar som är i EU och vilka som inte är det |
Så svarar Union AI: all AI-inferens körs hos Scaleway, ett europeiskt bolag, på infrastruktur inom Europeiska unionen. Prompter och svar går aldrig till USA eller Kina. Hosting körs i Cloudflares EU-region och databasen i en EU-region. Tre parter i vår kedja (Cloudflare, Neon och Stripe) har ett moderbolag i USA, och hela listan med regioner och juridiska personer finns på vår sida om underbiträden.
Vilken överföringsmekanism täcker delarna utanför EU?
GDPR kräver inte att data stannar i EU. Förordningen kräver en giltig grund för varje överföring ut ur den. De tre vanligaste:
- Ett beslut om adekvat skyddsnivå för mottagarlandet.
- Ramverket för dataskydd mellan EU och USA (Data Privacy Framework), det beslut om adekvat skyddsnivå som Europeiska kommissionen antog den 10 juli 2023. Det täcker bara amerikanska bolag som har anslutit sig.
- Standardavtalsklausuler (SCC), kommissionens modellklausuler, oftast tillsammans med en bedömning av överföringens konsekvenser.
Fråga leverantören vilken som gäller för varje part utanför EU, eller för varje part i EU med ett utländskt moderbolag. ”Vi följer GDPR” är inget svar på den frågan.
Så svarar Union AI: biträdesavtalet anger att kommissionens standardavtalsklausuler gäller för leverantörerna av hosting, databas och betalningar som har ett amerikanskt moderbolag, tillsammans med de kompletterande åtgärder som de parterna vidtar. Det säger också rakt ut att vi inte påstår att det löser varje fråga om jurisdiktion.
Tränas AI:n på det du matar in?
Den här raden är kritisk av ett skäl som är lätt att missa. Träning på dina prompter är inte bara en risk för läckor. Den ändrar behandlingens ändamål, och ändamålsbegränsning är en av GDPR:s grundprinciper. Om din kunds mejl blir träningsdata måste du förklara det ändamålet i din egen integritetspolicy, vilket du förmodligen inte kan.
Kontrollera tre ställen: användarvillkoren, biträdesavtalet och varje klausul om ”produktförbättring”. Sök efter ”train”, ”improve” och ”service improvement”, och läs varje träff. Löftet måste stå i avtalet som du skriver under.
Så svarar Union AI: modellerna körs under vår förvaltning och tränas inte på kunddata. Integritetspolicyn lägger till att vi inte använder innehållet i dina prompter och svar för att träna eller förbättra modeller, och att vi inte säljer eller delar det. Vi tränar inte heller någon egen grundmodell: vi kör publicerade open-weight-modeller. Enligt måttstocken ovan bör du vilja ha det löftet i avtalet du skriver under, så be om det där, också av oss.
Hur länge sparas prompter, svar och loggar?
Lagringstid är där vaga leverantörer åker fast. GDPR:s princip om lagringsminimering betyder att uppgifter inte får sparas längre än vad som behövs för ändamålet, så du behöver ett tal för varje typ av uppgift, inte ett allmänt löfte.
De tre sakerna att fråga om
- Prompter och svar. Sparas de alls? Hur länge? Används de för missbruksövervakning, och vem kan läsa dem?
- Förfrågningsloggar och metadata. Tidsstämplar, antal tokens, IP-adresser. Metadata är också personuppgifter när de är kopplade till ett konto.
- Radering. Vad händer när du raderar en konversation, avslutar ditt konto eller säger upp avtalet? Artikel 28.3 g kräver radering eller återlämnande när det tar slut.
Så svarar Union AI: integritetspolicyn anger en period per typ av uppgift. Prompter och svar hålls bara i minnet medan en förfrågan behandlas och sparas inte. Antal tokens, nivå, tidsstämpel, varaktighet och felkod per förfrågan sparas i 13 månader för mätning och felsökning. Omdirigeringshändelser sparas i 13 månader, skilda från ditt konto där det går. IP-adress och user agent vid inloggning sparas i 90 dagar. Bokföringsunderlag sparas i sju år, eftersom skattelagstiftningen kräver det. Chatten visar också dina tidigare konversationer så att du kan ta upp en tråd igen, och du kan själv radera en konversation. Om chatthistoriken spelar roll för din egen bedömning, be oss om detaljerna skriftligt, som du skulle göra med vilken leverantör som helst.
Vilka säkerhetscertifieringar bör en leverantör av AI-chattbotar ha?
ISO 27001 är en internationell standard för ledningssystem för informationssäkerhet, certifierad av en extern revisor. SOC 2 är en granskningsrapport om säkerhetskontroller, vanlig hos amerikanska leverantörer. Ingen av dem krävs av GDPR. Båda är användbara bevis på att en leverantörs säkerhetslöften har kontrollerats av någon annan än leverantören själv.
Två saker att hålla koll på. För det första: vems certifikat är det? En leverantör som kör på en certifierad molnleverantör är inte själv certifierad. För det andra: vad omfattas? Ett certifikat som täcker kontorsnätverket men inte produktionssystemet bevisar lite.
Så svarar Union AI: ärligt talat har vi ingetdera. Vi har i dag inget ISO 27001-certifikat och ingen SOC 2-rapport. Det vi publicerar, i biträdesavtalet, är listan över åtgärder: kryptering under överföring och i vila, åtkomst bara vid behov, API-nycklar som bara lagras som hash, hemligheter i ett nyckelvalv i stället för i koden och databasbackuper som testas regelbundet. Biträdesavtalet ger dig också en årlig granskning av en oberoende part, eller vår rapportering på begäran. Om din inköpspolicy kräver ett certifikat är det en verklig brist. Väg den som en sådan.
Hjälper leverantören till med DPIA, incidenter och de registrerades begäranden?
En konsekvensbedömning avseende dataskydd (DPIA) krävs enligt artikel 35 när behandlingen sannolikt leder till en hög risk för människor. För en AI-chattbot beror det oftast på vad du matar in, inte på chattboten. Att sammanfatta offentliga rapporter är låg risk. Att sålla bland jobbansökningar är det inte. Vårt inlägg om huruvida du får lägga kunddata i en AI-chattbot går igenom det beslutet för din egen sida av upplägget.
Det du behöver från leverantören är samarbete: fakta till konsekvensbedömningen, snabba besked om incidenter så att du klarar din egen tidsfrist på 72 timmar, och hjälp när en kund frågar vad som hände med deras uppgifter.
Så svarar Union AI: biträdesavtalet förbinder oss att informera dig utan onödigt dröjsmål vid en incident, med det du behöver för din egen anmälan, och att hjälpa till med de registrerades begäranden, en DPIA och frågor från tillsynsmyndigheten, så långt det rimligen kan begäras av ett personuppgiftsbiträde.
Vad lägger AI-förordningen till?
Mindre än folk befarar, för en köpare. Transparenskraven i artikel 50 i AI-förordningen (AI Act) gäller från den 2 augusti 2026. Om du använder ett system som pratar med människor måste de veta att de pratar med en maskin. Europeiska kommissionens vägledning om artikel 50 säger att det ska ske tydligt, från första interaktionen.
För valet av leverantör är den praktiska frågan enkel: talar leverantören om vilken modell du kör, så att du kan föra det vidare?
Så svarar Union AI: vår sida om AI-transparens anger open-weight-modellen och licensen bakom varje nivå och publicerar chattens systemprompt i sin helhet.
Union AI mot checklistan
Här är hela bilden i en tabell. Bocka i samma rutor i checklistan ovan med knappen ”Fyll i Union AI” så får du samma resultat.
| Kontroll | Allvarlighetsgrad | Union AI |
|---|---|---|
| Biträdesavtal enligt artikel 28 | Kritisk | Ja, sammanfattning publicerad, text att skriva under på begäran |
| Ingen träning på det du matar in | Kritisk | Ja, på sidan om underbiträden och i integritetspolicyn |
| Fullständig lista över underbiträden | Kritisk | Ja, fem poster med roll, region och juridisk person |
| Namngiven överföringsmekanism | Kritisk | Ja, SCC för parterna med amerikanskt moderbolag |
| Besked om ändringar, rätt att invända | Viktig | Ja, 30 dagar, med rätt att säga upp avtalet |
| Inferens inom EU | Viktig | Ja |
| Lagringstid per typ av uppgift | Viktig | Ja, se integritetspolicyn |
| Radering när avtalet upphör | Viktig | Ja, utom bokföringsunderlag som lagen kräver |
| Anmälan av incidenter | Viktig | Ja |
| Dokumenterade loggar | Användbar | Ja, 13 månader för metadata om förfrågningar |
| Rätt till granskning | Användbar | Ja, årlig oberoende granskning eller rapportering |
| Stöd med DPIA och begäranden | Användbar | Ja |
| ISO 27001 eller SOC 2 | Användbar | Nej |
| Transparens enligt AI-förordningen | Användbar | Ja |
| Inget moderbolag utanför EU i kedjan | Användbar | Nej, tre amerikanska moderbolag |
Chattplanen kostar 13 € i månaden, eller 11 € i månaden vid årsbetalning, med 2 000 meddelanden inkluderade; detaljerna finns på prissidan. Om du jämför oss med andra kör rankningen av europeiska AI-chattbotar samma typ av test över hela marknaden. Och om du ska flytta ett team från ett konsumentverktyg går så byter ditt team från ChatGPT igenom utrullningen.
Så gör du kontrollen på en eftermiddag
- Öppna leverantörens biträdesavtal. Inget avtal, inga personuppgifter. Klart.
- Öppna listan över underbiträden. Räkna de juridiska personerna, regionerna och moderbolagen utanför EU.
- Sök i villkoren efter ”train”. Läs varje träff.
- Hitta tabellen över lagringstider. En period per typ av uppgift, eller be om en.
- Fråga om certifikat och granskningar. Vems certifikat, och vad omfattas.
- Skriv ditt eget stycke till integritetspolicyn. Om du inte kan beskriva behandlingen ärligt på tre meningar har leverantören inte gett dig tillräckligt.
Gör den på oss också. En leverantör som är säker på sina svar borde vara glad att du frågade.
Vanliga frågor
Finns det GDPR-certifierade AI-chattbotar?
Inte på det sätt som leverantörer ibland antyder. GDPR har en mekanism för certifieringar, men ett märke på en webbplats gör inte din egen behandling laglig. Det du kan kontrollera är avtalet: ett personuppgiftsbiträdesavtal, en lista över underbiträden, en klausul mot träning, en lagringstid och en överföringsmekanism för varje part utanför EU.
Vad ska ett personuppgiftsbiträdesavtal för en AI-chattbot innehålla?
Artikel 28 i GDPR listar det: behandling bara enligt dina instruktioner, tystnadsplikt för personalen, säkerhetsåtgärder, regler för att anlita underbiträden, hjälp med de registrerades begäranden och med konsekvensbedömningar, radering eller återlämnande av data när avtalet upphör samt information för granskningar. För en AI-chattbot ska du också leta efter en uttrycklig klausul om att det du matar in inte används för att träna modeller.
Hur vet jag om en AI-chattbot tränar på min data?
Sök i villkoren och i biträdesavtalet efter orden train, improve och service improvement, och läs varje träff. Ett löfte om ingen träning hör hemma i avtalet du skriver under, inte bara på en marknadsföringssida. Konsumentplaner hos stora AI-produkter tillåter ofta träning som standard, medan företagsplaner oftast undantar den.
Hur länge får en AI-chattbot spara mina prompter enligt GDPR?
GDPR anger inget fast antal dagar. Förordningen kräver att personuppgifter inte sparas längre än vad som behövs för ändamålet, så leverantören måste ange en period och du måste kunna motivera den. En leverantör som inte kan säga hur länge prompter, svar och förfrågningsloggar sparas faller direkt på frågan om lagringsminimering.
Behöver jag en DPIA innan jag inför en AI-chattbot?
Bara när behandlingen sannolikt leder till en hög risk för människor, vilket artikel 35 i GDPR kopplar till saker som känsliga uppgifter i stor skala, systematisk övervakning och ny teknik. Många tillsynsmyndigheter ser nya AI-användningar av personuppgifter som ett skäl att åtminstone göra en kontroll. En bra leverantör hjälper dig med bedömningen, men det är du som personuppgiftsansvarig som äger den.
Har Union AI ISO 27001 eller SOC 2?
Nej. Union AI har i dag varken en ISO 27001-certifiering eller en SOC 2-rapport. Det vi erbjuder är en publicerad lista över säkerhetsåtgärder, ett personuppgiftsbiträdesavtal med rätt till granskning och en fullständig lista över underbiträden. Om din inköpspolicy kräver ett certifikat är det en verklig brist, och du bör väga den som en sådan.
Är en AI-chattbot i EU automatiskt GDPR-kompatibel?
Nej. Inferens i EU tar bort den svåraste frågan om överföring, men du behöver fortfarande en rättslig grund, ett biträdesavtal, ett svar om träning, ett svar om lagringstid och en policy som ditt team följer. Kontrollera också moderbolagen i kedjan, eftersom hosting i EU under ett amerikanskt moderbolag fortfarande omfattas av amerikansk lag.