Klantgegevens in een AI-chatbot: mag dat? AVG-check
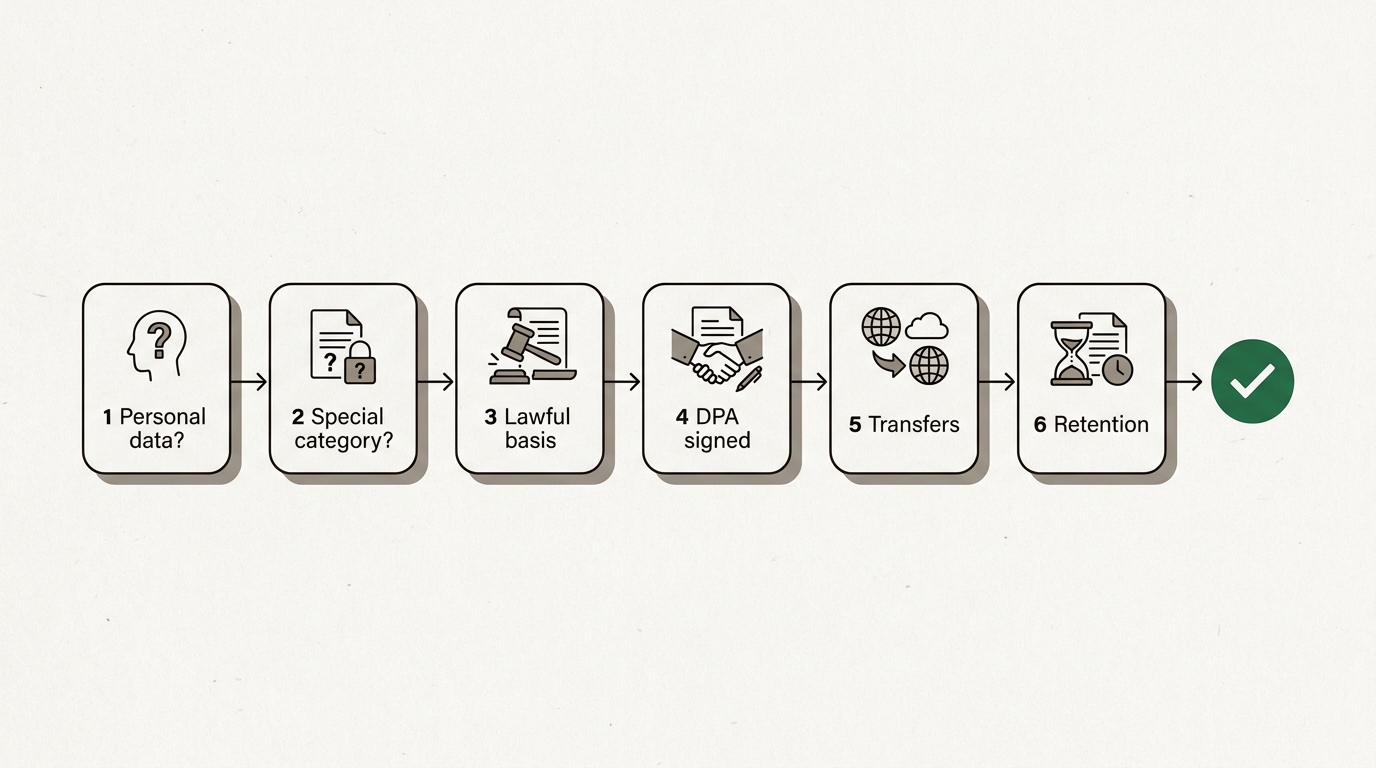
Ja, als zes AVG-checks slagen: persoonsgegevens, bijzondere gegevens, doel, verwerkersovereenkomst, doorgifte en bewaartermijn. Een beslisboom, stap voor stap.
Ja, je mag klantgegevens legaal in een AI-chatbot zetten, maar alleen als een korte lijst voorwaarden uit de AVG (GDPR) tegelijk klopt. Het mogen geen bijzondere persoonsgegevens zijn, zoals gezondheid of religie. De AI-taak moet het doel dienen waarvoor je de gegevens hebt verzameld. Je organisatie heeft een getekende verwerkersovereenkomst met de aanbieder nodig die training op je invoer uitsluit. En je moet weten waar de gegevens worden verwerkt en hoe lang ze worden bewaard. Mis je er één, dan is het antwoord nee, welke tool je ook gebruikt.
Dat is het hele artikel in één alinea. De rest gaat over de volgorde waarin je die dingen controleert, waarom die volgorde ertoe doet, en wat je doet als het antwoord “nog niet” is. Dit is algemene informatie, geen juridisch advies. Je functionaris gegevensbescherming en je eigen contracten hebben het laatste woord.
Gaat het wel om persoonsgegevens?
Begin hier, want veel van wat mensen plakken zijn geen persoonsgegevens, en de AVG geldt alleen voor wat dat wel is. Artikel 4 van de AVG definieert persoonsgegevens als alle informatie over een geïdentificeerde of identificeerbare natuurlijke persoon. Het woord dat het werk doet, is “identificeerbaar”.
Een naam en een e-mailadres zijn duidelijk. Minder duidelijk: een ordernummer, een klantnummer, een IP-adres, of een omschrijving als “de tandarts in Utrecht die twee keer klaagde over factuur 4471”. Kan iemand redelijkerwijs achterhalen wie het is, dan zijn het persoonsgegevens. Bedrijfsgegevens over een onderneming zijn geen persoonsgegevens, maar de naam van de persoon die het contract tekende wel.
De bruikbare toets staat in overweging 26 van de AVG: je houdt rekening met alle middelen waarvan “redelijkerwijs te verwachten is” dat ze worden gebruikt om iemand te identificeren, inclusief kosten en tijd. Tekst die die toets doorstaat, is anoniem, en daarop is de AVG helemaal niet van toepassing.
De eerste stap is dus praktisch, niet juridisch. Kijk naar wat je gaat plakken en vraag je af of de taak de identificerende delen nodig heeft.
Eerst anonimiseren of pseudonimiseren
De meeste taken in een chatbot hebben de naam niet nodig. Een klacht samenvatten, het patroon vinden in dertig supporttickets, een onhandig antwoord herschrijven: dat werkt allemaal met “Klant A” in plaats van “Marieke de Vries”.
Twee begrippen doen hier ertoe, en ze betekenen niet hetzelfde.
| Gepseudonimiseerd | Geanonimiseerd | |
|---|---|---|
| Wat je doet | Identificerende gegevens vervangen door plaatshouders, de sleutel bewaren | Verwijderen of generaliseren tot niemand iemand kan herleiden |
| Kun je het terugkoppelen? | Ja, met de sleutel die je bewaarde | Nee, met geen enkel redelijkerwijs te verwachten middel |
| Nog persoonsgegevens? | Ja | Nee |
| Geldt de AVG? | Ja, maar het risico is lager | Nee |
| Typisch gebruik in een chatbot | Een antwoord opstellen dat je later persoonlijk maakt | Thema’s analyseren over tickets heen |
Pseudonimisering is een waarborg die de AVG uitdrukkelijk beloont. De richtsnoeren 01/2025 over pseudonimisering van het Europees Comité voor gegevensbescherming (EDPB) leggen uit wanneer het werkt en wanneer niet. De korte versie: het helpt alleen als de sleutel bij jou blijft en de resterende tekst de persoon niet op zichzelf identificeert. “Een klant van 34 in een dorp van 300 inwoners die een rolstoel gebruikt” bevat geen naam en zijn nog steeds persoonsgegevens.
Gaat het om bijzondere persoonsgegevens?
Onthullen de gegevens gezondheid, ras of etnische afkomst, politieke opvattingen, religieuze of levensbeschouwelijke overtuigingen, vakbondslidmaatschap, genetische of biometrische gegevens, of iemands seksuele leven of seksuele gerichtheid, dan zijn het bijzondere persoonsgegevens volgens artikel 9 van de AVG. Verwerking daarvan is verboden, tenzij een van een korte lijst uitzonderingen geldt. Strafrechtelijke veroordelingen krijgen onder artikel 10 een vergelijkbare behandeling.
Dat raakt meer alledaags materiaal dan mensen verwachten. Een supportticket met “ik kon niet betalen omdat ik in het ziekenhuis lag” bevat gezondheidsgegevens. Een verzoek om een gebedsruimte op een evenement onthult religie. Een HR-notitie over een ziektedag zijn ook gezondheidsgegevens.
Voor gebruik in een chatbot is het praktische antwoord simpel: houd het buiten algemene tools. Niet omdat het nooit rechtmatig kan zijn, maar omdat je er voor rechtmatigheid een uitzondering nodig hebt waar je naar kunt wijzen, een gegevensbeschermingseffectbeoordeling (DPIA) volgens artikel 35, en meestal een tool die daar specifiek voor is ingericht. Dat is een project, geen prompt.
De Autoriteit Persoonsgegevens maakte dat punt met een echte zaak in haar waarschuwing over AI-chatbots van augustus 2024. Een medewerker van een huisartsenpraktijk had medische gegevens van patiënten in een chatbot ingevoerd, tegen de eigen afspraken van de praktijk in.
Medische gegevens zijn zeer gevoelige gegevens en krijgen niet voor niets extra bescherming van de wet.
Die zin komt uit de mededeling van de toezichthouder. Op dezelfde pagina staat een medewerker van een telecombedrijf die een bestand met adressen van klanten in een chatbot invoerde. Beide zijn als datalek gemeld.
Heb je een grondslag, en past het AI-gebruik bij het doel?
Hier denken mensen te veel na. Een AI-tool gebruiken heeft geen eigen grondslag nodig als het je alleen helpt het werk te doen waarvoor je al een grondslag had. Volgens artikel 6 van de AVG steun je al ergens op om de gegevens van die klant te verwerken: meestal de uitvoering van een overeenkomst, een wettelijke verplichting of een gerechtvaardigd belang. Met een chatbot een antwoord op hun ticket opstellen is dezelfde verwerking, met een ander stuk gereedschap.
Het probleem begint als het AI-gebruik een nieuw doel is. Daar bijt de doelbinding. Artikel 6, lid 4, noemt wat je afweegt als je gegevens voor iets anders hergebruikt:
- Het verband tussen het oorspronkelijke doel en het nieuwe.
- De context waarin je de gegevens verzamelde, en wat de klant redelijkerwijs zou verwachten.
- De aard van de gegevens, vooral bij bijzondere persoonsgegevens.
- De mogelijke gevolgen voor de betrokkenen.
- Waarborgen, zoals versleuteling of pseudonimisering.
Twee voorbeelden maken de grens duidelijk. De eigen vraag van een klant beantwoorden met hulp van AI: hetzelfde doel, prima. Vijf jaar aan supporttickets in een model stoppen om te scoren welke klanten waarschijnlijk vertrekken, en ze daarna met aanbiedingen benaderen: een nieuw doel, en een dat de meeste klanten niet zouden verwachten. Dat tweede geval vraagt om een schriftelijke verenigbaarheidstoets of een nieuwe grondslag, en mogelijk een DPIA.
Gaat de output van een chatbot iets over een persoon beslissen met rechtsgevolgen of vergelijkbaar ingrijpende gevolgen, zoals een terugbetalingsverzoek weigeren of een aanvraag afwijzen, dan komt ook artikel 22 over geautomatiseerde besluitvorming in beeld. Houd er een mens tussen die de zaak echt leest, niet een die alleen op goedkeuren klikt.
Dan is er nog transparantie. Artikelen 13 en 14 eisen dat je privacyverklaring de categorieën ontvangers van persoonsgegevens noemt. Verwerkt een AI-aanbieder klantgegevens voor jou, dan hoort dat in de verklaring. Kun je die alinea niet eerlijk schrijven, dan heb je je gat gevonden.
Probeer vóór de contractcontroles je eigen geval in de stappentool hieronder. Die stelt de vragen in de volgorde van een functionaris gegevensbescherming en stopt bij de eerste echte blokkade.
Art. 4 lid 1 AVG
Kan iemand de tekst aan een echt persoon koppelen?
Namen en e-mailadressen tellen mee, maar ook ordernummers, een telefoonnummer of een omschrijving die gedetailleerd genoeg is om naar één klant te wijzen.
Ter illustratie, geen juridisch advies. Het volgt de volgorde waarin een functionaris gegevensbescherming de vragen zou stellen; je eigen functionaris gegevensbescherming en je eigen contracten hebben het laatste woord.
Is er een verwerkersovereenkomst met de aanbieder?
Kloppen de gegevens en het doel, dan verschuift de vraag naar de tool. Verwerkt een aanbieder persoonsgegevens namens jou, dan ben jij de verwerkingsverantwoordelijke en is de aanbieder de verwerker. Artikel 28 eist een schriftelijk contract tussen jullie en legt vast wat daarin moet staan. Onder meer dat de verwerker alleen mag handelen op jouw gedocumenteerde instructies.
Die ene clausule beslecht de vraag over training. Gebruikt een aanbieder de berichten van je klanten om zijn eigen modellen te trainen, dan streeft hij zijn eigen doel na, niet het jouwe. Een verwerker die dat doet, gedraagt zich niet als verwerker. Zoek dus naar twee dingen in de voorwaarden die je echt hebt getekend:
- Een verwerkersovereenkomst tussen je organisatie en de aanbieder. Een persoonlijk account bij hetzelfde merk telt niet, want je werkgever is daar geen partij bij.
- Een uitdrukkelijke uitsluiting van training op je invoer en output. Doorzoek de voorwaarden op “train” en “improve” en lees elke treffer.
Hier zie je ook het verschil tussen abonnementen. Consumentenabonnementen bieden zelden een verwerkersovereenkomst. Zakelijke abonnementen meestal wel. Welke leveranciers wat bieden, en hoe je ze vergelijkt, behandelt onze gids over het kiezen van een AVG-conforme AI-chatbot voor bedrijven. Het verschil tussen consumenten- en zakelijke accounts bij de grote Amerikaanse leveranciers staat in voldoet ChatGPT aan de AVG.
Waar gaan de gegevens heen, en wie ziet ze nog meer?
Een verwerker mag eigen subverwerkers inzetten: een cloudhost, een database, een betaalprovider. Artikel 28 eist daarvoor jouw toestemming, wat in de praktijk betekent dat de aanbieder een lijst publiceert en je over wijzigingen informeert. Vraag om die lijst met drie kolommen: de partij, de verwerkingsregio en de rechtspersoon.
De regio beantwoordt de vraag over internationale doorgifte. Hoofdstuk V van de AVG, dat begint bij artikel 44, staat alleen toe dat persoonsgegevens de Europese Economische Ruimte verlaten onder een doorgiftemechanisme. De gangbare zijn een adequaatheidsbesluit, zoals het EU-VS Data Privacy Framework voor gecertificeerde Amerikaanse bedrijven, of standaardcontractbepalingen. Worden de gegevens binnen de EU of EER verwerkt, dan heb je er voor die stap geen nodig.
De rechtspersoon beantwoordt een andere vraag: welke overheden toegang kunnen afdwingen. Een Amerikaans moederbedrijf kan worden bevolen gegevens af te geven die zijn Europese dochter bewaart. Dat ontleden we in het artikel over de CLOUD Act en data in de EU. Dat is een risico om te beoordelen en te documenteren, geen automatisch verbod.
Eerlijk over onze eigen keten: bij Union AI draait alle AI-inferentie op infrastructuur binnen de Europese Unie, prompts en output gaan nooit naar de Verenigde Staten of China, en modellen worden niet getraind op klantdata. Maar onze lijst met subverwerkers toont ook drie partijen met een Amerikaans moederbedrijf, voor hosting, database en betalingen. “Er verlaat geen data de EU” zou onwaar zijn, dus dat zeggen we niet. Wat elke laag ziet, stap voor stap, staat in waar je prompts heen gaan.
Hoe lang wordt het bewaard?
Opslagbeperking, in artikel 5, lid 1, onder e, betekent dat je persoonsgegevens niet langer bewaart dan nodig. Dat geldt ook voor de chatbot. Op drie plekken kan een kopie staan van wat je hebt geplakt:
De chatgeschiedenis
De meeste chattools bewaren je gesprekken tot je ze verwijdert. Staat in een chat een klacht van een klant met zijn naam erin, dan is die chat nu een record in een systeem dat je bewaarbeleid waarschijnlijk niet noemt. Verwijder chats met klantgegevens als de taak klaar is, of kies een tool waarin je de geschiedenis kunt laten verlopen.
De logs van de aanbieder
Sommige aanbieders bewaren prompts een vast aantal dagen om misbruik op te sporen, ook als de geschiedenis uitstaat. Die termijn hoort in de verwerkersovereenkomst. Staat hij er niet in, vraag ernaar.
Je eigen administratie
Artikel 30 eist een register van verwerkingsactiviteiten. Zet de AI-tool erin: welke gegevens erin gaan, voor welk doel, welke aanbieder, welk doorgiftemechanisme, welke bewaartermijn. Het is één regel in een spreadsheet, en het is de regel waar een toezichthouder als eerste naar vraagt.
Wat als er al klantgegevens in de verkeerde tool zijn beland?
Behandel het als een mogelijk datalek. De mededeling van de Autoriteit Persoonsgegevens is duidelijk: voert een medewerker tegen de afspraken van de organisatie in persoonsgegevens in een chatbot in, dan is dat een datalek. Volgens artikel 33 heb je vanaf het moment dat je het ontdekt 72 uur om het bij de toezichthouder te melden, tenzij het lek waarschijnlijk geen risico voor mensen oplevert.
Wat je doet, in deze volgorde:
- Zoek uit wat erin ging. Welke gegevens, over hoeveel mensen, in welke tool en welk account.
- Probeer het te verwijderen. Verwijder de chat en vraag de aanbieder schriftelijk om eventuele kopieën te wissen.
- Beoordeel het risico. Een voornaam in een onschuldige vraag is iets anders dan een bestand met adressen of een medische notitie.
- Meld het als dat nodig is. Bij de toezichthouder binnen 72 uur, en ook bij de betrokken klanten als het risico hoog is.
- Pak de oorzaak aan. Meestal betekent dat mensen een goedgekeurde tool geven, want iemand gebruikte de gratis versie omdat er niets anders was.
Dat laatste punt is de echte les uit de zaken van de toezichthouder. Een verbod stopt het plakken niet; het verhuist naar een telefoon. Waarom werkgevers chatbots blokkeren, en wat medewerkers in plaats daarvan kunnen doen, staat in ChatGPT niet gebruiken op het werk.
Een checklist op één scherm voor je team
Print dit, of plak het in je personeelshandboek naast je AI-beleid.
| Controle | AVG | Geslaagd als |
|---|---|---|
| Persoonsgegevens? | Art. 4 lid 1, overweging 26 | Je hebt identificerende gegevens verwijderd, of je hebt ze voor deze taak nodig |
| Bijzondere persoonsgegevens? | Art. 9, 10 | Niet aanwezig, of een vastgelegde uitzondering plus DPIA |
| Doel | Art. 6 lid 1, 6 lid 4 | Hetzelfde werk waarvoor je de gegevens verzamelde, of een schriftelijke verenigbaarheidstoets |
| Verwerkersovereenkomst | Art. 28 | Getekend door je organisatie, training uitgesloten |
| Doorgifte | Art. 44-46 | Verwerkt in de EU/EER, of een benoemd doorgiftemechanisme |
| Bewaartermijn | Art. 5 lid 1 onder e, 30 | Je kent de termijn en die staat in je register |
Slaagt elke regel, dan sta je stevig. Staat er bij één regel “weet ik niet”, dan is dat je volgende taak, geen reden om AI op te geven.
Waar een Europees chatabonnement past
Een aanbieder die de inferentie in de Europese Unie draait, haalt de regel over doorgifte van tafel voor het deel dat je prompts ziet, en maakt de alinea in je privacyverklaring korter. Voor de andere vijf regels doet het niets. Jij beslist nog steeds wat erin gaat en waarom.
Het chatabonnement van Union AI kost € 13 per maand, of € 11 per maand bij jaarlijkse betaling (zie de prijzen), draait op open-weight modellen op Europese infrastructuur, en komt met een verwerkersovereenkomst en zonder training op je gegevens. Verhuis je een team vanuit een andere tool, dan staan de praktische stappen in overstappen van ChatGPT. Met welke tool je ook eindigt, de controles hierboven moet je zelf doen. Geen leverancier kan ze voor je uitvoeren.
Veelgestelde vragen
Mag ik klantgegevens in ChatGPT zetten?
Alleen in een zakelijke opzet waarbij je organisatie een verwerkersovereenkomst met de aanbieder heeft getekend, training op invoer is uitgesloten en de taak past bij het doel waarvoor je de gegevens hebt verzameld. Een persoonlijk ChatGPT-account zakt al voor de controle op de verwerkersovereenkomst. De Autoriteit Persoonsgegevens heeft klantgegevens die tegen de afspraken van het bedrijf in in een chatbot werden geplakt, als datalek behandeld.
Zijn gepseudonimiseerde gegevens nog persoonsgegevens onder de AVG?
Ja. Overweging 26 van de AVG zegt dat gepseudonimiseerde gegevens die met aanvullende informatie aan een persoon te koppelen zijn, nog steeds informatie over een identificeerbaar persoon zijn. Namen vervangen door plaatshouders verlaagt het risico en telt als waarborg, maar haalt de gegevens niet buiten de AVG. Alleen gegevens die met redelijkerwijs te verwachten middelen niet meer aan iemand te koppelen zijn, zijn anoniem.
Welke grondslag heb ik nodig om persoonsgegevens met AI te verwerken?
Meestal dezelfde waarop je al steunt voor de onderliggende taak, zoals de uitvoering van een overeenkomst of een gerechtvaardigd belang volgens artikel 6 van de AVG. De AI-tool heeft geen aparte grondslag nodig als hij je alleen helpt het werk te doen waarvoor je de gegevens hebt verzameld. Is het AI-gebruik een nieuw doel, zoals oud-klanten profileren voor sales, dan heb je een verenigbaarheidstoets volgens artikel 6, lid 4, of een nieuwe grondslag nodig.
Heb ik een DPIA nodig voordat ik een AI-chatbot met klantgegevens gebruik?
Niet voor elk gebruik. Artikel 35 van de AVG eist een gegevensbeschermingseffectbeoordeling als de verwerking waarschijnlijk een hoog risico oplevert, bijvoorbeeld bij bijzondere persoonsgegevens op grote schaal, stelselmatige beoordeling van mensen of geautomatiseerde besluiten met echte gevolgen. Veel toezichthouders noemen nieuwe technologie als factor die richting een DPIA wijst, dus een korte, vastgelegde screening is verstandig, ook als het antwoord nee is.
Wat gebeurt er als een medewerker klantgegevens in een gratis chatbot plakt?
Waarschijnlijk is dat een datalek. De organisatie moet het risico beoordelen en, als het lek waarschijnlijk risico voor mensen oplevert, het binnen 72 uur bij de toezichthouder melden volgens artikel 33 van de AVG, en soms ook de klanten informeren. De Autoriteit Persoonsgegevens heeft precies hiervoor datalekmeldingen gekregen, onder meer van een huisartsenpraktijk die patiëntgegevens in een chatbot had ingevoerd.
Mag je gezondheidsgegevens in een AI-chatbot zetten?
Gezondheidsgegevens zijn bijzondere persoonsgegevens volgens artikel 9 van de AVG, dus verwerking is verboden tenzij een van de genoemde uitzonderingen geldt, zoals uitdrukkelijke toestemming of zorgverlening onder beroepsgeheim. Ook dan heeft een AI-tool meestal eerst een DPIA en strikte contractuele afspraken nodig. Voor de meeste teams is het praktische antwoord: houd gezondheidsgegevens buiten algemene chatbots.
Is de verwerking van klantgegevens AVG-conform als je een AI-aanbieder uit de EU gebruikt?
Nee, het haalt één vraag weg. Verwerking binnen de Europese Unie betekent dat je voor die stap geen doorgiftemechanisme nodig hebt, maar je hebt nog steeds persoonsgegevens nodig die je mag gebruiken, een rechtmatig doel, een verwerkersovereenkomst, een clausule dat er niet getraind wordt en een antwoord over de bewaartermijn. Locatie is één controle van de zes.