CLOUD Act: beschermt hosting in de EU je data?
De Amerikaanse CLOUD Act raakt data die een Amerikaans bedrijf beheert, ook op EU-servers. Wat dat betekent voor je AI-prompts, FISA 702 en Schrems II.
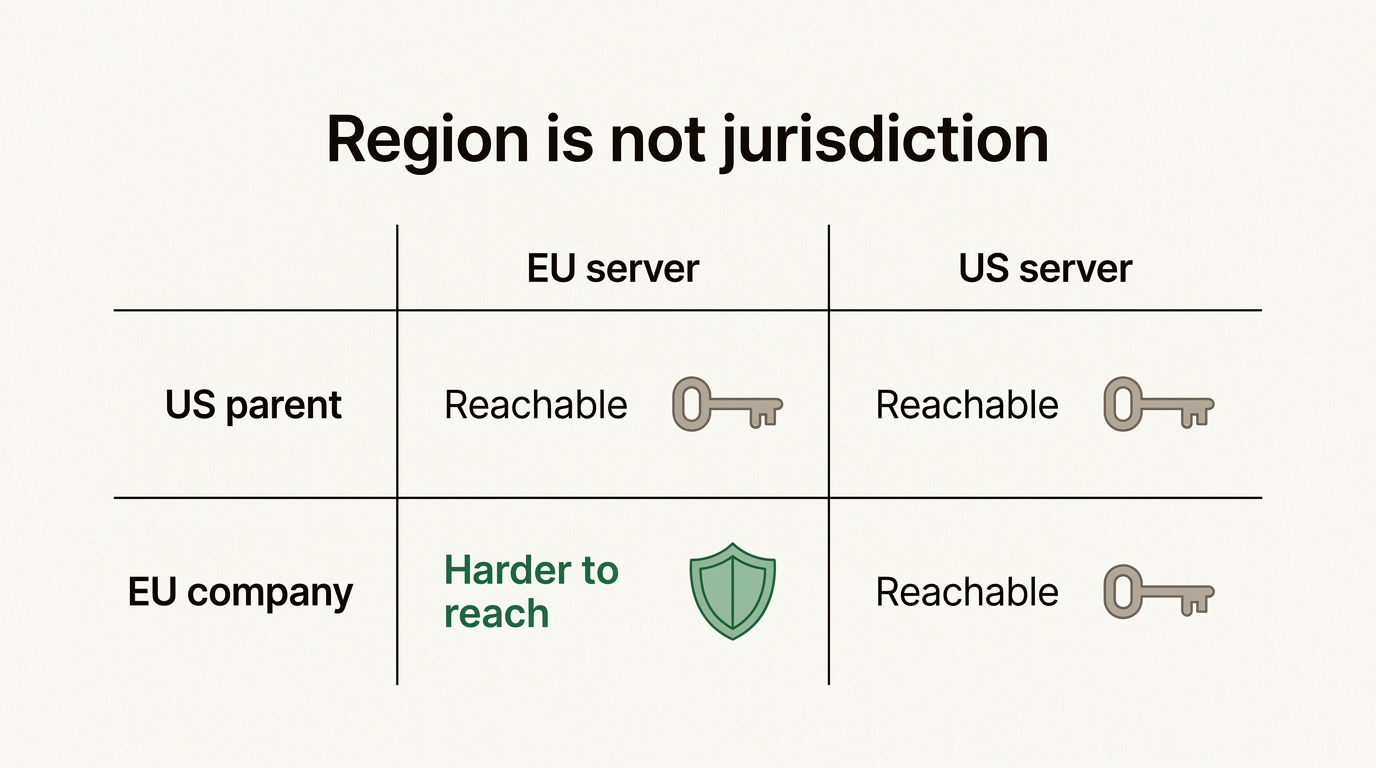
Ja, de VS kan bij data die in de EU is opgeslagen, als het bedrijf dat die data beheert onder Amerikaanse jurisdictie valt. De CLOUD Act uit 2018 verplicht Amerikaanse providers om data te overhandigen die in hun “possession, custody, or control” is, waar ter wereld die ook staat. De “EU-regio” van een Amerikaans AI-bedrijf verandert dus waar je prompts staan, niet welke overheid dat bedrijf kan dwingen ze af te geven.
Dat betekent niet dat iemand je chats leest. Het betekent dat “waar staat mijn data?” en “wie kan gedwongen worden die af te geven?” twee aparte vragen zijn, en de meeste marketing beantwoordt alleen de eerste. Dit artikel gaat over de tweede: wat de CLOUD Act en FISA Section 702 echt toestaan, wat Europese rechters erover hebben gezegd, en wat je blootstelling werkelijk verkleint als je AI op je werk gebruikt.
Kan de VS bij data die in de EU staat?
Ja, via het bedrijf, niet via het gebouw. Amerikaanse autoriteiten vallen geen datacenter in Frankfurt binnen. Ze sturen een bevel naar een Amerikaans bedrijf, en dat bedrijf is wettelijk verplicht de data te leveren die het beheert, ook data op servers in het buitenland.
De regel staat in één kort artikel van de Amerikaanse wet, 18 U.S.C. 2713, toegevoegd door de CLOUD Act. In vertaling:
Een provider “moet voldoen aan de verplichtingen van dit hoofdstuk om communicatie en gegevens te bewaren, te back-uppen of te verstrekken” die “in het bezit, in bewaring of onder de controle van die provider zijn, ongeacht of die communicatie, gegevens of andere informatie zich binnen of buiten de Verenigde Staten bevinden.”
Waarom de wet er kwam
De CLOUD Act (Clarifying Lawful Overseas Use of Data Act) was een reactie op één zaak. In 2013 eisten Amerikaanse aanklagers e-mails op die Microsoft in Dublin bewaarde. Microsoft weigerde, met het argument dat een Amerikaans bevel ophoudt bij de Amerikaanse grens, en won in 2016 in hoger beroep. Het Supreme Court behandelde de zaak in februari 2018. Voordat het uitspraak kon doen, nam het Congres in maart 2018 de CLOUD Act aan, en de zaak verviel omdat die geen betekenis meer had.
Het Amerikaanse ministerie van Justitie presenteert de wet als een verduidelijking, niet als een nieuwe bevoegdheid. De pagina met CLOUD Act-informatie beschrijft het probleem dat de wet oplost als bewijs in handen van wereldwijde providers uit de VS, “wherever it happens to be located”. Vanuit Europees oogpunt is juist die verduidelijking het probleem.
Wat “possession, custody, or control” betekent
Control, zeggenschap, is het woord dat het werk doet. Als een Amerikaans bedrijf data kan inzien of ophalen, heeft het zeggenschap over die data, ook als technisch gezien een Europese dochter de server beheert. Een Amerikaans moederbedrijf heeft zeggenschap over zijn Ierse of Duitse dochter. Daarom ontsnapt de EU-dochter van een Amerikaanse cloudprovider niet aan de regel door in Europa gevestigd te zijn.
Beschermt hosting in de EU je tegen de CLOUD Act?
Nee. Hosting in de EU beschermt je tegen één ding: dat je data wordt opgeslagen en verwerkt op hardware buiten de EU. Het doet niets aan de nationaliteit van het bedrijf dat die hardware beheert, en de CLOUD Act kijkt alleen naar dat tweede.
Dat is het verschil tussen dataresidentie (waar de data staat) en jurisdictie (welke staat de beheerder kan dwingen). Het artikel over dataresidentie voor AI in de EU loopt de residentie stap voor stap door. De korte versie: het zijn twee aparte knoppen, en grote Amerikaanse providers verkopen de eerste inmiddels hard.
- Microsoft rondde in februari 2025 zijn EU Data Boundary af, waarmee kerndata in de cloud binnen de EU en de EVA wordt opgeslagen en verwerkt.
- OpenAI biedt Europese dataresidentie aan klanten die daarvoor in aanmerking komen, op de API, ChatGPT Enterprise en Edu.
Allebei zijn het echte verbeteringen voor de residentie. Geen van beide verandert de jurisdictie. Microsoft zei dat zelf. Tijdens een onderzoek van de Franse Senaat in juni 2025 werd Anton Carniaux, directeur publieke en juridische zaken van Microsoft Frankrijk, gevraagd onder ede te garanderen dat data van Franse burgers nooit zonder Franse toestemming aan Amerikaanse autoriteiten zou worden gegeven. Zijn antwoord, zoals The Register meldde: “Nee, dat kan ik niet garanderen”. Hij voegde eraan toe dat het nog nooit was gebeurd en dat Microsoft verzoeken aanvecht die het ongegrond vindt. Beide delen van dat antwoord verdienen serieuze aandacht.
Kies hieronder waar de data staat en wie zeggenschap heeft over de provider, en kijk welke van de twee keuzes het antwoord echt verandert.
Binnen Amerikaans bereik
EU-regio, Amerikaanse jurisdictie. De locatie is Europees; het bedrijf dat het bevel beantwoordt niet.
Bevel onder de CLOUD ActKan erbij
De provider moet overhandigen wat hij beheert, waar het ook staat. Het datacenter in de EU verandert daar niets aan.
Directive onder FISA Section 702Mogelijk, omstreden
Directives gaan naar Amerikaanse providers. Hoe ze worden ingezet voor data in het buitenland, is niet openbaar.
Rechtshulp via een EU-lidstaatMogelijk, omstreden
Altijd beschikbaar, maar trager dan rechtstreeks naar de provider gaan, dus zelden de eerste keus.
Een vereenvoudigde lezing van 18 U.S.C. 2713, FISA Section 702 en de gebruikelijke verdragsroute. Inlichtingenverzameling waarvoor helemaal geen hulp van een bedrijf nodig is, blijft buiten beschouwing; die verandert met geen van beide knoppen veel. Geen juridisch advies: echte zaken draaien om feiten, contracten en het specifieke bevel.
Het patroon is simpel zodra je het ziet. De data van een Amerikaans naar een Europees datacenter verhuizen verandert weinig als de eigenaar een Amerikaans bedrijf is. Een andere eigenaar verandert veel.
Wat is FISA 702, en waarom is het belangrijker dan de CLOUD Act?
De CLOUD Act gaat over strafrechtelijk onderzoek: een bevel, een genoemd account, een rechter. FISA Section 702 gaat over buitenlandse inlichtingen, en voor Europeanen is dat het grotere probleem.
Section 702 van de Foreign Intelligence Surveillance Act laat Amerikaanse inlichtingendiensten zich richten op niet-Amerikanen van wie redelijkerwijs wordt aangenomen dat ze buiten de Verenigde Staten zijn, met verplichte medewerking van Amerikaanse aanbieders van elektronische communicatiediensten. Er is geen individueel bevel per doelwit. Een geheime rechtbank keurt het programma als geheel één keer per jaar goed, en daarna sturen de diensten directives naar providers. Cloud- en AI-bedrijven kunnen die ontvangen, en een hervorming uit 2024 verruimde de definitie van welke providers eronder vallen.
Elke Europeaan is per definitie een niet-Amerikaan buiten de VS. Dat is de kern van het probleem.
Wat Europese rechters erover zeiden
In juli 2020 verklaarde het Hof van Justitie van de EU in de zaak die bekendstaat als Schrems II het EU-US Privacy Shield ongeldig. De redenering, in het eigen persbericht van het Hof over zaak C-311/18, was dat Amerikaanse surveillanceprogramma’s op basis van Section 702 en Executive Order 12333 niet beperkt waren tot wat strikt noodzakelijk is, en dat Europeanen er geen effectief rechtsmiddel tegen hadden. Standaardcontractbepalingen bleven overeind, maar alleen als de exporteur het recht van het land van bestemming controleert en waar nodig aanvullende maatregelen neemt.
Het Europees Comité voor gegevensbescherming (EDPB) publiceerde daarna Aanbevelingen 01/2020 over wat die maatregelen kunnen zijn. De belangrijkste boodschap voor AI is ongemakkelijk: versleuteling werkt alleen als aanvullende maatregel als de importeur de data nooit onversleuteld ziet. Een model dat je prompt moet lezen, ziet die altijd onversleuteld.
Hoe het er in 2026 voor staat met 702
Het Congres verlengde Section 702 voor het laatst in april 2024, met april 2026 als einddatum. De wet werd twee keer kort verlengd en verliep in juni 2026 toen Huis en Senaat het niet eens werden over hervormingen. Dat klinkt als het einde. Dat is het niet: de verzameling gaat door onder certificeringen die de FISA-rechtbank eerder in 2026 goedkeurde en die tot in 2027 lopen. Ga er in elke risicoanalyse die je dit jaar schrijft van uit dat 702 van kracht is.
Mag een Amerikaans AI-bedrijf EU-data eigenlijk wel afgeven?
Onder EU-recht niet op basis van alleen een Amerikaans bevel. Onder Amerikaans recht moet het. Dat conflict is echt, en de provider zit er middenin.
De AVG (GDPR) is duidelijk. Artikel 48 zegt dat een rechterlijke uitspraak of een besluit van een bestuursorgaan uit een derde land dat een verwerkingsverantwoordelijke of verwerker verplicht persoonsgegevens te verstrekken, alleen erkend kan worden als het berust op een internationale overeenkomst, zoals een verdrag over wederzijdse rechtshulp. Een CLOUD Act-bevel dat rechtstreeks aan een bedrijf wordt betekend, is dat niet.
De CLOUD Act heeft een uitweg, maar een smalle. Een provider kan een Amerikaanse rechter vragen een bevel te vernietigen als het zou dwingen tot schending van het recht van een qualifying foreign government. Dat is een regering die met de VS een CLOUD Act-uitvoeringsovereenkomst heeft gesloten. Het Verenigd Koninkrijk en Australië hebben er een. De EU onderhandelt sinds 2023 met de VS over een overeenkomst voor elektronisch bewijs, en we konden er stand september 2026 geen vinden die van kracht is. Zonder zo’n overeenkomst kan een provider in de rechtszaal nog steeds een algemeen beroep doen op internationale hoffelijkheid (comity), maar de wettelijke procedure om het bevel aan te vechten geldt dan niet.
| Juridisch instrument | Wie het gebruikt | Wat het bereikt | Kan hosting in de EU het tegenhouden? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Amerikaanse opsporingsdiensten, met een bevel | Data die een provider onder Amerikaanse jurisdictie beheert, waar dan ook | Nee |
| FISA Section 702 | Amerikaanse inlichtingendiensten, via directives | Communicatie van niet-Amerikanen in het buitenland, met hulp van de provider | Nee, de directive gaat naar het bedrijf |
| Executive Order 12333 | Amerikaanse inlichtingendiensten | Signaalinlichtingen die buiten de VS worden verzameld | Niet echt, er is geen medewerking van een bedrijf voor nodig |
| Verdrag over wederzijdse rechtshulp | Amerikaanse autoriteiten via een EU-lidstaat | Data die in die lidstaat wordt bewaard | Het is de route die hosting in de EU hun overlaat |
| AVG artikel 48 | EU-recht | Beperkt de erkenning van buitenlandse bevelen | Het is een tegenwicht, geen schild |
En het Data Privacy Framework dan?
Het EU-US Data Privacy Framework verving in juli 2023 het Privacy Shield. Het steunt op Executive Order 14086, die taal over proportionaliteit toevoegde aan de Amerikaanse inlichtingenregels en een Data Protection Review Court instelde voor klachten van Europeanen. Het Gerecht van de EU wees in september 2025 een beroep ertegen af dat was ingesteld door het Franse parlementslid Philippe Latombe. Zijn hoger beroep bij het Hof van Justitie loopt als zaak C-703/25 P.
Het framework maakt doorgifte aan gecertificeerde Amerikaanse bedrijven rechtmatig onder de AVG. Het zet de CLOUD Act of Section 702 niet uit. Die twee dingen worden vaak door elkaar gehaald, ook door leveranciers. Een DPF-certificering beantwoordt “mag ik persoonsgegevens naar dit bedrijf sturen?”, niet “kan de Amerikaanse overheid ze bij dat bedrijf opvragen?”.
Hoe groot is het risico voor je AI-prompts?
Kleiner dan de krantenkoppen, groter dan nul, en anders dan bij gewone opslag in de cloud.
Kleiner, omdat CLOUD Act-verzoeken zich richten op specifieke accounts in specifieke onderzoeken. Gevraagd naar data van Franse burgers vertelde Microsoft Frankrijk de Senaat dat een overdracht zonder Franse toestemming nog nooit was voorgekomen. Voor een gewoon bedrijf dat marketingteksten schrijft, is de realistische kans dat een Amerikaans bevel zijn chatgeschiedenis raakt klein.
Groter dan nul, omdat de blootstelling uit de juridische structuur komt, niet uit pech. Section 702 is ontworpen voor buitenlanders, werkt zonder individuele bevelen en gaat gepaard met geheimhouding. Je kunt het niet zien gebeuren, dus je kunt het ook niet uitsluiten.
Anders, omdat AI-prompts ongewoon rijk zijn. Mensen plakken hele contracten, klantmails, HR-dossiers en broncode in een chatbot, omdat dat hem juist nuttig maakt. Een chatgeschiedenis is vaak een betere samenvatting van het vertrouwelijke werk van een bedrijf dan zijn fileserver. Wil je de beslisboom voor de vraag of dat überhaupt mag, lees dan mag je klantgegevens in een AI-chatbot zetten.
Waar het het zwaarst telt:
- Beroepsgeheim: advocaten, artsen, accountants en notarissen, waar verstrekking aan wie dan ook al de schending is.
- Gezondheidsgegevens en bijzondere persoonsgegevens onder artikel 9 van de AVG.
- Werk voor de overheid, waar aanbestedingsregels steeds vaker naar buitenlandse jurisdictie vragen.
- Bedrijfsgeheimen en alles onder een NDA met een klant die gaat vragen waar het is gebleven.
Voor alle anderen is het een regel in je risicoregister en een vraag in de securityvragenlijsten van je klanten, geen reden om AI te verbieden. Het artikel over of ChatGPT voldoet aan de AVG gaat dieper in op de compliancekant.
Wat verkleint je blootstelling echt?
Geen enkele instelling maakt je bestand tegen de CLOUD Act. Een handvol keuzes beperkt wat een buitenlands bevel zou kunnen opleveren, en die keuzes versterken elkaar.
1. Minder partijen onder Amerikaanse zeggenschap die je content zien
Tel de bedrijven in de keten die de tekst van je prompts zien, en controleer van elk het moederbedrijf. Elke partij onder Amerikaanse zeggenschap die content ziet, is een mogelijke ontvanger van een bevel. Partijen die alleen accountgegevens of betaalgegevens zien, zijn een kleiner probleem dan de partij die het model draait.
2. Houd content en identiteit gescheiden
Een bevel levert meer op als één bedrijf zowel weet wie je bent als wat je schreef. Een opzet waarin de inferentieprovider prompts ziet maar niet je identiteit, en de betaalprovider je identiteit ziet maar niet je prompts, beperkt wat één bevel kan opleveren.
3. Korte bewaartermijnen
Data die niet meer bestaat, kan niet worden overhandigd. Vraag hoe lang prompts, output en chatgeschiedenis worden bewaard, en of je de geschiedenis zelf kunt wissen. Geen enkele bewaring voor API-verkeer is de sterkste variant.
4. Versleuteling waar die echt werkt
Versleutel bestanden in opslag met sleutels die jij beheert, waar dat kan. Wees eerlijk dat het de inferentie niet dekt: het model leest leesbare tekst.
5. Contracten en een doorgiftetoetsing
Je verwerkersovereenkomst moet zeggen wat de provider met een overheidsverzoek doet: aanvechten, naar jou doorverwijzen, jou inlichten tenzij de wet dat verbiedt. Gaan persoonsgegevens naar een partij onder Amerikaanse zeggenschap, documenteer dan een doorgiftetoetsing (transfer impact assessment) volgens de lijnen van de EDPB-aanbevelingen. De gids voor een AVG-conforme AI-chatbot zet op een rij waar je in een verwerkersovereenkomst op let.
Hoe staat Union AI ervoor met de CLOUD Act?
Deels buiten bereik, en niet volledig. We vertellen je liever welk deel.
Alle AI-inferentie, dus elke prompt en elk gegenereerd antwoord, draait op infrastructuur binnen de Europese Unie, beheerd door Scaleway, een Frans bedrijf. De modellen draaien onder ons beheer en worden niet getraind op klantdata. Dat dekt de laag die voor dit artikel het meest telt: het bedrijf dat het model draait, is geen Amerikaans bedrijf.
Drie partijen in onze keten hebben wel een Amerikaans moederbedrijf, en onze lijst met subverwerkers noemt ze alle drie:
- Cloudflare host de site en termineert TLS aan de rand van zijn netwerk, dus de inhoud van requests gaat door het geheugen van die edge.
- Neon draait onze database in een EU-regio op AWS.
- Stripe verwerkt betalingen, via zijn Ierse entiteit.
Daarom noemen we Union AI niet “CLOUD Act-vrij” of een “volledig soevereine stack”. Allebei zou het onwaar zijn. We leggen de lagen uit in Europese soevereine AI, en zakelijke klanten krijgen dezelfde lijst contractueel vastgelegd in onze verwerkersovereenkomst.
Overweeg je over te stappen van een Amerikaanse assistent, dan vergelijkt Europese alternatieven voor Claude, Copilot en Gemini de opties, en je team laten overstappen van ChatGPT behandelt de praktische stappen. Onze chat is één abonnement voor € 13 per maand excl. btw, of € 11 per maand bij jaarlijkse betaling, en de API wordt per token afgerekend van vooraf betaald tegoed; allebei staan ze op de prijspagina.
De eerlijke samenvatting voor elke provider, ook voor ons: vraag waar het model draait, wie eigenaar is van het bedrijf dat het draait, en wie er verder in de keten je tekst ziet. Een provider die alle drie de vragen schriftelijk beantwoordt, vertelt je meer dan een die alleen de eerste beantwoordt.
Veelgestelde vragen
Geldt de CLOUD Act ook voor Europese bedrijven?
Hij geldt voor providers die onder Amerikaanse jurisdictie vallen. Een Europees bedrijf dat een dochter is van een Amerikaans moederbedrijf valt eronder, omdat het moederbedrijf zeggenschap heeft over de data. Een Europees bedrijf met eigen kantoren, personeel of servers in de VS kan er ook onder vallen, afhankelijk van hoe een Amerikaanse rechter die banden weegt. Een Europees bedrijf zonder enige aanwezigheid in de VS is geen realistisch doelwit voor een CLOUD Act-bevel.
Is de EU Data Boundary van Microsoft of de EU-dataresidentie van OpenAI genoeg om Amerikaanse toegang te voorkomen?
Nee. Beide zijn functies voor dataresidentie: ze bepalen waar data wordt opgeslagen en verwerkt. Ze veranderen niets aan het feit dat de provider een Amerikaans bedrijf is, en daar draait de CLOUD Act om. Microsoft Frankrijk verklaarde in juni 2025 tijdens een onderzoek van de Franse Senaat dat het onder ede niet kon garanderen dat data nooit zonder Franse toestemming aan Amerikaanse autoriteiten zou worden overgedragen.
Krijg ik te horen als Amerikaanse autoriteiten mijn data bij een provider opvragen?
Niet per se. Een Amerikaanse rechter kan een provider verbieden de klant een tijd lang in te lichten, op grond van 18 U.S.C. 2705(b). Veel grote providers beloven verzoeken naar de klant door te verwijzen en die klant te informeren waar de wet dat toestaat, maar die belofte heeft een uitdrukkelijke uitzondering voor zwijgbevelen. Lees het deel over overheidstoegang in de verwerkersovereenkomst van je provider om te zien wat die echt toezegt.
Beschermt versleuteling mijn data tegen de CLOUD Act?
Het helpt als jij de sleutels hebt en de provider niet kan ontsleutelen, want een provider kan geen leesbare tekst overhandigen die hij niet heeft. Bij een AI-chatbot of API valt die bescherming grotendeels weg, omdat het model je prompt in leesbare vorm moet lezen om te kunnen antwoorden. Versleuteling in opslag (at rest) met sleutels die de provider beheert, helpt helemaal niet tegen een bevel aan die provider.
Is het EU-US Data Privacy Framework in 2026 nog geldig?
Ja, stand september 2026. Het Gerecht van de EU wees op 3 september 2025 een beroep af van het Franse parlementslid Philippe Latombe, en zijn hoger beroep bij het Hof van Justitie loopt als zaak C-703/25 P. Het framework regelt de doorgifte van persoonsgegevens aan gecertificeerde Amerikaanse bedrijven; het voorkomt niet dat de CLOUD Act of FISA op die bedrijven van toepassing is.
Is FISA Section 702 in 2026 verlopen?
De wet zou in april 2026 aflopen, werd twee keer kort verlengd en verliep in juni 2026 toen het Congres het niet eens werd over een verlenging. De verzameling gaat door onder certificeringen die de FISA-rechtbank eerder in 2026 goedkeurde en die tot in 2027 lopen. Ga er voor je planning van uit dat Section 702 nog van kracht is.
Is het vanwege de CLOUD Act verboden om in de EU een Amerikaanse AI-chatbot te gebruiken?
Nee. Een Amerikaanse provider gebruiken is legaal en gebruikelijk, ook voor persoonsgegevens, zolang je een rechtsgrond, een verwerkersovereenkomst en een geldig doorgiftemechanisme hebt. De CLOUD Act is een risico dat je documenteert en afweegt, geen verbod. Het telt het zwaarst bij beroepsgeheim, gezondheidsgegevens, bedrijfsgeheimen en werk voor de overheid.