Données clients dans un chatbot IA : le test RGPD
Oui, si six contrôles RGPD passent : données personnelles, données sensibles, finalité, accord de traitement, transferts et conservation. L’arbre de décision.
Oui, tu peux légalement mettre des données clients dans un chatbot IA, mais seulement si une courte liste de conditions du RGPD sont toutes réunies en même temps. Les données ne doivent pas faire partie des catégories particulières, comme la santé ou la religion. La tâche confiée à l’IA doit servir la finalité pour laquelle tu as collecté les données. Ton organisation doit avoir signé avec le fournisseur un accord de traitement des données qui exclut l’entraînement sur tes contenus. Et tu dois savoir où les données sont traitées et combien de temps elles sont conservées. S’il en manque une, la réponse est non, quel que soit l’outil.
Voilà tout l’article en un paragraphe. La suite, c’est l’ordre dans lequel vérifier ces points, pourquoi cet ordre compte, et quoi faire quand la réponse est « pas encore ». Il s’agit d’une information générale, pas d’un avis juridique. Ton délégué à la protection des données et tes propres contrats ont le dernier mot.
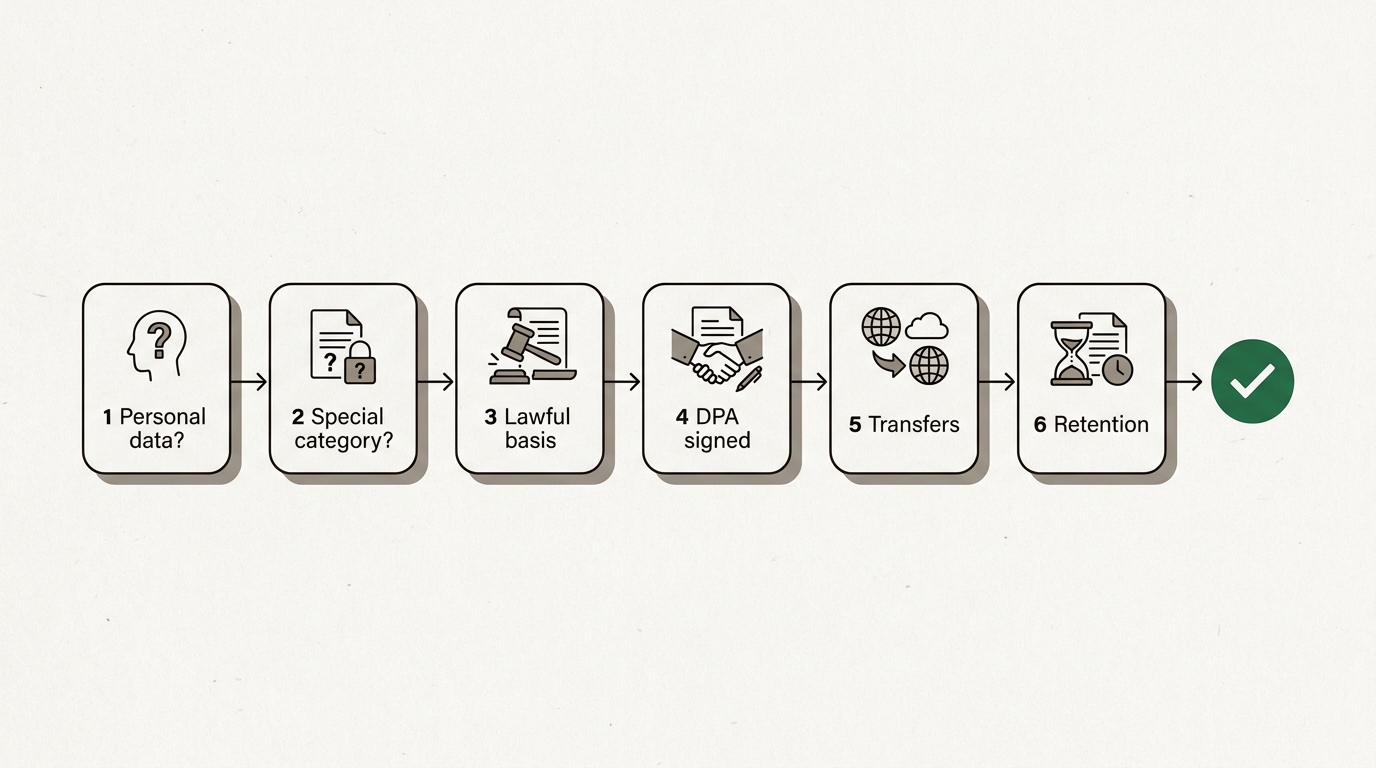
S’agit-il seulement de données personnelles ?
Commence ici, parce qu’une bonne partie de ce que les gens collent n’est pas une donnée personnelle, et le RGPD ne s’applique qu’à ce qui en est. L’article 4 du RGPD définit une donnée personnelle comme toute information se rapportant à une personne physique identifiée ou identifiable. Le mot qui fait tout le travail, c’est « identifiable ».
Un nom et une adresse e-mail, c’est évident. Moins évident : un numéro de commande, un identifiant client, une adresse IP, ou une description comme « le dentiste d’Utrecht qui s’est plaint deux fois de la facture 4471 ». Si quelqu’un peut raisonnablement deviner de qui il s’agit, c’est une donnée personnelle. Les données d’une entreprise ne sont pas des données personnelles, mais le nom de la personne qui a signé le contrat, si.
Le test utile se trouve au considérant 26 du RGPD : on tient compte de l’ensemble des moyens « raisonnablement susceptibles d’être utilisés » pour identifier quelqu’un, y compris le coût et le temps nécessaires. Un texte qui passe ce test est anonyme, et le RGPD ne s’y applique pas du tout.
Le premier réflexe est donc pratique, pas juridique. Regarde ce que tu t’apprêtes à coller et demande-toi si la tâche a besoin des éléments qui identifient la personne.
Anonymiser ou pseudonymiser d’abord
La plupart des tâches confiées à un chatbot n’ont pas besoin du nom. Résumer une réclamation, repérer le point commun de trente tickets de support, réécrire une réponse maladroite : tout ça marche avec « Client A » au lieu de « Marieke de Vries ».
Deux termes comptent ici, et ils ne veulent pas dire la même chose.
| Pseudonymisé | Anonymisé | |
|---|---|---|
| Ce que tu fais | Remplacer les identifiants par des repères, garder la clé | Supprimer ou généraliser jusqu’à ce que personne ne puisse réidentifier |
| Peut-on remonter à la personne ? | Oui, avec la clé que tu as gardée | Non, par aucun moyen raisonnablement susceptible d’être utilisé |
| Encore une donnée personnelle ? | Oui | Non |
| Le RGPD s’applique ? | Oui, mais le risque est plus faible | Non |
| Usage typique dans un chatbot | Rédiger une réponse que tu personnaliseras ensuite | Analyser les thèmes récurrents dans des tickets |
La pseudonymisation est une garantie que le RGPD récompense explicitement. Les lignes directrices 01/2025 du CEPD sur la pseudonymisation détaillent quand elle fonctionne et quand elle ne fonctionne pas. En bref : elle n’aide que si la clé reste chez toi, et si le texte restant n’identifie pas la personne à lui seul. « Un client de 34 ans, dans un village de 300 habitants, qui se déplace en fauteuil roulant » ne contient aucun nom et reste une donnée personnelle.
S’agit-il de données sensibles ?
Si les données révèlent la santé, l’origine raciale ou ethnique, les opinions politiques, les convictions religieuses ou philosophiques, l’appartenance syndicale, des données génétiques ou biométriques, ou la vie sexuelle ou l’orientation sexuelle de quelqu’un, ce sont des catégories particulières de données au sens de l’article 9 du RGPD. Leur traitement est interdit, sauf si l’une des exceptions d’une courte liste s’applique. Les condamnations pénales reçoivent un traitement proche au titre de l’article 10.
Ça concerne plus de contenus du quotidien qu’on ne le croit. Un ticket de support qui dit « je n’ai pas pu payer parce que j’étais à l’hôpital » contient une donnée de santé. Une demande de salle de prière pour un événement révèle une religion. Une note RH sur un arrêt maladie, c’est aussi une donnée de santé.
Pour un usage en chatbot, la réponse pratique est simple : garde-les hors des outils généralistes. Pas parce que ça ne peut jamais être licite, mais parce que le rendre licite exige une exception que tu peux citer, une analyse d’impact relative à la protection des données (AIPD) au titre de l’article 35, et en général un outil configuré spécialement pour ça. C’est un projet, pas un prompt.
L’autorité néerlandaise de protection des données, l’Autoriteit Persoonsgegevens, l’a montré avec un cas réel dans son avertissement d’août 2024 sur les chatbots IA. Un salarié d’un cabinet de médecine générale avait saisi les données médicales de patients dans un chatbot, contrairement aux règles du cabinet.
Les données médicales sont des données extrêmement sensibles, et ce n’est pas pour rien que la loi leur accorde une protection renforcée.
Cette phrase vient de l’avertissement de l’autorité. La même page décrit un salarié d’un opérateur télécom qui avait saisi un fichier d’adresses de clients dans un chatbot. Les deux cas ont été notifiés comme des violations de données.
As-tu une base légale, et l’usage de l’IA correspond-il à la finalité ?
C’est la partie sur laquelle on se prend trop la tête. Utiliser un outil d’IA n’exige pas sa propre base légale s’il t’aide seulement à faire le travail pour lequel tu avais déjà une base. Au titre de l’article 6 du RGPD, tu t’appuies déjà sur quelque chose pour traiter les données de ce client : en général l’exécution d’un contrat, une obligation légale ou l’intérêt légitime. Rédiger avec un chatbot la réponse à son ticket, c’est le même traitement, fait avec un autre outil.
Les ennuis commencent quand l’usage de l’IA est une nouvelle finalité. C’est là que la limitation des finalités entre en jeu. L’article 6, paragraphe 4, liste ce que tu dois peser quand tu réutilises des données pour autre chose :
- Le lien entre la finalité d’origine et la nouvelle.
- Le contexte dans lequel tu as collecté les données, et ce à quoi le client peut raisonnablement s’attendre.
- La nature des données, en particulier les catégories particulières.
- Les conséquences possibles pour les personnes concernées.
- Les garanties, comme le chiffrement ou la pseudonymisation.
Deux exemples rendent la limite claire. Répondre à la question d’un client avec l’aide de l’IA : même finalité, pas de souci. Faire passer cinq ans de tickets de support dans un modèle pour noter les clients susceptibles de partir, puis les cibler avec des offres : nouvelle finalité, et la plupart des clients ne s’y attendraient pas. Ce second cas exige une analyse de compatibilité écrite ou une nouvelle base, et peut-être une AIPD.
Si le résultat d’un chatbot va décider de quelque chose pour une personne avec des effets juridiques ou significatifs similaires, comme refuser une demande de remboursement ou rejeter une candidature, l’article 22 sur la prise de décision automatisée entre aussi en jeu. Garde dans la boucle un humain qui lit vraiment le dossier, pas quelqu’un qui se contente de cliquer sur valider.
Reste la transparence. Les articles 13 et 14 imposent que ta politique de confidentialité indique les catégories de destinataires des données personnelles. Si un fournisseur d’IA traite des données clients pour toi, ça doit figurer dans la politique. Si tu ne peux pas écrire ce paragraphe honnêtement, tu as trouvé ta lacune.
Avant les vérifications contractuelles, teste ton propre cas dans le questionnaire ci-dessous. Il pose les questions dans l’ordre où un délégué à la protection des données les poserait, et il s’arrête au premier vrai blocage.
RGPD, art. 4.1
Quelqu’un pourrait-il relier ce texte à une personne réelle ?
Les noms et les e-mails comptent, mais aussi les numéros de commande, un numéro de téléphone ou une description assez précise pour désigner un seul client.
À titre d’illustration, pas un avis juridique. L’ordre des questions est celui qu’un délégué à la protection des données suivrait ; ton propre DPO et tes propres contrats ont le dernier mot.
Existe-t-il un accord de traitement avec le fournisseur ?
Une fois les données et la finalité validées, la question passe à l’outil. Quand un fournisseur traite des données personnelles pour ton compte, tu es le responsable du traitement et le fournisseur est le sous-traitant. L’article 28 exige un contrat écrit entre toi et lui, et fixe ce qu’il doit contenir. Entre autres, le sous-traitant ne peut agir que sur tes instructions documentées.
Cette seule clause règle la question de l’entraînement. Si un fournisseur utilise les messages de tes clients pour entraîner ses propres modèles, il poursuit sa propre finalité, pas la tienne. Un sous-traitant qui fait ça ne se comporte pas comme un sous-traitant. Cherche donc deux choses dans les conditions que tu as réellement signées :
- Un accord de traitement des données entre ton organisation et le fournisseur. Un compte personnel de la même marque ne compte pas, parce que ton employeur n’y est pas partie.
- Une exclusion explicite de l’entraînement sur tes contenus et sur les réponses. Cherche « entraîner » et « améliorer » dans les conditions, et lis chaque occurrence.
C’est aussi là qu’apparaît la séparation entre les offres. Les abonnements grand public proposent rarement un DPA. Les offres entreprise, en général, oui. Quels fournisseurs proposent quoi, et comment les comparer, c’est le sujet de notre guide pour choisir un chatbot IA conforme au RGPD pour l’entreprise. La différence entre comptes grand public et comptes entreprise chez les grands fournisseurs américains est traitée dans ChatGPT est-il conforme au RGPD.
Où vont les données, et qui d’autre les voit ?
Un sous-traitant peut faire appel à ses propres sous-traitants ultérieurs : un hébergeur cloud, une base de données, un prestataire de paiement. L’article 28 exige ton autorisation pour ceux-là, ce qui veut dire en pratique que le fournisseur publie une liste et te prévient des changements. Demande cette liste avec trois colonnes : l’acteur, la région de traitement et l’entité juridique.
La région répond à la question des transferts internationaux. Le chapitre V du RGPD, qui commence à l’article 44, n’autorise la sortie de données personnelles de l’Espace économique européen qu’avec un mécanisme de transfert. Les plus courants sont une décision d’adéquation, comme le Data Privacy Framework UE-États-Unis pour les entreprises américaines certifiées, ou les clauses contractuelles types. Si les données sont traitées dans l’UE ou l’EEE, tu n’en as pas besoin pour cette étape.
L’entité répond à une autre question : quels gouvernements peuvent contraindre à donner accès aux données. Une maison mère américaine peut recevoir l’ordre de remettre des données détenues par sa filiale européenne, et c’est ce que décortique l’article sur le CLOUD Act et les données dans l’UE. C’est un risque à évaluer et à documenter, pas une interdiction automatique.
Pour être honnêtes sur notre propre chaîne : chez Union AI, toute l’inférence IA tourne sur une infrastructure située dans l’Union européenne, les prompts et les réponses ne partent jamais aux États-Unis ni en Chine, et les modèles ne sont pas entraînés sur les données des clients. Mais notre liste des sous-traitants ultérieurs montre aussi trois acteurs à maison mère américaine, pour l’hébergement, la base de données et les paiements. « Aucune donnée ne quitte l’UE » serait faux, donc nous ne le disons pas. Une vue étape par étape de ce que voit chaque couche se trouve dans où vont tes prompts.
Combien de temps les données sont-elles conservées ?
La limitation de la conservation, à l’article 5, paragraphe 1, point e, veut que tu ne gardes pas les données personnelles plus longtemps que nécessaire. Ça vaut aussi pour le chatbot. Trois endroits peuvent garder une copie de ce que tu as collé :
L’historique des chats
La plupart des outils de chat gardent tes conversations jusqu’à ce que tu les supprimes. Si un chat contient la réclamation d’un client avec son nom, ce chat est désormais un enregistrement dans un système que ta politique de conservation ne mentionne probablement pas. Supprime les chats qui contiennent des données clients une fois la tâche terminée, ou choisis un outil où tu peux faire expirer l’historique.
Les journaux du fournisseur
Certains fournisseurs gardent les prompts un nombre de jours défini pour détecter les abus, même quand l’historique est désactivé. Cette durée doit figurer dans le DPA. Si elle n’y est pas, demande-la.
Ton propre registre
L’article 30 impose un registre des activités de traitement. Ajoute-y l’outil d’IA : quelles données y entrent, pour quelle finalité, quel fournisseur, quel mécanisme de transfert, quelle durée de conservation. C’est une ligne dans un tableur, et c’est la ligne qu’une autorité demande en premier.
Et si des données clients sont déjà parties dans le mauvais outil ?
Traite ça comme une possible violation de données personnelles. L’avertissement de l’autorité néerlandaise est explicite : si un salarié saisit des données personnelles dans un chatbot contrairement aux règles de l’organisation, c’est une violation de données. Au titre de l’article 33, tu as 72 heures à partir du moment où tu en as connaissance pour la notifier à ton autorité de protection des données, sauf si la violation n’est pas susceptible d’engendrer un risque pour les personnes.
Quoi faire, dans l’ordre :
- Établis ce qui est entré. Quelles données, sur combien de personnes, dans quel outil et quel compte.
- Essaie de les supprimer. Supprime le chat, et demande par écrit au fournisseur de supprimer toute copie.
- Évalue le risque. Un prénom dans une question anodine, ce n’est pas la même chose qu’un fichier d’adresses ou une note médicale.
- Notifie si nécessaire. L’autorité dans les 72 heures, et les clients concernés aussi quand le risque est élevé.
- Corrige la cause. En général, ça veut dire donner aux gens un outil validé, parce que si quelqu’un a pris la version gratuite, c’est que rien d’autre n’était disponible.
Ce dernier point est la vraie leçon des cas de l’autorité. Les interdictions n’empêchent pas les gens de coller ; elles déplacent l’usage sur un téléphone. Pourquoi les employeurs bloquent les chatbots, et ce que les salariés peuvent faire à la place, c’est le sujet de ChatGPT interdit au travail.
Une check-list sur un écran pour ton équipe
Imprime-la, ou colle-la dans ton guide interne à côté de ta politique d’usage de l’IA.
| Vérification | RGPD | Validé quand |
|---|---|---|
| Données personnelles ? | Art. 4.1, considérant 26 | Tu as retiré les identifiants, ou tu en as besoin pour cette tâche |
| Catégorie particulière ? | Art. 9, 10 | Aucune présente, ou une exception documentée plus une AIPD |
| Finalité | Art. 6.1, 6.4 | Même tâche que celle pour laquelle tu as collecté les données, ou un test de compatibilité écrit |
| Accord de traitement | Art. 28 | Signé par ton organisation, entraînement exclu |
| Transferts | Art. 44 à 46 | Traitement dans l’UE ou l’EEE, ou un mécanisme de transfert nommé |
| Conservation | Art. 5.1.e, 30 | Tu connais la durée et elle figure dans ton registre |
Si chaque ligne est validée, tu es sur une base solide. Si une ligne dit « je ne sais pas », c’est ta prochaine tâche, pas une raison de renoncer à l’IA.
Où se place un abonnement chat européen
Un fournisseur qui fait tourner l’inférence dans l’Union européenne retire la ligne des transferts pour la partie qui voit tes prompts, et raccourcit le paragraphe de ta politique de confidentialité. Il ne fait rien pour les cinq autres lignes. C’est toujours toi qui décides de ce qui entre et pourquoi.
L’abonnement chat d’Union AI coûte 13 € par mois, ou 11 € par mois en paiement annuel (voir les tarifs), tourne sur des modèles open-weight sur une infrastructure européenne, et s’accompagne d’un accord de traitement des données, sans entraînement sur tes données. Si tu fais migrer une équipe depuis un autre outil, les étapes pratiques sont dans comment quitter ChatGPT. Quel que soit l’outil que tu choisis, ces vérifications te reviennent. Aucun fournisseur ne peut les faire à ta place.
Questions fréquentes
Puis-je utiliser des données clients dans ChatGPT ?
Seulement dans un cadre professionnel où ton organisation a signé un accord de traitement des données avec le fournisseur, où l’entraînement sur tes contenus est exclu et où la tâche correspond à la finalité pour laquelle tu as collecté les données. Un compte ChatGPT personnel échoue à lui seul au contrôle de l’accord de traitement. L’autorité néerlandaise de protection des données a traité des données clients collées dans des chatbots en violation des règles internes comme une violation de données.
Des données pseudonymisées restent-elles des données personnelles au sens du RGPD ?
Oui. Le considérant 26 du RGPD dit que des données pseudonymisées qu’on peut rattacher à une personne grâce à des informations supplémentaires restent des informations sur une personne identifiable. Remplacer les noms par des repères réduit le risque et compte comme une garantie, mais ne fait pas sortir les données du RGPD. Seules les données qui ne peuvent plus être rattachées à personne par des moyens raisonnablement susceptibles d’être utilisés sont anonymes.
Quelle base légale faut-il pour traiter des données personnelles avec l’IA ?
En général la même que celle sur laquelle tu t’appuies déjà pour la tâche sous-jacente, comme l’exécution d’un contrat ou l’intérêt légitime au titre de l’article 6 du RGPD. L’outil d’IA n’a pas besoin d’une base distincte s’il t’aide seulement à faire le travail pour lequel tu as collecté les données. Si l’usage de l’IA est une nouvelle finalité, comme profiler d’anciens clients à des fins commerciales, il te faut un test de compatibilité au titre de l’article 6, paragraphe 4, ou une nouvelle base.
Faut-il une AIPD avant d’utiliser un chatbot IA avec des données clients ?
Pas pour chaque usage. L’article 35 du RGPD impose une analyse d’impact relative à la protection des données quand le traitement est susceptible d’engendrer un risque élevé, par exemple avec des données sensibles à grande échelle, une évaluation systématique de personnes ou des décisions automatisées aux effets réels. Beaucoup d’autorités citent les nouvelles technologies comme un facteur qui oriente vers une AIPD, donc un court examen préalable documenté est raisonnable, même quand la réponse est non.
Que se passe-t-il si un salarié colle des données clients dans un chatbot gratuit ?
C’est probablement une violation de données personnelles. L’organisation doit évaluer le risque et, quand la violation est susceptible de mettre des personnes en danger, la notifier à son autorité de protection des données dans les 72 heures au titre de l’article 33 du RGPD, et parfois prévenir aussi les clients. L’autorité néerlandaise a reçu des notifications de violation pour exactement ce cas, dont celle d’un cabinet de médecine générale qui avait saisi des données de patients dans un chatbot.
Est-il légal de mettre des données de santé dans un chatbot IA ?
Les données de santé font partie des catégories particulières de l’article 9 du RGPD : leur traitement est interdit sauf si l’une des exceptions prévues s’applique, comme le consentement explicite ou la prise en charge médicale sous secret professionnel. Même dans ce cas, un outil d’IA exige en général d’abord une AIPD et des clauses contractuelles strictes. Pour la plupart des équipes, la réponse pratique est de garder les données de santé hors des chatbots généralistes.
Passer par un fournisseur d’IA basé dans l’UE rend-il le traitement des données clients conforme au RGPD ?
Non, ça supprime une question. Un traitement dans l’Union européenne veut dire que tu n’as pas besoin de mécanisme de transfert pour cette étape, mais il te faut toujours des données personnelles que tu as le droit d’utiliser, une finalité licite, un accord de traitement, une clause de non-entraînement et une réponse sur la conservation. L’emplacement n’est qu’un contrôle sur six.