CLOUD Act : héberger dans l’UE te protège-t-il ?
Le CLOUD Act atteint les données qu’une entreprise américaine contrôle, même hébergées dans l’UE. Ce que ça change pour tes prompts IA, avec FISA 702 et Schrems II.
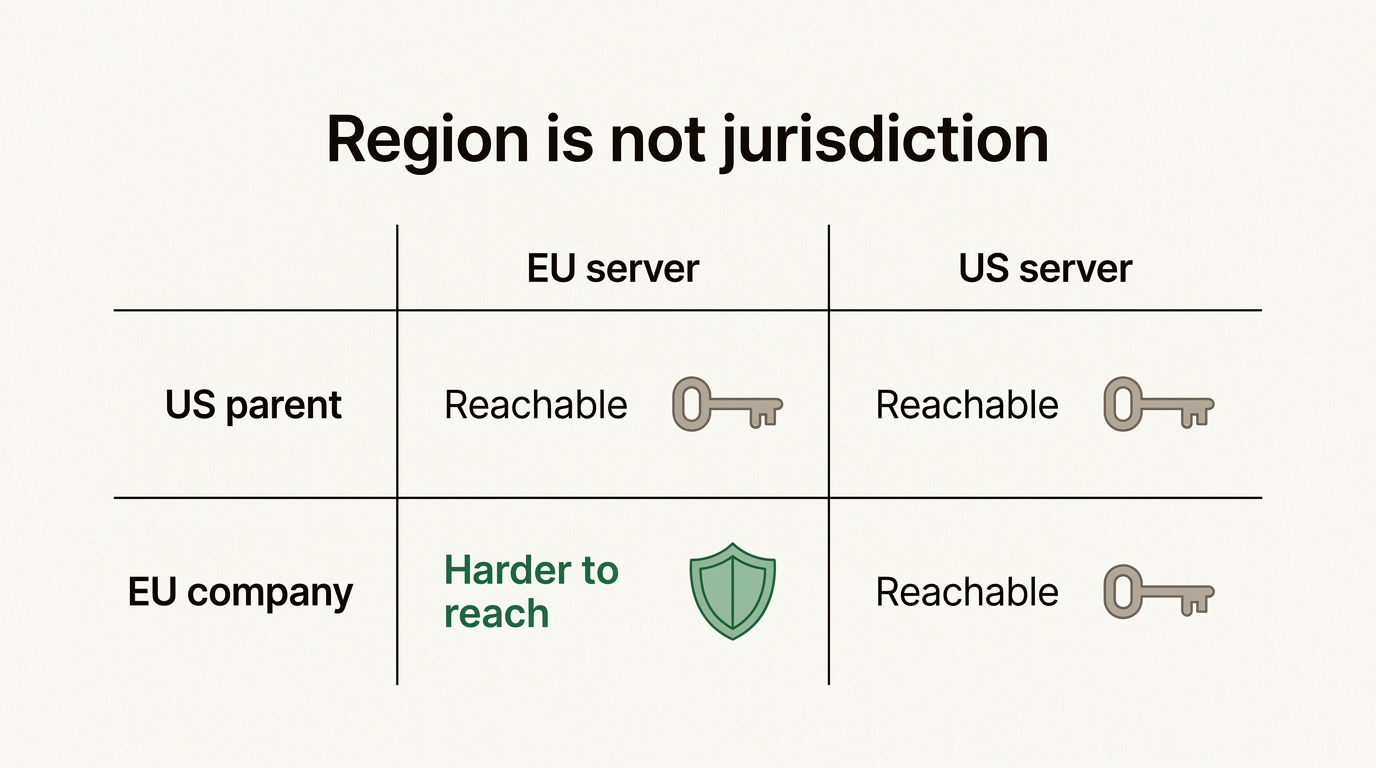
Oui, les États-Unis peuvent atteindre des données stockées dans l’UE, si l’entreprise qui les détient relève de la juridiction américaine. Le CLOUD Act de 2018 oblige les fournisseurs américains à remettre les données en leur « possession, sous leur garde ou sous leur contrôle », où qu’elles soient stockées dans le monde. La « région UE » d’une entreprise d’IA américaine change donc l’endroit où se trouvent tes prompts, pas le gouvernement qui peut ordonner à cette entreprise de les produire.
Ça ne veut pas dire que quelqu’un lit tes conversations. Ça veut dire que « où sont mes données ? » et « qui peut être forcé de les remettre ? » sont deux questions distinctes, et que la plupart des discours marketing ne répondent qu’à la première. Cet article répond à la seconde : ce que le CLOUD Act et la section 702 de FISA permettent réellement, ce qu’en ont dit les juridictions européennes, et ce qui réduit vraiment ton exposition quand tu utilises l’IA au travail.
Les États-Unis peuvent-ils accéder aux données stockées dans l’UE ?
Oui, par l’entreprise, pas par le bâtiment. Les autorités américaines ne font pas de descente dans un datacenter à Francfort. Elles adressent un mandat ou une injonction à une entreprise américaine, et cette entreprise est légalement tenue de produire les données qu’elle contrôle, y compris celles qui se trouvent sur des serveurs à l’étranger.
La règle tient dans une courte section du droit américain, le 18 U.S.C. 2713, ajoutée par le CLOUD Act :
Un fournisseur « doit se conformer aux obligations du présent chapitre de conserver, de sauvegarder ou de divulguer » les communications et les données « en sa possession, sous sa garde ou sous son contrôle, que ces communications, données ou autres informations se trouvent à l’intérieur ou à l’extérieur des États-Unis ».
Pourquoi cette loi a été écrite
Le CLOUD Act (Clarifying Lawful Overseas Use of Data Act) est la réponse à une seule affaire. En 2013, des procureurs américains ont exigé des e-mails que Microsoft stockait à Dublin. Microsoft a refusé, en soutenant qu’un mandat américain s’arrêtait à la frontière des États-Unis, et a gagné en appel en 2016. La Cour suprême a examiné l’affaire en février 2018. Avant qu’elle ne tranche, le Congrès a adopté le CLOUD Act en mars 2018, et l’affaire a été classée, devenue sans objet.
Le ministère américain de la Justice présente la loi comme une clarification, pas comme un nouveau pouvoir. Sa page de ressources sur le CLOUD Act décrit le problème qu’elle règle : les preuves détenues par des fournisseurs mondiaux basés aux États-Unis, « où qu’elles se trouvent ». Vu d’Europe, c’est justement cette clarification qui pose problème.
Que veut dire « possession, garde ou contrôle » ?
Le mot décisif, c’est contrôle. Si une entreprise américaine peut accéder à des données ou les récupérer, elle les contrôle, même si c’est une filiale européenne qui exploite techniquement le serveur. Une maison mère américaine contrôle sa filiale irlandaise ou allemande. C’est pour ça que la filiale européenne d’un fournisseur cloud américain n’échappe pas à la règle du simple fait d’être immatriculée en Europe.
L’hébergement dans l’UE te protège-t-il du CLOUD Act ?
Non. L’hébergement dans l’UE te protège d’une seule chose : que tes données soient stockées et traitées sur du matériel situé hors de l’UE. Il ne change rien à la nationalité de l’entreprise qui exploite ce matériel, et le CLOUD Act ne s’intéresse qu’à ce second point.
C’est toute la différence entre la résidence des données (où se trouvent les données) et la juridiction (quel État peut contraindre l’exploitant). L’article sur la résidence des données IA dans l’UE décrit la résidence étape par étape. En bref : ce sont deux curseurs séparés, et les grands fournisseurs américains vendent désormais le premier avec insistance.
- Microsoft a achevé son EU Data Boundary en février 2025 : les principales données cloud sont stockées et traitées dans l’UE et l’AELE.
- OpenAI propose la résidence des données en Europe aux clients éligibles de l’API, de ChatGPT Enterprise et d’Edu.
Ce sont deux vrais progrès pour la résidence. Aucun des deux ne change la juridiction. Microsoft l’a dit elle-même. Lors d’une commission d’enquête du Sénat en juin 2025, le directeur des affaires publiques et juridiques de Microsoft France, Anton Carniaux, a été invité à garantir sous serment que les données des citoyens français ne seraient jamais transmises aux autorités américaines sans l’accord de la France. Sa réponse, rapportée par The Register : « Non, je ne peux pas le garantir ». Il a ajouté que ce n’était jamais arrivé et que Microsoft conteste les demandes qu’elle juge infondées. Les deux parties de cette réponse méritent d’être prises au sérieux.
Choisis ci-dessous où se trouvent les données et qui contrôle le fournisseur, et regarde lequel des deux choix fait vraiment bouger la réponse.
À la portée des États-Unis
Région UE, juridiction américaine. L’emplacement est européen ; l’entreprise qui répond à l’injonction ne l’est pas.
Mandat ou injonction CLOUD ActL’atteint
Le fournisseur doit remettre ce qu’il contrôle, où que ce soit stocké. Le datacenter dans l’UE n’y change rien.
Directive au titre de la section 702 de FISAPossible, contesté
Les directives visent les fournisseurs américains. Leur usage pour des données détenues à l’étranger n’est pas public.
Entraide judiciaire via un État de l’UEPossible, contesté
Toujours possible, mais plus lent que de s’adresser directement au fournisseur, donc rarement le premier choix.
Une lecture simplifiée du 18 U.S.C. 2713, de la section 702 de FISA et de la voie habituelle des traités. Elle laisse de côté la collecte de renseignement qui n’a besoin de l’aide d’aucune entreprise, que ni l’un ni l’autre curseur ne change beaucoup. Ce n’est pas un conseil juridique : les cas réels dépendent des faits, des contrats et de l’injonction précise.
Le schéma est simple une fois qu’on l’a vu. Déplacer les données d’un datacenter américain vers un datacenter européen change très peu de choses quand le propriétaire est une entreprise américaine. Changer de propriétaire change beaucoup.
Qu’est-ce que FISA 702, et pourquoi est-ce plus important que le CLOUD Act ?
Le CLOUD Act concerne les enquêtes pénales : un mandat, un compte désigné, un juge. La section 702 de FISA concerne le renseignement étranger, et pour les Européens, c’est le sujet le plus lourd.
La section 702 du Foreign Intelligence Surveillance Act permet aux agences de renseignement américaines de cibler des personnes non américaines raisonnablement supposées se trouver hors des États-Unis, avec l’aide obligatoire des fournisseurs américains de services de communications électroniques. Il n’y a pas de mandat individuel par cible. Un tribunal secret approuve le programme dans son ensemble une fois par an, puis les agences envoient des directives aux fournisseurs. Les entreprises de cloud et d’IA peuvent en recevoir, et une réforme de 2024 a élargi la définition des fournisseurs concernés.
Tout Européen est, par définition, une personne non américaine hors des États-Unis. C’est le cœur du problème.
Ce qu’en ont dit les juridictions européennes
En juillet 2020, dans l’affaire dite Schrems II, la Cour de justice de l’UE a invalidé le Privacy Shield UE-États-Unis. Son raisonnement, dans le communiqué de presse de la Cour sur l’affaire C-311/18 : les programmes de surveillance américains fondés sur la section 702 et l’Executive Order 12333 ne se limitaient pas au strict nécessaire, et les Européens ne disposaient d’aucun recours effectif contre eux. Les clauses contractuelles types ont survécu, mais seulement si l’exportateur vérifie le droit du pays de destination et ajoute des mesures supplémentaires si nécessaire.
Le Comité européen de la protection des données (CEPD) a ensuite publié ses recommandations 01/2020 sur ce que peuvent être ces mesures. Leur message principal pour l’IA est inconfortable : le chiffrement ne vaut mesure supplémentaire que si l’importateur ne voit jamais les données en clair. Un modèle qui doit lire ton prompt les voit toujours.
Où en est la section 702 en 2026 ?
Le Congrès a renouvelé la section 702 pour la dernière fois en avril 2024, avec une expiration fixée à avril 2026. Elle a été prolongée deux fois pour de courtes périodes, puis est arrivée à échéance en juin 2026, quand la Chambre et le Sénat ne se sont pas mis d’accord sur les réformes. Ça ressemble à une fin. Ça n’en est pas une : la collecte se poursuit sous des certifications approuvées par le tribunal FISA plus tôt en 2026, valables jusqu’en 2027. Pour toute analyse de risques que tu rédiges cette année, considère la section 702 comme en vigueur.
Une entreprise d’IA américaine a-t-elle seulement le droit de remettre des données européennes ?
En droit européen, pas sur la seule base d’une injonction américaine. En droit américain, elle y est obligée. Ce conflit est réel, et le fournisseur se retrouve au milieu.
Le RGPD est explicite. Son article 48 prévoit qu’une décision de justice ou une décision administrative d’un pays tiers exigeant d’un responsable du traitement ou d’un sous-traitant qu’il communique des données personnelles ne peut être reconnue que si elle repose sur un accord international, comme un traité d’entraide judiciaire. Un mandat CLOUD Act adressé directement à une entreprise n’en est pas un.
Le CLOUD Act prévoit une porte de sortie, mais étroite. Un fournisseur peut demander à un tribunal américain d’annuler une injonction qui l’obligerait à enfreindre le droit d’un gouvernement étranger qualifié. Est qualifié un gouvernement qui a signé un accord exécutif CLOUD Act avec les États-Unis. Le Royaume-Uni et l’Australie en ont un. L’UE négocie un accord sur les preuves électroniques avec les États-Unis depuis 2023, et nous n’en avons trouvé aucun en vigueur en septembre 2026. Sans cet accord, un fournisseur peut toujours invoquer la courtoisie internationale devant le tribunal, mais le recours prévu par la loi ne s’applique pas.
| Instrument juridique | Qui l’utilise | Ce qu’il atteint | L’hébergement dans l’UE peut-il l’arrêter ? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Les autorités judiciaires américaines, avec un mandat ou une injonction | Les données qu’un fournisseur sous juridiction américaine contrôle, où qu’elles soient | Non |
| Section 702 de FISA | Les agences de renseignement américaines, par des directives | Les communications de personnes non américaines à l’étranger, avec l’aide du fournisseur | Non, la directive vise l’entreprise |
| Executive Order 12333 | Les agences de renseignement américaines | Le renseignement d’origine électromagnétique collecté hors des États-Unis | Pas vraiment, il n’a besoin de la coopération d’aucune entreprise |
| Traité d’entraide judiciaire | Les autorités américaines, via un État membre de l’UE | Les données détenues dans cet État membre | C’est la voie que l’hébergement dans l’UE leur laisse |
| Article 48 du RGPD | Le droit de l’UE | Limite la reconnaissance des injonctions étrangères | C’est un contrepoids, pas un bouclier |
Et le Data Privacy Framework ?
Le Data Privacy Framework UE-États-Unis a remplacé le Privacy Shield en juillet 2023. Il repose sur l’Executive Order 14086, qui a ajouté des notions de proportionnalité aux règles du renseignement américain et créé une Data Protection Review Court pour les plaintes européennes. Le Tribunal de l’Union européenne a rejeté le recours contre ce cadre formé par le député français Philippe Latombe en septembre 2025. Son pourvoi devant la Cour de justice est pendant sous le numéro C-703/25 P.
Le cadre rend licites au regard du RGPD les transferts vers des entreprises américaines certifiées. Il ne désactive ni le CLOUD Act ni la section 702. Les deux sont souvent confondus, y compris par les fournisseurs. Une certification DPF répond à la question « ai-je le droit d’envoyer des données personnelles à cette entreprise ? », pas à « le gouvernement américain peut-il les obtenir auprès d’elle ? ».
Quel est le risque réel pour tes prompts IA ?
Plus faible que ne le disent les gros titres, supérieur à zéro, et différent de celui du stockage cloud ordinaire.
Plus faible, parce que les demandes CLOUD Act visent des comptes précis dans des enquêtes précises. Interrogée sur les données des citoyens français, Microsoft France a déclaré au Sénat qu’une transmission sans l’accord de la France n’avait jamais eu lieu. Pour une entreprise ordinaire qui rédige des textes marketing, la probabilité réaliste qu’une injonction américaine touche son historique de conversations est faible.
Supérieur à zéro, parce que l’exposition vient de la structure juridique, pas de la chance. La section 702 est conçue pour les étrangers, fonctionne sans mandat individuel et s’accompagne du secret. Tu ne peux pas la voir à l’œuvre, donc tu ne peux pas l’exclure.
Différent, parce que les prompts IA sont particulièrement riches. On colle dans un chatbot des contrats entiers, des e-mails de clients, des dossiers RH et du code source, parce que c’est ce qui le rend utile. Un historique de conversations résume souvent mieux le travail confidentiel d’une entreprise que son serveur de fichiers. Pour savoir si c’est seulement autorisé, lis l’arbre de décision sur les données clients dans un chatbot IA.
Là où ça compte le plus :
- Le secret professionnel : avocats, médecins, experts-comptables et notaires, pour qui la divulgation à qui que ce soit constitue déjà la violation.
- Les données de santé et les catégories particulières de données au sens de l’article 9 du RGPD.
- Le secteur public, où les règles de marchés publics interrogent de plus en plus sur la juridiction étrangère.
- Les secrets d’affaires et tout ce qui relève d’un NDA avec un client qui te demandera où c’est passé.
Pour tous les autres, c’est une ligne dans ton registre des risques et une question dans les questionnaires de sécurité de tes clients, pas une raison d’interdire l’IA. L’article ChatGPT est-il conforme au RGPD détaille le volet conformité.
Qu’est-ce qui réduit vraiment ton exposition ?
Aucun réglage ne te met à lui seul à l’abri du CLOUD Act. Une poignée de choix réduisent ce qu’une injonction étrangère pourrait produire, et ils se cumulent.
1. Moins d’acteurs sous contrôle américain qui voient ton contenu
Compte les entreprises sur le trajet qui voient le texte de tes prompts, et vérifie la maison mère de chacune. Chaque acteur sous contrôle américain qui voit le contenu est un destinataire possible d’une injonction. Ceux qui ne voient que les données de compte ou de paiement posent un problème moindre que celui qui fait tourner le modèle.
2. Séparer le contenu et l’identité
Une injonction est plus utile quand une seule entreprise sait à la fois qui tu es et ce que tu as écrit. Une configuration où le fournisseur d’inférence voit les prompts mais pas ton identité, et où le prestataire de paiement voit ton identité mais pas tes prompts, limite ce que chaque injonction peut produire.
3. Une conservation courte
Des données qui n’existent plus ne peuvent pas être produites. Demande combien de temps les prompts, les réponses et l’historique des conversations sont conservés, et si tu peux supprimer l’historique toi-même. La conservation zéro pour le trafic API en est la version la plus solide.
4. Le chiffrement là où il fonctionne vraiment
Chiffre les fichiers au repos avec des clés que tu détiens, quand c’est possible. Sois honnête : ça ne couvre pas l’inférence, le modèle lit du texte en clair.
5. Des contrats et une analyse d’impact des transferts
Ton accord de traitement des données doit dire ce que fait le fournisseur face à une demande d’une autorité : la contester, la rediriger vers toi, te prévenir sauf interdiction légale. Si des données personnelles vont à un acteur sous contrôle américain, documente une analyse d’impact des transferts dans l’esprit des recommandations du CEPD. Le guide du chatbot IA conforme au RGPD liste ce qu’il faut chercher dans un DPA.
Où se situe Union AI face au CLOUD Act ?
En partie hors de portée, pas complètement. Nous préférons te dire quelle partie.
Toute l’inférence IA, c’est-à-dire chaque prompt et chaque réponse générée, tourne sur une infrastructure située dans l’Union européenne, exploitée par Scaleway, une entreprise française. Les modèles tournent sous notre gestion et ne sont pas entraînés sur les données des clients. Ça couvre la couche qui compte le plus pour cet article : l’entreprise qui fait tourner le modèle n’est pas américaine.
Trois acteurs de notre chaîne ont bien une maison mère américaine, et notre liste des sous-traitants ultérieurs les nomme tous :
- Cloudflare héberge le site et termine le TLS en bordure de réseau, si bien que le contenu des requêtes passe par la mémoire de cette bordure.
- Neon fait tourner notre base de données dans une région de l’UE, sur AWS.
- Stripe gère les paiements, via son entité irlandaise.
Nous ne présentons donc pas Union AI comme « libre du CLOUD Act » ni comme une « pile entièrement souveraine ». Les deux seraient faux. Nous expliquons les différentes couches dans l’IA souveraine européenne, et les clients professionnels reçoivent la même liste, de façon contractuelle, dans notre accord de traitement des données.
Si tu envisages de quitter un assistant américain, l’article sur les alternatives européennes à Claude, Copilot et Gemini compare les options, et faire passer ton équipe de ChatGPT à une alternative couvre les étapes concrètes. Notre chat, c’est un seul abonnement à 13 € par mois HT, ou 11 € par mois si tu paies l’année d’avance, et l’API se paie au token sur un crédit prépayé ; les deux figurent sur la page des tarifs.
Le résumé honnête, valable pour tous les fournisseurs, nous compris : demande où tourne le modèle, à qui appartient l’entreprise qui le fait tourner, et qui d’autre dans la chaîne voit ton texte. Un fournisseur qui répond par écrit aux trois questions t’en dit plus qu’un fournisseur qui ne répond qu’à la première.
Questions fréquentes
Le CLOUD Act s’applique-t-il aux entreprises européennes ?
Il s’applique aux fournisseurs soumis à la juridiction américaine. Une entreprise européenne filiale d’une maison mère américaine est concernée, car la maison mère contrôle ses données. Une entreprise européenne qui a ses propres bureaux, salariés ou serveurs aux États-Unis peut l’être aussi, selon la façon dont un tribunal américain apprécie ces liens. Une entreprise européenne sans aucune présence aux États-Unis n’est pas une cible réaliste pour une injonction CLOUD Act.
L’EU Data Boundary de Microsoft ou la résidence des données dans l’UE d’OpenAI suffisent-elles à éviter l’accès américain ?
Non. Ce sont deux fonctions de résidence des données : elles décident où les données sont stockées et traitées. Elles ne changent rien au fait que le fournisseur est une entreprise américaine, et c’est précisément ce qui déclenche le CLOUD Act. En juin 2025, Microsoft France a déclaré devant une commission d’enquête du Sénat qu’elle ne pouvait pas garantir, sous serment, que des données ne seraient jamais transmises aux autorités américaines sans l’accord de la France.
Serai-je prévenu si les autorités américaines demandent mes données à un fournisseur ?
Pas forcément. Un tribunal américain peut interdire au fournisseur de prévenir son client pendant un certain temps, en vertu du 18 U.S.C. 2705(b). Beaucoup de grands fournisseurs s’engagent à rediriger les demandes vers le client et à le prévenir quand la loi le permet, mais cette promesse prévoit une exception explicite pour les obligations de silence. Lis la section sur l’accès des autorités dans l’accord de traitement des données (DPA) de ton fournisseur pour voir à quoi il s’engage vraiment.
Le chiffrement protège-t-il mes données du CLOUD Act ?
Il aide quand c’est toi qui détiens les clés et que le fournisseur ne peut pas déchiffrer, car un fournisseur ne peut pas produire un texte en clair qu’il n’a pas. Pour un chatbot ou une API d’IA, cette protection disparaît en grande partie, puisque le modèle doit lire ton prompt en clair pour y répondre. Le chiffrement au repos avec des clés gérées par le fournisseur n’aide pas du tout face à une injonction adressée à ce fournisseur.
Le Data Privacy Framework UE-États-Unis est-il toujours valable en 2026 ?
Oui, en septembre 2026. Le Tribunal de l’Union européenne a rejeté le recours du député français Philippe Latombe le 3 septembre 2025, et son pourvoi devant la Cour de justice est pendant sous le numéro C-703/25 P. Le cadre encadre les transferts de données personnelles vers des entreprises américaines certifiées ; il n’empêche pas le CLOUD Act ni FISA de s’appliquer à elles.
La section 702 de FISA a-t-elle expiré en 2026 ?
Le texte devait expirer en avril 2026, a été prolongé deux fois pour de courtes périodes, puis est arrivé à échéance en juin 2026, faute d’accord du Congrès sur un renouvellement. La collecte se poursuit sous des certifications approuvées par le tribunal FISA plus tôt en 2026, valables jusqu’en 2027. Pour ta planification, considère la section 702 comme toujours en vigueur.
Est-il illégal d’utiliser un chatbot IA américain dans l’UE à cause du CLOUD Act ?
Non. Recourir à un fournisseur américain est légal et courant, y compris pour des données personnelles, à condition d’avoir une base légale, un accord de traitement des données et un mécanisme de transfert valable. Le CLOUD Act est un risque que tu documentes et que tu pèses, pas une interdiction. Il compte surtout pour le secret professionnel, les données de santé, les secrets d’affaires et le secteur public.