Chatbot IA conforme au RGPD : la check-list d’achat
Un chatbot IA conforme au RGPD, c’est un DPA, une liste de sous-traitants, zéro entraînement sur tes données et une durée de conservation. La check-list complète.
Un chatbot IA conforme au RGPD, c’est un outil que tu peux utiliser sous un accord de traitement des données signé, avec une liste des sous-traitants ultérieurs publiée, une promesse écrite de ne pas s’entraîner sur tes contenus, une durée de conservation annoncée et un mécanisme de transfert nommé pour tout acteur situé hors de l’UE. Aucun fournisseur n’est conforme tout seul : le RGPD encadre ton traitement, pas son produit. Avant d’acheter, ton travail consiste donc à vérifier que le fournisseur te donne, par écrit, chaque pièce dont tu as besoin pour rendre ton propre traitement licite.
Cet article est cette vérification, point par point, avec un niveau de gravité. Pour chaque ligne, nous disons aussi comment Union AI y répond, y compris sur les deux lignes où nous ne sommes pas au niveau.
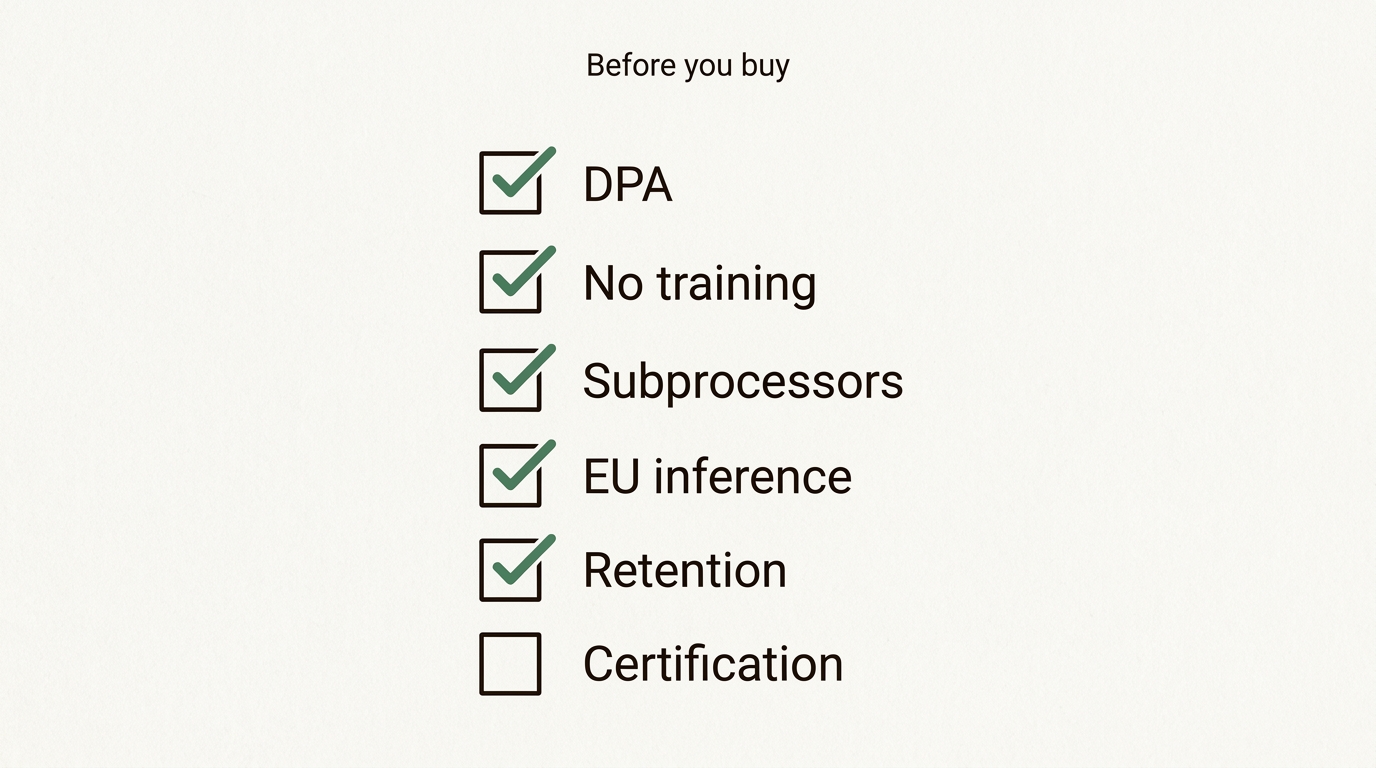
Qu’est-ce qui rend un chatbot IA conforme au RGPD en entreprise ?
Le montage, pas l’outil. Quand ton équipe colle l’e-mail d’un client dans un chatbot, tu es le responsable du traitement de ces données personnelles et le fournisseur est ton sous-traitant. Le RGPD te demande alors de choisir un sous-traitant qui présente des « garanties suffisantes », et de fixer la relation dans un contrat.
C’est pour ça qu’un même modèle peut convenir à une entreprise et poser problème à la suivante. L’application grand public et l’offre entreprise d’un gros produit d’IA font souvent tourner le même modèle, à des conditions très différentes. Nous avons détaillé cette séparation dans ChatGPT est-il conforme au RGPD pour les données d’entreprise. Cet article est l’étape suivante : tu as décidé d’acheter un outil professionnel, et tu dois savoir quoi demander.
Le fournisseur ne peut pas te rendre conforme. Il peut seulement te fournir les pièces, ou ne pas le faire. À toi de vérifier qu’il n’en manque aucune.
La check-list ci-dessous compte quinze lignes. Quatre sont critiques : sans elles, aucune donnée personnelle ne doit entrer. Cinq sont importantes. Six sont utiles, et font souvent la différence entre deux fournisseurs par ailleurs équivalents.
0 / 100
Coche ce que le fournisseur peut te montrer par écrit.
Pondération : critique 3, important 2, utile 1. C’est une aide à l’achat, pas un avis juridique. Remplie pour Union AI, elle laisse deux lignes vides : nous n’avons ni certification ISO 27001 ni SOC 2, et trois acteurs de notre chaîne ont une maison mère américaine.
Le fournisseur propose-t-il un DPA au sens de l’article 28 ?
C’est la première question, et la seule qui peut clore la discussion à elle seule. L’article 28 du RGPD exige que le traitement par un sous-traitant soit encadré par un contrat qui prévoit, entre autres, que le sous-traitant :
- n’agit que sur tes instructions documentées, y compris pour les transferts hors de l’UE,
- soumet son personnel à une obligation de confidentialité,
- prend les mesures de sécurité de l’article 32,
- respecte les règles pour faire appel à d’autres sous-traitants,
- t’aide à répondre aux demandes des personnes concernées,
- t’aide pour la sécurité, la notification des violations et les analyses d’impact,
- supprime ou restitue les données à la fin du service,
- te fournit les informations nécessaires pour démontrer la conformité, et permet les audits.
Si un fournisseur de chatbot IA n’a pas de DPA, il est exclu pour tout ce qui n’est pas public. Si le DPA n’apparaît qu’après trois rendez-vous commerciaux, c’est aussi un signal. Les lignes directrices 07/2020 du Comité européen de la protection des données sur les notions de responsable du traitement et de sous-traitant sont la référence si tu veux savoir ce que « garanties suffisantes » veut dire en pratique.
La réponse d’Union AI : la page DPA publie un résumé de notre accord, qui couvre les rôles, les sous-traitants ultérieurs, les transferts, la sécurité, les violations et les audits. Le texte à signer est envoyé par e-mail sur demande, parce qu’il est encore en cours de relecture juridique et que nous préférons éviter qu’un fichier daté circule. Tu es responsable du traitement pour ce qui entre dans tes prompts ; nous sommes le sous-traitant.
Vois-tu chaque sous-traitant ultérieur, avec sa région et son entité juridique ?
Un sous-traitant ultérieur est tout acteur engagé par ton fournisseur qui touche à tes données : le cloud qui fait tourner le modèle, la base de données, le prestataire de paiement, le service d’e-mail. Selon l’article 28, paragraphe 2, ton fournisseur ne peut y recourir qu’avec ton autorisation, et si cette autorisation est générale, il doit t’informer des changements pour que tu puisses t’y opposer.
Le CEPD a précisé ce point dans son avis 22/2024, adopté en octobre 2024. Sa conclusion : le responsable du traitement doit avoir à tout moment sous la main l’identité de tous les sous-traitants et sous-traitants ultérieurs de la chaîne, quel que soit le risque du traitement. Autrement dit, un vague « nous travaillons avec des partenaires cloud de confiance » ne suffit pas.
Ce que montre une bonne liste de sous-traitants
- L’entité juridique, pas seulement une marque. « AWS » est une marque ; la société qui a signé le contrat, voilà l’information utile.
- La région de traitement de chaque acteur.
- Le rôle : ce que fait cet acteur, et idéalement ce qu’il peut voir.
- Le pays de la maison mère, parce que la juridiction suit l’entreprise, pas le câble.
Préavis de changement et droit d’opposition
Demande combien de temps à l’avance tu es prévenu avant l’ajout d’un nouveau sous-traitant ultérieur, et ce qui se passe si tu t’y opposes. Sans porte de sortie, un droit d’opposition n’est que décoratif.
La réponse d’Union AI : notre page des sous-traitants ultérieurs liste cinq entrées : Scaleway pour l’inférence IA et pour les e-mails transactionnels, Cloudflare pour l’hébergement et le CDN, Neon (Databricks) pour la base de données dans une région de l’UE, et Stripe pour les paiements via Stripe Payments Europe en Irlande. Elle indique le pays de l’entité juridique de chacun et ce que chaque couche peut voir de ton prompt. Le DPA nous engage à annoncer les changements au moins 30 jours à l’avance. Si tu t’y opposes et que nous ne trouvons pas de solution, tu peux résilier l’accord, et le crédit API prépayé non utilisé t’est remboursé.
Où tourne l’inférence, et à qui appartient l’entreprise ?
Deux questions que les fournisseurs adorent fusionner en une seule. La résidence des données, c’est l’endroit où se trouve la machine. La juridiction, c’est le gouvernement qui peut contraindre l’entreprise qui la contrôle. Un datacenter européen exploité par la filiale d’une entreprise américaine reste à portée du droit américain, et c’est le sujet de notre article sur le CLOUD Act américain et les données hébergées dans l’UE.
Pour un chatbot IA, la ligne qui compte le plus est l’inférence : le moment où le modèle lit ton prompt et rédige la réponse. Cette machine a ton texte en mémoire, en clair. Un stockage à Francfort ne veut pas dire grand-chose si l’inférence a lieu en Virginie. Tout le trajet d’une requête est décrit étape par étape dans où vont tes prompts : la résidence des données IA dans l’UE.
| Question | Réponse faible | Réponse solide |
|---|---|---|
| Où tourne l’inférence ? | « Infrastructure mondiale » | Une région nommée dans l’UE |
| Qui l’exploite ? | Un nom de marque | Une entité juridique et son pays |
| Quelles maisons mères sont hors de l’UE ? | Rien n’est dit | La liste, avec ce qu’elles peuvent voir |
| Que dit-on du reste ? | « Tes données ne quittent jamais l’UE » | Exactement quelles parties sont dans l’UE et lesquelles n’y sont pas |
La réponse d’Union AI : toute l’inférence IA tourne chez Scaleway, une entreprise européenne, sur une infrastructure située dans l’Union européenne. Les prompts et les réponses ne partent jamais aux États-Unis ni en Chine. L’hébergement tourne dans la région UE de Cloudflare et la base de données dans une région de l’UE. Trois acteurs de notre chaîne (Cloudflare, Neon et Stripe) ont une maison mère américaine, et la liste complète, avec les régions et les entités, figure sur notre page des sous-traitants ultérieurs.
Quel mécanisme de transfert couvre ce qui est hors de l’UE ?
Le RGPD n’exige pas que les données restent dans l’UE. Il exige une base valable pour tout transfert hors de l’UE. Les trois habituelles :
- Une décision d’adéquation pour le pays de destination.
- Le Data Privacy Framework UE-États-Unis, la décision d’adéquation que la Commission européenne a adoptée le 10 juillet 2023. Il ne couvre que les entreprises américaines qui y ont adhéré.
- Les clauses contractuelles types (CCT), les clauses modèles de la Commission, en général accompagnées d’une analyse d’impact des transferts.
Demande au fournisseur laquelle s’applique à chaque acteur hors de l’UE, ou à chaque acteur européen qui a une maison mère étrangère. « Nous sommes conformes au RGPD » n’est pas une réponse à cette question.
La réponse d’Union AI : le DPA indique que les clauses contractuelles types de la Commission s’appliquent aux prestataires d’hébergement, de base de données et de paiement qui ont une maison mère américaine, avec les mesures supplémentaires que prennent ces acteurs. Il dit aussi clairement que nous ne prétendons pas que cela règle toutes les questions de juridiction.
L’IA s’entraîne-t-elle sur tes contenus ?
Cette ligne est critique pour une raison facile à manquer. L’entraînement sur tes prompts n’est pas qu’un risque de fuite. Il change la finalité du traitement, et la limitation des finalités est l’un des principes de base du RGPD. Si l’e-mail de ton client devient une donnée d’entraînement, tu dois expliquer cette finalité dans ta propre politique de confidentialité, ce que tu ne peux probablement pas faire.
Vérifie trois endroits : les conditions d’utilisation, le DPA et toute clause d’« amélioration du produit ». Cherche « entraîner », « améliorer » et « amélioration du service », et lis chaque occurrence. La promesse doit figurer dans le contrat que tu signes.
La réponse d’Union AI : les modèles tournent sous notre gestion et ne sont pas entraînés sur les données des clients. La politique de confidentialité ajoute que nous n’utilisons pas le contenu de tes prompts et de tes réponses pour entraîner ou améliorer des modèles, et que nous ne les vendons ni ne les partageons. Nous n’entraînons pas non plus de modèle de base à nous : nous faisons tourner des modèles open-weight publiés. Selon le critère ci-dessus, tu devrais vouloir cette promesse dans l’accord que tu signes : demande-la là, à nous aussi.
Combien de temps les prompts, les réponses et les journaux sont-ils conservés ?
La conservation, c’est là que les fournisseurs flous se font prendre. Le principe de limitation de la conservation du RGPD veut que les données ne soient pas gardées plus longtemps que nécessaire à leur finalité. Il te faut donc une durée pour chaque type de données, pas une promesse générale.
Les trois points à demander
- Prompts et réponses. Sont-ils conservés ? Combien de temps ? Servent-ils à la détection des abus, et qui peut les lire ?
- Journaux de requêtes et métadonnées. Horodatages, nombres de tokens, adresses IP. Les métadonnées sont aussi des données personnelles dès qu’elles sont liées à un compte.
- Suppression. Que se passe-t-il quand tu supprimes une conversation, fermes ton compte ou mets fin au contrat ? L’article 28, paragraphe 3, point g, impose la suppression ou la restitution à la fin.
La réponse d’Union AI : la politique de confidentialité donne une durée par type de données. Pendant le traitement d’une requête, les prompts et les réponses restent uniquement en mémoire et ne sont pas stockés. Le nombre de tokens, le niveau, l’horodatage, la durée et le code d’erreur de chaque requête sont conservés 13 mois pour la facturation à l’usage et le suivi des pannes. Les événements de réacheminement sont conservés 13 mois, séparés de ton compte quand c’est possible. L’adresse IP et le user agent à la connexion sont conservés 90 jours. Les pièces comptables restent sept ans, parce que le droit fiscal l’impose. Le chat affiche aussi tes conversations précédentes pour que tu puisses reprendre un fil, et tu peux supprimer une conversation toi-même. Si l’historique du chat compte pour ta propre analyse, demande-nous les détails par écrit, comme à n’importe quel fournisseur.
Quelles certifications de sécurité un fournisseur de chatbot IA doit-il avoir ?
ISO 27001 est une norme internationale pour un système de management de la sécurité de l’information, certifiée par un auditeur externe. SOC 2 est un rapport d’audit sur les contrôles de sécurité, courant chez les fournisseurs américains. Aucun des deux n’est exigé par le RGPD. Les deux sont des preuves utiles que les affirmations d’un fournisseur sur sa sécurité ont été vérifiées par quelqu’un d’autre que lui.
Deux points de vigilance. D’abord, à qui appartient le certificat ? Un fournisseur qui tourne chez un cloud certifié n’est pas certifié pour autant. Ensuite, quel est le périmètre ? Un certificat qui couvre le réseau du bureau mais pas le système de production ne prouve pas grand-chose.
La réponse d’Union AI : honnêtement, nous n’avons ni l’un ni l’autre. Nous ne détenons aujourd’hui ni certificat ISO 27001 ni rapport SOC 2. Ce que nous publions, dans le DPA, c’est la liste des mesures : chiffrement en transit et au repos, accès limité au strict nécessaire, clés API stockées uniquement sous forme de hash, secrets dans un coffre-fort de clés plutôt que dans le code, et sauvegardes de la base de données testées régulièrement. Le DPA te donne aussi droit à un audit annuel par un tiers indépendant, ou à nos rapports sur demande. Si ta politique d’achat exige un certificat, c’est une vraie lacune. Traite-la comme telle.
Le fournisseur t’aide-t-il pour les AIPD, les violations et les demandes des personnes ?
Une analyse d’impact relative à la protection des données (AIPD, ou DPIA) est obligatoire selon l’article 35 quand le traitement est susceptible d’engendrer un risque élevé pour les personnes. Pour un chatbot IA, ça dépend en général de ce que tu y mets, pas du chatbot. Résumer des rapports publics présente peu de risque. Trier des candidatures, si. Notre article sur la question de savoir si tu peux mettre des données clients dans un chatbot IA déroule cette décision pour ta propre moitié du montage.
Ce qu’il te faut du fournisseur, c’est de la coopération : des faits pour l’AIPD, des alertes rapides en cas de violation pour que tu tiennes ton propre délai de 72 heures, et de l’aide quand un client demande ce qu’il est advenu de ses données.
La réponse d’Union AI : le DPA nous engage à t’informer dans les meilleurs délais en cas de violation, avec ce dont tu as besoin pour ta propre notification, et à t’aider pour les demandes des personnes concernées, une AIPD et les questions de l’autorité de contrôle, dans la mesure de ce qu’on peut raisonnablement attendre d’un sous-traitant.
Qu’ajoute l’AI Act ?
Moins qu’on ne le craint, pour un acheteur. Les obligations de transparence de l’article 50 de l’AI Act (règlement européen sur l’IA) s’appliquent à partir du 2 août 2026. Si tu déploies un système qui parle avec des personnes, elles doivent savoir qu’elles s’adressent à une machine. Les explications de la Commission européenne sur l’article 50 précisent que cela doit se faire clairement, dès la première interaction.
Pour choisir un fournisseur, la question pratique est simple : te dira-t-il quel modèle tu utilises, pour que tu puisses transmettre l’information ?
La réponse d’Union AI : notre page sur la transparence de l’IA nomme le modèle open-weight et la licence derrière chaque niveau, et publie le prompt système du chat en entier.
Union AI face à la check-list
Voici le tableau complet. Coche les mêmes cases dans la check-list plus haut avec le bouton « Remplir pour Union AI » et tu obtiens le même résultat.
| Vérification | Gravité | Union AI |
|---|---|---|
| DPA au sens de l’article 28 | Critique | Oui, résumé publié, texte à signer sur demande |
| Pas d’entraînement sur tes contenus | Critique | Oui, sur la page des sous-traitants ultérieurs et dans la politique de confidentialité |
| Liste complète des sous-traitants ultérieurs | Critique | Oui, cinq entrées avec rôle, région et entité |
| Mécanisme de transfert nommé | Critique | Oui, CCT pour les acteurs à maison mère américaine |
| Préavis de changement, droit d’opposition | Important | Oui, 30 jours, avec droit de résiliation |
| Inférence dans l’UE | Important | Oui |
| Conservation par type de données | Important | Oui, voir la politique de confidentialité |
| Suppression à la fin | Important | Oui, sauf les pièces comptables exigées par la loi |
| Notification des violations | Important | Oui |
| Journaux documentés | Utile | Oui, 13 mois pour les métadonnées des requêtes |
| Droits d’audit | Utile | Oui, audit indépendant annuel ou rapports |
| Aide pour l’AIPD et les demandes | Utile | Oui |
| ISO 27001 ou SOC 2 | Utile | Non |
| Transparence AI Act | Utile | Oui |
| Aucune maison mère hors UE dans la chaîne | Utile | Non, trois maisons mères américaines |
L’abonnement chat coûte 13 € par mois, ou 11 € par mois en paiement annuel, 2 000 messages inclus ; le détail est sur la page des tarifs. Si tu nous compares à d’autres, le classement des chatbots IA européens applique le même type de test à tout le marché. Et si tu fais passer une équipe d’un outil grand public à autre chose, comment faire quitter ChatGPT à ton équipe couvre le déploiement.
Comment faire cette vérification en un après-midi
- Ouvre le DPA du fournisseur. Pas de DPA, pas de données personnelles. Terminé.
- Ouvre la liste des sous-traitants ultérieurs. Compte les entités, les régions et les maisons mères hors de l’UE.
- Cherche « entraîner » dans les conditions. Lis chaque occurrence.
- Trouve le tableau des durées de conservation. Une durée par type de données, ou demande-la.
- Pose la question des certificats et des audits. Le certificat de qui, sur quel périmètre.
- Rédige ton propre paragraphe pour ta politique de confidentialité. Si tu ne peux pas décrire honnêtement le traitement en trois phrases, le fournisseur ne t’a pas donné assez.
Fais-le sur nous aussi. Un fournisseur sûr de ses réponses devrait être content que tu poses la question.
Questions fréquentes
Existe-t-il un chatbot IA certifié RGPD ?
Pas au sens où certains fournisseurs le laissent entendre. Le RGPD prévoit bien des mécanismes de certification, mais un badge sur un site web ne rend pas ton propre traitement licite. Ce que tu peux vérifier, c’est le contrat : un accord de traitement des données (DPA), une liste des sous-traitants ultérieurs, une clause d’absence d’entraînement, une durée de conservation et un mécanisme de transfert pour tout acteur situé hors de l’UE.
Que doit contenir le DPA d’un chatbot IA ?
L’article 28 du RGPD en donne la liste : traitement uniquement sur tes instructions, confidentialité imposée au personnel, mesures de sécurité, règles pour recruter des sous-traitants ultérieurs, aide pour les demandes des personnes concernées et les analyses d’impact, suppression ou restitution des données à la fin, et informations pour les audits. Pour un chatbot IA, cherche aussi une clause explicite qui exclut l’utilisation de tes contenus pour entraîner des modèles.
Comment savoir si un chatbot IA s’entraîne sur mes données ?
Cherche dans les conditions d’utilisation et dans le DPA les mots entraîner, améliorer et amélioration du service, et lis chaque occurrence. Une promesse de non-entraînement doit figurer dans le contrat que tu signes, pas seulement sur une page marketing. Les offres grand public des gros produits d’IA autorisent souvent l’entraînement par défaut, alors que les offres entreprise l’excluent en général.
Combien de temps un chatbot IA peut-il garder mes prompts selon le RGPD ?
Le RGPD ne fixe aucun nombre de jours. Il exige que les données personnelles ne soient pas conservées plus longtemps que nécessaire au regard de la finalité : le fournisseur doit donc annoncer une durée, et toi, tu dois pouvoir la justifier. Un fournisseur incapable de te dire combien de temps il garde les prompts, les réponses et les journaux de requêtes échoue d’emblée sur la limitation de la conservation.
Faut-il une AIPD avant de déployer un chatbot IA ?
Seulement si le traitement est susceptible d’engendrer un risque élevé pour les personnes, ce que l’article 35 du RGPD relie notamment aux données sensibles à grande échelle, à la surveillance systématique et aux nouvelles technologies. Beaucoup d’autorités de protection des données considèrent les nouveaux usages de l’IA sur des données personnelles comme une raison de vérifier au moins la question. Un bon fournisseur t’aidera pour l’analyse, mais c’est toi, en tant que responsable du traitement, qui la portes.
Union AI est-il certifié ISO 27001 ou SOC 2 ?
Non. Union AI ne détient aujourd’hui ni certification ISO 27001 ni rapport SOC 2. Ce que nous proposons, c’est une liste publiée de mesures de sécurité, un accord de traitement des données avec droit d’audit et une liste complète des sous-traitants ultérieurs. Si ta politique d’achat exige un certificat, c’est une vraie lacune, et tu dois la traiter comme telle.
Un chatbot IA basé dans l’UE est-il automatiquement conforme au RGPD ?
Non. Faire tourner l’inférence dans l’UE supprime la question de transfert la plus difficile, mais il te faut toujours une base légale, un DPA, une réponse sur l’entraînement, une réponse sur la conservation et une politique que ton équipe applique. Regarde aussi les maisons mères dans la chaîne, car un hébergement dans l’UE sous une maison mère américaine reste soumis au droit américain.