Dati dei clienti in un chatbot AI: cosa dice il GDPR
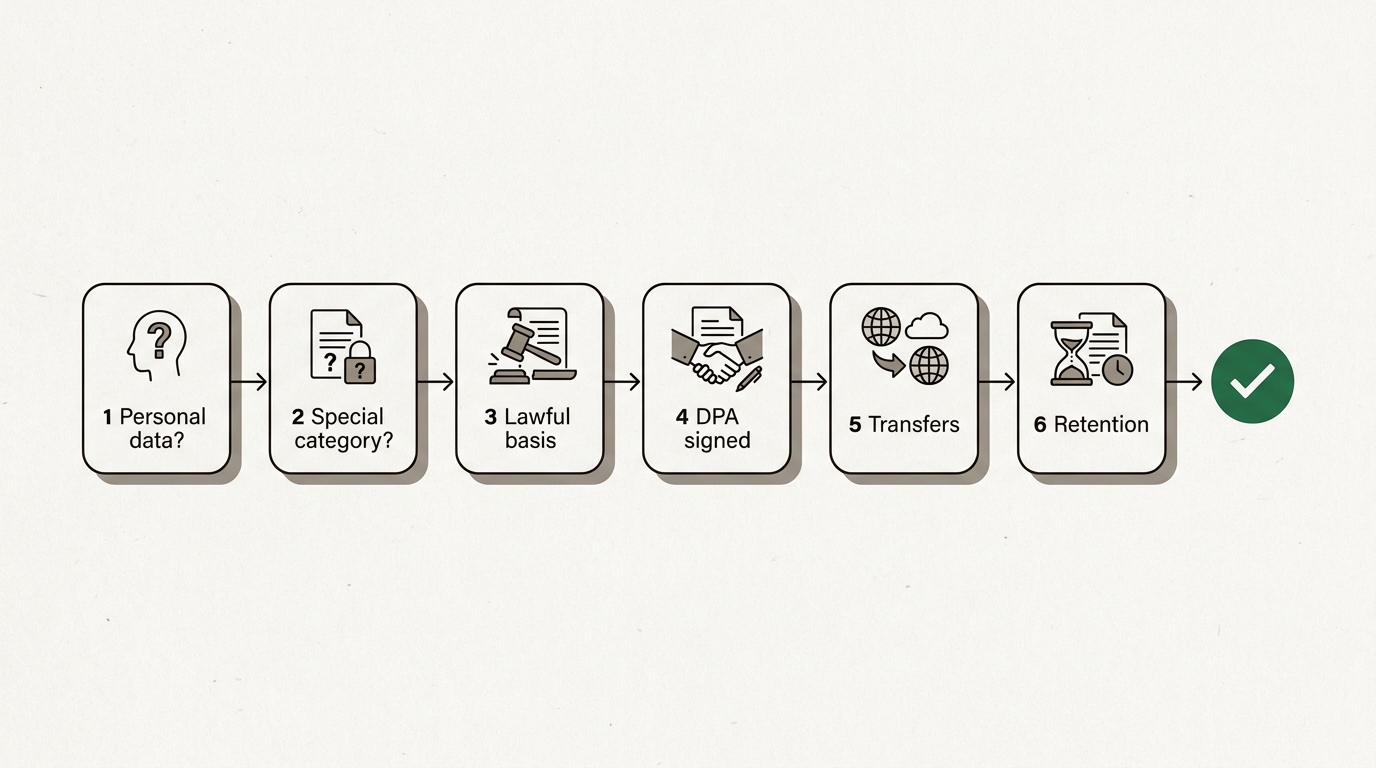
Sì, se superi sei controlli GDPR: dati personali, categorie particolari, finalità, accordo sul trattamento, trasferimenti e conservazione. Un albero decisionale.
Sì, puoi inserire legalmente i dati dei clienti in un chatbot AI, ma solo quando un breve elenco di condizioni del GDPR vale tutto insieme. I dati non devono appartenere a categorie particolari come salute o religione. Il compito dell’AI deve servire la finalità per cui hai raccolto i dati. La tua organizzazione ha bisogno di un accordo sul trattamento dei dati firmato con il fornitore, che escluda l’addestramento sui tuoi input. E devi sapere dove vengono trattati i dati e per quanto vengono conservati. Se ne manca una, la risposta è no, qualunque strumento tu usi.
Questo è l’intero articolo in un paragrafo. Il resto è l’ordine in cui fare questi controlli, perché l’ordine conta e cosa fare quando la risposta è «non ancora». Sono informazioni generali, non una consulenza legale. L’ultima parola spetta al tuo responsabile della protezione dei dati e ai tuoi contratti.
Sono davvero dati personali?
Parti da qui, perché molto di ciò che le persone incollano non è un dato personale, e il GDPR si applica solo a ciò che lo è. L’articolo 4 del GDPR definisce dato personale qualsiasi informazione riguardante una persona fisica identificata o identificabile. La parola che fa il lavoro è «identificabile».
Un nome e un indirizzo email sono ovvi. Meno ovvi: un numero d’ordine, un codice cliente, un indirizzo IP o una descrizione come «il dentista di Utrecht che si è lamentato due volte della fattura 4471». Se qualcuno può ragionevolmente capire di chi si tratta, è un dato personale. I dati aziendali su un’impresa non sono dati personali, ma il nome della persona che ha firmato il contratto sì.
Il test utile sta nel considerando 26 del GDPR: si considerano tutti i mezzi di cui si può «ragionevolmente» fare uso per identificare qualcuno, compresi costi e tempo. Un testo che supera quel test è anonimo, e il GDPR non gli si applica affatto.
Quindi la prima mossa è pratica, non giuridica. Guarda cosa stai per incollare e chiediti se il lavoro ha bisogno delle parti identificative.
Prima anonimizza o pseudonimizza
La maggior parte dei compiti affidati a un chatbot non ha bisogno del nome. Riassumere un reclamo, trovare lo schema ricorrente in trenta ticket di assistenza, riscrivere una risposta goffa: funzionano tutti con «Cliente A» al posto di «Marieke de Vries».
Qui contano due termini, e non sono la stessa cosa.
| Pseudonimizzati | Anonimizzati | |
|---|---|---|
| Cosa fai | Sostituisci gli identificativi con segnaposto e tieni la chiave | Togli o generalizzi finché nessuno può reidentificare |
| Si possono ricollegare? | Sì, con la chiave che hai tenuto | No, con nessun mezzo ragionevolmente probabile |
| Ancora dati personali? | Sì | No |
| Si applica il GDPR? | Sì, ma il rischio è più basso | No |
| Uso tipico in un chatbot | Scrivere una bozza di risposta che personalizzerai dopo | Analizzare i temi ricorrenti nei ticket |
La pseudonimizzazione è una garanzia che il GDPR premia esplicitamente. Le linee guida 01/2025 sulla pseudonimizzazione dell’EDPB spiegano quando funziona e quando no. In breve: aiuta solo se la chiave resta a te e se il testo che rimane non identifica la persona da solo. «Un cliente di 34 anni in un paese di 300 abitanti che usa una sedia a rotelle» non contiene nomi ed è comunque un dato personale.
Sono categorie particolari di dati?
Se i dati rivelano salute, origine razziale o etnica, opinioni politiche, convinzioni religiose o filosofiche, appartenenza sindacale, dati genetici o biometrici, oppure la vita sessuale o l’orientamento sessuale di qualcuno, sono categorie particolari di dati ai sensi dell’articolo 9 del GDPR. Trattarli è vietato salvo che si applichi una delle poche eccezioni elencate. Le condanne penali ricevono un trattamento simile in base all’articolo 10.
Questo riguarda più materiale quotidiano di quanto si pensi. Un ticket di assistenza che dice «non ho potuto pagare perché ero in ospedale» contiene dati sanitari. La richiesta di una sala di preghiera a un evento rivela la religione. Anche una nota delle risorse umane su un giorno di malattia è un dato sanitario.
Per l’uso di un chatbot la risposta pratica è semplice: tienili fuori dagli strumenti generici. Non perché non possa mai essere lecito, ma perché renderlo lecito richiede un’eccezione a cui puoi fare riferimento, una valutazione d’impatto sulla protezione dei dati (DPIA) ai sensi dell’articolo 35 e di solito uno strumento configurato appositamente. È un progetto, non un prompt.
L’autorità olandese per la protezione dei dati, l’Autoriteit Persoonsgegevens, lo ha dimostrato con un caso reale nel suo avvertimento dell’agosto 2024 sui chatbot AI. Un dipendente di uno studio di medicina generale aveva inserito dati medici dei pazienti in un chatbot, contro gli accordi interni dello studio.
I dati medici sono dati altamente sensibili e la legge li protegge in modo particolare per una ragione.
La frase (in traduzione nostra) viene dall’avviso dell’autorità. La stessa pagina descrive il dipendente di un’azienda di telecomunicazioni che aveva inserito in un chatbot un file di indirizzi di clienti. Entrambi i casi sono stati notificati come violazioni dei dati.
Hai una base giuridica, e l’uso dell’AI rientra nella finalità?
Ecco la parte su cui ci si arrovella troppo. Usare uno strumento AI non richiede una base giuridica propria se ti aiuta solo a svolgere il lavoro per cui avevi già una base. In base all’articolo 6 del GDPR, per gestire i dati di quel cliente ti basi già su qualcosa: di solito l’esecuzione di un contratto, un obbligo legale o il legittimo interesse. Scrivere con un chatbot la bozza di risposta al suo ticket è lo stesso trattamento, fatto con uno strumento diverso.
I problemi iniziano quando l’uso dell’AI è una finalità nuova. È lì che morde la limitazione della finalità. L’articolo 6, paragrafo 4, elenca cosa valutare quando riutilizzi dati per qualcos’altro:
- Il nesso tra la finalità originaria e quella nuova.
- Il contesto in cui hai raccolto i dati e cosa il cliente si aspetterebbe ragionevolmente.
- La natura dei dati, in particolare le categorie particolari.
- Le possibili conseguenze per le persone coinvolte.
- Le garanzie, come la cifratura o la pseudonimizzazione.
Due esempi rendono chiaro il confine. Rispondere a una domanda del cliente stesso con l’aiuto dell’AI: stessa finalità, va bene. Dare in pasto a un modello cinque anni di ticket di assistenza per stimare quali clienti rischiano di andarsene, e poi bersagliarli con offerte: una finalità nuova, che la maggior parte dei clienti non si aspetterebbe. Questo secondo caso richiede una valutazione di compatibilità scritta o una nuova base giuridica, e forse una DPIA.
Se l’output di un chatbot decide qualcosa su una persona con effetti giuridici o altrettanto significativi, come respingere una richiesta di rimborso o scartare una candidatura, entra in gioco anche l’articolo 22 sul processo decisionale automatizzato. Tieni nel processo una persona che legge davvero il caso, non una che clicca solo su approva.
Poi c’è la trasparenza. Gli articoli 13 e 14 richiedono che la tua informativa privacy indichi le categorie di destinatari dei dati personali. Se un fornitore di AI tratta dati dei clienti per tuo conto, va scritto nell’informativa. Se non riesci a scrivere onestamente quel paragrafo, hai trovato la tua lacuna.
Prima dei controlli sul contratto, prova il tuo caso nel percorso qui sotto. Pone le domande nell’ordine in cui le porrebbe un responsabile della protezione dei dati e si ferma al primo vero ostacolo.
GDPR, art. 4, par. 1
Qualcuno potrebbe ricondurre il testo a una persona reale?
Nomi ed email contano, ma anche numeri d’ordine, un numero di telefono o una descrizione abbastanza dettagliata da indicare un solo cliente.
Solo a scopo illustrativo, non è una consulenza legale. Segue l’ordine in cui un responsabile della protezione dei dati porrebbe le domande; l’ultima parola spetta al tuo DPO e ai tuoi contratti.
Esiste un accordo sul trattamento dei dati con il fornitore?
Una volta che dati e finalità sono a posto, la domanda passa allo strumento. Quando un fornitore tratta dati personali per tuo conto, tu sei il titolare del trattamento e il fornitore è il responsabile del trattamento. L’articolo 28 richiede un contratto scritto tra voi due e stabilisce cosa deve contenere. Tra l’altro, il responsabile può agire solo su tue istruzioni documentate.
Quella sola clausola risolve la questione dell’addestramento. Se un fornitore usa i messaggi dei tuoi clienti per addestrare i propri modelli, persegue una finalità propria, non la tua. Un responsabile che fa questo non si comporta da responsabile. Quindi cerca due cose nei termini che hai effettivamente firmato:
- Un accordo sul trattamento dei dati tra la tua organizzazione e il fornitore. Un account personale dello stesso marchio non conta, perché il tuo datore di lavoro non ne è parte.
- Un’esclusione esplicita dell’addestramento sui tuoi input e output. Cerca nei termini «train» e «improve» (addestrare, migliorare) e leggi ogni risultato.
È qui che emerge anche la differenza tra le versioni. I piani consumer offrono raramente un DPA. I piani business di solito sì. Quali fornitori offrono cosa, e come confrontarli, è il tema della nostra guida alla scelta di un chatbot AI conforme al GDPR per le aziende. La differenza tra account consumer e business dei grandi fornitori statunitensi è trattata in ChatGPT è conforme al GDPR?.
Dove vanno i dati, e chi altro li vede?
Un responsabile può ricorrere a propri sub-responsabili: un cloud host, un database, un fornitore di pagamenti. L’articolo 28 richiede la tua autorizzazione, il che in pratica significa che il fornitore pubblica un elenco e ti informa dei cambiamenti. Chiedi quell’elenco con tre colonne: il soggetto, la regione di trattamento e il soggetto giuridico.
La regione risponde alla domanda sul trasferimento internazionale. Il capo V del GDPR, a partire dall’articolo 44, consente ai dati personali di lasciare lo Spazio economico europeo solo con un meccanismo di trasferimento. I più comuni sono una decisione di adeguatezza, come il Data Privacy Framework UE-USA per le aziende statunitensi certificate, oppure le clausole contrattuali standard. Se i dati sono trattati dentro l’UE o il SEE, per quel passaggio non ne serve uno.
Il soggetto giuridico risponde a un’altra domanda: quali governi possono imporre l’accesso. A una capogruppo statunitense si può ordinare di consegnare dati detenuti dalla sua filiale europea, ed è quello che spiega l’articolo su CLOUD Act e dati nell’UE. È un rischio da valutare e documentare, non un divieto automatico.
Siamo onesti sulla nostra catena: in Union AI tutta l’inferenza AI gira su infrastruttura dentro l’Unione europea, prompt e output non vanno mai negli Stati Uniti o in Cina, e i modelli non vengono addestrati sui dati dei clienti. Ma il nostro elenco dei sub-responsabili mostra anche tre soggetti con una capogruppo statunitense, per hosting, database e pagamenti. «Nessun dato lascia l’UE» sarebbe falso, quindi non lo diciamo. Una visione tappa per tappa di cosa vede ogni livello è in dove finiscono i tuoi prompt.
Per quanto vengono conservati?
La limitazione della conservazione, all’articolo 5, paragrafo 1, lettera e, dice che conservi i dati personali non più a lungo del necessario. Vale anche per il chatbot. Tre posti possono contenere una copia di ciò che hai incollato:
La cronologia delle chat
La maggior parte degli strumenti di chat conserva le conversazioni finché non le cancelli. Se una chat contiene il reclamo di un cliente con il suo nome, quella chat è ora una registrazione in un sistema che la tua policy di conservazione probabilmente non cita. Cancella le chat con dati dei clienti quando il compito è finito, oppure scegli uno strumento in cui puoi far scadere la cronologia.
I log del fornitore
Alcuni fornitori conservano i prompt per il monitoraggio degli abusi per un certo numero di giorni, anche con la cronologia disattivata. Quel periodo dovrebbe stare nel DPA. Se non c’è, chiedilo.
Le tue registrazioni
L’articolo 30 richiede un registro delle attività di trattamento. Aggiungi lo strumento AI: quali dati entrano, per quale finalità, quale fornitore, quale meccanismo di trasferimento, quale periodo di conservazione. È una riga in un foglio di calcolo, ed è la prima riga che un’autorità di controllo chiede.
E se i dati dei clienti sono già finiti nello strumento sbagliato?
Trattalo come una possibile violazione dei dati personali. L’avviso dell’autorità olandese è esplicito: se un dipendente inserisce dati personali in un chatbot contro gli accordi dell’organizzazione, è una violazione dei dati. In base all’articolo 33, hai 72 ore da quando ne vieni a conoscenza per notificarla alla tua autorità per la protezione dei dati, a meno che sia improbabile che la violazione presenti un rischio per le persone.
Cosa fare, in ordine:
- Scopri cosa è stato inserito. Quali dati, su quante persone, in quale strumento e con quale account.
- Prova a cancellarli. Cancella la chat e chiedi per iscritto al fornitore di cancellare eventuali copie.
- Valuta il rischio. Un nome di battesimo in una domanda innocua non equivale a un file di indirizzi o a una nota medica.
- Notifica se serve. All’autorità entro 72 ore, e anche ai clienti interessati quando il rischio è elevato.
- Elimina la causa. Di solito significa dare alle persone uno strumento approvato, perché se qualcuno ha usato quello gratuito è perché non c’era altro a disposizione.
Quest’ultimo punto è la vera lezione dei casi dell’autorità. I divieti non fermano chi incolla; lo spostano su un telefono. Perché i datori di lavoro bloccano i chatbot, e cosa possono fare invece i dipendenti, è spiegato in non posso usare ChatGPT al lavoro.
Una checklist in una schermata per il tuo team
Stampala, o incollala nel manuale aziendale accanto alla tua policy sull’AI.
| Controllo | GDPR | Superato quando |
|---|---|---|
| Dati personali? | Art. 4, par. 1, considerando 26 | Hai tolto gli identificativi, oppure ti servono per questo compito |
| Categoria particolare? | Artt. 9 e 10 | Assente, oppure un’eccezione documentata più una DPIA |
| Finalità | Art. 6, par. 1 e 4 | Stesso lavoro per cui hai raccolto i dati, oppure un test di compatibilità scritto |
| Accordo sul trattamento dei dati | Art. 28 | Firmato dalla tua organizzazione, addestramento escluso |
| Trasferimenti | Artt. 44-46 | Trattati nell’UE/SEE, oppure un meccanismo di trasferimento indicato |
| Conservazione | Art. 5, par. 1, lett. e, e art. 30 | Conosci il periodo ed è nel tuo registro |
Se ogni riga è superata, sei su un terreno solido. Se una riga dice «non lo so», quello è il tuo prossimo compito, non un motivo per rinunciare all’AI.
Dove si inserisce un abbonamento europeo alla chat
Un fornitore che fa girare l’inferenza nell’Unione europea toglie di mezzo la riga sui trasferimenti per la parte che vede i tuoi prompt e accorcia il paragrafo dell’informativa privacy. Per le altre cinque righe non cambia niente. Sei sempre tu a decidere cosa entra e perché.
L’abbonamento alla chat di Union AI costa 13 € al mese, o 11 € al mese con il pagamento annuale (vedi i prezzi), gira su modelli open-weight su infrastruttura europea e include un accordo sul trattamento dei dati, senza addestramento sui tuoi dati. Se stai spostando un team da un altro strumento, i passi pratici sono in come passare da ChatGPT. Qualunque strumento tu scelga, i controlli qui sopra toccano a te. Nessun fornitore può farli al posto tuo.
Domande frequenti
Posso usare i dati dei clienti su ChatGPT?
Solo in una configurazione business in cui la tua organizzazione ha firmato un accordo sul trattamento dei dati con il fornitore, l’addestramento sugli input è escluso e il compito rientra nella finalità per cui hai raccolto i dati. Un account personale di ChatGPT non supera già da solo il controllo sull’accordo di trattamento. L’autorità olandese per la protezione dei dati ha trattato come violazione dei dati l’inserimento di dati dei clienti in un chatbot contro le regole aziendali.
I dati pseudonimizzati sono ancora dati personali secondo il GDPR?
Sì. Il considerando 26 del GDPR dice che i dati pseudonimizzati, che si possono ricondurre a una persona con informazioni aggiuntive, restano informazioni su una persona identificabile. Sostituire i nomi con segnaposto riduce il rischio e conta come garanzia, ma non porta i dati fuori dal GDPR. Sono anonimi solo i dati che non si possono più collegare a nessuno con mezzi ragionevolmente probabili.
Quale base giuridica mi serve per trattare dati personali con l’AI?
Di solito la stessa su cui ti basi già per il compito sottostante, come l’esecuzione di un contratto o il legittimo interesse ai sensi dell’articolo 6 del GDPR. Lo strumento AI non ha bisogno di una base separata se ti aiuta solo a svolgere il lavoro per cui hai raccolto i dati. Se l’uso dell’AI è una finalità nuova, come profilare vecchi clienti per le vendite, ti serve un test di compatibilità ai sensi dell’articolo 6, paragrafo 4, o una nuova base giuridica.
Mi serve una DPIA prima di usare un chatbot AI con i dati dei clienti?
Non per ogni uso. L’articolo 35 del GDPR richiede una valutazione d’impatto sulla protezione dei dati quando il trattamento può presentare un rischio elevato, per esempio con categorie particolari di dati su larga scala, valutazione sistematica delle persone o decisioni automatizzate con effetti concreti. Molte autorità di controllo indicano le nuove tecnologie come un fattore che spinge verso una DPIA, quindi una breve verifica preliminare documentata è sensata anche quando la risposta è no.
Cosa succede se un dipendente incolla dati dei clienti in un chatbot gratuito?
Probabilmente è una violazione dei dati personali. L’organizzazione deve valutare il rischio e, se la violazione può mettere a rischio le persone, notificarla alla propria autorità per la protezione dei dati entro 72 ore ai sensi dell’articolo 33 del GDPR, e a volte avvisare anche i clienti. L’autorità olandese ha ricevuto notifiche di violazione proprio per questo, tra cui quella di uno studio di medicina generale che aveva inserito dati dei pazienti in un chatbot.
È legale inserire dati sanitari in un chatbot AI?
I dati sanitari sono una categoria particolare ai sensi dell’articolo 9 del GDPR, quindi trattarli è vietato salvo che si applichi una delle eccezioni elencate, come il consenso esplicito o l’assistenza sanitaria sotto segreto professionale. Anche in quel caso, uno strumento AI di solito richiede prima una DPIA e condizioni contrattuali rigorose. Per la maggior parte dei team la risposta pratica è tenere i dati sanitari fuori dai chatbot generici.
Usare un fornitore di AI con sede nell’UE rende conforme al GDPR il trattamento dei dati dei clienti?
No, elimina una domanda. Il trattamento dentro l’Unione europea significa che per quel passaggio non ti serve un meccanismo di trasferimento, ma ti servono comunque dati personali che puoi usare, una finalità lecita, un accordo sul trattamento dei dati, una clausola che esclude l’addestramento e una risposta sulla conservazione. Il luogo è un controllo su sei.