CLOUD Act e dati nell’UE: l’hosting europeo ti protegge?
Il CLOUD Act raggiunge i dati controllati da un’azienda USA, anche su server nell’UE. Cosa significa per i tuoi prompt, FISA 702 e Schrems II, e cosa aiuta.
Sì, gli Stati Uniti possono raggiungere dati conservati nell’UE, se l’azienda che li detiene è soggetta alla giurisdizione statunitense. Il CLOUD Act del 2018 obbliga i fornitori USA a consegnare i dati in loro «possesso, custodia o controllo», ovunque nel mondo siano conservati. Quindi la «regione UE» di un’azienda di AI americana cambia il posto in cui stanno i tuoi prompt, non il governo che può ordinare a quell’azienda di consegnarli.
Questo non vuol dire che qualcuno stia leggendo le tue chat. Vuol dire che «dove sono i miei dati?» e «chi può essere costretto a consegnarli?» sono due domande diverse, e quasi tutto il marketing risponde solo alla prima. Questo articolo spiega la seconda: cosa permettono davvero il CLOUD Act e la Section 702 del FISA, cosa ne hanno detto i tribunali europei e cosa riduce davvero la tua esposizione quando usi l’AI al lavoro.
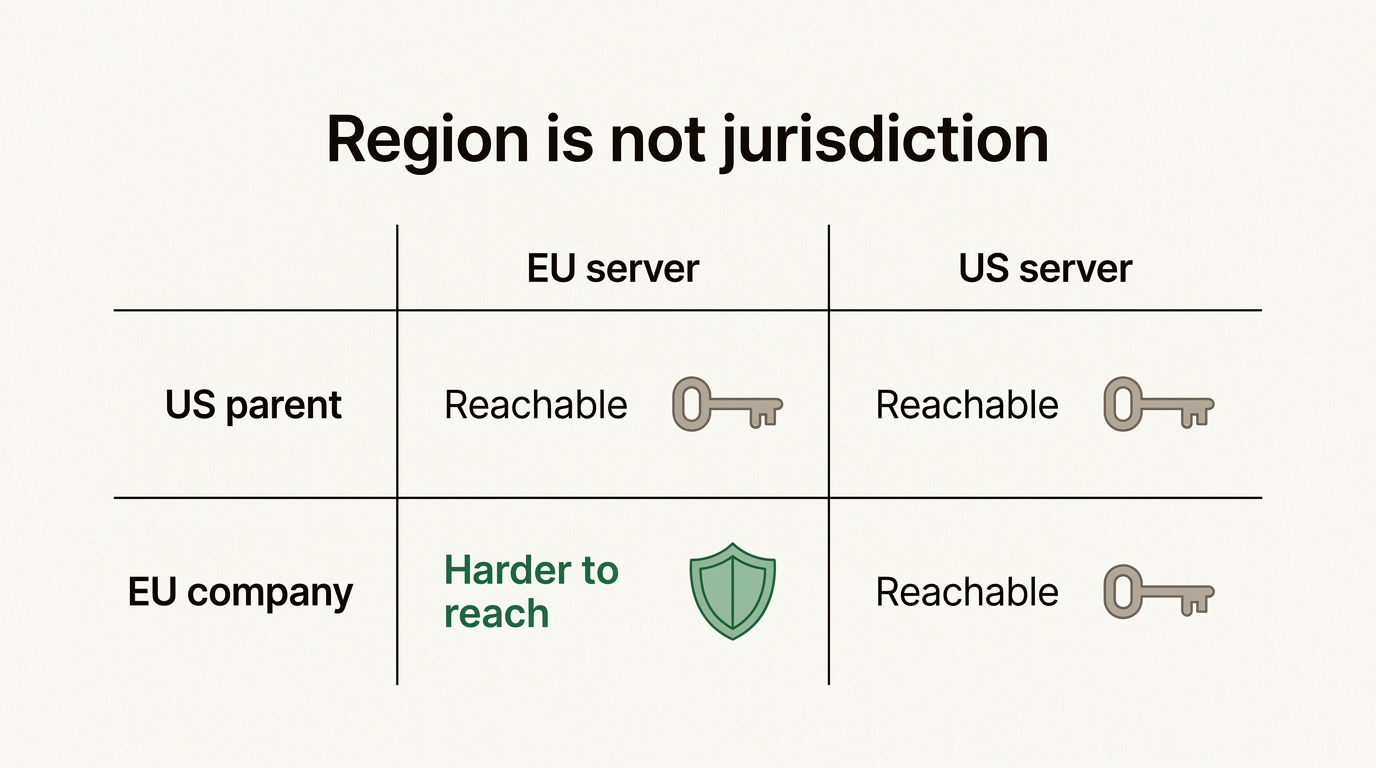
Gli Stati Uniti possono accedere ai dati conservati nell’UE?
Sì, passando dall’azienda, non dall’edificio. Le autorità USA non fanno irruzione in un data center di Francoforte. Notificano un mandato o un ordine a un’azienda statunitense, e quell’azienda è obbligata per legge a consegnare i dati che controlla, compresi quelli sui server all’estero.
La regola sta in una breve sezione della legge USA, il 18 U.S.C. 2713, aggiunta dal CLOUD Act (in traduzione nostra):
Un fornitore «deve adempiere agli obblighi del presente capitolo di conservare, salvare o divulgare» comunicazioni e registrazioni «in possesso, custodia o controllo di tale fornitore, indipendentemente dal fatto che tale comunicazione, registrazione o altra informazione si trovi all’interno o all’esterno degli Stati Uniti».
Perché è stata scritta la legge
Il CLOUD Act (Clarifying Lawful Overseas Use of Data Act) è nato come reazione a un caso. Nel 2013 i procuratori USA chiesero delle email che Microsoft conservava a Dublino. Microsoft rifiutò, sostenendo che un mandato USA si fermava al confine degli Stati Uniti, e vinse in appello nel 2016. La Corte Suprema discusse il caso nel febbraio 2018. Prima che potesse decidere, a marzo 2018 il Congresso approvò il CLOUD Act, e il caso fu archiviato perché ormai senza oggetto.
Il Dipartimento di Giustizia USA presenta la legge come un chiarimento, non come un nuovo potere. La sua pagina di risorse sul CLOUD Act descrive il problema che risolve come quello delle prove detenute da fornitori globali con sede negli USA, ovunque si trovino. Dal punto di vista europeo, è proprio quel chiarimento il problema.
Cosa significa «possesso, custodia o controllo»
La parola che fa il lavoro è controllo. Se un’azienda statunitense può accedere ai dati o recuperarli, li controlla, anche se tecnicamente è una controllata europea a gestire il server. Una capogruppo USA controlla la sua controllata irlandese o tedesca. Ecco perché una controllata UE di un cloud provider americano non sfugge alla regola solo perché è costituita in Europa.
L’hosting nell’UE ti protegge dal CLOUD Act?
No. L’hosting nell’UE ti protegge da una cosa: che i tuoi dati vengano conservati ed elaborati su hardware fuori dall’UE. Non fa nulla sulla nazionalità dell’azienda che gestisce l’hardware, e al CLOUD Act interessa solo la seconda.
È la differenza tra residenza dei dati (dove stanno i dati) e giurisdizione (quale Stato può obbligare il gestore). L’articolo gemello sulla residenza dei dati dell’AI nell’UE segue la residenza passaggio per passaggio. In breve: sono due manopole separate, e i grandi fornitori USA oggi spingono molto sulla prima.
- Microsoft ha completato il suo EU Data Boundary nel febbraio 2025, conservando ed elaborando i dati cloud principali dentro l’UE e l’EFTA.
- OpenAI offre la residenza dei dati in Europa ai clienti idonei dell’API, di ChatGPT Enterprise e di ChatGPT Edu.
Per la residenza sono miglioramenti reali. Nessuno dei due cambia la giurisdizione. L’ha detto la stessa Microsoft. In una commissione d’inchiesta del Senato francese, nel giugno 2025, al direttore degli affari pubblici e legali di Microsoft France, Anton Carniaux, fu chiesto di garantire sotto giuramento che i dati dei cittadini francesi non sarebbero mai stati trasmessi alle autorità USA senza l’approvazione francese. La sua risposta, secondo quanto riportato da The Register: «No, non posso garantirlo». Aggiunse che non era mai successo e che Microsoft contesta le richieste che ritiene infondate. Entrambe le parti di quella risposta vanno prese sul serio.
Scegli qui sotto dove stanno i dati e chi controlla il fornitore, e guarda quale delle due scelte sposta davvero la risposta.
Alla portata degli USA
Regione UE, giurisdizione USA. Il luogo è europeo; l’azienda che risponde all’ordine no.
Mandato o ordine CLOUD ActLi raggiunge
Il fornitore deve consegnare ciò che controlla, ovunque sia conservato. Il data center UE non cambia le cose.
Direttiva Section 702 del FISAPossibile, controverso
Le direttive vanno ai fornitori USA. Come vengano usate per i dati detenuti all’estero non è pubblico.
Mutua assistenza giudiziaria tramite uno Stato UEPossibile, controverso
Sempre disponibile, ma più lenta che rivolgersi direttamente al fornitore, quindi raramente la prima scelta.
Una lettura semplificata del 18 U.S.C. 2713, della Section 702 del FISA e della normale via dei trattati. Non tiene conto della raccolta di intelligence che non richiede l’aiuto di nessuna azienda, su cui nessuna delle due manopole cambia molto. Non è una consulenza legale: i casi reali dipendono da fatti, contratti e dal singolo ordine.
Una volta visto, lo schema è semplice. Spostare i dati da un data center USA a uno UE cambia pochissimo quando il proprietario è un’azienda statunitense. Cambiare il proprietario cambia molto.
Cos’è la FISA 702, e perché conta più del CLOUD Act?
Il CLOUD Act riguarda le indagini penali: un mandato, un account specifico, un giudice. La Section 702 del FISA riguarda l’intelligence straniera, e per gli europei è il problema più grande.
La Section 702 del Foreign Intelligence Surveillance Act permette alle agenzie di intelligence USA di prendere di mira persone non statunitensi che si ritiene ragionevolmente si trovino fuori dagli Stati Uniti, con l’aiuto obbligatorio dei fornitori statunitensi di servizi di comunicazione elettronica. Non c’è un mandato individuale per ogni obiettivo. Un tribunale segreto approva il programma complessivo una volta all’anno, e poi le agenzie mandano direttive ai fornitori. Le aziende cloud e di AI possono riceverle, e una riforma del 2024 ha allargato la definizione di quali fornitori rientrano.
Ogni europeo è per definizione una persona non statunitense fuori dagli Stati Uniti. È questo il cuore del problema.
Cosa ne hanno detto i tribunali europei
Nel luglio 2020, nella causa nota come Schrems II, la Corte di giustizia dell’UE ha invalidato il Privacy Shield UE-USA. Il suo ragionamento, nel comunicato stampa della Corte sulla causa C-311/18, era che i programmi di sorveglianza USA basati sulla Section 702 e sull’Executive Order 12333 non erano limitati allo stretto necessario, e che gli europei non avevano un rimedio effettivo contro di essi. Le clausole contrattuali standard sono sopravvissute, ma solo se chi esporta i dati verifica la legge del paese di destinazione e aggiunge misure supplementari dove serve.
Il Comitato europeo per la protezione dei dati ha poi pubblicato le Raccomandazioni 01/2020 su quali possano essere queste misure. Il messaggio principale per l’AI è scomodo: la crittografia funziona come misura supplementare solo quando chi importa i dati non li vede mai in chiaro. Un modello che deve leggere il tuo prompt li vede sempre.
A che punto è la 702 nel 2026
Il Congresso ha rinnovato la Section 702 l’ultima volta nell’aprile 2024, con scadenza ad aprile 2026. È stata prorogata due volte per brevi periodi ed è decaduta nel giugno 2026, quando Camera e Senato non hanno trovato un accordo sulle riforme. Sembra la fine della storia. Non lo è: la raccolta continua in base a certificazioni approvate dal tribunale FISA all’inizio del 2026, valide fino al 2027. In qualsiasi valutazione dei rischi che scrivi quest’anno, considera la 702 in vigore.
Un’azienda di AI americana può davvero consegnare dati UE?
Secondo il diritto UE, non sulla sola base di un ordine USA. Secondo il diritto USA, deve farlo. Il conflitto è reale, e il fornitore ci sta nel mezzo.
Il GDPR è esplicito. L’articolo 48 dice che una sentenza o una decisione amministrativa di un paese terzo che obbliga un titolare o un responsabile del trattamento a comunicare dati personali può essere riconosciuta solo se si basa su un accordo internazionale, come un trattato di mutua assistanza giudiziaria. Un mandato basato sul CLOUD Act notificato direttamente a un’azienda non lo è.
Il CLOUD Act ha una via d’uscita, ma stretta. Un fornitore può chiedere a un tribunale USA di annullare un ordine quando lo costringerebbe a violare la legge di un governo straniero qualificato. Un governo straniero qualificato è uno che ha firmato un accordo esecutivo CLOUD Act con gli Stati Uniti. Il Regno Unito e l’Australia ne hanno uno. L’UE negozia dal 2023 un accordo sulle prove elettroniche con gli Stati Uniti, e a settembre 2026 non ne abbiamo trovato uno in vigore. Senza quell’accordo un fornitore può ancora invocare in tribunale la cortesia internazionale in generale, ma il ricorso previsto dalla legge non si applica.
| Strumento giuridico | Chi lo usa | Cosa raggiunge | L’hosting nell’UE può fermarlo? |
|---|---|---|---|
| CLOUD Act (18 U.S.C. 2713) | Forze dell’ordine USA, con un mandato o un ordine | I dati che un fornitore soggetto alla giurisdizione USA controlla, ovunque | No |
| Section 702 del FISA | Agenzie di intelligence USA, tramite direttive | Comunicazioni di persone non statunitensi all’estero, con l’aiuto del fornitore | No, la direttiva va all’azienda |
| Executive Order 12333 | Agenzie di intelligence USA | Intelligence dei segnali raccolta fuori dagli USA | Non davvero, non serve la collaborazione di nessuna azienda |
| Trattato di mutua assistenza giudiziaria | Autorità USA tramite uno Stato membro UE | Dati detenuti in quello Stato membro | È la strada che l’hosting nell’UE lascia loro |
| Articolo 48 del GDPR | Diritto UE | Limita il riconoscimento degli ordini stranieri | È un contrappeso, non uno scudo |
E il Data Privacy Framework?
Il Data Privacy Framework UE-USA ha sostituito il Privacy Shield nel luglio 2023. Si basa sull’Executive Order 14086, che ha aggiunto criteri di proporzionalità alle regole dell’intelligence USA e ha istituito una Data Protection Review Court per i reclami europei. Il Tribunale dell’UE ha respinto un ricorso contro il framework presentato dal deputato francese Philippe Latombe nel settembre 2025. La sua impugnazione davanti alla Corte di giustizia è pendente come causa C-703/25 P.
Il framework rende leciti ai sensi del GDPR i trasferimenti verso aziende USA certificate. Non spegne il CLOUD Act né la Section 702. Le due cose vengono spesso confuse, anche dai fornitori. Una certificazione DPF risponde a «posso mandare dati personali a questa azienda?», non a «il governo USA può ottenerli da loro?».
Quanto è grande il rischio per i tuoi prompt?
Più piccolo di quanto dicano i titoli, più grande di zero, e diverso da quello del normale storage in cloud.
Più piccolo, perché le richieste basate sul CLOUD Act prendono di mira account specifici in indagini specifiche. Interpellata sui dati dei cittadini francesi, Microsoft France ha detto al Senato che una consegna senza l’approvazione francese non era mai avvenuta. Per un’azienda normale che scrive testi di marketing, la probabilità realistica che un ordine USA tocchi la sua cronologia delle chat è bassa.
Più grande di zero, perché l’esposizione nasce dalla struttura giuridica, non dalla sfortuna. La Section 702 è pensata per gli stranieri, funziona senza mandati individuali ed è coperta dal segreto. Non puoi vederla accadere, quindi non puoi escluderla.
Diverso, perché i prompt all’AI sono insolitamente ricchi. Le persone incollano in un chatbot contratti interi, email dei clienti, pratiche delle risorse umane e codice sorgente, perché è questo che lo rende utile. Una cronologia delle chat è spesso un riassunto del lavoro riservato di un’azienda migliore del suo file server. Se vuoi l’albero decisionale per capire se è anche solo consentito, leggi si possono mettere dati dei clienti in un chatbot AI?.
Dove conta di più:
- Segreto professionale: avvocati, medici, commercialisti e notai, per cui la divulgazione a chiunque è già la violazione.
- Dati sanitari e categorie particolari di dati ai sensi dell’articolo 9 del GDPR.
- Settore pubblico, dove le regole sugli appalti chiedono sempre più spesso della giurisdizione straniera.
- Segreti commerciali e tutto ciò che è coperto da un NDA con un cliente che chiederà dove è finito.
Per tutti gli altri è una riga nel registro dei rischi e una domanda nei questionari di sicurezza dei clienti, non un motivo per vietare l’AI. L’articolo su se ChatGPT è conforme al GDPR approfondisce il lato della conformità.
Cosa riduce davvero la tua esposizione?
Nessuna singola impostazione ti rende immune al CLOUD Act. Alcune scelte riducono quanto potrebbe produrre un ordine straniero, e si sommano.
1. Meno soggetti controllati dagli USA che vedono i tuoi contenuti
Conta le aziende nel percorso che vedono il testo dei tuoi prompt, e controlla la capogruppo di ciascuna. Ogni soggetto controllato dagli USA che vede i contenuti è un possibile destinatario di un ordine. I soggetti che vedono solo i dati dell’account o dei pagamenti sono un problema minore di quello che fa girare il modello.
2. Tieni separati contenuti e identità
Un ordine è più utile quando una sola azienda ha sia chi sei sia cosa hai scritto. Un’architettura in cui il fornitore di inferenza vede i prompt ma non la tua identità, e il fornitore dei pagamenti vede la tua identità ma non i tuoi prompt, limita quello che un singolo ordine può produrre.
3. Conservazione breve
I dati che non esistono più non si possono consegnare. Chiedi per quanto tempo vengono conservati prompt, output e cronologia delle chat, e se puoi cancellare tu la cronologia. La conservazione zero per il traffico API è la versione più forte.
4. Crittografia dove funziona davvero
Cifra i file a riposo con chiavi che tieni tu, dove puoi. Sii onesto sul fatto che non copre l’inferenza: il modello legge testo in chiaro.
5. Contratti e una valutazione d’impatto sul trasferimento
Il tuo accordo sul trattamento dei dati dovrebbe dire cosa fa il fornitore davanti a una richiesta governativa: la contesta, la reindirizza a te, ti avvisa a meno che la legge non glielo vieti. Se i dati personali vanno a un soggetto controllato dagli USA, documenta una valutazione d’impatto sul trasferimento secondo le raccomandazioni dell’EDPB. La guida a un chatbot AI conforme al GDPR elenca cosa cercare in un DPA.
Qual è la posizione di Union AI sul CLOUD Act?
In parte fuori portata, e non del tutto. Preferiamo dirti quale parte.
Tutta l’inferenza AI, cioè ogni prompt e ogni risposta generata, gira su infrastruttura dentro l’Unione europea, gestita da Scaleway, un’azienda francese. I modelli girano sotto la nostra gestione e non vengono addestrati sui dati dei clienti. Questo copre lo strato che conta di più per questo articolo: l’azienda che fa girare il modello non è un’azienda statunitense.
Tre soggetti della nostra catena hanno invece una capogruppo statunitense, e il nostro elenco dei sub-responsabili li nomina tutti:
- Cloudflare ospita il sito e termina il TLS sul suo edge, quindi il contenuto delle richieste passa per la memoria di quell’edge.
- Neon gestisce il nostro database in una regione UE su AWS.
- Stripe gestisce i pagamenti, tramite la sua entità irlandese.
Per questo non diciamo che Union AI è «libera dal CLOUD Act» né che ha uno «stack completamente sovrano». Sarebbero entrambe cose false. Spieghiamo gli strati in AI sovrana europea, e i clienti business ricevono lo stesso elenco per contratto nel nostro accordo sul trattamento dei dati.
Se stai valutando di lasciare un assistente americano, alternative europee a Claude, Copilot e Gemini confronta le opzioni, e far passare il tuo team da ChatGPT copre i passaggi pratici. La nostra chat è un unico abbonamento da 13 € al mese IVA esclusa, o 11 € al mese con il pagamento annuale, e l’API si paga a token con credito prepagato; entrambi sono sulla pagina dei prezzi.
Il riassunto onesto per qualsiasi fornitore, noi compresi: chiedi dove gira il modello, chi possiede l’azienda che lo fa girare e chi altro nella catena vede il tuo testo. Un fornitore che risponde per iscritto a tutte e tre le domande ti sta dicendo di più di uno che risponde solo alla prima.
Domande frequenti
Il CLOUD Act si applica alle aziende europee?
Si applica ai fornitori soggetti alla giurisdizione statunitense. Un’azienda europea controllata da una capogruppo USA ci rientra, perché la capogruppo controlla i suoi dati. Un’azienda europea con uffici, personale o server propri negli Stati Uniti può rientrarci anche lei, a seconda di come un tribunale USA valuta quei legami. Un’azienda europea senza alcuna presenza negli USA non è un bersaglio realistico per un ordine basato sul CLOUD Act.
L’EU Data Boundary di Microsoft o la residenza dei dati nell’UE di OpenAI bastano a evitare l’accesso USA?
No. Sono entrambe funzioni di residenza dei dati: stabiliscono dove i dati vengono conservati ed elaborati. Non cambiano il fatto che il fornitore è un’azienda statunitense, ed è su questo che si basa il CLOUD Act. Nel giugno 2025 Microsoft France ha detto a una commissione d’inchiesta del Senato francese di non poter garantire, sotto giuramento, che i dati non sarebbero mai stati consegnati alle autorità USA senza l’approvazione francese.
Verrò avvisato se le autorità USA chiedono i miei dati a un fornitore?
Non necessariamente. Un tribunale USA può ordinare a un fornitore di non avvisare il cliente per un certo periodo, in base al 18 U.S.C. 2705(b). Molti grandi fornitori si impegnano a reindirizzare le richieste al cliente e ad avvisarlo quando la legge lo consente, ma quella promessa ha un’eccezione esplicita per gli ordini di riservatezza. Leggi la sezione sull’accesso delle autorità nell’accordo sul trattamento dei dati del tuo fornitore per vedere a cosa si impegna davvero.
La crittografia protegge i miei dati dal CLOUD Act?
Aiuta quando le chiavi le tieni tu e il fornitore non può decifrare, perché un fornitore non può consegnare un testo in chiaro che non ha. Per un chatbot o un’API di AI questa protezione in gran parte scompare, perché il modello deve leggere il tuo prompt in chiaro per rispondere. La crittografia a riposo con chiavi gestite dal fornitore non aiuta affatto contro un ordine notificato a quel fornitore.
Il Data Privacy Framework UE-USA è ancora valido nel 2026?
Sì, a settembre 2026. Il Tribunale dell’UE ha respinto il 3 settembre 2025 un ricorso del deputato francese Philippe Latombe, e la sua impugnazione davanti alla Corte di giustizia è pendente come causa C-703/25 P. Il framework regola i trasferimenti di dati personali verso aziende statunitensi certificate; non impedisce che il CLOUD Act o il FISA si applichino a loro.
La Section 702 del FISA è scaduta nel 2026?
La norma doveva scadere nell’aprile 2026, è stata prorogata due volte per brevi periodi ed è decaduta nel giugno 2026 quando il Congresso non ha trovato un accordo sul rinnovo. La raccolta continua in base a certificazioni approvate dal tribunale FISA all’inizio del 2026, valide fino al 2027. Ai fini della pianificazione, considera la Section 702 ancora in vigore.
Usare un chatbot AI americano nell’UE è illegale per via del CLOUD Act?
No. Usare un fornitore USA è legale e comune, anche per i dati personali, purché tu abbia una base giuridica, un accordo sul trattamento dei dati e un meccanismo di trasferimento valido. Il CLOUD Act è un rischio da documentare e valutare, non un divieto. Pesa di più per il segreto professionale, i dati sanitari, i segreti commerciali e il lavoro nel settore pubblico.