Chatbot AI conforme al GDPR: cosa chiedere al fornitore
Un chatbot AI conforme al GDPR richiede DPA, elenco dei sub-responsabili, niente addestramento sugli input e tempi di conservazione. La checklist completa.
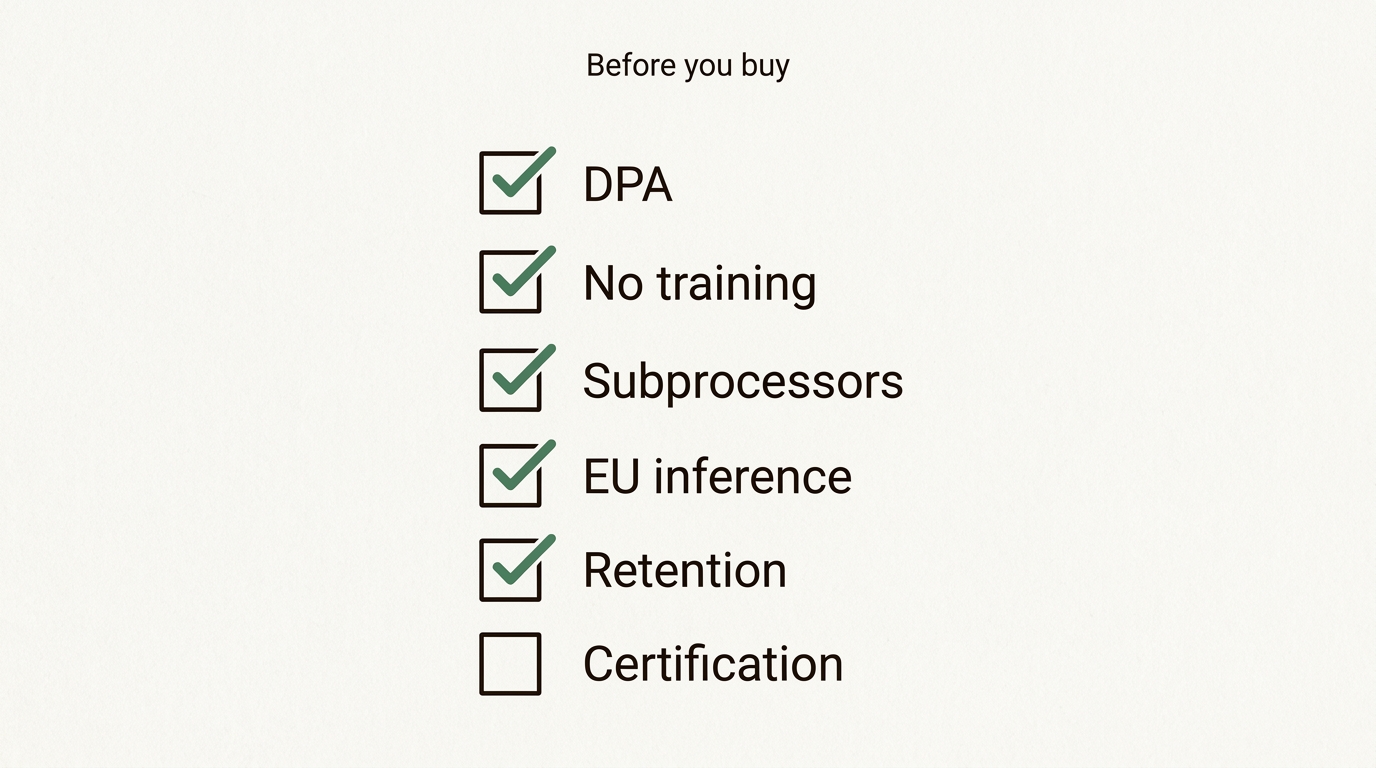
Un chatbot AI conforme al GDPR è un chatbot che puoi usare con un accordo sul trattamento dei dati firmato, un elenco dei sub-responsabili pubblicato, un impegno scritto a non addestrare modelli sui tuoi input, un periodo di conservazione dichiarato e un meccanismo di trasferimento indicato per ogni soggetto fuori dall’UE. Nessun fornitore è conforme da solo: il GDPR disciplina il tuo trattamento, non il suo prodotto. Il lavoro da fare prima di comprare, quindi, è verificare che il fornitore ti dia per iscritto tutti i pezzi che ti servono per rendere lecito il tuo trattamento.
Questo articolo è quella verifica, voce per voce, con il livello di gravità. Per ogni riga diciamo anche come risponde Union AI, comprese le due righe su cui non siamo all’altezza.
Cosa rende un chatbot AI conforme al GDPR per un’azienda?
L’accordo, non lo strumento. Quando il tuo team incolla l’email di un cliente in un chatbot, tu sei il titolare del trattamento di quei dati personali e il fornitore è il tuo responsabile del trattamento. Il GDPR ti chiede allora di scegliere un responsabile che presenti «garanzie sufficienti» e di mettere il rapporto nero su bianco in un contratto.
Per questo lo stesso modello può andare bene per un’azienda ed essere un problema per quella accanto. L’app consumer e la versione business di un grande prodotto di AI spesso usano lo stesso modello con condizioni molto diverse. Abbiamo trattato questa differenza in ChatGPT è conforme al GDPR per i dati aziendali?. Questo articolo è il passo successivo: hai deciso di comprare uno strumento business e devi sapere cosa chiedere.
Il fornitore non può renderti conforme. Può solo consegnarti i pezzi, oppure no. Il tuo compito è controllare che non ne manchi nessuno.
La checklist qui sotto ha quindici righe. Quattro sono critiche: senza di esse, tieni fuori del tutto i dati personali. Cinque sono importanti. Sei sono utili e spesso decidono tra due fornitori per il resto equivalenti.
0 / 100
Spunta quello che il fornitore può mostrarti per iscritto.
Pesi: critico 3, importante 2, utile 1. È un aiuto all’acquisto, non una consulenza legale. Compilata per Union AI manca due voci: non abbiamo una certificazione ISO 27001 o SOC 2, e tre soggetti della nostra catena hanno una capogruppo statunitense.
Il fornitore offre un DPA ai sensi dell’articolo 28?
È la prima domanda e l’unica che da sola può chiudere la conversazione. L’articolo 28 del GDPR richiede che il trattamento da parte di un responsabile sia regolato da un contratto che stabilisca, tra l’altro, che il responsabile:
- agisce solo su tue istruzioni documentate, anche per i trasferimenti fuori dall’UE,
- vincola il proprio personale alla riservatezza,
- adotta le misure di sicurezza dell’articolo 32,
- rispetta le regole per ricorrere ad altri responsabili,
- ti aiuta a rispondere alle richieste degli interessati,
- ti aiuta con la sicurezza, la notifica delle violazioni e le DPIA,
- cancella o restituisce i dati quando il servizio termina,
- ti fornisce le informazioni necessarie a dimostrare la conformità e consente gli audit.
Se il fornitore di un chatbot AI non ha un DPA, è escluso per tutto ciò che non è materiale pubblico. Se il DPA compare solo dopo tre chiamate commerciali, anche quello è un segnale. Le Linee guida 07/2020 sui concetti di titolare e responsabile del trattamento del Comitato europeo per la protezione dei dati (EDPB) sono il riferimento se vuoi capire cosa significano in pratica le «garanzie sufficienti».
Come risponde Union AI: la pagina sul DPA pubblica una sintesi del nostro accordo, con ruoli, sub-responsabili, trasferimenti, sicurezza, violazioni e audit. Il testo da firmare viene inviato via email su richiesta, perché è ancora in revisione legale e preferiamo che non giri un file datato. Tu sei il titolare del trattamento per ciò che metti nei prompt; noi siamo il responsabile.
Puoi vedere ogni sub-responsabile, con regione e soggetto giuridico?
Un sub-responsabile è qualsiasi soggetto incaricato dal tuo fornitore che tocca i tuoi dati: il cloud provider che fa girare il modello, il database, il processore dei pagamenti, il servizio email. In base all’articolo 28, paragrafo 2, il fornitore può ricorrervi solo con la tua autorizzazione, e se l’autorizzazione è generale deve informarti dei cambiamenti, così che tu possa opporti.
L’EDPB ha reso la regola più precisa con il Parere 22/2024, adottato nell’ottobre 2024. La conclusione è che i titolari dovrebbero avere sempre a disposizione l’identità di tutti i responsabili e sub-responsabili lungo la catena, qualunque sia il rischio del trattamento. In altre parole: un vago «ci affidiamo a partner cloud fidati» non basta.
Cosa mostra un buon elenco dei sub-responsabili
- Il soggetto giuridico, non solo il marchio. «AWS» è un marchio; quale società ha firmato il contratto è l’informazione utile.
- La regione di trattamento di ciascun soggetto.
- Il ruolo: cosa fa quel soggetto e, idealmente, cosa può vedere.
- Il paese della capogruppo, perché la giurisdizione segue la società, non il cavo.
Preavviso sui cambiamenti e diritto di opposizione
Chiedi con quanto anticipo vieni avvisato prima che si aggiunga un nuovo sub-responsabile, e cosa succede se ti opponi. Senza una via d’uscita, il diritto di opposizione è solo decorazione.
Come risponde Union AI: la nostra pagina dei sub-responsabili elenca cinque voci: Scaleway per l’inferenza AI e per le email transazionali, Cloudflare per hosting e CDN, Neon (Databricks) per il database in una regione UE e Stripe per i pagamenti tramite Stripe Payments Europe in Irlanda. Indica il paese del soggetto giuridico di ciascuno e cosa vede del tuo prompt ogni livello. Il DPA ci impegna ad annunciare i cambiamenti con almeno 30 giorni di anticipo. Se ti opponi e non troviamo una soluzione, puoi recedere dall’accordo, e l’eventuale credito API prepagato non utilizzato ti viene rimborsato.
Dove gira l’inferenza, e di chi è l’azienda?
Due domande che i fornitori amano fondere in una. La residenza dei dati riguarda dove si trova la macchina. La giurisdizione riguarda quale governo può imporre obblighi all’azienda che la controlla. Un data center nell’UE gestito dalla filiale di un’azienda statunitense resta raggiungibile dalla legge USA, ed è il tema del nostro articolo sul CLOUD Act statunitense e i dati ospitati nell’UE.
Per un chatbot AI la riga che conta di più è l’inferenza: il momento in cui il modello legge il tuo prompt e scrive la risposta. Quella macchina ha il tuo testo in memoria, in chiaro. Conservare i dati a Francoforte significa poco se l’inferenza avviene in Virginia. Il percorso completo di una richiesta, tappa per tappa, è in dove finiscono i tuoi prompt: la residenza dei dati per l’AI nell’UE.
| Domanda | Risposta debole | Risposta solida |
|---|---|---|
| Dove gira l’inferenza? | «Infrastruttura globale» | Una regione indicata dentro l’UE |
| Chi la gestisce? | Un nome commerciale | Un soggetto giuridico e il suo paese |
| Quali capogruppo stanno fuori dall’UE? | Non se ne parla | Elencate, con cosa possono vedere |
| Cosa si afferma sul resto? | «I tuoi dati non lasciano mai l’UE» | Quali parti sono esattamente nell’UE e quali no |
Come risponde Union AI: tutta l’inferenza AI gira da Scaleway, un’azienda europea, su infrastruttura dentro l’Unione europea. Prompt e output non vanno mai negli Stati Uniti o in Cina. L’hosting gira nella regione UE di Cloudflare e il database in una regione UE. Tre soggetti della nostra catena (Cloudflare, Neon e Stripe) hanno una capogruppo statunitense, e l’elenco completo con regioni ed entità è sulla nostra pagina dei sub-responsabili.
Quale meccanismo di trasferimento copre le parti extra UE?
Il GDPR non impone che i dati restino nell’UE. Impone una base valida per ogni trasferimento fuori dall’UE. Le tre solite:
- Una decisione di adeguatezza per il paese di destinazione.
- Il Data Privacy Framework UE-USA, la decisione di adeguatezza che la Commissione europea ha adottato il 10 luglio 2023. Copre solo le aziende statunitensi che vi hanno aderito.
- Le clausole contrattuali standard (SCC), le clausole tipo della Commissione, di solito accompagnate da una valutazione d’impatto sul trasferimento.
Chiedi al fornitore quale si applica a ogni soggetto extra UE, o a ogni soggetto UE con una capogruppo straniera. «Siamo conformi al GDPR» non è una risposta a questa domanda.
Come risponde Union AI: il DPA indica che le clausole contrattuali standard della Commissione si applicano ai fornitori di hosting, database e pagamenti con una capogruppo statunitense, insieme alle misure aggiuntive che quei soggetti adottano. Dice anche chiaramente che non sosteniamo che questo risolva ogni questione di giurisdizione.
L’AI viene addestrata sui tuoi input?
Questa riga è critica per un motivo che sfugge facilmente. L’addestramento sui tuoi prompt non è solo un rischio di fuga di dati. Cambia la finalità del trattamento, e la limitazione della finalità è uno dei principi cardine del GDPR. Se l’email del tuo cliente diventa dato di addestramento, devi spiegare quella finalità nella tua informativa privacy, e probabilmente non puoi.
Controlla tre punti: i termini di servizio, il DPA ed eventuali clausole sul «miglioramento del prodotto». Cerca «addestrare», «migliorare» e «miglioramento del servizio» (nei testi in inglese: «train», «improve», «service improvement») e leggi ogni risultato. La promessa deve stare nel contratto che firmi.
Come risponde Union AI: i modelli girano sotto la nostra gestione e non vengono addestrati sui dati dei clienti. L’informativa privacy aggiunge che non usiamo il contenuto dei tuoi prompt e delle risposte per addestrare o migliorare modelli, e che non li vendiamo né li condividiamo. Non addestriamo nemmeno un modello di base nostro: facciamo girare modelli open-weight pubblicati. Secondo il criterio sopra, dovresti volere quella promessa nell’accordo che firmi, quindi chiedila lì, anche a noi.
Per quanto vengono conservati prompt, risposte e log?
La conservazione è il punto in cui i fornitori vaghi vengono scoperti. Il principio di limitazione della conservazione del GDPR prevede che i dati non siano conservati più a lungo del necessario per la loro finalità, quindi ti serve un numero per ogni tipo di dato, non una promessa generica.
Le tre cose da chiedere
- Prompt e risposte. Vengono conservati? Per quanto? Sono usati per il monitoraggio degli abusi, e chi può leggerli?
- Log delle richieste e metadati. Orari, conteggi di token, indirizzi IP. Anche i metadati sono dati personali quando sono collegati a un account.
- Cancellazione. Cosa succede quando cancelli una conversazione, chiudi l’account o termini il contratto? L’articolo 28, paragrafo 3, lettera g, impone la cancellazione o la restituzione alla fine.
Come risponde Union AI: l’informativa privacy indica un periodo per ogni tipo di dato. Prompt e risposte durante l’elaborazione di una richiesta restano solo in memoria e non vengono salvati. Conteggi di token, tier, orario, durata e codice di errore di ogni richiesta sono conservati 13 mesi per la misurazione dei consumi e la gestione dei guasti. Gli eventi di reindirizzamento sono conservati 13 mesi, separati dal tuo account dove possibile. Indirizzo IP e user agent all’accesso sono conservati 90 giorni. Le registrazioni contabili restano sette anni, perché lo impone la legge fiscale. La chat mostra anche le tue conversazioni precedenti, così puoi riprendere un thread, e puoi cancellare tu stesso una conversazione. Se la cronologia della chat conta per la tua valutazione, chiedici i dettagli per iscritto, come faresti con qualsiasi fornitore.
Quali certificazioni di sicurezza dovrebbe avere il fornitore di un chatbot AI?
La ISO 27001 è uno standard internazionale per i sistemi di gestione della sicurezza delle informazioni, certificato da un auditor esterno. Il SOC 2 è un report di audit sui controlli di sicurezza, diffuso tra i fornitori statunitensi. Nessuno dei due è richiesto dal GDPR. Entrambi sono prove utili che le affermazioni di sicurezza di un fornitore sono state verificate da qualcuno che non è il fornitore stesso.
Due cose a cui fare attenzione. Primo: di chi è il certificato? Un fornitore che gira su un cloud provider certificato non è certificato a sua volta. Secondo: cosa rientra nel perimetro? Un certificato che copre la rete dell’ufficio ma non il sistema di produzione dimostra poco.
Come risponde Union AI: onestamente, non abbiamo né l’uno né l’altro. Oggi non abbiamo un certificato ISO 27001 né un report SOC 2. Quello che pubblichiamo, nel DPA, è l’elenco delle misure: crittografia in transito e a riposo, accesso solo a chi ne ha bisogno, chiavi API salvate solo come hash, segreti in un key vault anziché nel codice e backup del database testati periodicamente. Il DPA ti dà anche un audit annuale da parte di un soggetto indipendente, oppure la nostra rendicontazione su richiesta. Se la tua policy di acquisto richiede un certificato, è una lacuna reale. Pesala come tale.
Il fornitore ti aiuterà con DPIA, violazioni e richieste degli interessati?
Una valutazione d’impatto sulla protezione dei dati (DPIA) è obbligatoria ai sensi dell’articolo 35 quando un trattamento può presentare un rischio elevato per le persone. Per un chatbot AI di solito dipende da cosa ci inserisci, non dal chatbot. Riassumere report pubblici è a basso rischio. Vagliare candidature di lavoro no. Il nostro articolo su come capire se puoi inserire dati dei clienti in un chatbot AI affronta questa decisione dal tuo lato del rapporto.
Quello che ti serve dal fornitore è collaborazione: fatti per la DPIA, avvisi rapidi in caso di violazione, così puoi rispettare il tuo termine di 72 ore, e aiuto quando un cliente chiede cosa è successo ai suoi dati.
Come risponde Union AI: il DPA ci impegna a informarti senza ingiustificato ritardo in caso di violazione, con quello che ti serve per la tua notifica, e ad aiutarti con le richieste degli interessati, con una DPIA e con le domande dell’autorità di controllo, per quanto si possa ragionevolmente chiedere a un responsabile del trattamento.
Cosa aggiunge l’AI Act?
Meno di quanto si tema, per chi compra. Gli obblighi di trasparenza dell’articolo 50 dell’AI Act si applicano dal 2 agosto 2026. Se usi un sistema che dialoga con le persone, queste devono sapere che stanno parlando con una macchina. Le indicazioni della Commissione europea sull’articolo 50 dicono che deve avvenire in modo chiaro, fin dalla prima interazione.
Per la scelta del fornitore la domanda pratica è semplice: il fornitore ti dice quale modello stai usando, così che tu possa comunicarlo a tua volta?
Come risponde Union AI: la nostra pagina sulla trasparenza sull’AI indica il modello open-weight e la licenza dietro ogni tier e pubblica per intero il prompt di sistema della chat.
Union AI alla prova della checklist
Ecco il quadro completo in una tabella. Se spunti le stesse caselle nella checklist qui sopra con il pulsante «Compila per Union AI», ottieni lo stesso risultato.
| Verifica | Gravità | Union AI |
|---|---|---|
| DPA ai sensi dell’articolo 28 | Critica | Sì, sintesi pubblicata, testo da firmare su richiesta |
| Nessun addestramento sugli input | Critica | Sì, nella pagina dei sub-responsabili e nell’informativa privacy |
| Elenco completo dei sub-responsabili | Critica | Sì, cinque voci con ruolo, regione e soggetto giuridico |
| Meccanismo di trasferimento indicato | Critica | Sì, SCC per i soggetti con una capogruppo statunitense |
| Preavviso sui cambiamenti, diritto di opposizione | Importante | Sì, 30 giorni, con diritto di recesso |
| Inferenza dentro l’UE | Importante | Sì |
| Conservazione per tipo di dato | Importante | Sì, vedi l’informativa privacy |
| Cancellazione alla fine | Importante | Sì, tranne le registrazioni contabili imposte per legge |
| Notifica delle violazioni | Importante | Sì |
| Log documentati | Utile | Sì, 13 mesi per i metadati delle richieste |
| Diritto di audit | Utile | Sì, audit indipendente annuale o rendicontazione |
| Supporto per DPIA e richieste | Utile | Sì |
| ISO 27001 o SOC 2 | Utile | No |
| Trasparenza AI Act | Utile | Sì |
| Nessuna capogruppo extra UE nella catena | Utile | No, tre capogruppo statunitensi |
L’abbonamento alla chat costa 13 € al mese, o 11 € al mese con il pagamento annuale, con 2.000 messaggi inclusi; i dettagli sono nella pagina dei prezzi. Se ci stai confrontando con altri, la classifica dei chatbot AI europei applica lo stesso tipo di test a tutto il mercato. E se stai spostando un team da uno strumento consumer, come far passare il tuo team da ChatGPT spiega l’introduzione passo per passo.
Come fare questa verifica in un pomeriggio
- Apri il DPA del fornitore. Niente DPA, niente dati personali. Fine.
- Apri l’elenco dei sub-responsabili. Conta i soggetti, le regioni e le capogruppo fuori dall’UE.
- Cerca «addestra» nei termini (o «train» in inglese). Leggi ogni risultato.
- Trova la tabella della conservazione. Un periodo per tipo di dato, oppure chiedine una.
- Chiedi di certificati e audit. Di chi è il certificato, con quale perimetro.
- Scrivi il paragrafo della tua informativa privacy. Se non riesci a descrivere onestamente il trattamento in tre frasi, il fornitore non ti ha dato abbastanza.
Fai la verifica anche su di noi. Un fornitore sicuro delle proprie risposte dovrebbe essere contento che tu l’abbia chiesto.
Domande frequenti
Esiste un chatbot AI certificato GDPR?
Non nel senso che a volte lasciano intendere i fornitori. Il GDPR prevede meccanismi di certificazione, ma un bollino sul sito non rende lecito il tuo trattamento. Quello che puoi verificare è il contratto: un accordo sul trattamento dei dati, un elenco dei sub-responsabili, una clausola che esclude l’addestramento, un periodo di conservazione e un meccanismo di trasferimento per ogni soggetto fuori dall’UE.
Cosa deve contenere il DPA di un chatbot AI?
Lo elenca l’articolo 28 del GDPR: trattamento solo su tue istruzioni, riservatezza del personale, misure di sicurezza, regole per ricorrere a sub-responsabili, aiuto con le richieste degli interessati e con le DPIA, cancellazione o restituzione dei dati alla fine, informazioni per gli audit. Per un chatbot AI cerca anche una clausola esplicita secondo cui i tuoi input non vengono usati per addestrare modelli.
Come faccio a sapere se un chatbot AI si addestra sui miei dati?
Cerca nei termini di servizio e nel DPA le parole addestrare, migliorare e miglioramento del servizio (o train, improve e service improvement nei testi in inglese) e leggi ogni risultato. La promessa di non addestrare deve stare nel contratto che firmi, non solo in una pagina di marketing. Le versioni consumer dei grandi prodotti di AI spesso consentono l’addestramento per impostazione predefinita, mentre le versioni business di solito lo escludono.
Per quanto tempo un chatbot AI può conservare i miei prompt secondo il GDPR?
Il GDPR non fissa un numero di giorni. Richiede che i dati personali siano conservati non più del necessario per la finalità, quindi il fornitore deve indicare un periodo e tu devi poterlo giustificare. Un fornitore che non sa dirti per quanto conserva prompt, risposte e log delle richieste non supera la domanda sulla limitazione della conservazione.
Mi serve una DPIA prima di introdurre un chatbot AI?
Solo quando il trattamento può presentare un rischio elevato per le persone, che l’articolo 35 del GDPR collega a casi come dati sensibili su larga scala, monitoraggio sistematico e nuove tecnologie. Molte autorità di controllo considerano i nuovi usi dell’AI su dati personali un motivo per fare almeno una verifica. Un buon fornitore ti aiuta con la valutazione, ma la responsabilità è tua, come titolare del trattamento.
Union AI ha la ISO 27001 o un SOC 2?
No. Oggi Union AI non ha una certificazione ISO 27001 né un report SOC 2. Offre invece un elenco pubblico delle misure di sicurezza, un accordo sul trattamento dei dati con diritto di audit e un elenco completo dei sub-responsabili. Se la tua policy di acquisto richiede un certificato, è una lacuna reale e va pesata come tale.
Un chatbot AI con sede nell’UE è automaticamente conforme al GDPR?
No. Far girare l’inferenza nell’UE elimina la questione più difficile sui trasferimenti, ma ti servono comunque una base giuridica, un DPA, una risposta sull’addestramento, una sulla conservazione e una policy che il tuo team segua. Controlla anche le capogruppo lungo la catena, perché un hosting nell’UE con una capogruppo statunitense resta soggetto alla legge USA.